
 #1
 safebreach-labs/cve-2024-49113
LdapNightmare एक PoC टूल है जो CVE-2024-49113 के विरुद्ध एक संवेदनशील Windows Server का परीक्षण करता है।
 cybercx-sta/purpleops
एक ओपन-सोर्स सेल्फ-होस्टेड पर्पल टीम प्रबंधन वेब एप्लिकेशन।
 allfro/sploitego
Maltego पेनेट्रेशन टेस्टिंग ट्रांसफॉर्म्स
 antoniococo/juicypotatong
सेवा खाते से सिस्टम तक एक और विंडोज़ स्थानीय विशेषाधिकार उन्नयन
 deepinstinct/dirty-vanity
विंडोज फोर्क API का दुरुपयोग करके EDRs को बायपास करने वाली नई इंजेक्शन तकनीक के लिए एक POC।…
 entysec/rombuster
RomBuster एक राउटर शोषण उपकरण है जो नेटवर्क राउटर एडमिन पासवर्ड का खुलासा करने की अनुमति देता है।
 francozappa/bluffs
ब्लूटूथ सत्र स्थापना को फ़ॉरवर्ड और फ़्यूचर सीक्रेसी हमलों के विरुद्ध परीक्षण करने के लिए टूलकिट, जिसमें फ़र्मवेयर पैचिंग, PCAP विश्लेषण और स्वचालित…
 akamai/akamai-security-research
इस रिपॉज़िटरी में कोड और IoCs शामिल हैं, जो अकामाई की विभिन्न सुरक्षा अनुसंधान टीमों द्वारा किए गए शोध का परिणाम हैं।
 s12cybersecurity/windefenderkiller
Windows Defender Killer | रजिस्ट्री-आधारित अक्षमीकरण + BYOVD प्रक्रिया समाप्ति (C++)

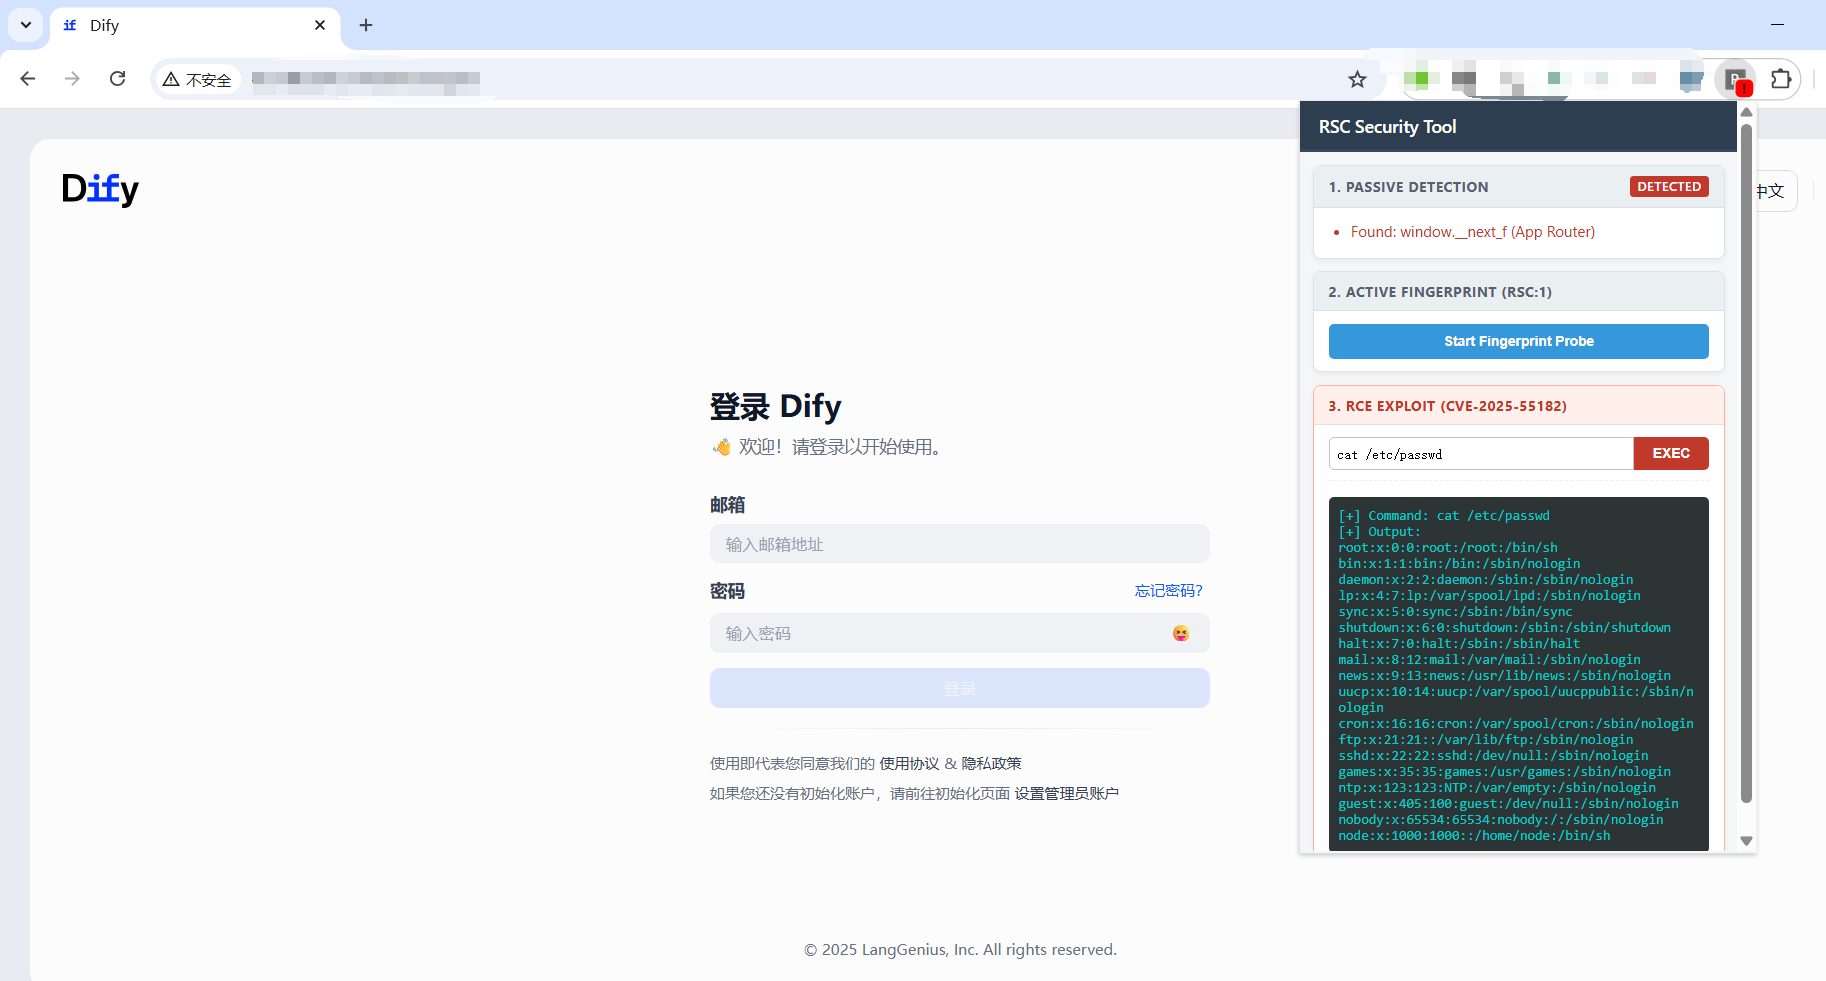 mrknow001/rsc_detector
RSC फ़िंगरप्रिंटिंग और React कंपोनेंट भेद्यता CVE-2025-55182 के शोषण का समर्थन करता है।
 aetsu/offensivepipeline
OfensivePipeline आपको C# टूल्स को डाउनलोड और बिल्ड करने की अनुमति देता है, रेड टीम अभ्यासों के लिए उनकी एवेज़न को बेहतर बनाने हेतु कुछ संशोधन लागू…
 vanhoefm/macstealer
# MacStealer: वाई-फाई क्लाइंट आइसोलेशन बायपास
 redsiege/excelntdonut
Excel 4.0 (XLM) मैक्रो जनरेटर DLL और EXE को मेमोरी में इंजेक्ट करने के लिए।
 bats3c/adcspwn
एक्टिव डायरेक्टरी नेटवर्क में मशीन अकाउंट्स से प्रमाणीकरण मजबूर करके और प्रमाणपत्र सेवा पर रिले करके विशेषाधिकार बढ़ाने का एक उपकरण।
 brannondorsey/dns-rebind-toolkit
DNS रीबाइंडिंग हमले बनाने के लिए एक फ्रंट-एंड जावास्क्रिप्ट टूलकिट।
 aaaddress1/pr0cess
विंडोज़ प्रक्रिया के बारे में कुछ गैजेट्स और उपयोग के लिए तैयार :)









