#1

 uziii2208/cve-2025-33073
DNSAdmins विशेषाधिकारों और WinRM सक्षम के साथ Windows डोमेन नियंत्रकों को लक्षित करने वाले CVE-2025-33073 के लिए सार्वभौमिक शोषण उपकरण।
 kryptsec/oasis
ओपन-सोर्स AI सुरक्षा बेंचमार्किंग CLI. MITRE ATT&CK विश्लेषण और KSM स्कोरिंग के साथ AI मॉडलों के आक्रामक सुरक्षा कार्यों के प्रदर्शन को मापता है।
 huynambka/cve-2026-26114-poc
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2026-26114 के लिए, Microsoft SharePoint में एक रिमोट कोड एक्ज़ीक्यूशन भेद्यता, Python PoC और Metasploit मॉड्यूल के…
 ynwarcs/cve-2023-24871
CVE-2023-24871 के लिए pocs और शोषण (rce + lpe)
 estamelgg/cve-2021-4034-nogcc
CVE-2021-4034 (polkit pkexec) के लिए स्टैंडअलोन एक्सप्लॉइट जो gcc या cmake के बिना चलता है, Linux सिस्टम पर इंटरैक्टिव शेल या वन-लाइनर कमांड निष्पादन…
 joelgmsec/thunderstorm
UPS उपकरणों का शोषण करने के लिए मॉड्यूलर फ्रेमवर्क
 kungfulon/nf-tables-lpe
लिनक्स कर्नेल विशेषाधिकार वृद्धि शोषण जो Netfilter के nf_table मॉड्यूल को लक्षित करते हैं, टीम ओर्का द्वारा कई CVEs के लिए विकसित।
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
CVE-2022-41040 के बारे में मेटास्प्लॉइट स्क्रिप्ट(POC)। Microsoft Exchange एक सर्वर-साइड अनुरोध जालसाजी (SSRF) हमले के लिए संवेदनशील है। एक प्रमाणित…
 degenerat3/meteor
एक क्रॉस-प्लेटफ़ॉर्म C2/टीमसर्वर जो कई ट्रांसपोर्ट प्रोटोकॉल का समर्थन करता है, Go में लिखा गया है।
 duck-sec/cve-2023-28252-compiled-exe
fortra के CVE-2023-28252 एक्सप्लॉइट में संशोधन, exe में संकलित
 apkc/cve-2024-26229-bof
CVE-2024-26229 के लिए Cobalt Strike और BruteRatel के BOF कार्यान्वयन
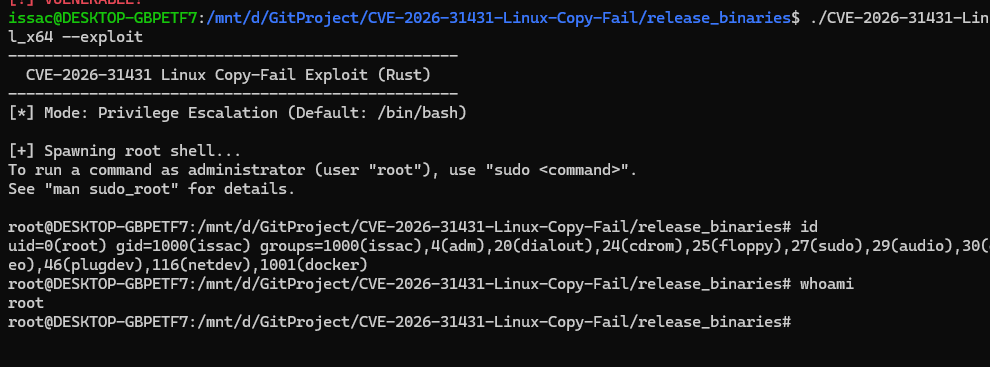 iss4cf0ng/cve-2026-31431-linux-copy-fail
# CVE-2026-31431 के लिए Rust-आधारित स्थानीय विशेषाधिकार वृद्धि शोषण यह Linux सिस्टम पर Meterpreter जैसे कस्टम शेलकोड के निष्पादन को सक्षम बनाता है।
 tayontech/scope
क्लाउड सुरक्षा पर्पल टीमिंग के लिए AI एजेंट सेट, Claude Code, Gemini CLI, और Codex के अंदर चलता है।
 alexlinov/miniplasma-runner
CVE-2020-17103 स्प्लिट-बाइनरी SYSTEM कॉलबैक के साथ C2 के लिए अनुकूलित
 aazhuliang/cve-2021-31956-exp
CVE-2021-31956 के लिए एक्सप्लॉइट, एक विंडोज कर्नेल विशेषाधिकार वृद्धि भेद्यता, जो विंडोज 10 1903 को लक्षित करती है। स्थानीय विशेषाधिकार वृद्धि के लिए…
 elevenpaths/siemframework
मॉड्यूलर Python3 आक्रमण फ्रेमवर्क जो SIEM प्लेटफार्मों (Splunk, Graylog, OSSIM, QRadar, McAfee) के शोषण को क्रेडेंशियल चोरी, पेलोड तैनाती और…
 chacka0101/exploits
हैकिंग कमांड सेंटर एक्सप्लॉइट्स प्रोजेक्ट