#1
 therealclarity/clearsword
DarkSword कर्नेल शोषण का C पोर्ट जो iOS कर्नेल मेमोरी प्रबंधन में एक रेस कंडीशन (CVE-2025-43520) को लक्षित करता है। शैक्षणिक विश्लेषण के लिए विस्तृत…
 blackarch/sploitctl
एक्सप्लॉइट साइटों से एक्सप्लॉइट आर्काइव्स को प्राप्त करें, इंस्टॉल करें और खोजें।
 chompie1337/linux_lpe_io_uring_cve-2021-41073
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2021-41073 के लिए, जो Linux कर्नेल में एक io_uring प्रकार भ्रम (type confusion) भेद्यता है, जो डिफ़ॉल्ट…
 timwr/cve-2019-2215
एंड्रॉइड कर्नेल विशेषाधिकार वृद्धि शोषण CVE-2019-2215 के लिए, जो बाइंडर ड्राइवर में उपयोग के बाद मुक्त किए जाने की कमजोरी के माध्यम से रूट एक्सेस…
 rnalter/thundercloud
क्लाउड एक्सप्लॉइट फ्रेमवर्क
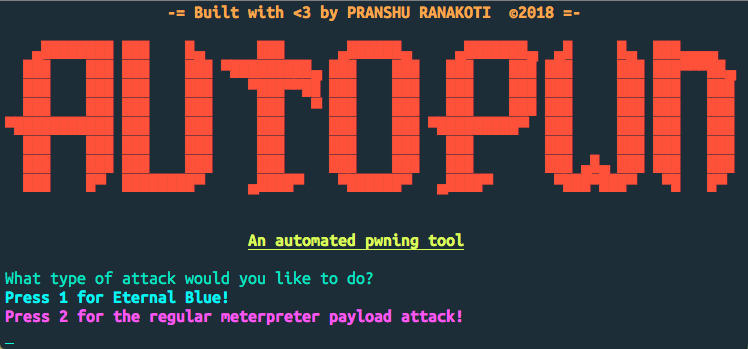 rpranshu/autopwn
मेटास्प्लॉइट ऑटोमेशन के लिए एक सरल bash आधारित उपकरण!
 abdsec/cve-2016-0801
CVE-2016-0801 के लिए C-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सुरक्षा अनुसंधान और परीक्षण के लिए Android घटकों में एक विशिष्ट भेद्यता का प्रदर्शन…
 arthastang/router-exploit-shovel
वायरलेस राउटर्स पर स्टैक ओवरफ्लो प्रकारों के लिए स्वचालित एप्लिकेशन जनरेशन
 redtimmy/richsploit
RichFaces के लिए शोषण टूलकिट
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…
 lame-projects/stratum-c2
क्लाउड डेड-ड्रॉप C2 फ्रेमवर्क — RSA-4096 + AES-256-GCM, 5 क्लाउड प्रदाता, केवल Rust एजेंट, P2P मेश, पर्सिस्टेंस इंजन, क्रेडेंशियल हार्वेस्टिंग
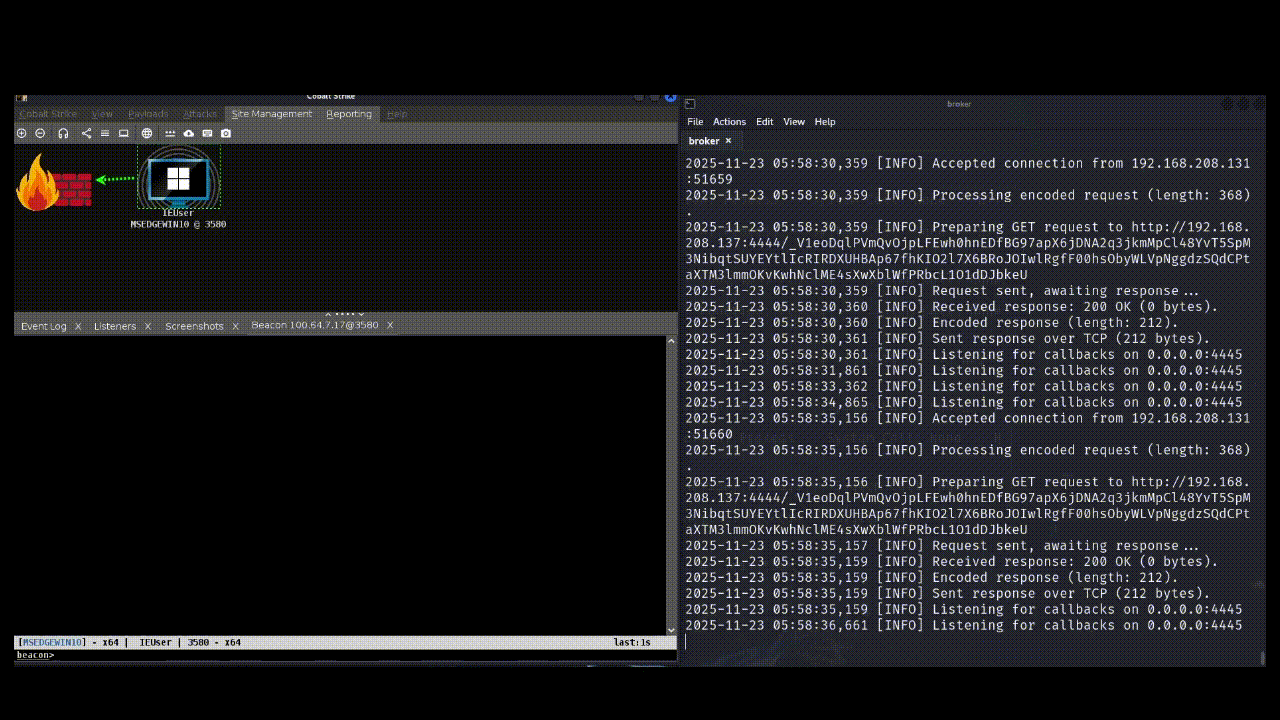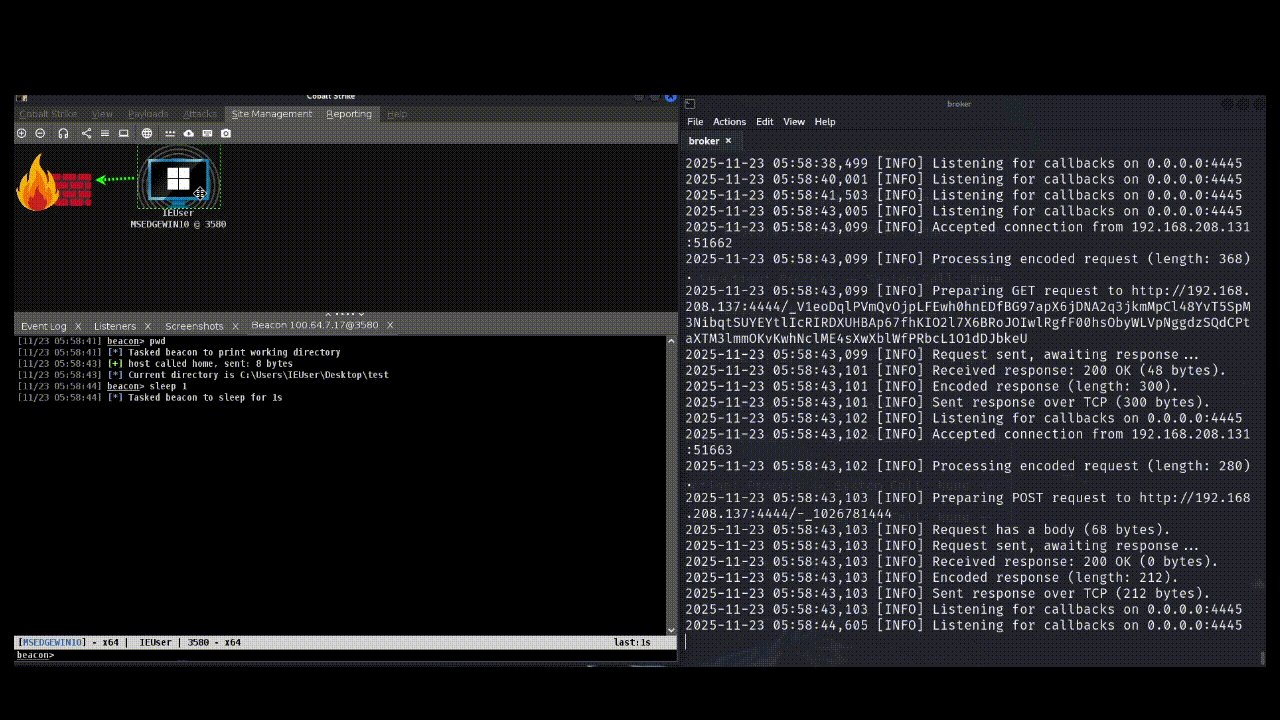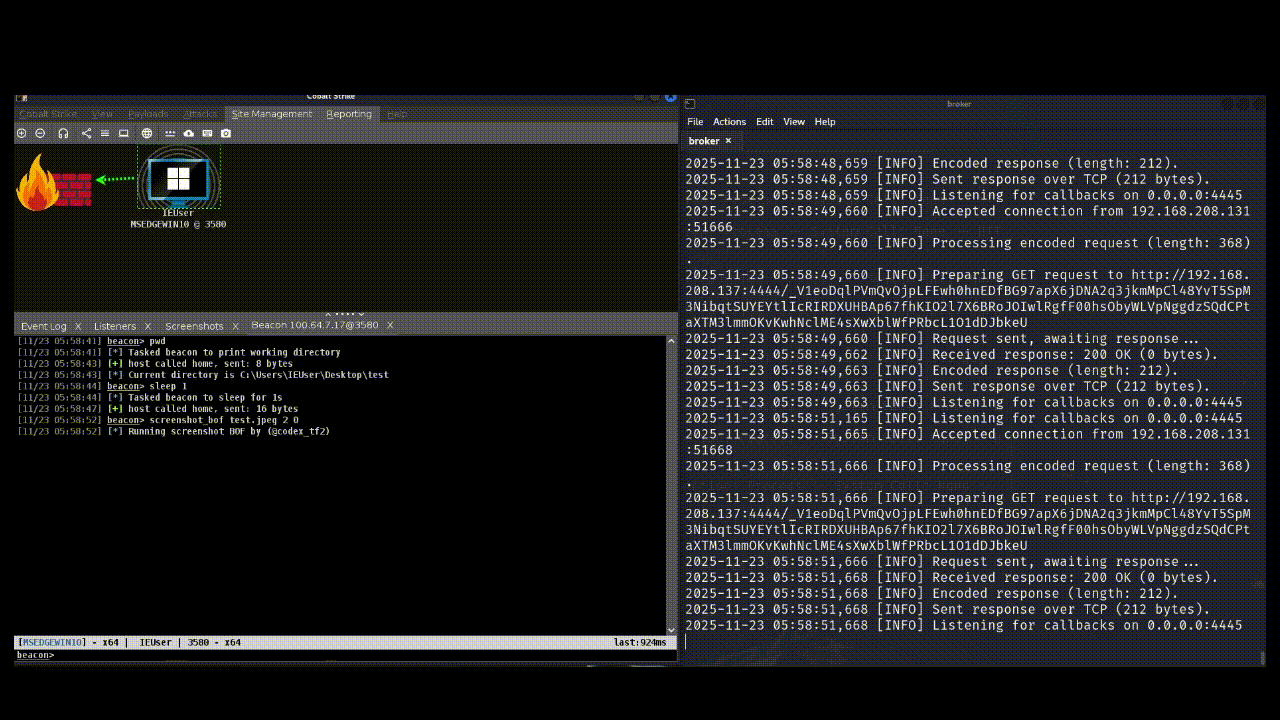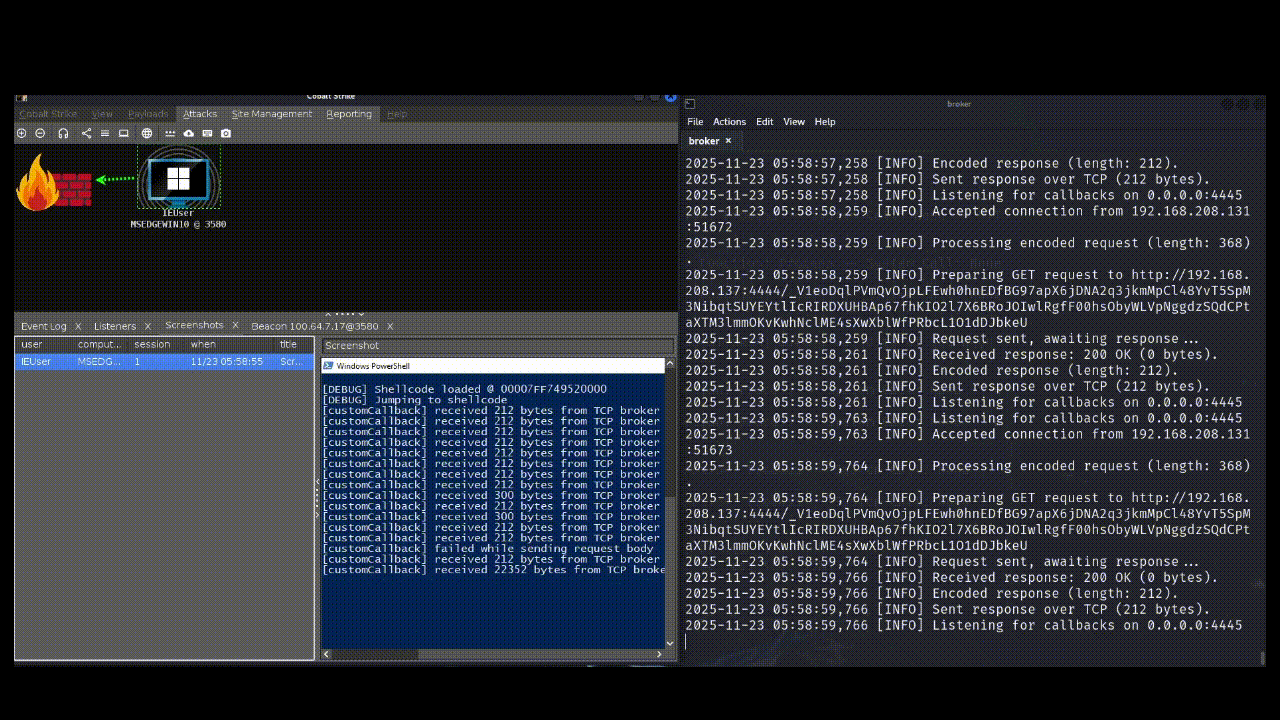 codextf2/customc2channeltemplate
रिफ्लेक्टिव लोडर द्वारा लागू किए गए IAT हुक का उपयोग करके Cobalt Strike के लिए कस्टम C2 चैनल विकसित करने का टेम्पलेट।
 rew-sploit/rew-sploit
MSF और *अन्य* हमलों का अनुकरण और विच्छेद करें
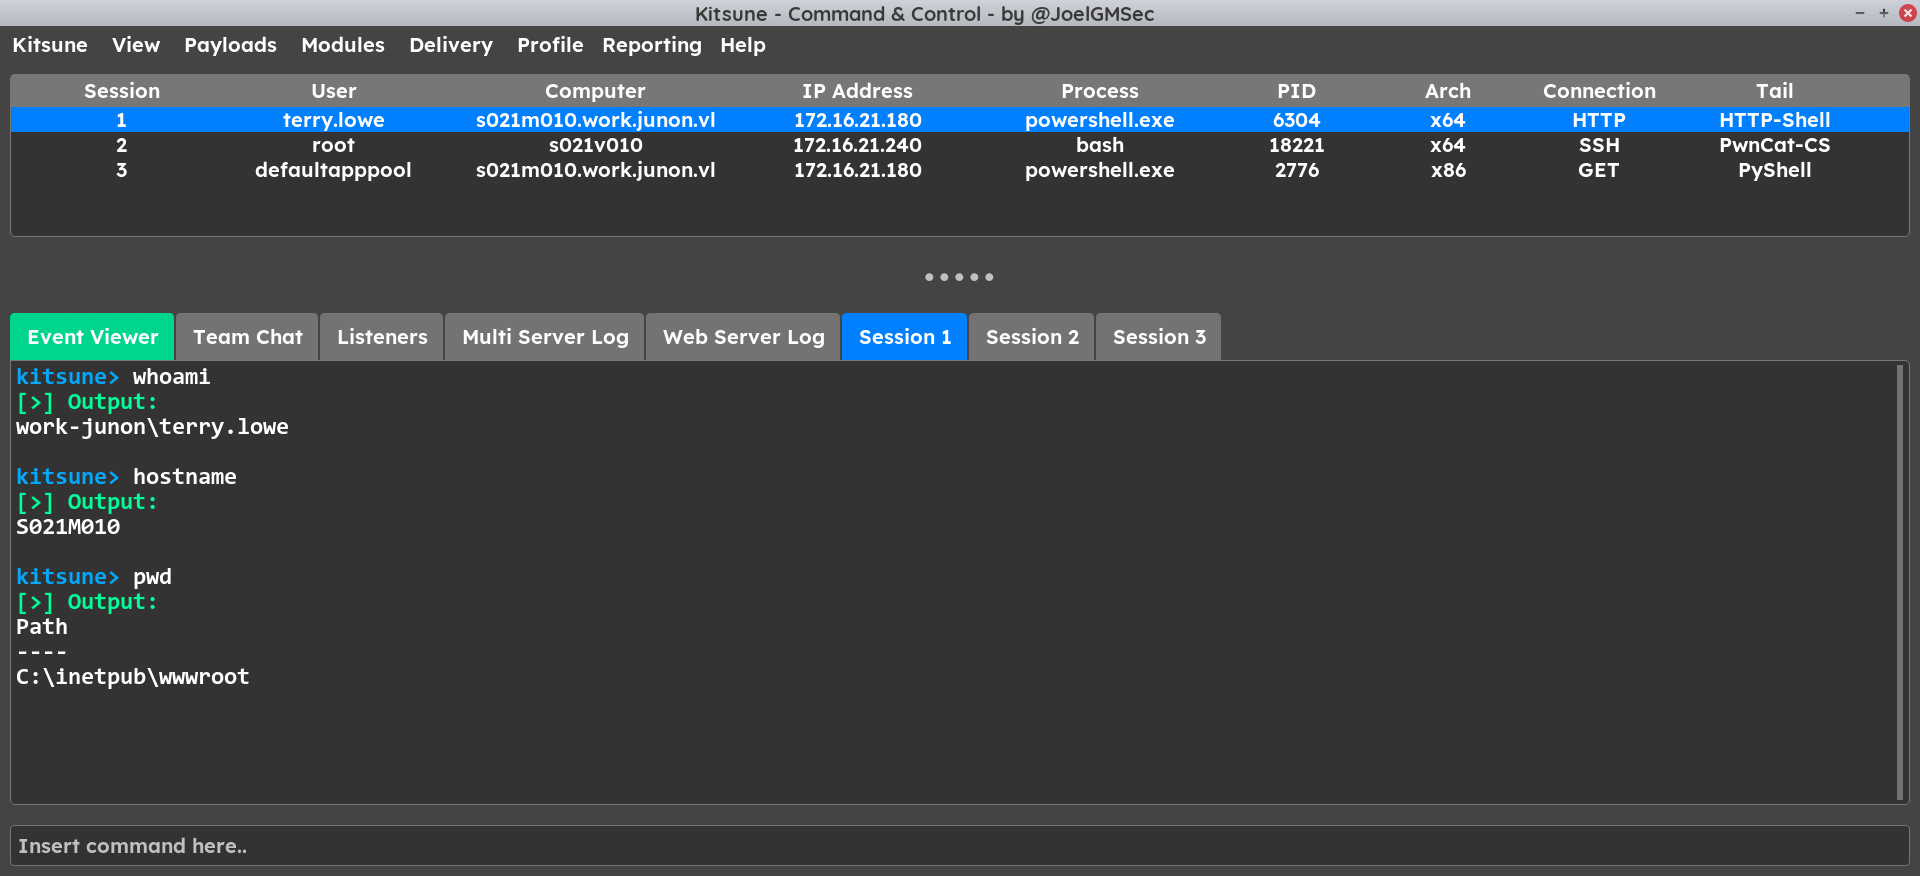 joelgmsec/kitsune
पॉलीमॉर्फिक C2 फ्रेमवर्क जिसमें ग्राफिकल इंटरफ़ेस, स्वचालित पुनः कनेक्शन, पेलोड जनरेशन, और रेड टीम संचालन और पैठ परीक्षण के लिए एकीकृत हैकिंग उपकरण…
 cobalt-strike/eden
क्रिस्टल पैलेस के साथ बनाया गया कोबाल्ट स्ट्राइक के लिए एक PoC UDRL जो राफेल मुज के पेज स्ट्रीमिंग तकनीक को एक मॉड्यूलर कॉल गेट (ड्रैगुर) के साथ…
 praetorian-inc/wasmforge
WasmForge — Go और C# प्रोग्राम को single-binary, WASM-sandboxed native executables में polymorphic output के साथ संकलित करें।
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: विंडोज़ 11 KASLR बायपास