
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 rdomanski/exploits_and_advisories
मेरे द्वारा [सह-]खोजे गए या [सह-]लेखित सार्वजनिक एक्सप्लॉइट्स, कमजोरियों और एडवाइजरी को ट्रैक करने वाली रिपॉजिटरी।
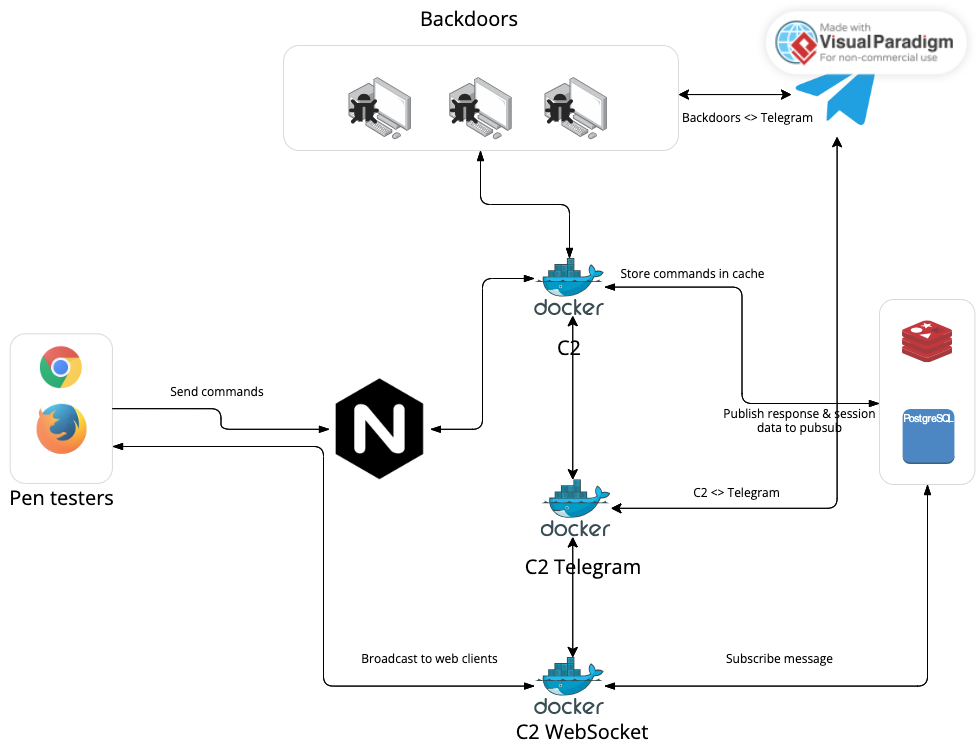 govindasamyarun/c2-cloud
C2 Cloud एक मजबूत वेब-आधारित C2 फ्रेमवर्क है, जिसे पेनिट्रेशन टेस्टर्स के जीवन को सरल बनाने के लिए डिज़ाइन किया गया है। यह समझौता किए गए बैकडोर्स तक…
 gushmazuko/winbypass
विंडोज UAC बाईपास
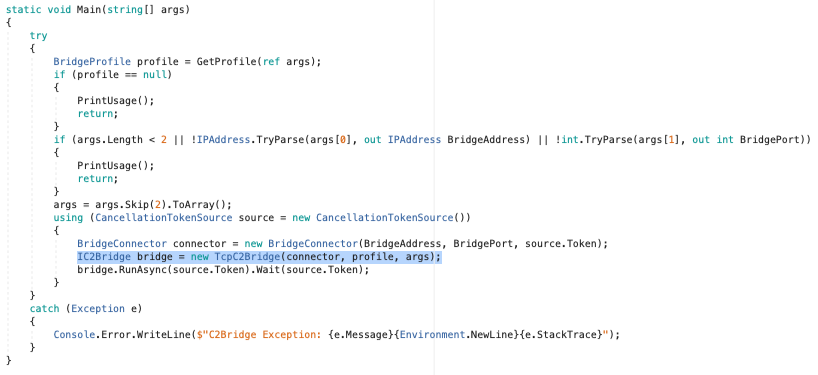 cobbr/c2bridge
C2Bridges डेवलपर्स को नई कस्टम संचार प्रोटोकॉल बनाने और उन्हें Covenant के भीतर तुरंत उपयोग करने की अनुमति देते हैं।
 csalab-id/csaf
साइबर सुरक्षा जागरूकता ढांचा (CSAF)
 viralsecuritygroup/knoxout
KNOXout (CVE-2016-6584) का एक PoC - सैमसंग KNOX सुरक्षा को बायपास करना और सैमसंग Galaxy S6 Android डिवाइस को रूट करना।
 bluscreenofjeff/malleablec2profiles
Cobalt Strike के लिए मैलेबल C2 प्रोफाइल
 gdbinit/mach_race
macOS के लिए स्थानीय विशेषाधिकार वृद्धि शोषण (CVE-2016-1757) जो Mach IPC रेस कंडीशन का उपयोग करके SIP और SUID सुरक्षाओं को बायपास करता है, कई OS X…
 mythicagents/apfell
JavaScript for Automation (JXA) macOS एजेंट
 sndav/cve-2026-31431-advanced-exploit
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल AF_ALG AEAD पेज-कैश राइट भेद्यता जो अनप्रिविलेज्ड उपयोगकर्ताओं को पठनीय फ़ाइलों में मनमाने 4-बाइट…
 expliot_framework/expliot
EXPLIoT - इंटरनेट ऑफ थिंग्स सुरक्षा परीक्षण और शोषण ढांचा
 secureworks/whiskeysamlandfriends
गोल्डन SAML टोकन, Kerberos टिकट और Azure एक्सेस टोकन उत्पन्न करने के लिए Python-आधारित फ्रेमवर्क, जो संघीय पहचान प्रणालियों का शोषण करने और Azure…
 seungsoo-lee/delta
प्रोजेक्ट डेल्टा: SDN सुरक्षा मूल्यांकन ढांचा
 01rabbit/pakuri
अर्ध-स्वचालित पैठ परीक्षण ढांचा जिसमें TUI है, जो Nmap, OpenVAS, Metasploit और Faraday को एकीकृत करता है, ताकि सुव्यवस्थित जानकारी संग्रहण, भेद्यता…
 jofpin/brash
Chromium ब्राउज़र DoS हमला document.title शोषण के माध्यम से
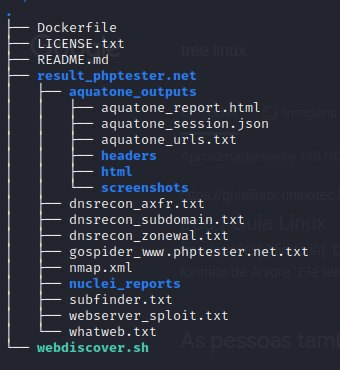 v1n1v131r4/webdiscover
इस स्क्रिप्ट का उद्देश्य वेब एन्यूमरेशन प्रक्रिया को स्वचालित करना और एक्सप्लॉइट्स की खोज करना है।
 offxec/pavelow
PAVELOW Exploit Toolbox एक BASH स्क्रिप्ट है जो आपके KALI वितरण के साथ काम करती है ताकि आपकी भेद्यता खोज और शोषण प्रक्रिया को बेहतर बनाया जा सके, साथ…
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002








