
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
c2-cloud — C2 Cloud एक मजबूत वेब-आधारित C2 फ्रेमवर्क है, जिसे पेनिट्रेशन टेस्टर्स के जीवन को सरल बनाने के लिए डिज़ाइन किया गया है। यह समझौता किए गए बैकडोर्स तक आसान पहुंच प्रदान करता है, ठीक वैसे ही जैसे AWS क्लाउड में EC2 इंस्टेंस तक पहुंचना। यह एक उपयोगकर्ता-अनुकूल इंटरफेस के साथ कई एक साथ बैकडोर सत्रों को प्रबंधित कर सकता है। | Kitploit
उपकरण/GitHubGitHub/govindasamyarun/c2-cloud
भेद्यता परीक्षण फ्रेमवर्कशोषण फ्रेमवर्कपेलोड जनरेशनपोस्ट-शोषणकमांड एंड कंट्रोलरेड टीमिंगरिमोट एक्सेस टूल
GitHub
govindasamyarun/c2-cloud

c2-cloud

रिपॉजिटरी देखें
12820402 साल पहलेKitploit द्वारा समीक्षित

विवरण

C2 Cloud एक मजबूत वेब-आधारित C2 फ्रेमवर्क है, जिसे पेनिट्रेशन टेस्टर्स के जीवन को सरल बनाने के लिए डिज़ाइन किया गया है। यह समझौता किए गए बैकडोर्स तक आसान पहुंच प्रदान करता है, ठीक वैसे ही जैसे AWS क्लाउड में EC2 इंस्टेंस तक पहुंचना। यह एक उपयोगकर्ता-अनुकूल इंटरफेस के साथ कई एक साथ बैकडोर सत्रों को प्रबंधित कर सकता है।

साझा करें

परियोजना के बारे में

C2 Cloud एक मजबूत वेब-आधारित C2 फ्रेमवर्क है, जिसे पेनिट्रेशन टेस्टर्स के जीवन को सरल बनाने के लिए डिज़ाइन किया गया है। यह AWS क्लाउड में EC2 इंस्टेंस तक पहुँचने की तरह, समझौता किए गए बैकडोर तक आसान पहुँच प्रदान करता है। यह एक उपयोगकर्ता-अनुकूल इंटरफ़ेस के साथ कई एक साथ बैकडोर सत्रों का प्रबंधन कर सकता है।

C2 Cloud ओपन सोर्स है। सुरक्षा विश्लेषक आत्मविश्वास से सिमुलेशन कर सकते हैं, मूल्यवान अनुभव प्राप्त कर सकते हैं और अपने संगठनों की सक्रिय रक्षा स्थिति में योगदान कर सकते हैं।

रिवर्स शेल समर्थन:

  1. रिवर्स TCP
  2. रिवर्स HTTP
  3. रिवर्स HTTPS (इसे LB के पीछे कॉन्फ़िगर करें)
  4. Telegram C2

डेमो

C2 Cloud वॉकथ्रू: https://youtu.be/hrHT_RDcGj8
C2 Cloud का उपयोग करके रैनसमवेयर सिमुलेशन: https://youtu.be/LKaCDmLAyvM
Telegram C2: https://youtu.be/WLQtF4hbCKk

मुख्य विशेषताएं

🔒 कहीं से भी पहुँच: किसी भी स्थान से C2 Cloud तक पहुँचें।
🔄 एकाधिक बैकडोर सत्र: आसानी से कई सत्र प्रबंधित और समर्थन करें।
🖱️ एक-क्लिक बैकडोर पहुँच: एक साधारण क्लिक से बैकडोर पर नेविगेट करें।
📜 सत्र इतिहास रखरखाव: व्यापक विश्लेषण के लिए पूर्ण कमांड और प्रतिक्रिया इतिहास को ट्रैक और बनाए रखें।

तकनीकी स्टैक

🛠️ Flask: वेब और API ट्रैफ़िक की सेवा, रिवर्स HTTP(s) अनुरोधों को सुविधाजनक बनाना।
🔗 TCP Socket: बेहतर कार्यक्षमता के लिए रिवर्स TCP अनुरोधों की सेवा करना।
🌐 Nginx: वेब और बैकएंड सिस्टम के बीच आसानी से ट्रैफ़िक रूट करना।
📨 Redis PubSub: निर्बाध संचार के लिए एक मजबूत संदेश ब्रोकर के रूप में कार्य करना।
🚀 Websockets: बेहतर उपयोगकर्ता अनुभव के लिए ब्राउज़र क्लाइंट को रीयल-टाइम अपडेट प्रदान करना।
💾 Postgres DB: निर्बाध निरंतरता के लिए स्थायी भंडारण सुनिश्चित करना।
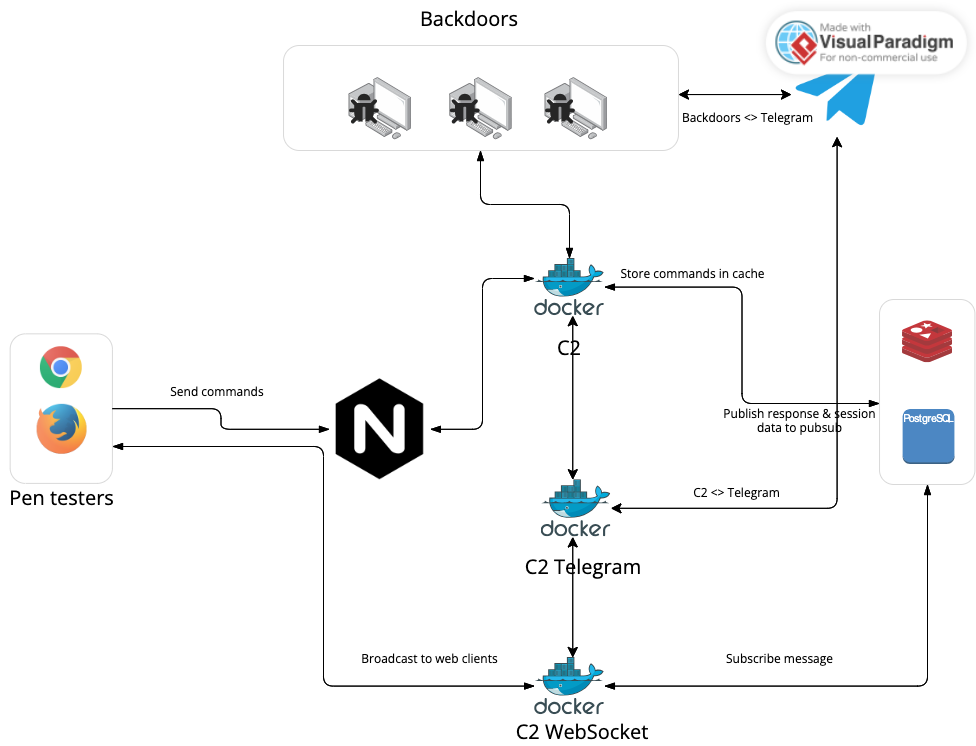
आर्किटेक्चर

c2_cloud_architecture_diagram

एप्लिकेशन सेटअप

  • प्रबंधन पोर्ट: 9000
  • रिवर्स HTTP पोर्ट: 8000
  • रिवर्स TCP पोर्ट: 8888
  1. रिपोजिटरी को क्लोन करें।
  2. वैकल्पिक: c2-telegram/config.yml में chat_id, bot_token अपडेट करें।
  3. कंटेनर शुरू करने के लिए docker-compose up -d चलाएं। नोट: डेटाबेस आरंभ होने तक c2-api सेवा शुरू नहीं होगी। यदि आपको 500 त्रुटियाँ मिलती हैं, तो कृपया कुछ समय बाद प्रयास करें।

क्रेडिट

Villain से प्रेरित, जो Panagiotis Chartas द्वारा विकसित CLI-आधारित C2 है।

लाइसेंस

MIT लाइसेंस के तहत वितरित। अधिक जानकारी के लिए LICENSE देखें।

संपर्क

  • LinkedIn
  • Twitter
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    441
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







