
 #1
 skyshell20082008/cve-2019-0708-poc-hitting-path
यह केवल termdd.sys में कमजोर पथ को हिट कर रहा है!!! DOS नहीं
 francisck/danderspritz_lab
2 कमांड में एक पूर्ण कार्यात्मक DanderSpritz लैब
 hlldz/spookflare
Loader, dropper generator जिसमें client-side और network-side countermeasures को बायपास करने के लिए कई सुविधाएँ हैं।
 s0md3v/cloak
Cloak कुछ तरकीबों के साथ किसी भी पायथन स्क्रिप्ट में बैकडोर डाल सकता है।
 7043mcgeep/cve-2017-8890-msf
Metasploit पुल अनुरोध के लिए
 xfer0/cve-2017-9791
Apache Struts CVE-2017-9791 रिमोट कोड निष्पादन भेद्यता के लिए Metasploit मॉड्यूल
 voidsec/cve-2019-5624
Metasploit के CVE-2019-5624 भेद्यता (Rubyzip असुरक्षित ZIP हैंडलिंग RCE) के लिए एक प्रमाण-अवधारणा
 chaitanyaharitash/kimi
दुर्भावनापूर्ण debian packages (debain trojans) उत्पन्न करने की स्क्रिप्ट।
 rakesh143/cve-2019-0808
CVE-2019-0808 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, एक Windows कर्नेल विशेषाधिकार वृद्धि भेद्यता। SYSTEM विशेषाधिकार प्राप्त करने के लिए win32k.sys में…
 rek7/fireelf
fireELF - फ़ाइलरहित Linux मैलवेयर फ्रेमवर्क
 gushmazuko/winbypass
विंडोज UAC बाईपास
 4nimanegra/libreofficeexploit1
CVE-2018-16858 शोषण कार्यान्वयन
 linkedin/qark
एंड्रॉइड एप्लिकेशन की कई सुरक्षा संबंधी कमजोरियों को खोजने का उपकरण
 stevenaldinger/decker
घोषणात्मक प्रवेश परीक्षण समन्वय ढांचा
 skyblueeternal/cve-2018-1335-exp-gui
GUI संस्करण EXP
 ox1111/jailbreak-ios12
OS 12.0 और 12.1.2 - CVE-2019-6225 के साथ जेलब्रेक
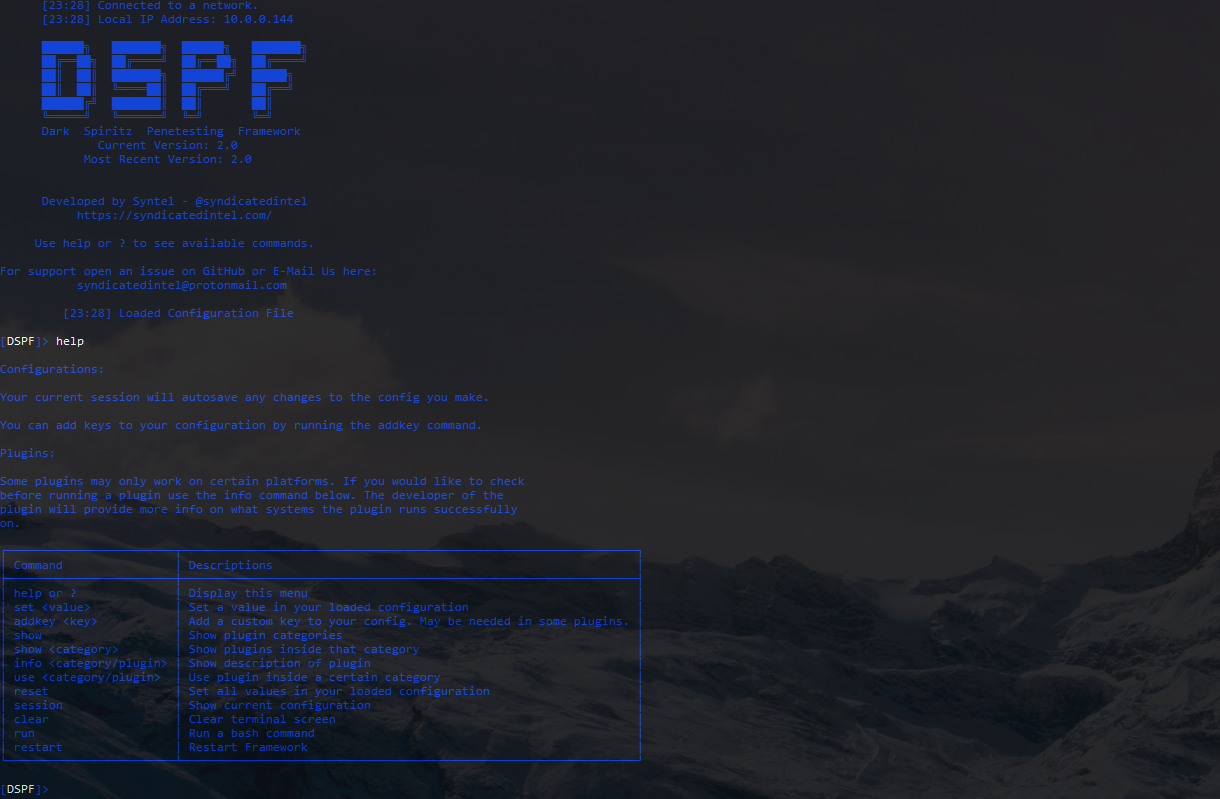 m4cs/darkspiritz
🌔 DarkSpiritz Penetration Framework के लिए आधिकारिक रिपॉजिटरी | Python में लिखा गया 🐍









