
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 sk4la/cve_2011_3556
मौजूदा CVE-2011-3556 प्रमाण-अवधारणा (PoC) का Python 3 कार्यान्वयन।
 g01d3nw01f/cve-2007-2447
cve-2007-2447 यह स्क्रिप्ट Metasploit मॉड्यूल्स के भाग का python3 में पुनर्लेखन है
 taielab/awesome-hacking-lists
विभिन्न क्षेत्रों में शीर्ष-स्तरीय पैठ परीक्षण उपकरणों और उत्पादकता उपयोगिताओं का एक क्यूरेटेड संग्रह। अन्वेषण करने, योगदान करने और अपने हैकिंग…
 r00ts3c/ddos-rootsec
रूटसेक (RootSec) के DDOS संग्रह का अन्वेषण करें, जिसमें शीर्ष-स्तरीय स्कैनर, शक्तिशाली बॉटनेट (Mirai और QBot) तथा अन्य वेरिएंट, उच्च-प्रभाव वाले…
 hhhrrrttt222111/ethical-hacking-tools
एथिकल हैकिंग में उपयोग किए जाने वाले उपकरणों की पूर्ण सूची एवं उपयोग
 zhzyker/exphub
Exphub[भेद्यता शोषण स्क्रिप्ट लाइब्रेरी] में Webloigc, Struts2, Tomcat, Nexus, Solr, Jboss, Drupal के शोषण स्क्रिप्ट शामिल हैं, नवीनतम जोड़े गए…
 k8gege/k8tools
K8 टूलसेट (इंट्रानेट पैठ/प्रिविलेज एस्केलेशन टूल/रिमोट ओवरफ़्लो/एक्सप्लॉइट/पोर्ट स्कैनिंग/पासवर्ड…
 secwiki/linux-kernel-exploits
linux-kernel-exploits Linux प्लेटफ़ॉर्म के लिए विशेषाधिकार वृद्धि भेद्यताओं का संग्रह
 nullarray/autosploit
स्वचालित मास एक्सप्लॉइटर
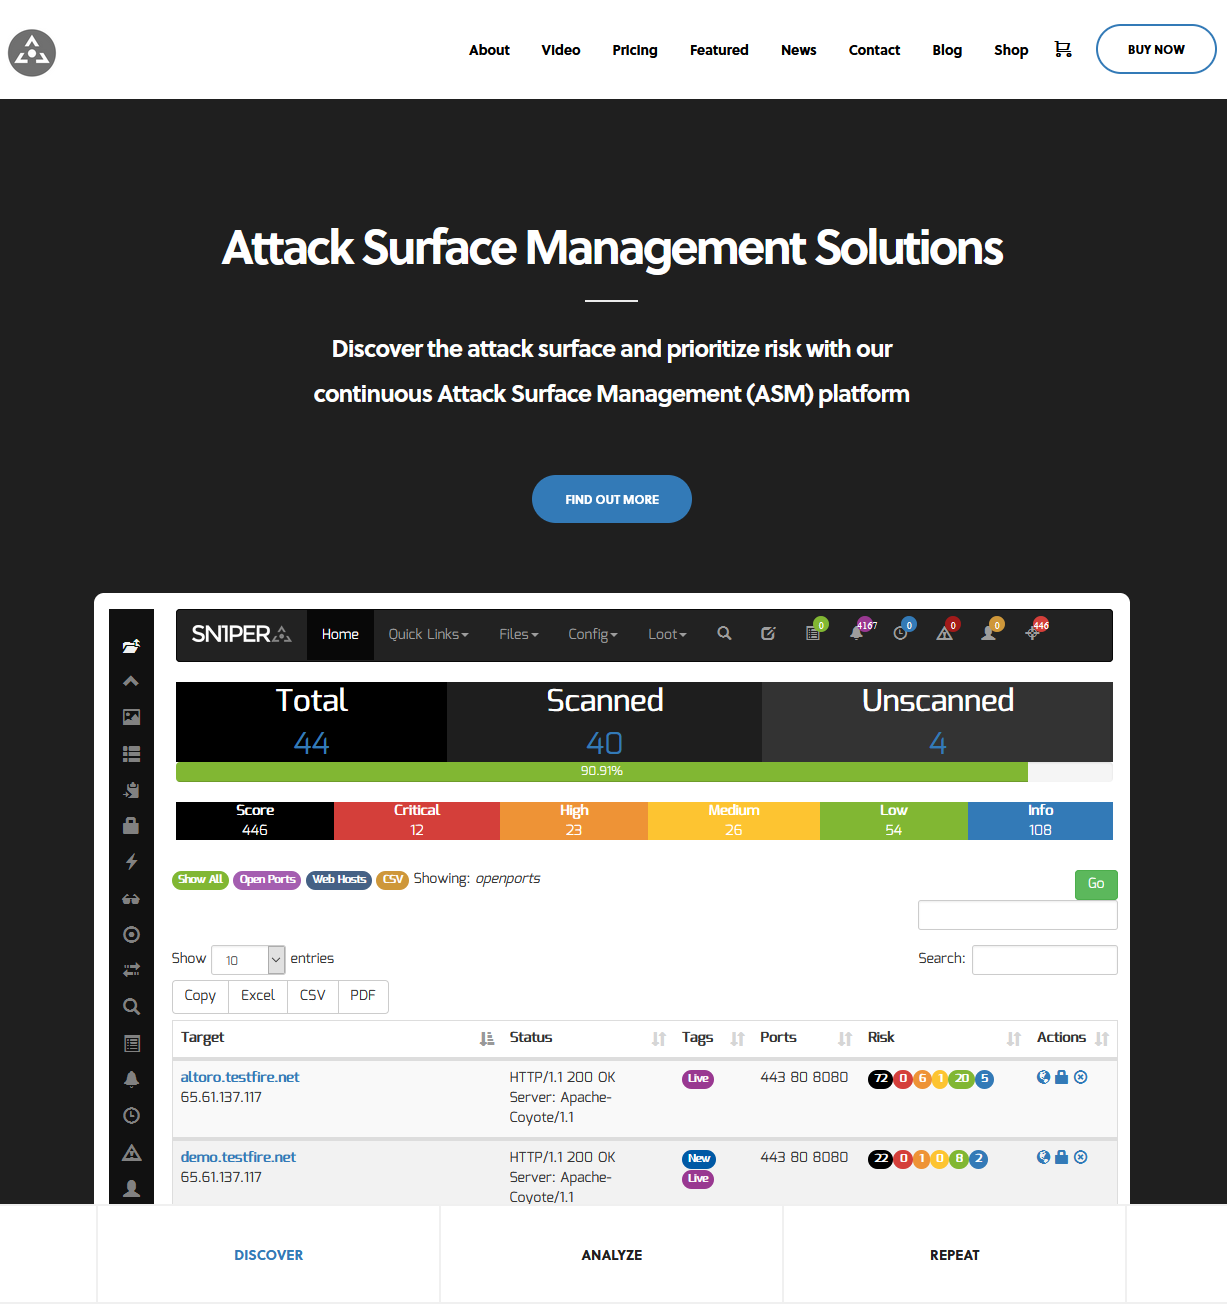 1n3/attacksurfacemanagement
खोजें आक्रमण सतह और हमारे निरंतर Attack Surface Management (ASM) प्लेटफॉर्म - Sn1per Professional के साथ जोखिमों को प्राथमिकता दें #pentest #redteam…
 0x4m4/hexstrike-ai
MCP सर्वर जो AI एजेंटों को स्वायत्त रूप से 150+ साइबर सुरक्षा उपकरणों को निष्पादित करने में सक्षम बनाता है, जो नेटवर्क, वेब ऐप्स और क्लाउड…
 threat9/routersploit
एम्बेडेड उपकरणों के लिए शोषण ढांचा
 1n3/sn1per
स्वचालित पेनेट्रेशन टेस्टिंग और अटैक सरफेस मैनेजमेंट प्लेटफ़ॉर्म। रेकॉन, स्कैन, एक्सप्लॉइट, रिपोर्ट - 600+ एक्सप्लॉइट, 90+ इंटीग्रेशन, 10K+ डिटेक्शन।
 owasp/nettacker
स्वचालित प्रवेश परीक्षण ढाँचा - ओपन-सोर्स भेद्यता स्कैनर - भेद्यता प्रबंधन
 ed1s0nz/cyberstrikeai
AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को…
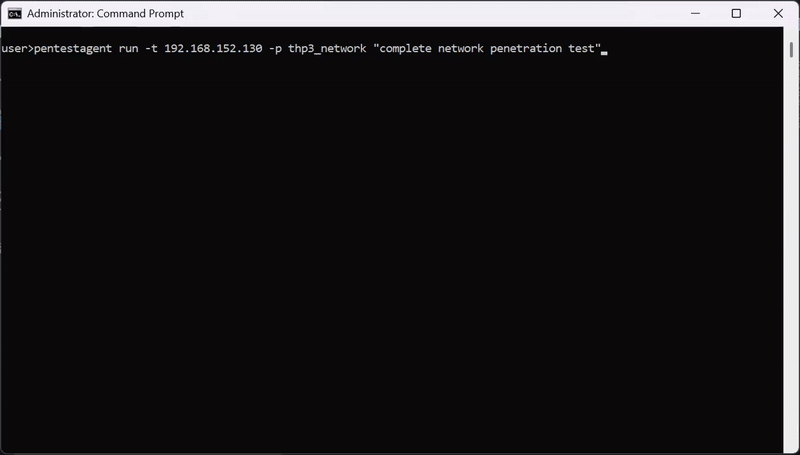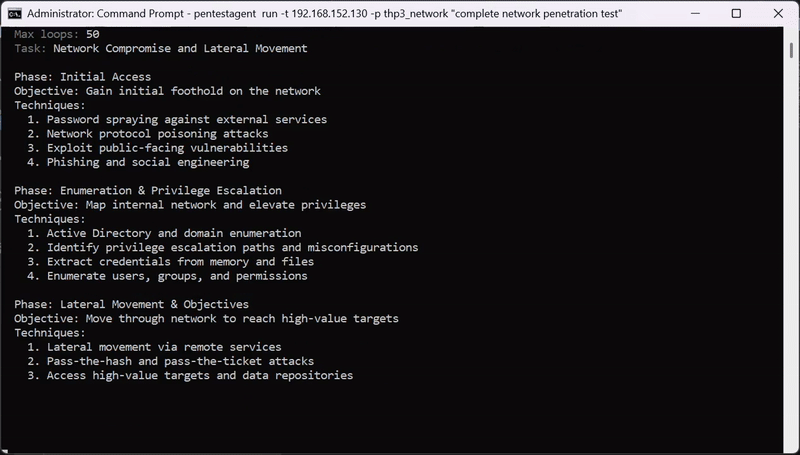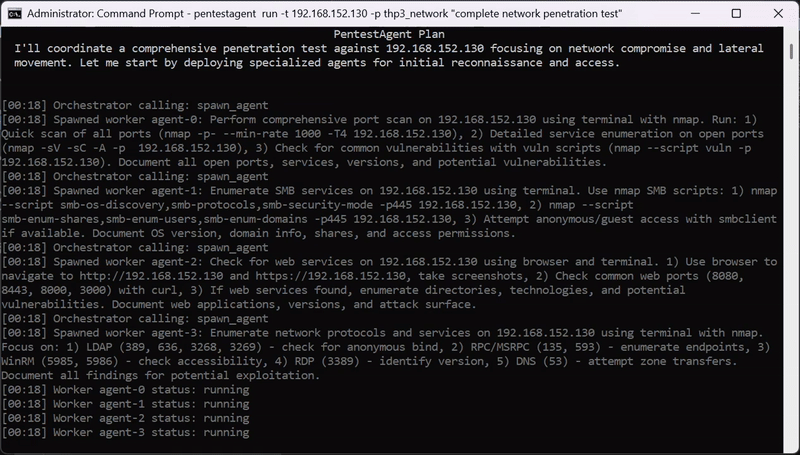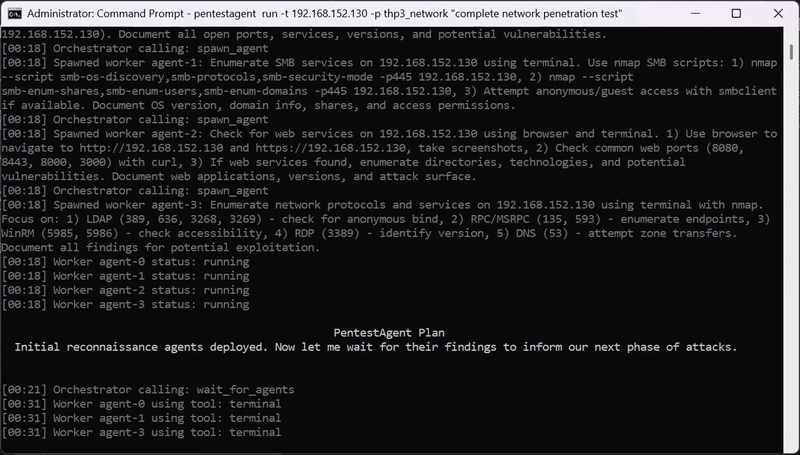 gh05tcrew/pentestagent
ब्लैक-बॉक्स सुरक्षा परीक्षण के लिए AI एजेंट फ्रेमवर्क, जिसमें स्वायत्त मल्टी-एजेंट ऑर्केस्ट्रेशन, अंतर्निहित पेंटेस्टिंग टूल्स, और बग बाउंटी, रेड-टीम…
 gallopsled/pwntools
CTF फ्रेमवर्क और एक्सप्लॉइट डेवलपमेंट लाइब्रेरी
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more






