
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 अप्रमाणित RCE (AST sandbox escape gi_frame.f_back द्वारा). Lab + PoC, सत्यापित e2e.
 ejfkdev/jd
Go CLI जो javascript-obfuscator (obfuscator.io) आउटपुट को डीऑब्फस्केट करता है और AST ट्रांसफॉर्म, स्टैटिक डिकोडिंग, और goja सैंडबॉक्स फ़ॉलबैक का…
 vighnesh91/-logicsentry-ai
ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…
 abraxas/gatex
FortinetHunter (@YogSoth0) बाइनरी क्रैकिंग एप्लिकेशन। FortinetHunter के लिए CTF का हिस्सा। ELF door: एक stripped Nuitka onefile, एक XOR-scrambled…
 captain4554/cve-2025-55182-scanner
🛡️ CVE-2025-55182-स्कैनर के साथ Next.js/Waku में कमजोरियों को स्कैन और आकलन करें, मजबूत सुरक्षा के लिए स्थिर और गतिशील विश्लेषण का संयोजन।
 gmh5225/driver-pidqserializationwrite-example
PiDqSerializationWrite का उपयोग कैसे करें। मैप किए गए ड्राइवर से सुरक्षित रूप से पढ़ने और लिखने का तरीका बताता है
 madcdan/jndilookup
कुछ उपकरण जो Apache Log4j 2 CVE-2021-44228 को कम करने में मदद करते हैं
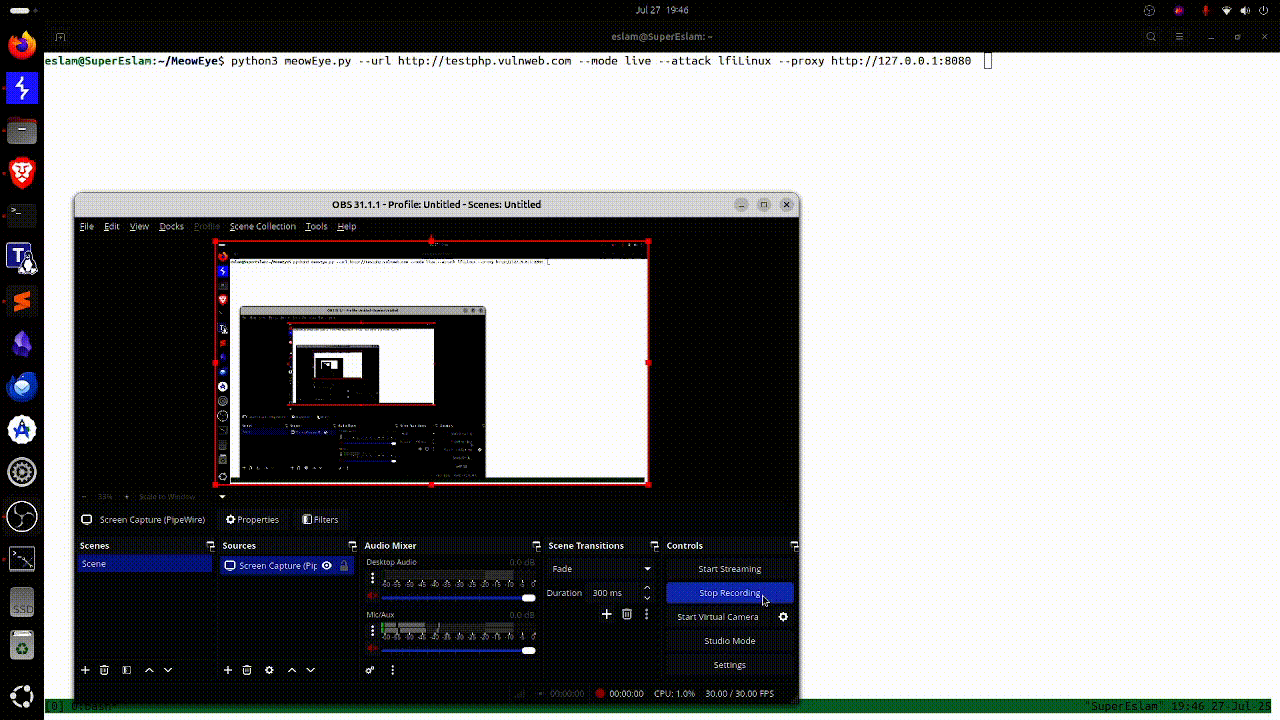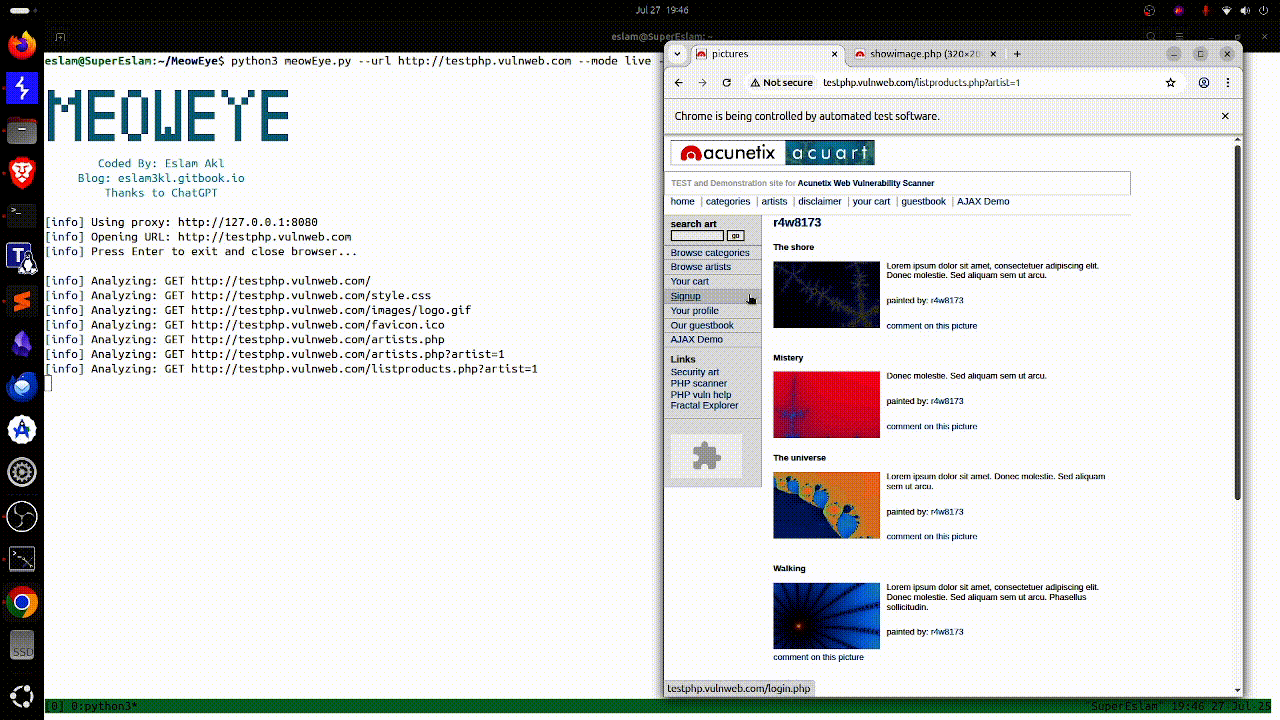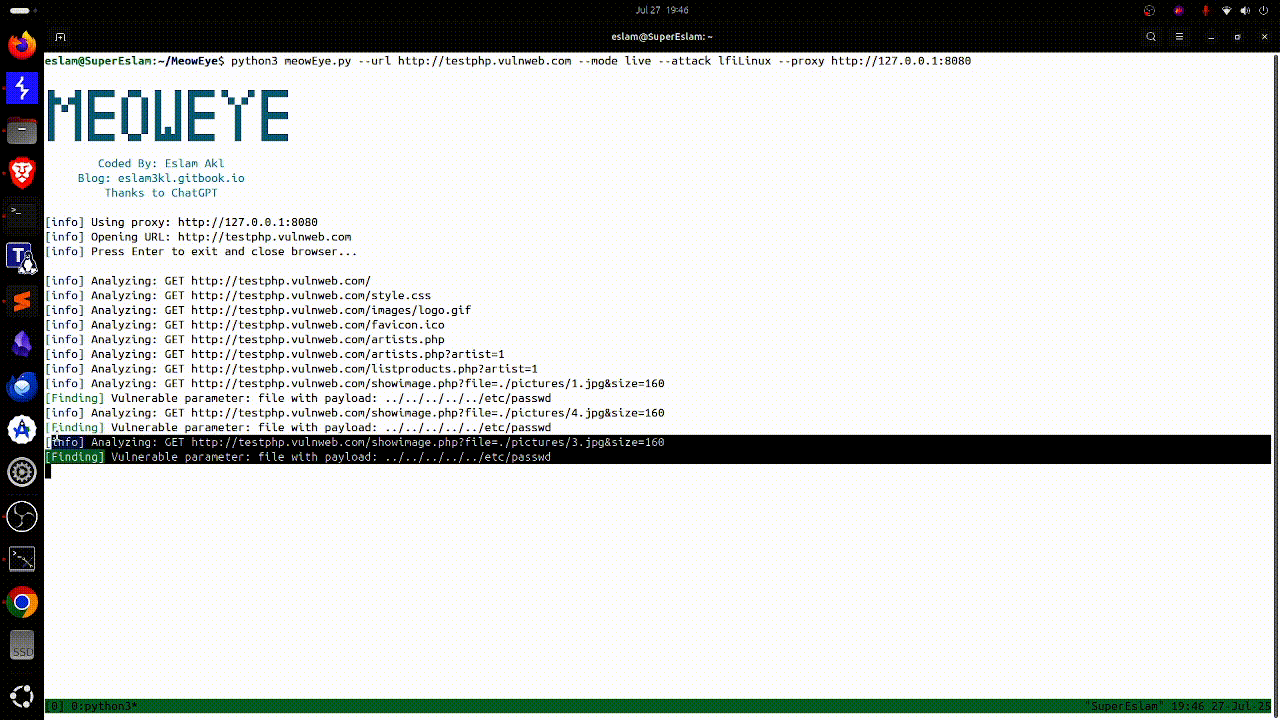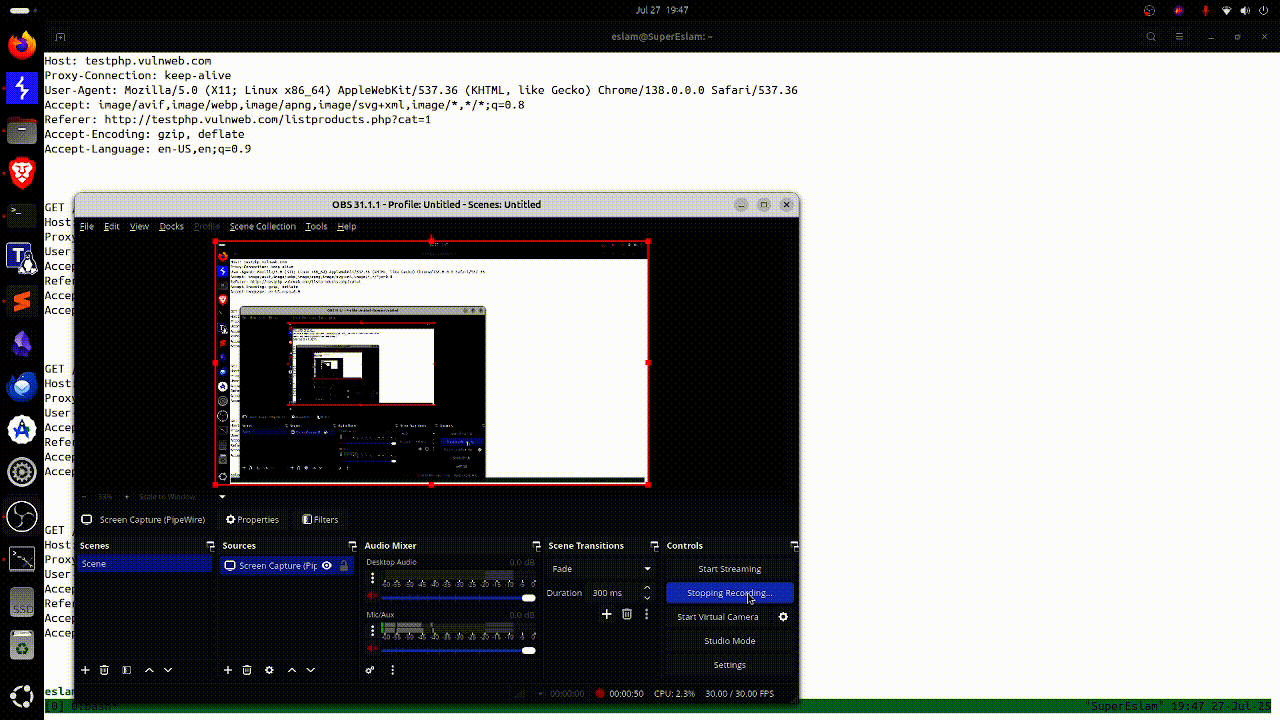 eslam3kl/meoweye
MeowEye लाइव अनुप्रयोगों में कई वेब भेद्यताओं की पहचान करने के लिए एक रीयल-टाइम स्कैनर है।
 0x0allenace/windows-malware-behavioral-analysis
FLARE-VM और REMnux का उपयोग करके एक सिम्युलेटेड मल्टी-स्टेज विंडोज़ मैलवेयर सैंपल का व्यवहारिक मैलवेयर विश्लेषण। IOC निष्कर्षण, MITRE ATT&CK मैपिंग…
 hasan-khalil/cve-2020-6514
CVE-2020-6514 के लिए एक्सप्लॉइट जो Android अनुप्रयोगों में WebRTC SCTP मेमोरी भ्रष्टाचार को लक्षित करता है। दूरस्थ कोड निष्पादन के लिए SCTP पैकेट को…
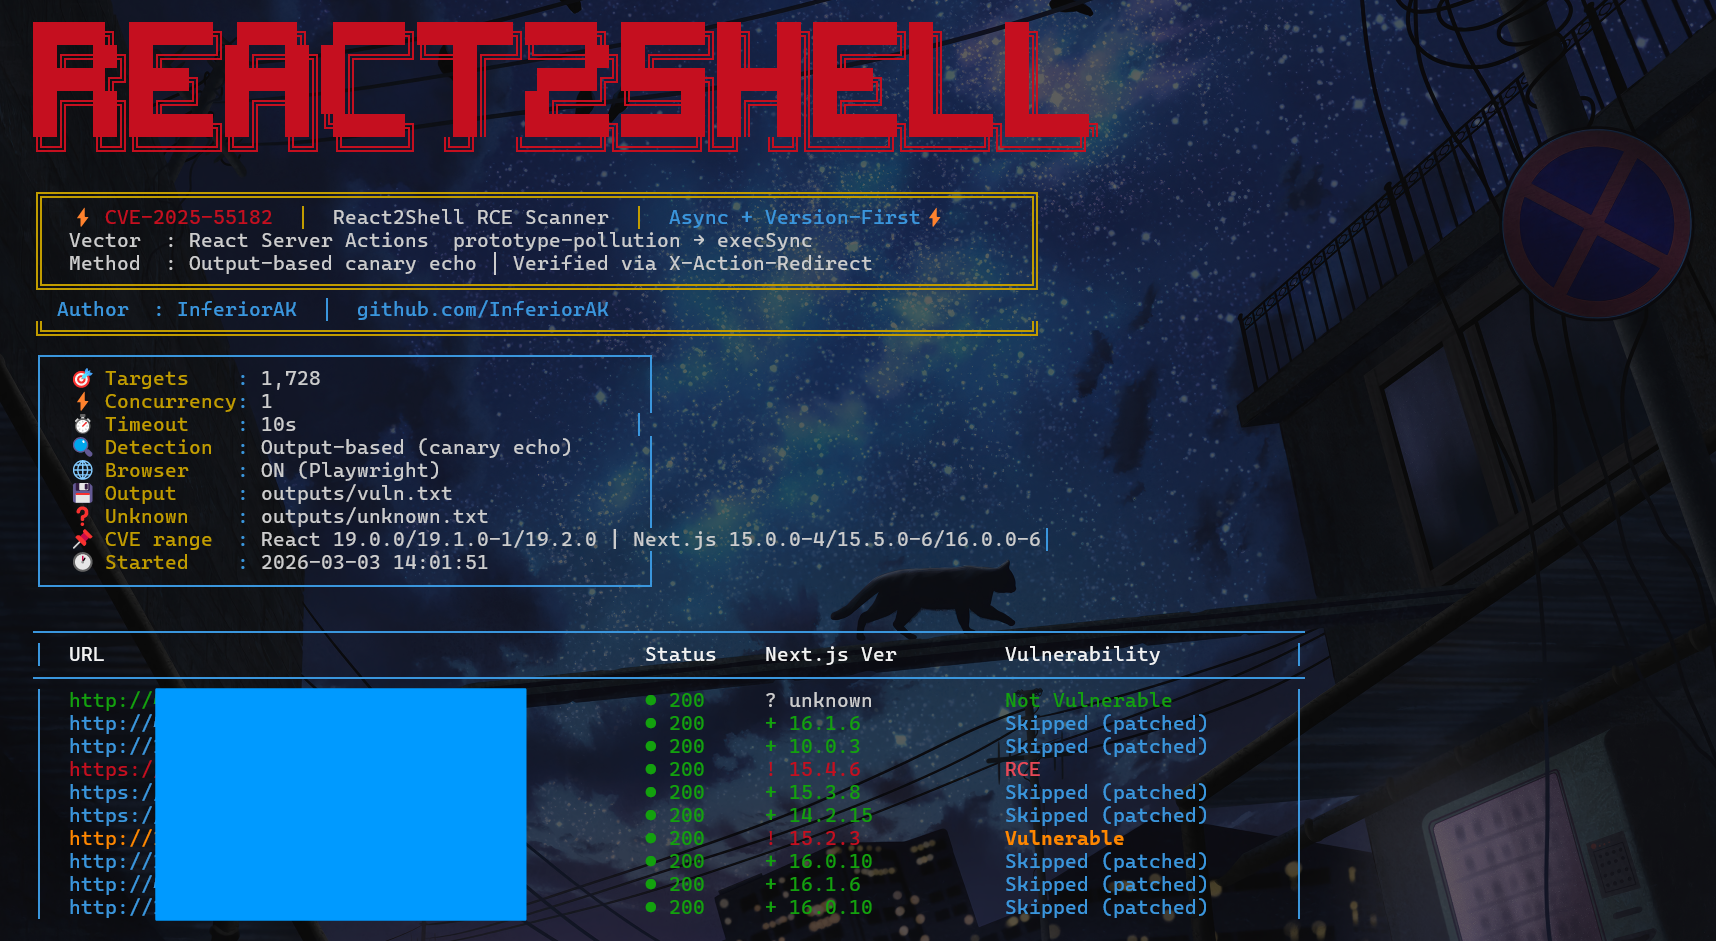 inferiorak/cve-2025-55182-react2shell-async-scanner
CVE-2025-55182 / CVE-2025-66478 के लिए Async RCE स्कैनर — prototype-pollution → React Server Actions के माध्यम से कोड निष्पादन
 hunt-benito/the-callback-that-outlived-the-page-cve-2026-78997-uc-browser-android-universal-xss
CVE-2026-78997 के लिए PoC, जो Android के लिए UC Browser में एक Universal XSS है। इसमें एक crafted URL builder, एक callback-dispatch oracle, और कमजोर…
 hunt-benito/go-without-bounds-cve-2026-67822-stack-overflow-in-tenda-w6-s-wifissidset
CVE-2026-67822 के लिए PoC, Tenda W6-S /goform/wifiSSIDset में स्टैक ओवरफ्लो: DoS रिप्रोड्यूसर, QEMU MIPS शिम, और अवधारणात्मक RCE पेलोड स्केलेटन।
 d0c-s4vage/resmack-fuzz-test
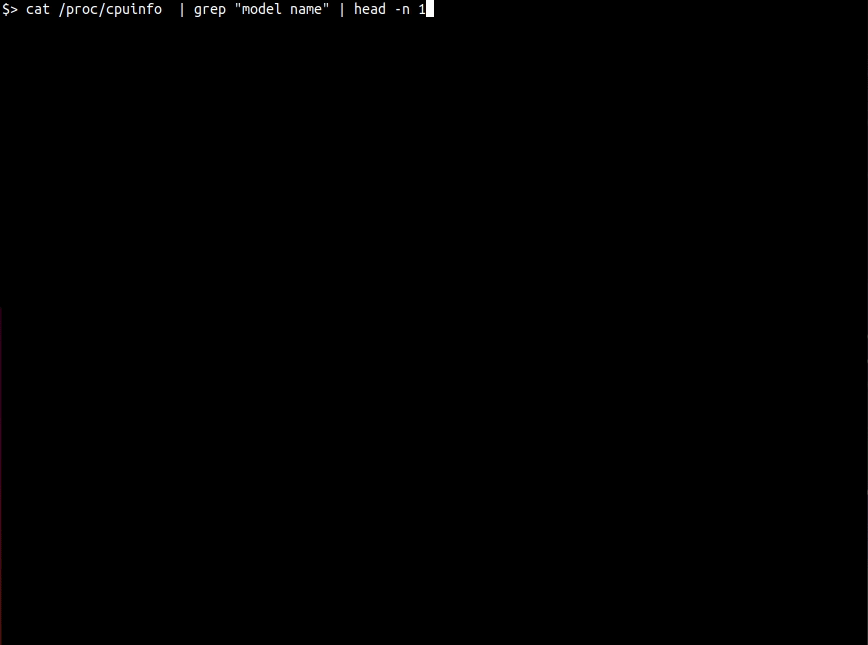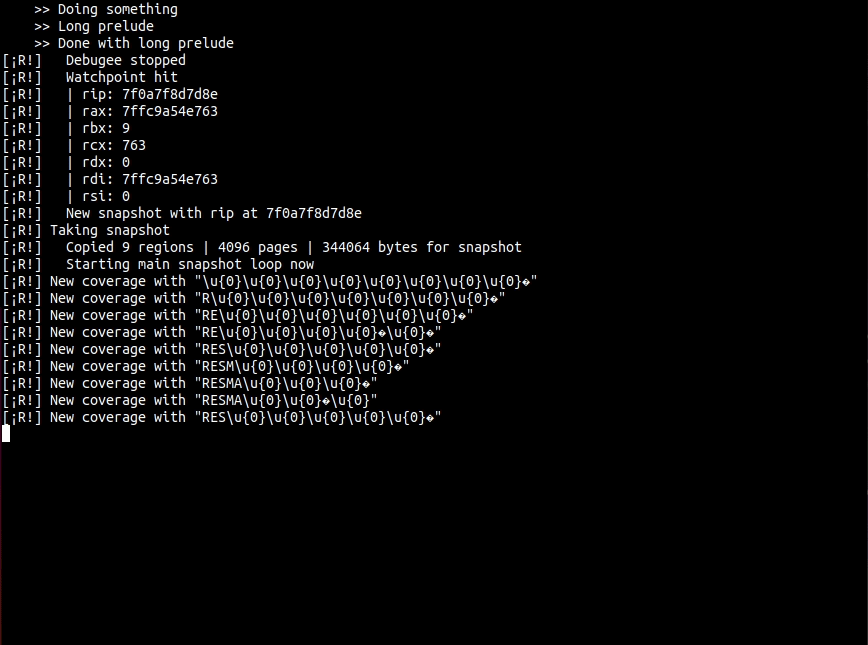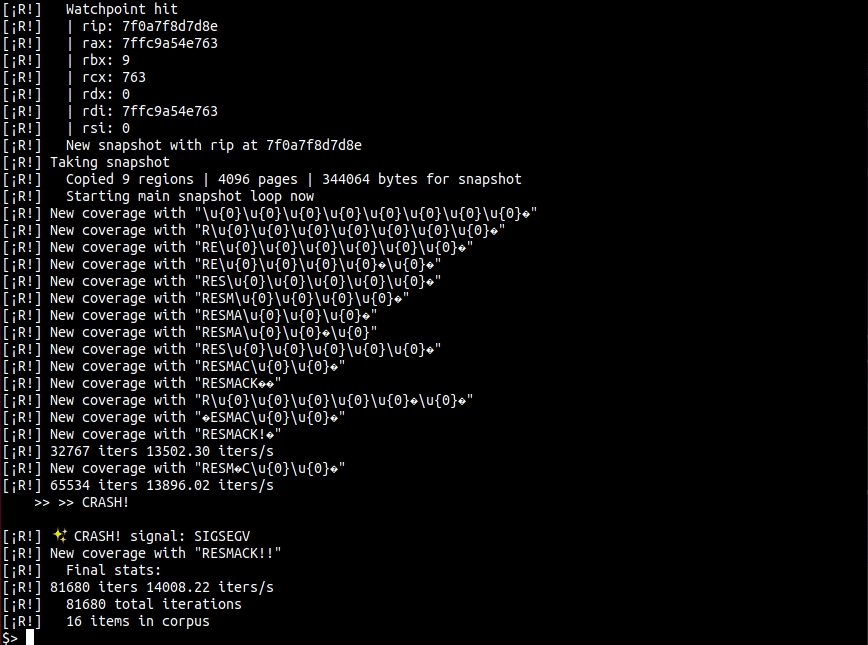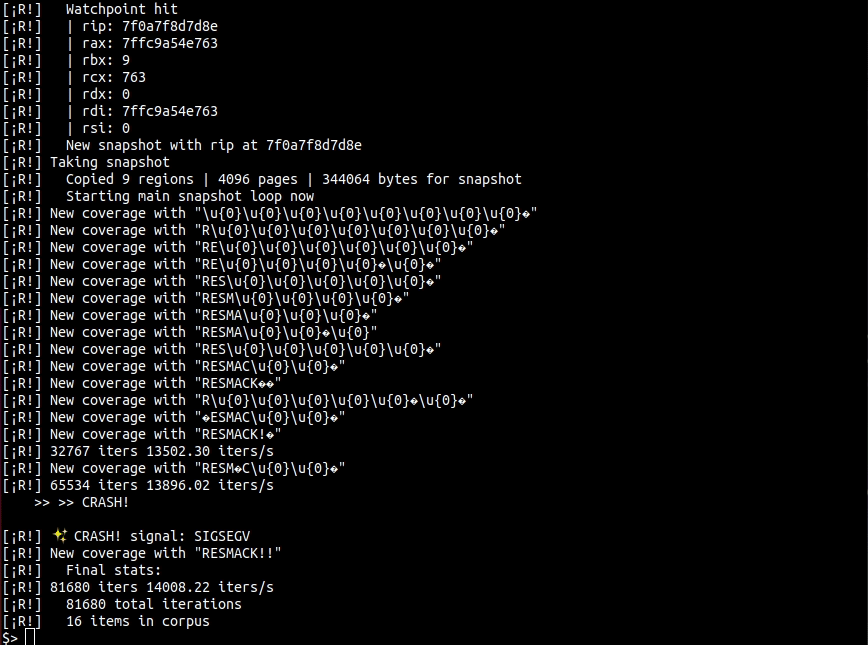
यह [resmack](https://gitlab.com/d0c-s4vage/resmack) के लिए एक प्रायोगिक परियोजना है जो लक्ष्य प्रक्रियाओं को इंस्ट्रूमेंट करने, मेमोरी ब्रेकपॉइंट्स…
 salaheldinfikri/kalim_backdoor
कलीम बैकडोर मैलवेयर रिपोर्ट
 abhinavagarwal07/gdcm-security-poc
छह GDCM निष्कर्षों के लिए निजी एंड-टू-एंड सैनिटाइज़र प्रतिकृति पैकेज
 phanhoangkhang/react2shell
CVE-2025-55182 के लिए पृथक Docker लैब और स्थैतिक स्कैनर, जिसमें कमजोर/पैच किए गए Next.js बिल्ड और RSC Flight डिसीरियलाइज़ेशन का PoC सत्यापन शामिल है।
 roxanne_ardary/emailxpose
EmailXpose एक ओपन सोर्स AI-संचालित ईमेल सुरक्षा प्रणाली है जो फ़िशिंग, स्पैम, घोटाले, मैलवेयर और सोशल इंजीनियरिंग हमलों का पता लगाती है। यह पारंपरिक…








