
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित

 gavmor/x86-cpp-reversing-skill
Claude Code कौशल 32-बिट लिटिल-एंडियन x86 C++ बाइनरीज़ (vtables, RTTI, inheritance recovery) को रिवर्स-इंजीनियर करने के लिए
 roxanne_ardary/safeforge
SafeForge एक ओपन-सोर्स मोबाइल ऐप हब है जो GitLab पर बनाया गया है, जो डेवलपर्स को एक सुरक्षित, AI-सत्यापित पारिस्थितिकी तंत्र में एप्लिकेशन बनाने,…
 roxanne_ardary/securekit
Securekit एक प्रोटोकॉल-अज्ञेयवादी सुरक्षा कर्नेल है जो AI टूल उपयोग के लिए ज़ीरो-ट्रस्ट, सैंडबॉक्स्ड निष्पादन लागू करता है। यह किसी भी LLM या एजेंट…
 shivammittal2403/cve-2026-80428-ctf
Containerized educational CTF lab emulating CVE-2026-80428 (CWE-502 deserialization) for safe, isolated student and researcher practice.
 bend0us/dexloader
एक डेमो एंड्रॉयड प्रोजेक्ट जो DexClassLoader, PathClassLoader और इन-मेमोरी निष्पादन का उपयोग करके डायनामिक DEX लोडिंग को प्रदर्शित करता है। केवल…
 curtail-inc/hello-regrade-security
उस भेद्यता को खोजें जिसे पकड़ने के लिए आपके टेस्ट कभी लिखे ही नहीं गए थे। ReGrade का एक डेमो जो CVE-2023-5968 को मॉडल करता है: किसी ऐप की उसी से…
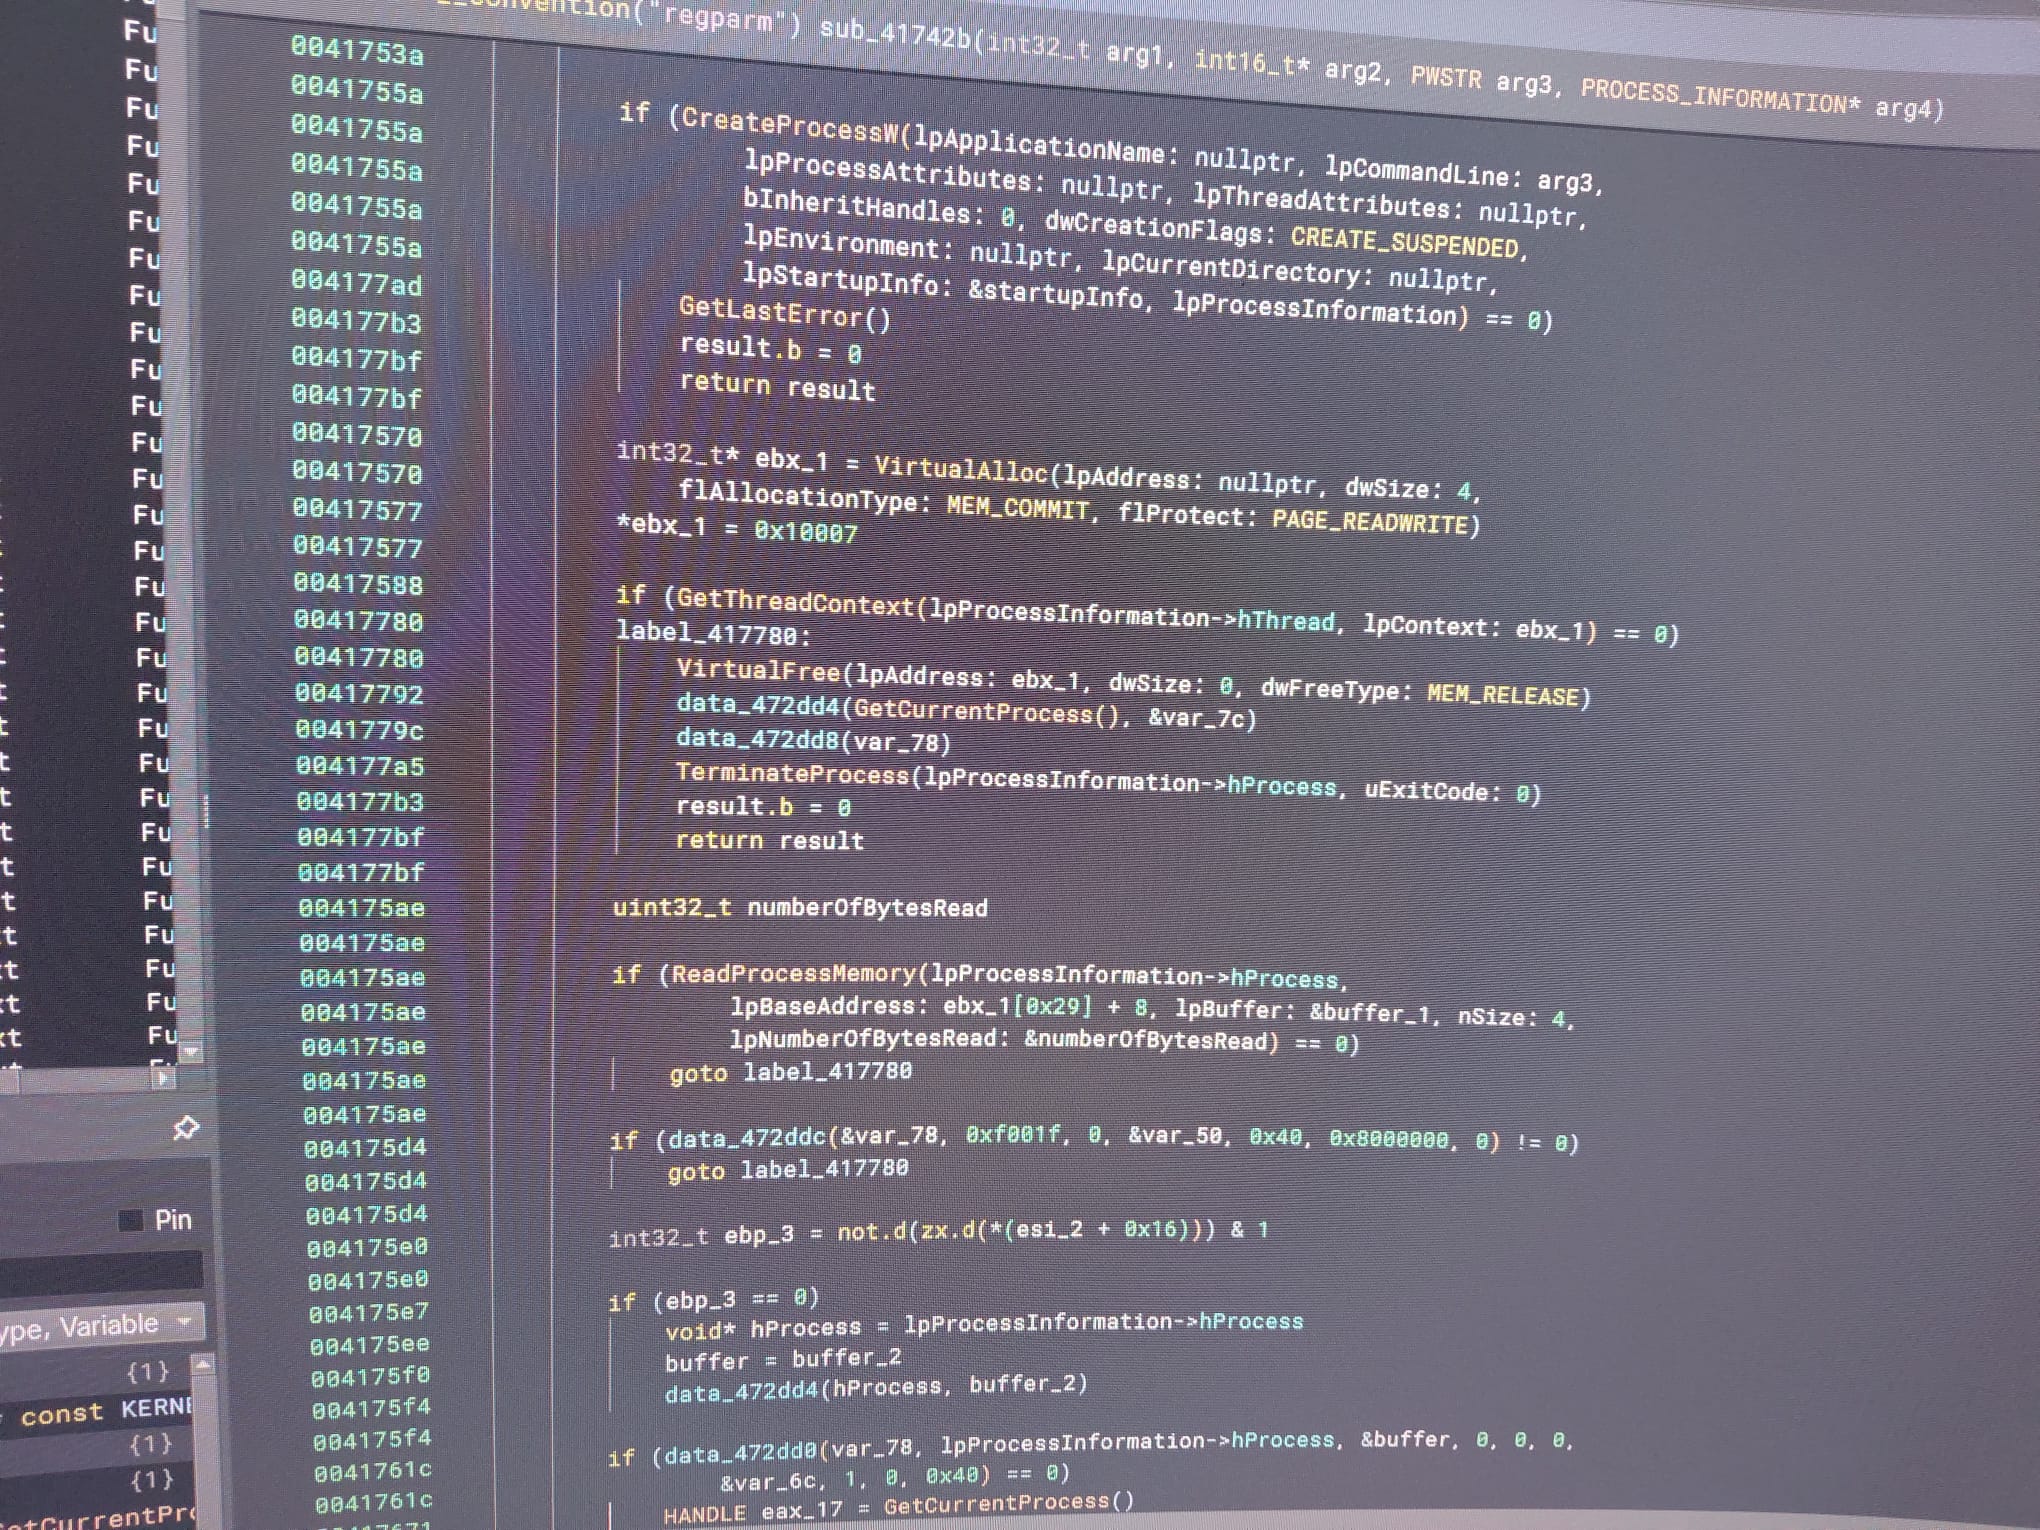 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
एक फ़ाइलरहित Remcos RAT वेरिएंट का रिवर्स इंजीनियरिंग विश्लेषण जो Native API कॉल्स के माध्यम से svchost.exe में इंजेक्ट होता है। इसमें अस्पष्ट पेलोड…
 bishopfox/sparkplugfuzzer
Sparkplug B IIoT प्रोटोकॉल के लिए फ़ज़र
 zemarkhos/cve-2025-55182-exploit-poc-scanner
# CVE-2025-55182 और CVE-2025-66478 के लिए एक्सप्लॉइट टूल React Server Components और Next.js में इन कमजोरियों के लिए एक्सप्लॉइट टूल, जिसमें RCE…
 trixsec/cve-2025-55182-scanner
Next.js और Waku अनुप्रयोगों में CVE-2025-55182 का पता लगाने के लिए एक हाइब्रिड सुरक्षा स्कैनर। DevSecOps वर्कफ़्लो के लिए संयुक्त स्थैतिक कोड…
 bcoles/rootkit-signal-hunter
Linux रूटकिट्स का पता लगाएं जो प्रोसेस विशेषाधिकारों को बढ़ाने के लिए सिग्नल का उपयोग करते हैं।
 hunt-benito/rendering-code-outside-the-sandbox-cve-2026-76036-dawn-webgpu-buffer-overflow-in-chrome-on-android
CVE-2026-76036 के लिए विभेदक पहचान हार्नेस, जो Android पर Chrome में Dawn WebGPU हीप बफर ओवरफ्लो है। यह संवेदनशील डेप्थ/स्टेंसिल टेक्सचर संयोजनों की…
 qianlijaingshan/fastgpt-sandbox-audit
FastGPT Python सैंडबॉक्स एस्केप चेन ऑडिट टूल (CVE-2026-32128 से संबंधित, v4.14.8 इंस्पेक्ट चेन)
 shcesama/cve-2023-4863-analysis
CVE-2023-4863 (libwebp हीप बफर ओवरफ्लो) का शैक्षिक विश्लेषण ब्लू टीम डिटेक्शन टूल, स्थिर WebP स्कैनर, रक्षात्मक Java वैलिडेटर, और Valgrind मेमोरी…
 daanixpl/nureaper
Nuget स्कैनर
 alex66366/odpure
ब्लैक-बॉक्स इनपुट-चरण शुद्धिकरण रक्षा जो भ्रष्टाचार, विसरण पुनर्निर्माण, और DBSCAN सर्वसम्मति मतदान के माध्यम से ऑब्जेक्ट डिटेक्टरों पर बैकडोर हमलों…
 gmh5225/frida-stalker-ntstrace
frida-stalker आधारित सिस्टम कॉल ट्रेसर विंडोज़ (x64) पर।
 gmh5225/frida-vmprotect-bypass
Frida स्क्रिप्ट जो मोबाइल प्लेटफ़ॉर्म पर VMProtect रनटाइम सुरक्षाओं को बायपास करती है, जिससे संरक्षित बाइनरीज़ का डायनामिक इंस्ट्रुमेंटेशन और…








