
 #2
अपने कार्यों और प्रभाव को समझने के लिए अलग-अलग वातावरण में मालवेयर व्यवहार का निरीक्षण करने के उपकरण।
Kitploit अनुशंसित
 immunityinc/libptrace
एक इवेंट-संचालित मल्टी-कोर प्रक्रिया डिबगिंग, ट्रेसिंग और हेरफेर फ्रेमवर्क।
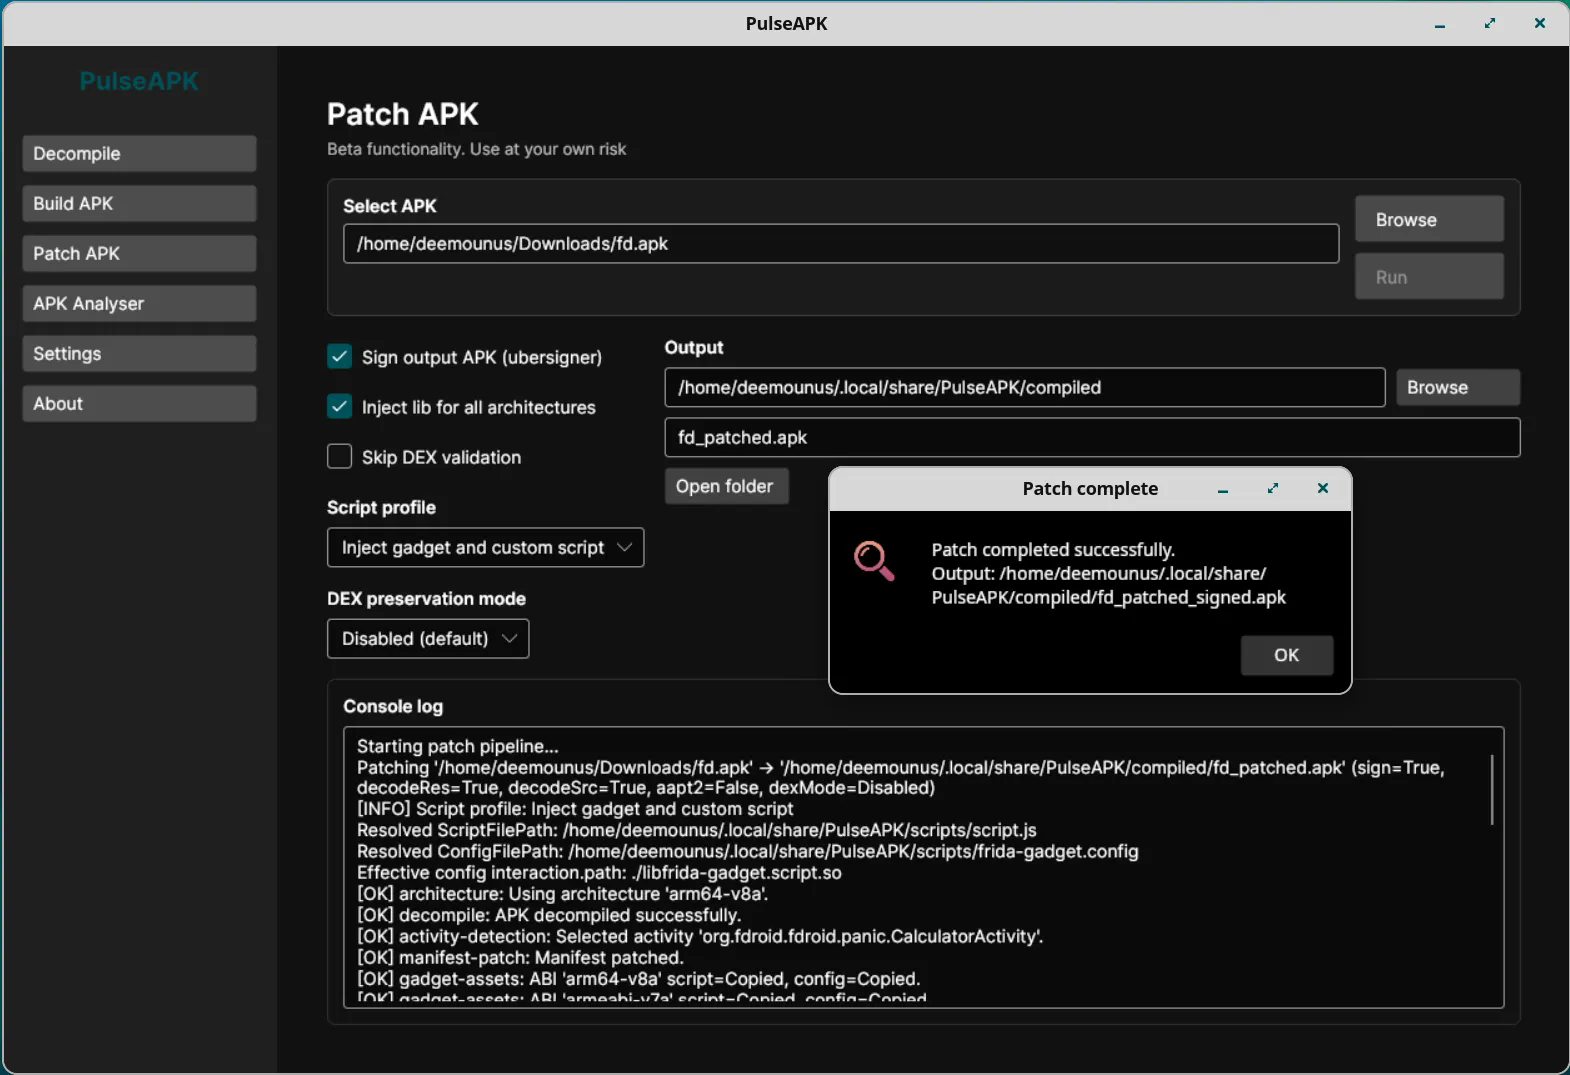 deemoun/pulseapk-core
PulseAPK Core: क्रॉस-प्लेटफ़ॉर्म APK फ़ाइलों के साथ काम करने के लिए उपकरण: डीकंपलेशन, विश्लेषण, बिल्डिंग
 malienist/lupo
WinDbg प्लगइन स्वचालित मैलवेयर गतिशील विश्लेषण और IOC निष्कर्षण के लिए। डीबगर के भीतर निष्पादित होता है पूर्वनिर्धारित संकेतक एकत्र करने के लिए और…
 nccgroup/frisbeelite
GUI-आधारित USB डिवाइस फ़ज़र
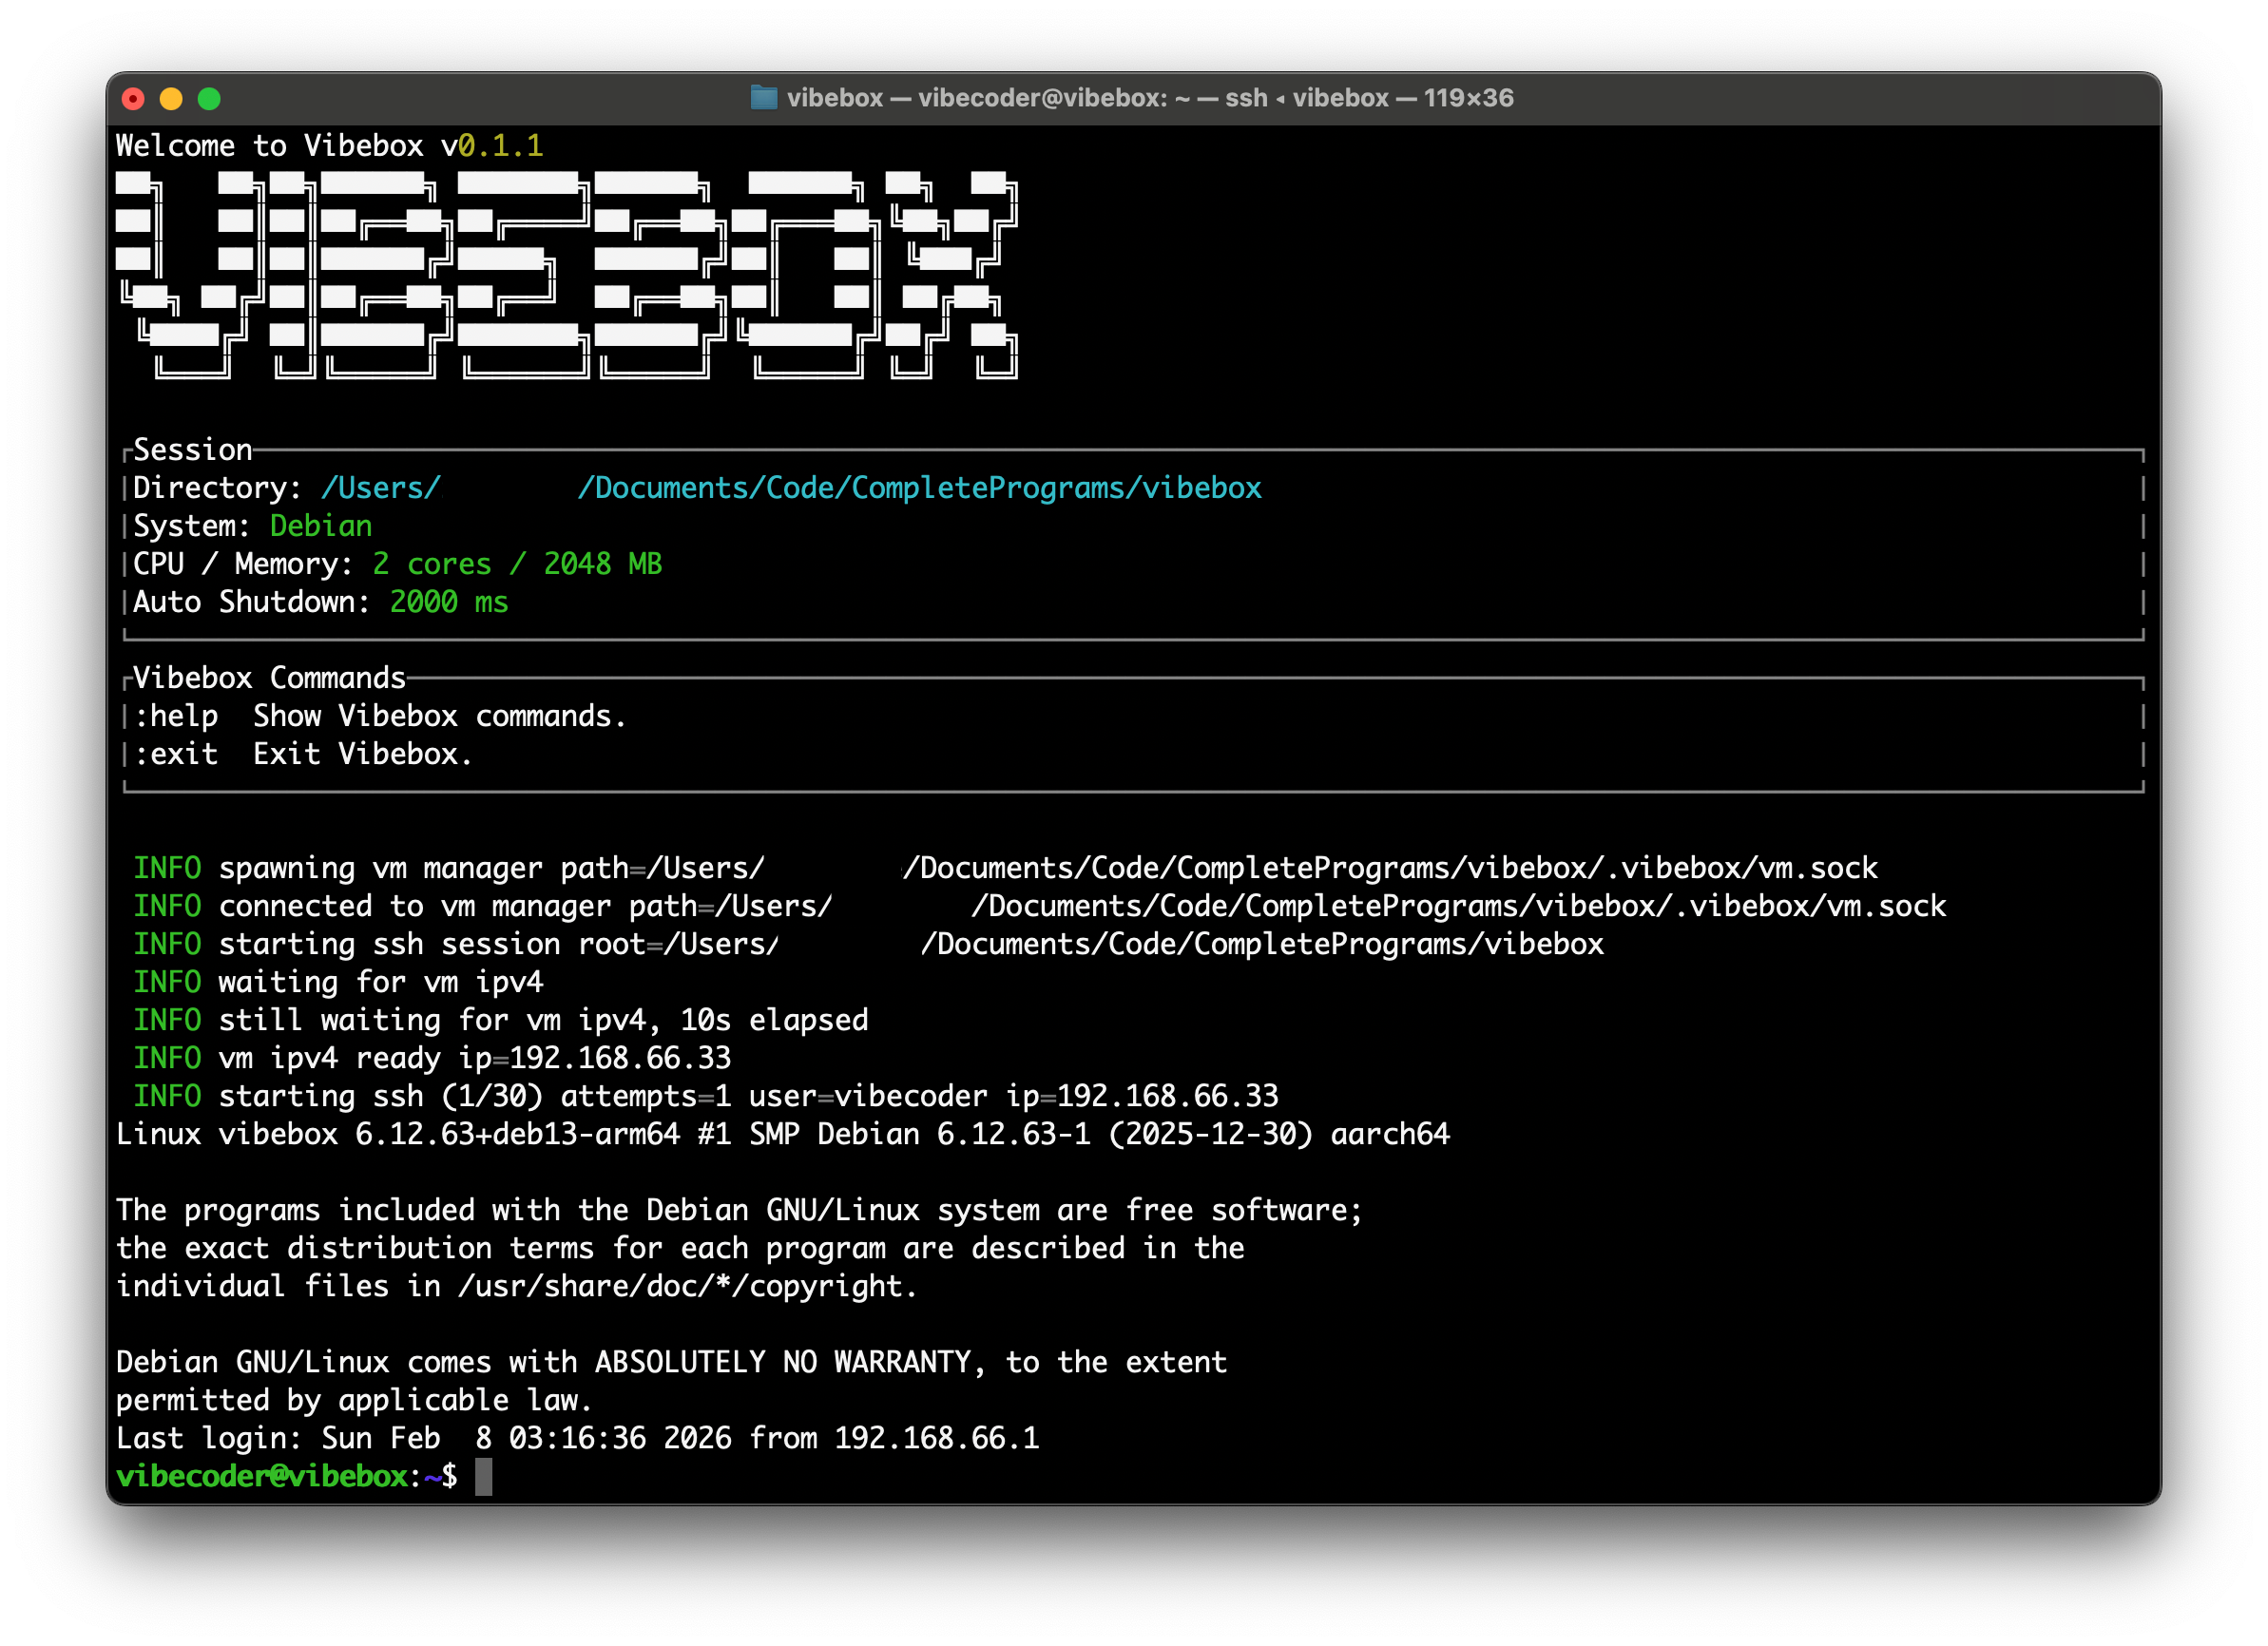 robcholz/vibebox
एप्पल सिलिकॉन मैकओएस पर अल्ट्राफास्ट सीएलआई तेज, सैंडबॉक्स्ड डेवलपमेंट और एलएलएम एजेंटों के लिए।
 beelzebub-labs/azazel
eBPF-संचालित मूक पर्यवेक्षक कंटेनरीकृत रनटाइम के लिए, मैलवेयर विश्लेषण सैंडबॉक्स और एजेंटिक AI मॉनिटरिंग के लिए निर्मित।
 pwnfunction/sandbox
अविश्वसनीय AI कोड को सुरक्षित और तेज़ी से चलाएं
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
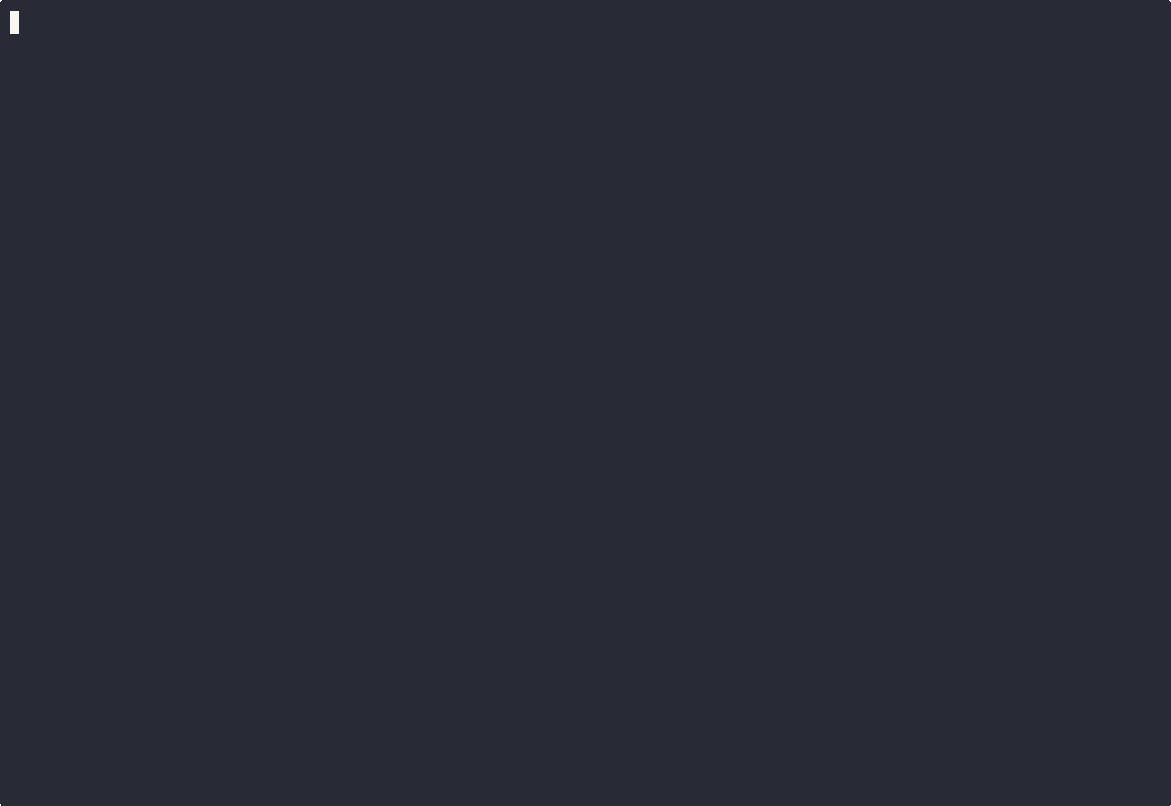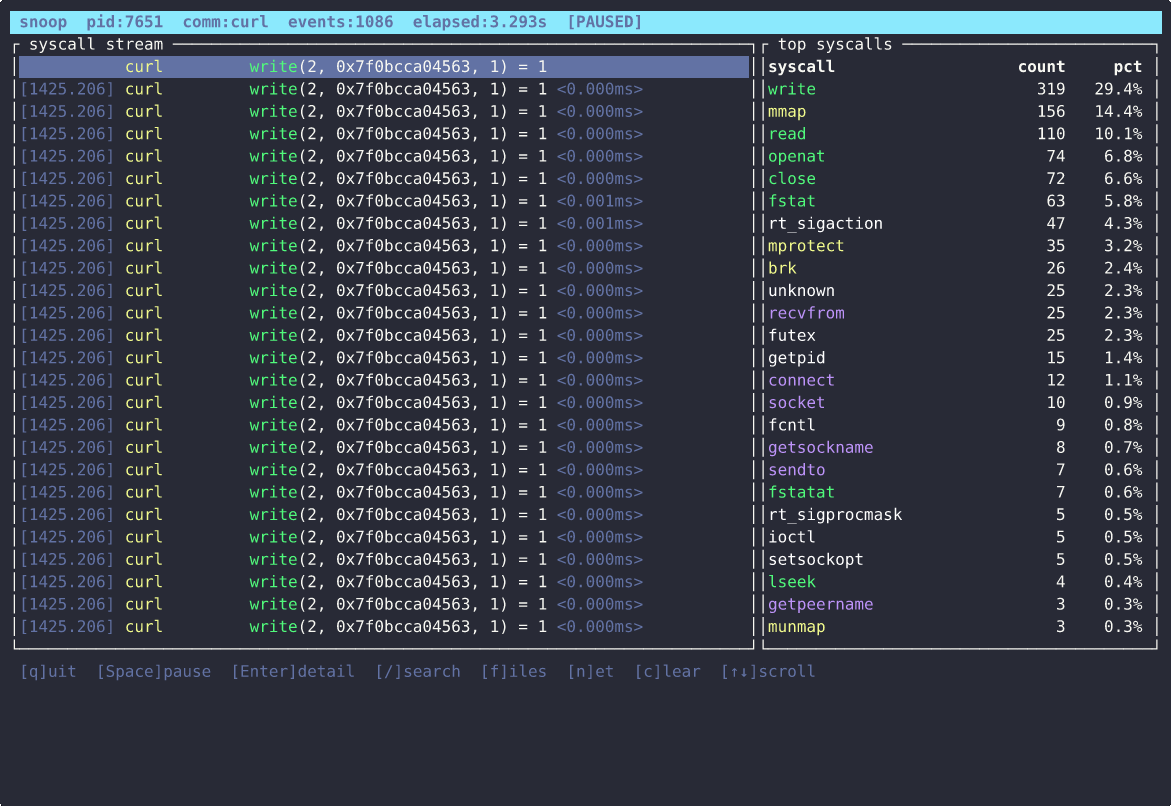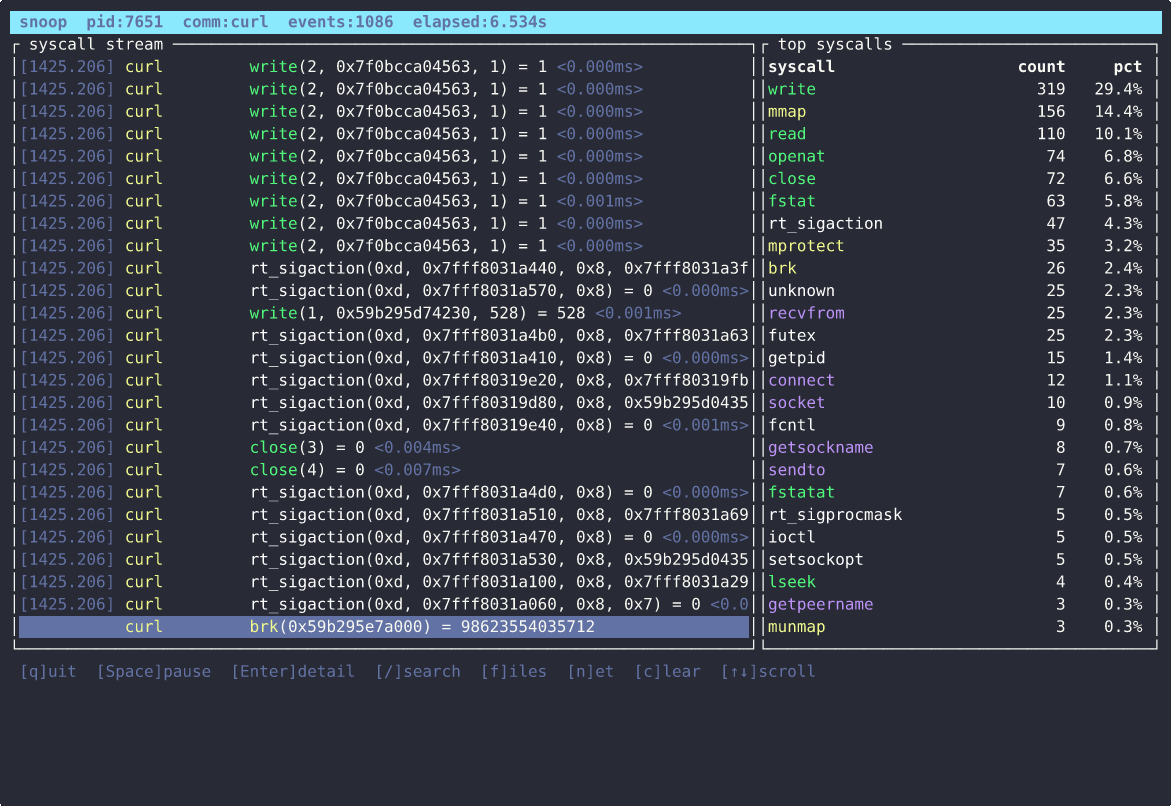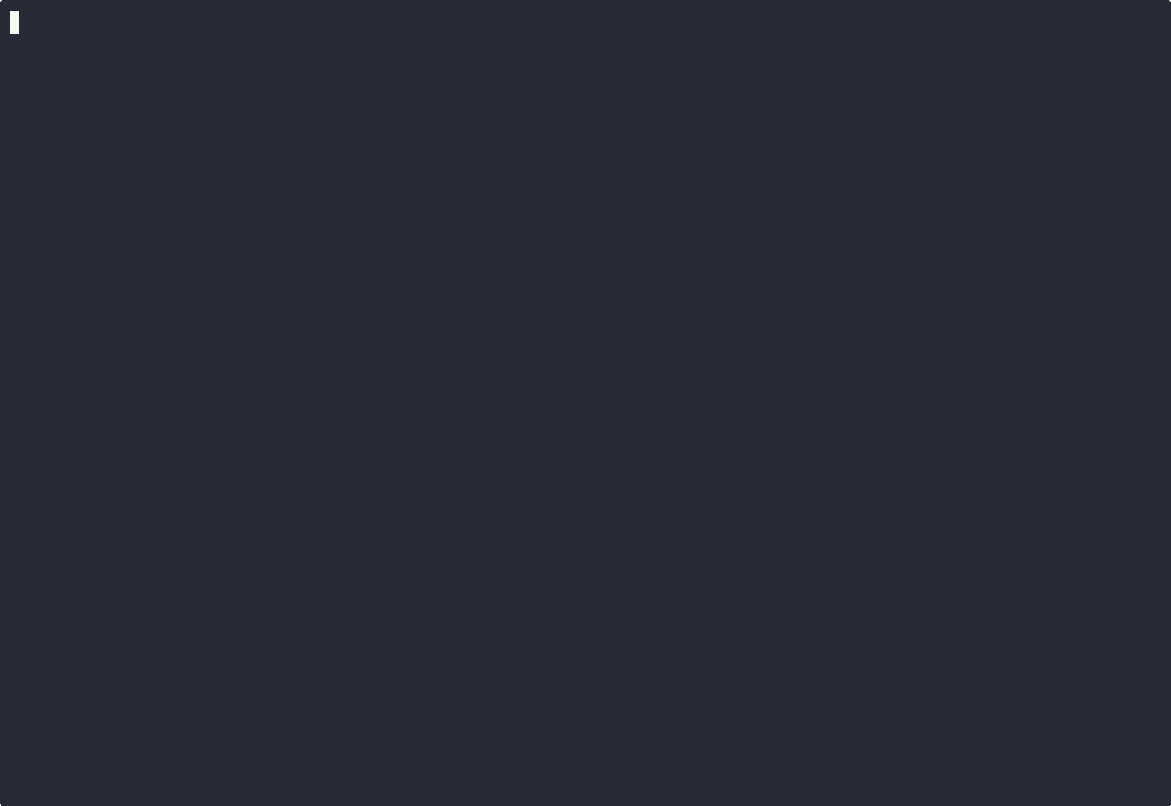 pandaadir05/snoop
eBPF पर निर्मित एक आधुनिक सिस्कॉल ट्रेसर। strace की तरह सोचें, लेकिन वास्तविक TUI, स्मार्ट फिल्टर, TLS डिक्रिप्शन, और वास्तव में पढ़ने योग्य आउटपुट…
 buffer/pylibemu
एक Libemu Cython रैपर
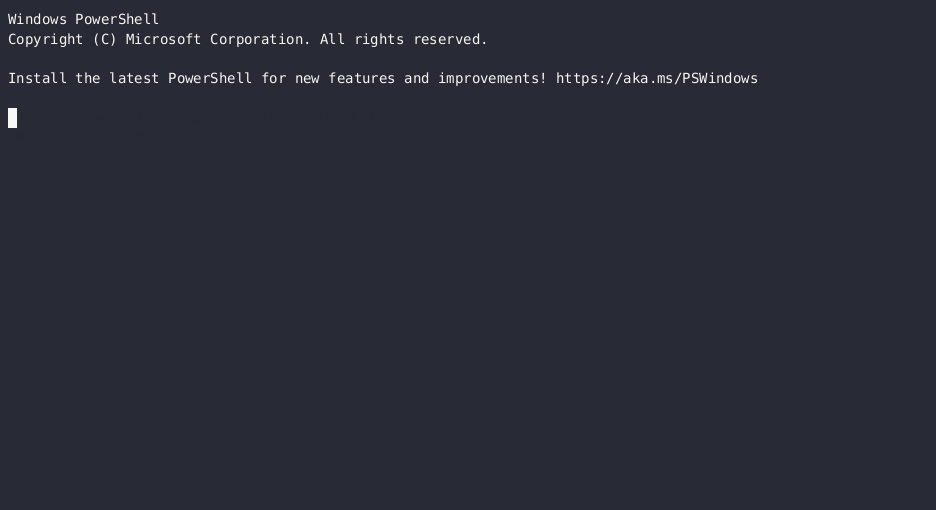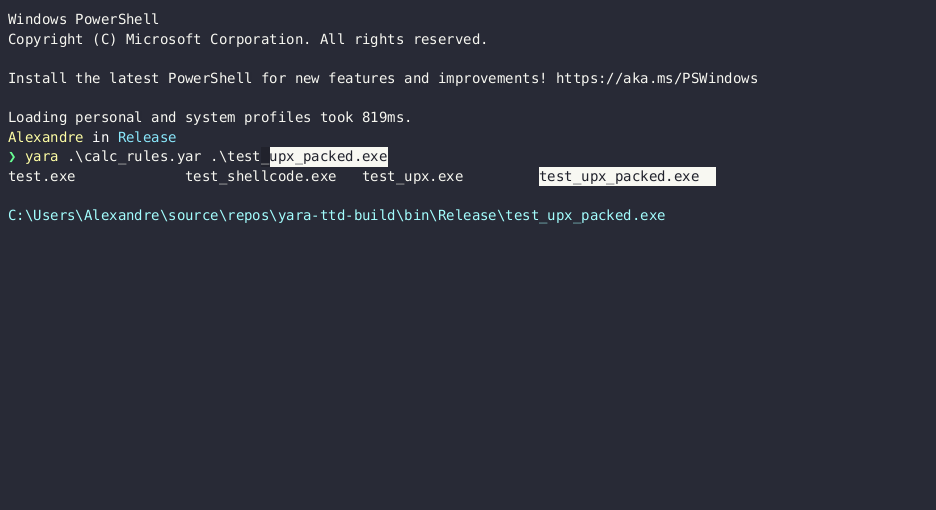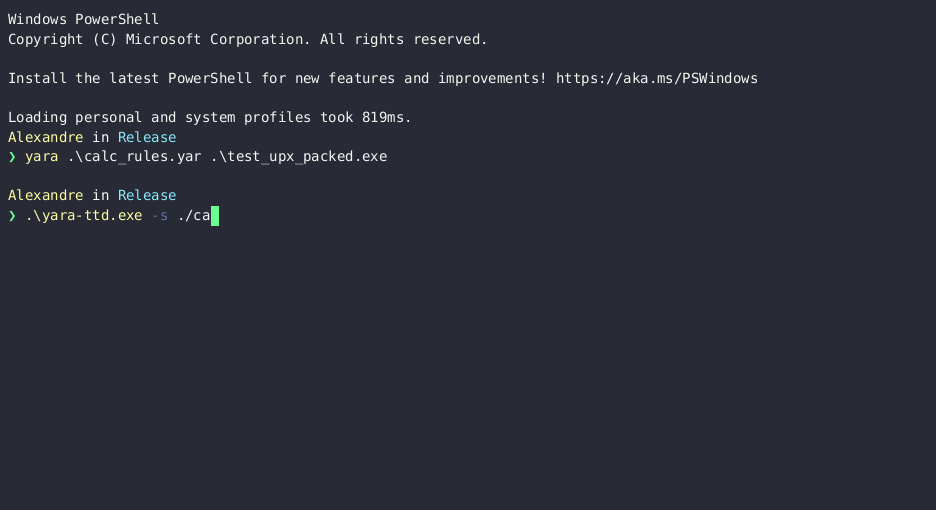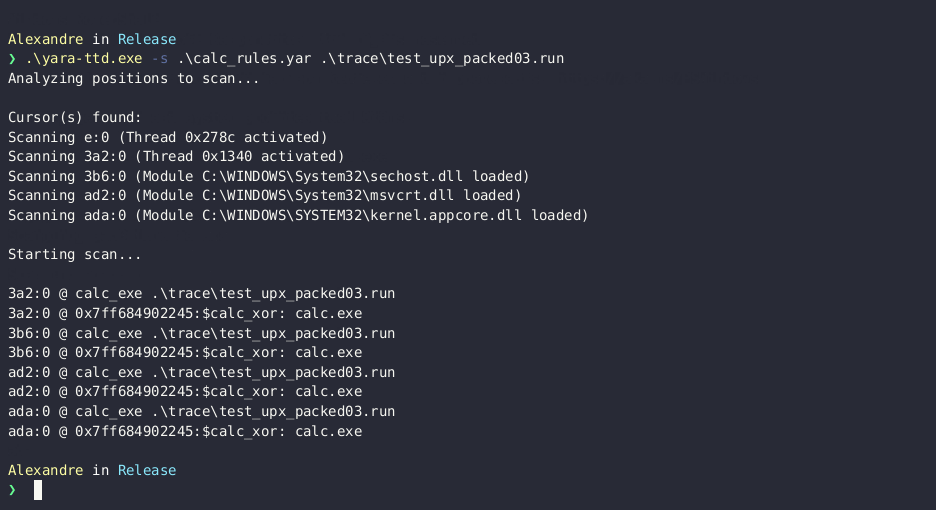 airbus-cert/yara-ttd
Time Travel Debugging ट्रेसेस पर YARA नियमों का उपयोग करें
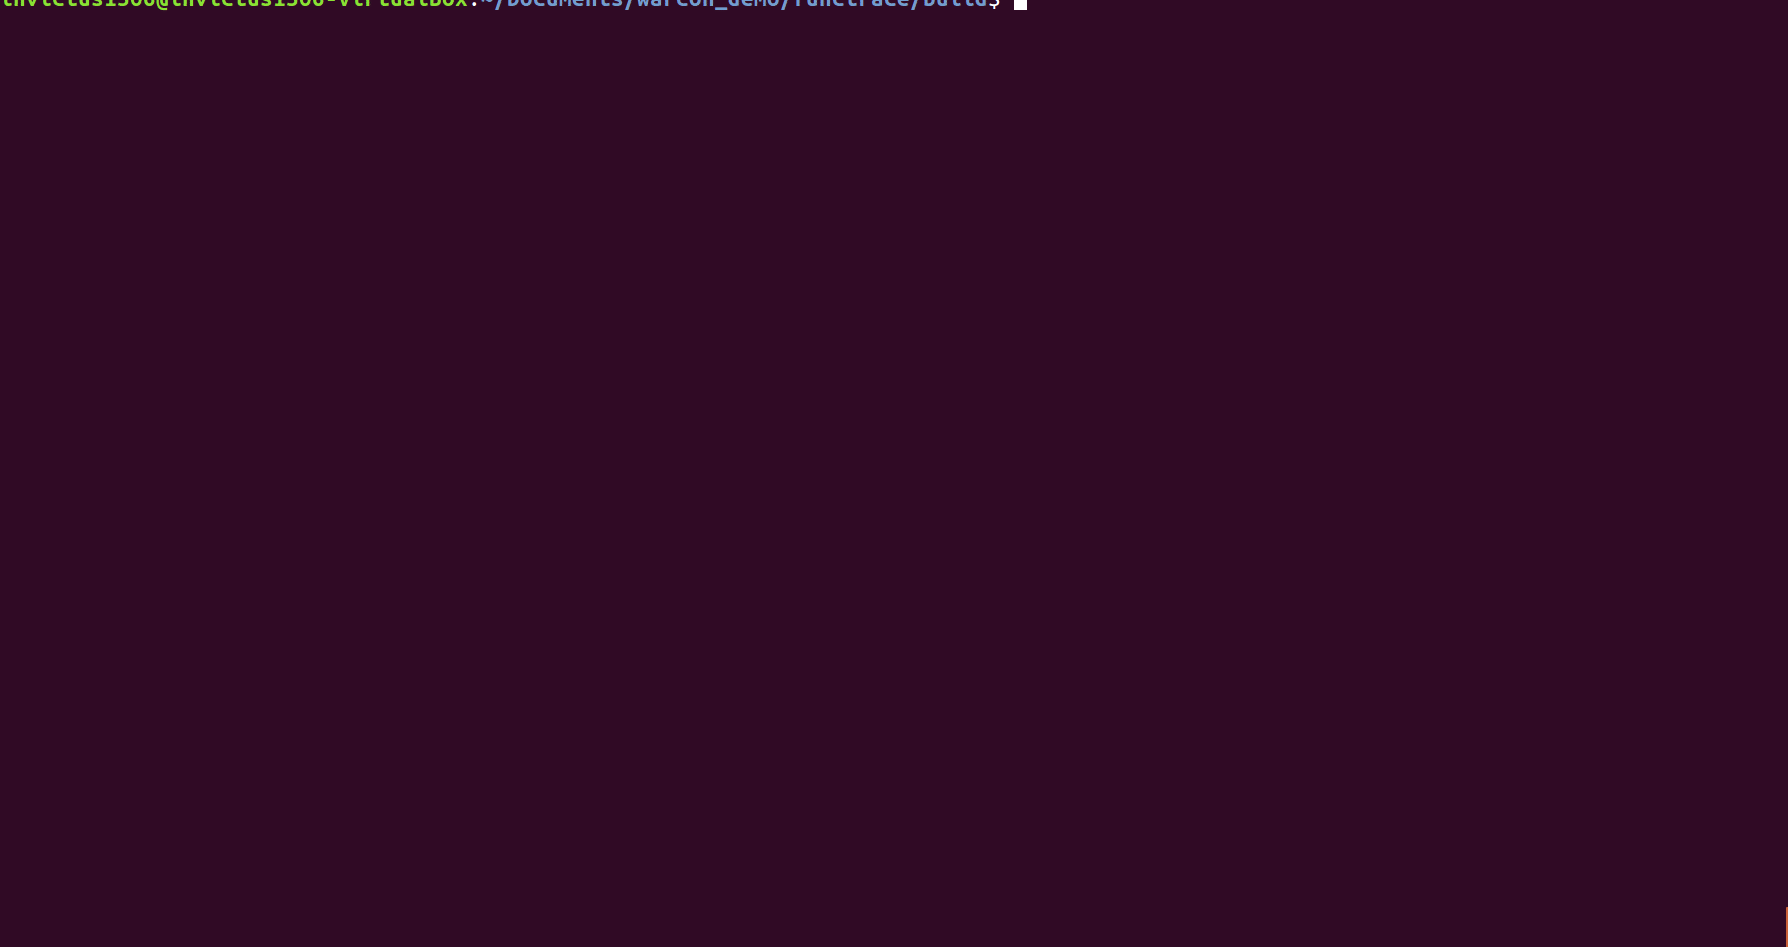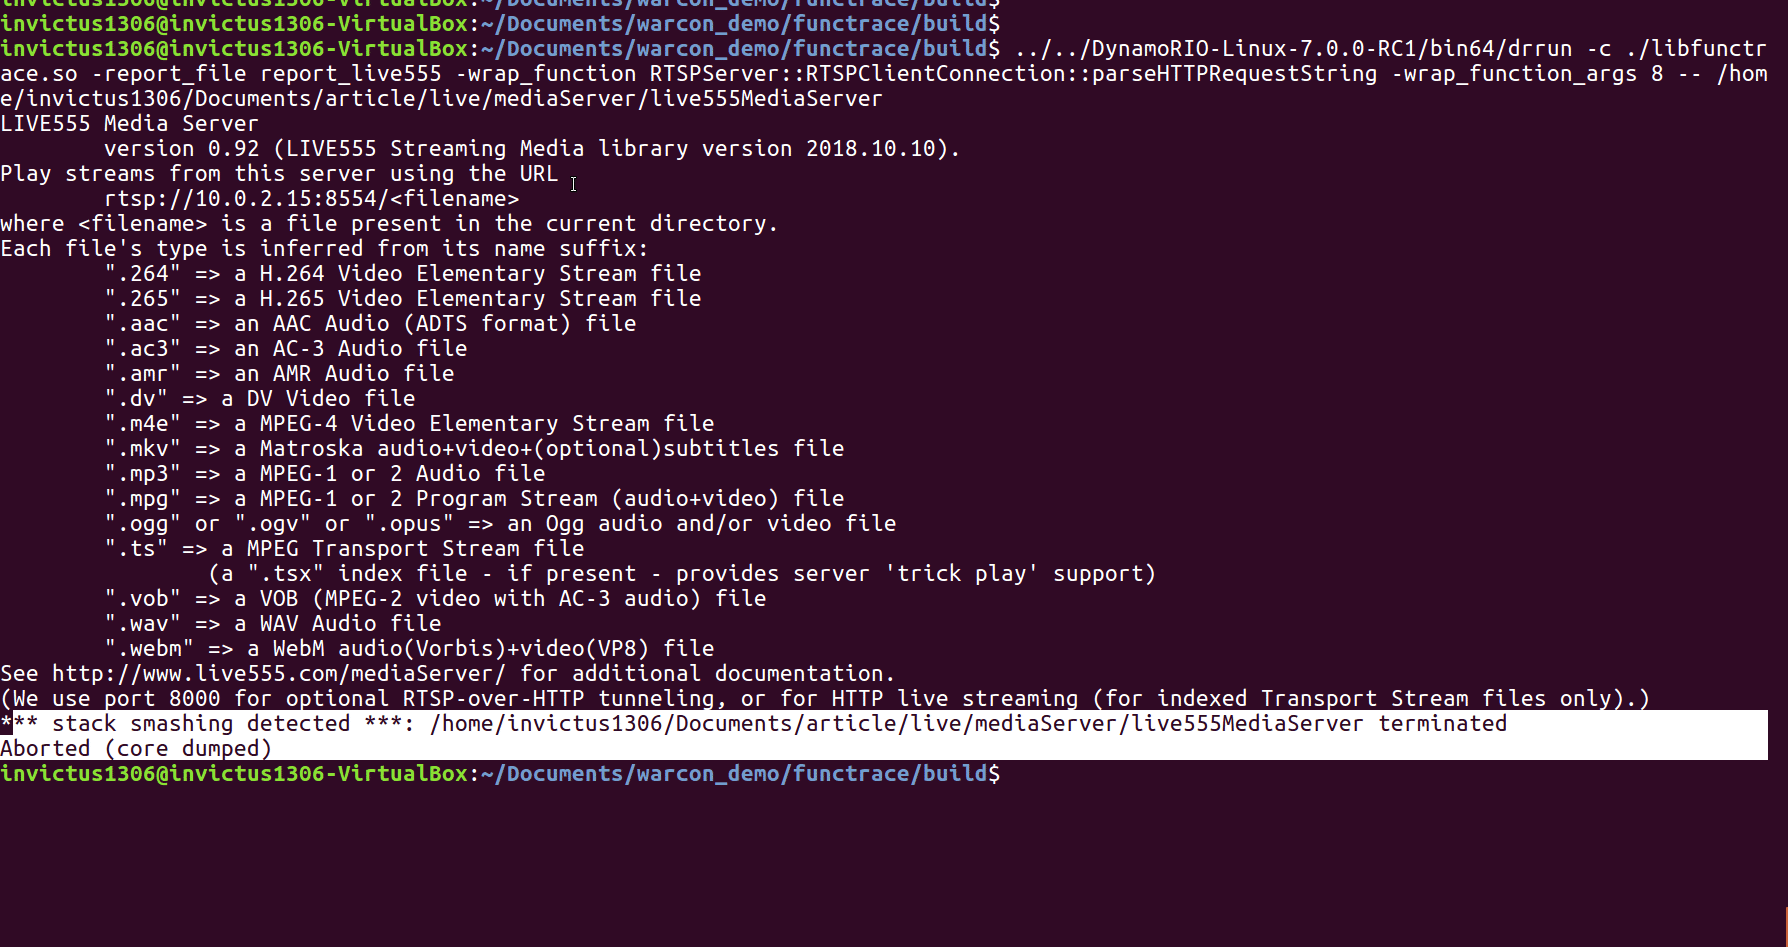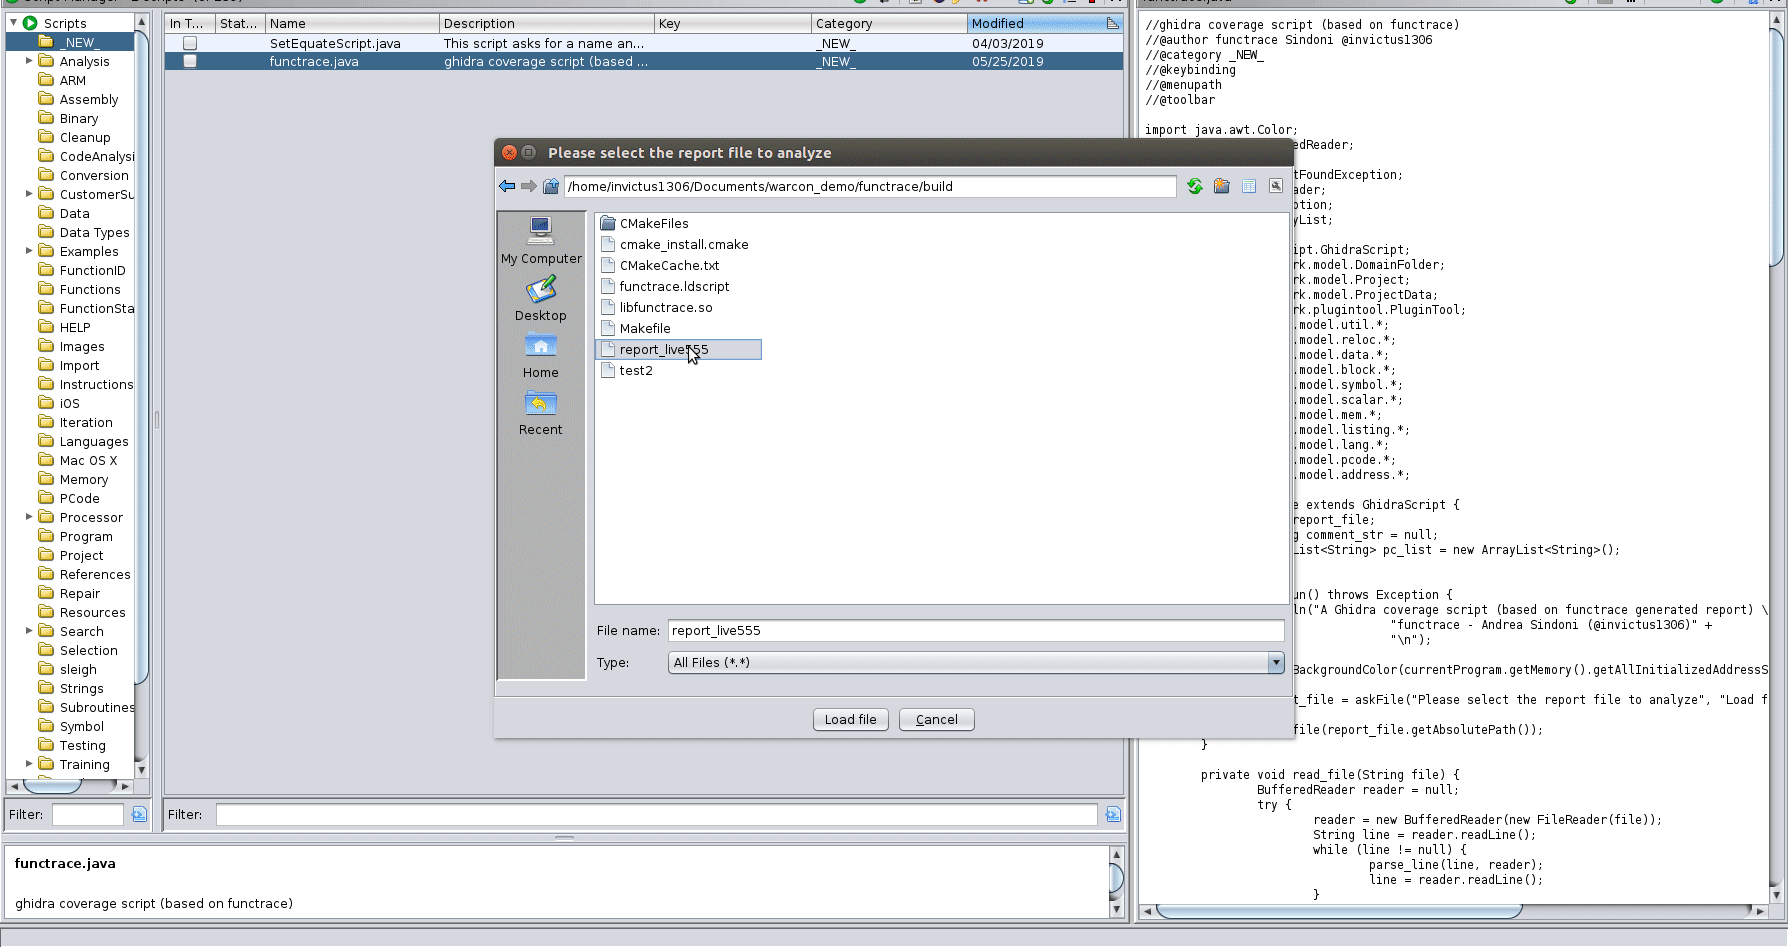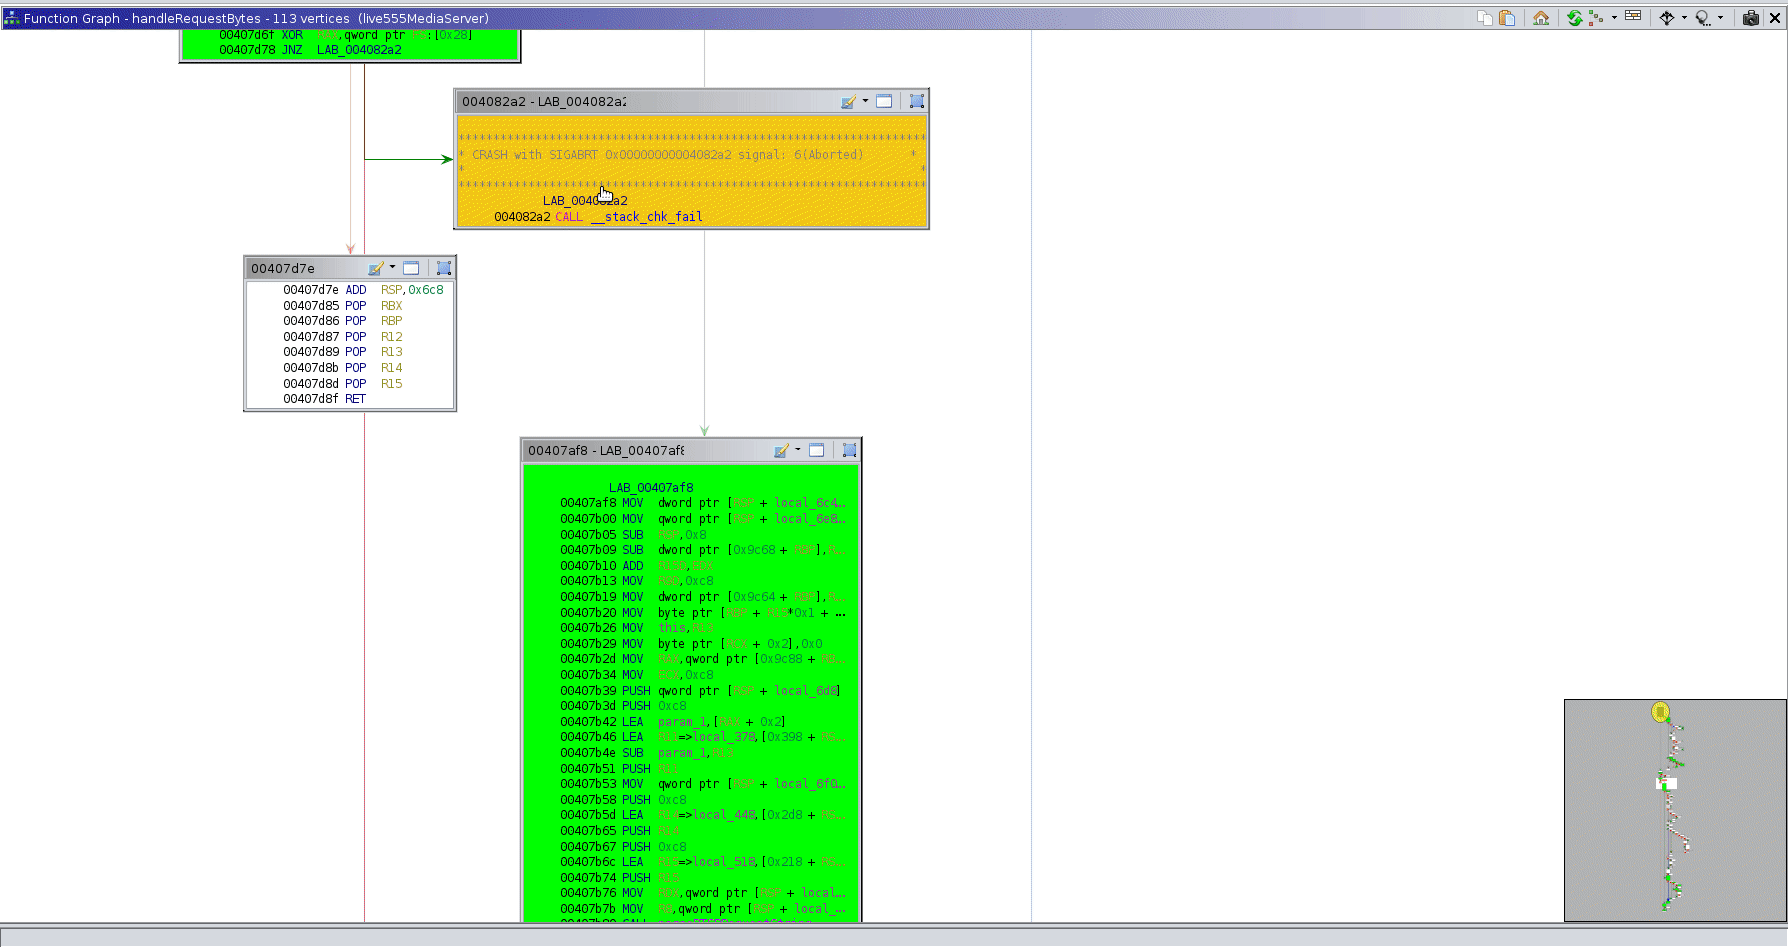 invictus1306/functrace
एक फ़ंक्शन ट्रेसर
 rew-sploit/rew-sploit
MSF और *अन्य* हमलों का अनुकरण और विच्छेद करें
 alterakey/trueseeing
गैर-डीकंपाइलिंग iOS/Android ऐप भेद्यता स्कैनर (DC25 डेमो लैब, CB17)
 soheilkhodayari/jaw
JAW: क्लाइंट-साइड जावास्क्रिप्ट के लिए एक ग्राफ-आधारित सुरक्षा विश्लेषण ढांचा
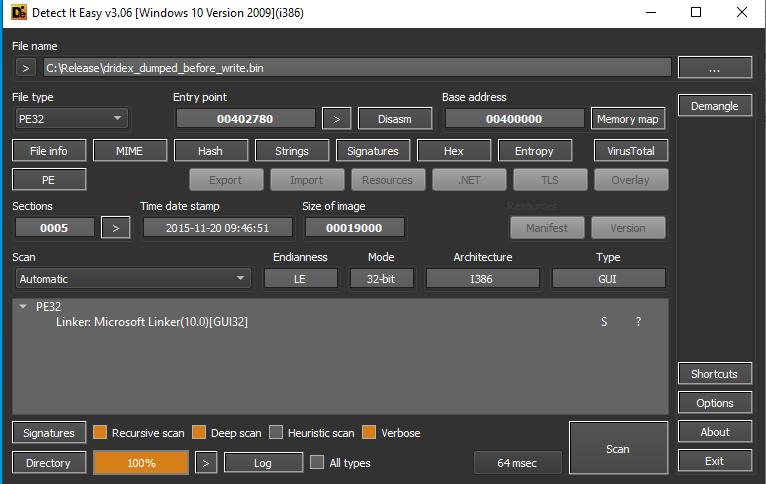 buzzer-re/shinigami
एक गतिशील अनपैकिंग उपकरण
 ikkisoft/bradamsa
Radamsa का उपयोग करके Intruder पेलोड उत्पन्न करने के लिए Burp Suite एक्सटेंशन
 capesandbox/capesolo
स्टैंडअलोन Windows VM मैलवेयर सैंडबॉक्स जो capemon चलाता है, GUI ट्राइएज व्यूअर, YARA सिग्नेचर, IOC एक्सट्रैक्शन, नेटवर्क विश्लेषण, और…








