Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
JAW — JAW: क्लाइंट-साइड जावास्क्रिप्ट के लिए एक ग्राफ-आधारित सुरक्षा विश्लेषण ढांचा | Kitploit

उपकरण/GitHubGitHub/soheilkhodayari/jaw
स्थैतिक विश्लेषणगतिशील विश्लेषण (सैंडबॉक्सिंग)भेद्यता विश्लेषणकोड विश्लेषणवेब सुरक्षापेनिट्रेशन टेस्टिंगक्रॉलरडेटाबेस सुरक्षा
GitHubsoheilkhodayari/jaw

JAW

JAW: क्लाइंट-साइड जावास्क्रिप्ट के लिए एक ग्राफ-आधारित सुरक्षा विश्लेषण ढांचा
रिपॉजिटरी देखें
11821519 महीने पहलेKitploit द्वारा समीक्षित
वेबसाइट
साझा करें

JAW

J A W

वेबसाइट | दस्तावेज़ | सेटअप | क्रॉलर | त्वरित आरंभ डॉकर (उदाहरण)

JAW

Node Platform Open Source Love Tweet

एक ओपन-सोर्स, प्रोटोटाइप कार्यान्वयन JavaScript के लिए प्रॉपर्टी ग्राफ का, जो esprima पार्सर और EsTree SpiderMonkey Spec पर आधारित है। JAW का उपयोग वेब अनुप्रयोगों और JavaScript-आधारित प्रोग्रामों के क्लाइंट-साइड विश्लेषण के लिए किया जा सकता है।

यह प्रोजेक्ट GNU AFFERO GENERAL PUBLIC LICENSE V3.0 के अंतर्गत लाइसेंस प्राप्त है। अधिक जानकारी के लिए यहाँ देखें।

JAW की एक Github पेज वेबसाइट https://soheilkhodayari.github.io/JAW/ पर उपलब्ध है।

रिलीज़ नोट्स:

  • सितंबर 2025, JAW-v5: इस फोर्क के माध्यम से DOM गैजेट पहचान सहायता।
  • दिसंबर 2024, JAW-v4: JAW को ओपन रीडायरेक्ट पहचान क्वेरी के साथ अपडेट किया गया।
  • अक्टूबर 2023, JAW-v3 (शेरिफ़): JAW को क्लाइंट-साइड रीक्वेस्ट हाईजैकिंग भेद्यताओं का पता लगाने के लिए अपडेट किया गया।
  • जुलाई 2022, JAW-v2 (TheThing): JAW को अपने अगले प्रमुख रिलीज़ में अपडेट किया गया, जिसमें DOM क्लॉबरिंग भेद्यताओं का पता लगाने की क्षमता है। JAW-V2 शाखा देखें।
  • दिसंबर 2020, JAW-v1: पहला प्रोटोटाइप संस्करण। JAW-V1 शाखा देखें।

सामग्री

JAW का अवलोकन

  1. परीक्षण इनपुट
  2. डेटा संग्रह
  3. HPG निर्माण
  4. विश्लेषण और आउटपुट

सेटअप

  1. स्थापना

त्वरित आरंभ

  1. पाइपलाइन चलाना
  2. त्वरित उदाहरण
  3. क्रॉलिंग और डेटा संग्रह
    • फॉक्सहाउंड के साथ Playwright CLI
    • Puppeteer-आधारित क्रॉलर
    • Selenium-आधारित क्रॉलर
  4. ग्राफ निर्माण
    • HPG निर्माण CLI
    • HPG आयात CLI
  5. सुरक्षा विश्लेषण
    • कस्टम ग्राफ ट्रैवर्सल चलाना
    • भेद्यता पहचान
  6. परीक्षण वेब अनुप्रयोग

अतिरिक्त जानकारी

  1. विस्तृत दस्तावेज़ीकरण
  2. योगदान और आचार संहिता
  3. शैक्षणिक प्रकाशन

JAW का अवलोकन

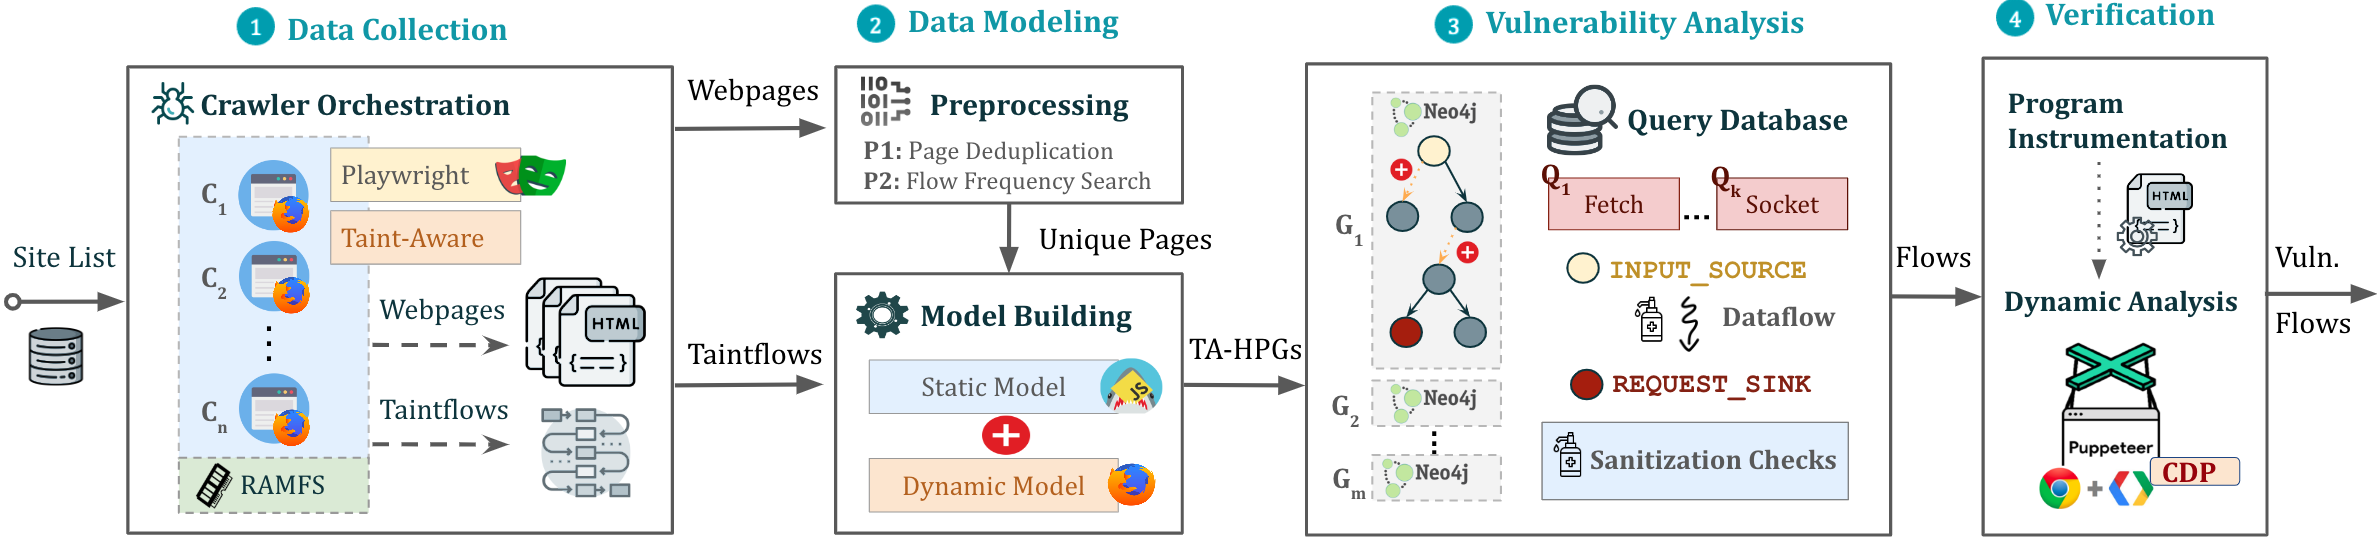
JAW की संरचना नीचे दिखाई गई है।

परीक्षण इनपुट

JAW का उपयोग दो अलग-अलग तरीकों से किया जा सकता है:

  1. सामान्य JavaScript विश्लेषण: प्रोग्राम के फ़ाइल सिस्टम path को निर्दिष्ट करके किसी भी JavaScript प्रोग्राम के मॉडलिंग और विश्लेषण के लिए JAW का उपयोग करें।

  2. वेब अनुप्रयोग विश्लेषण: एक एकल सीड URL प्रदान करके वेब अनुप्रयोग का विश्लेषण करें।

डेटा संग्रह

  • JAW में पैमाने पर वेब संसाधनों को एकत्र करने के लिए कई JavaScript-सक्षम वेब क्रॉलर शामिल हैं।

HPG निर्माण

  • एकत्रित वेब संसाधनों का उपयोग करके एक हाइब्रिड प्रोग्राम ग्राफ (HPG) बनाएं, जिसे Neo4j डेटाबेस में आयात किया जाएगा।

  • वैकल्पिक रूप से, HPG निर्माण मॉड्यूल को सिमैंटिक प्रकारों का मैपिंग कस्टम JavaScript भाषा टोकन प्रदान करें, जिससे उनके उद्देश्य (जैसे, HTTP अनुरोध फ़ंक्शन) के आधार पर JavaScript फ़ंक्शनों का वर्गीकरण सुविधाजनक होगा।

विश्लेषण और आउटपुट

  • विभिन्न विश्लेषणों के लिए निर्मित Neo4j ग्राफ डेटाबेस से क्वेरी करें। JAW डेटा प्रवाह विश्लेषण, नियंत्रण प्रवाह विश्लेषण, पहुंच योग्यता विश्लेषण और पैटर्न मिलान के लिए उपयोगिता ट्रैवर्सल प्रदान करता है। इन ट्रैवर्सल का उपयोग कस्टम सुरक्षा विश्लेषण विकसित करने के लिए किया जा सकता है।

  • JAW में क्लाइंट-साइड CSRF, DOM क्लॉबरिंग और अनुरोध हाईजैकिंग भेद्यताओं का पता लगाने के लिए बिल्ट-इन ट्रैवर्सल भी शामिल हैं।

  • आउटपुट उसी फ़ोल्डर में संग्रहीत किए जाएंगे जहां इनपुट है।

सेटअप

स्थापना स्क्रिप्ट निम्नलिखित पूर्वापेक्षाओं पर निर्भर करती है:

  • npm package manager का नवीनतम संस्करण (node js)
  • python 3.x का कोई स्थिर संस्करण
  • Python pip पैकेज मैनेजर

उसके बाद, आवश्यक निर्भरताएं इस प्रकार स्थापित करें:

$ ./install.sh

विस्तृत स्थापना निर्देशों के लिए, कृपया यहाँ देखें।

त्वरित आरंभ

पाइपलाइन चलाना

आप पाइपलाइन का एक उदाहरण बैकग्राउंड स्क्रीन में इस प्रकार चला सकते हैं:

$ python3 -m run_pipeline --conf=config.yaml

CLI निम्नलिखित विकल्प प्रदान करता है:

$ python3 -m run_pipeline -h

usage: run_pipeline.py [-h] [--conf FILE] [--site SITE] [--list LIST] [--from FROM] [--to TO]

यह स्क्रिप्ट टूल पाइपलाइन चलाती है।

वैकल्पिक तर्क:
  -h, --help            यह सहायता संदेश दिखाएं और बाहर निकलें
  --conf FILE, -C FILE  पाइपलाइन कॉन्फ़िगरेशन फ़ाइल। (डिफ़ॉल्ट: config.yaml)
  --site SITE, -S SITE  परीक्षण करने के लिए वेबसाइट; कॉन्फ़िग फ़ाइल को ओवरराइड करता है (डिफ़ॉल्ट: None)
  --list LIST, -L LIST  परीक्षण करने के लिए साइट सूची; कॉन्फ़िग फ़ाइल को ओवरराइड करता है (डिफ़ॉल्ट: None)
  --from FROM, -F FROM  साइट सूची प्रदान करने पर विचार करने के लिए पहली प्रविष्टि; कॉन्फ़िग फ़ाइल को ओवरराइड करता है (डिफ़ॉल्ट: -1)
  --to TO, -T TO        साइट सूची प्रदान करने पर विचार करने के लिए अंतिम प्रविष्टि; कॉन्फ़िग फ़ाइल को ओवरराइड करता है (डिफ़ॉल्ट: -1)

इनपुट कॉन्फ़िग: JAW इनपुट के रूप में एक .yaml कॉन्फ़िग फ़ाइल की अपेक्षा करता है। एक उदाहरण के लिए config.yaml देखें।

संकेत: कॉन्फ़िग फ़ाइल विभिन्न पास (जैसे, क्रॉलिंग, स्थैतिक विश्लेषण, आदि) निर्दिष्ट करती है जिन्हें प्रत्येक भेद्यता वर्ग के लिए सक्षम या अक्षम किया जा सकता है। यह उपकरण बिल्डिंग ब्लॉक्स को व्यक्तिगत रूप से या अलग-अलग क्रम में चलाने की अनुमति देता है (जैसे, पहले सभी वेबएप्प क्रॉल करें, फिर सुरक्षा विश्लेषण करें)।

त्वरित उदाहरण

एक त्वरित उदाहरण चलाने के लिए जो प्रॉपर्टी ग्राफ बनाने और उस पर Cypher क्वेरी चलाने का प्रदर्शन करता है, ऐसा करें:

$ python3 -m analyses.example.example_analysis --input=$(pwd)/data/test_program/test.js

क्रॉलिंग और डेटा संग्रह

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    439
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →