
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
डिजिटल फोरेंसिक — पृष्ठ 70 | Kitploit
श्रेणियाँ

डिजिटल फोरेंसिक

कानूनी या जांच उद्देश्यों के लिए डिजिटल साक्ष्य प्राप्त करने, संरक्षित करने और विश्लेषण करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k11 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k20घं 3मि पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k11 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k9घं 28मि पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k8 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k3 दिन पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2303 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1323 परिणाम
Meerkat preview

Meerkat

GitHubtonyphipps/meerkat

Windows-आधारित एंडपॉइंट्स के कलाकृतियों के संग्रहण और टोही के लिए डिज़ाइन किए गए PowerShell मॉड्यूल का एक संग्रह।
reconnaissanceforensicsinformation-gathering+2
4831 साल पहले
fastfinder preview

fastfinder

GitHubcodeyourweb/fastfinder

घटना प्रतिक्रिया - तेज़ संदिग्ध फ़ाइल खोजक
forensicsmalware-analysisdigital-forensics+1
2609 महीने पहले
Snap-Scraper preview

Snap-Scraper

GitHubrhematt/snap-scraper

निर्देशांक द्वारा Snap Map मीडिया को निकालता है और डाउनलोड करता है OSINT, फोरेंसिक विश्लेषण और अनुसंधान के लिए। मेटाडेटा लॉगिंग और बल्क डाउनलोड का…

osintreconnaissanceforensics+3
1143 साल पहले
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

मैलवेयर कॉन्फ़िगरेशन और पेलोड निष्कर्षण
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4k6घं 41मि पहले
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

संभावित रूप से दुर्भावनापूर्ण Microsoft Excel फ़ाइलों की जांच करने, मेटाडेटा, मैक्रोज़ और एम्बेडेड ऑब्जेक्ट्स को निकालने के लिए स्थैतिक विश्लेषण…

static-analysisforensicsmalware-analysis+1
384 साल पहले
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

वायरशार्क प्लगइन जो नेटवर्क ट्रैफ़िक को खतरे की खुफिया जानकारी, एसेट टैग और कमजोरियों के डेटा से संबंधित करता है ताकि PCAP फ़ाइलों और लाइव कैप्चर के…
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
1024 साल पहले
Registry-Spy preview

Registry-Spy

GitHubandyjsmith/registry-spy

कच्चे विंडोज रजिस्ट्री फ़ाइलों के लिए क्रॉस-प्लेटफ़ॉर्म रजिस्ट्री ब्राउज़र
forensicsdigital-forensics
1193 साल पहले
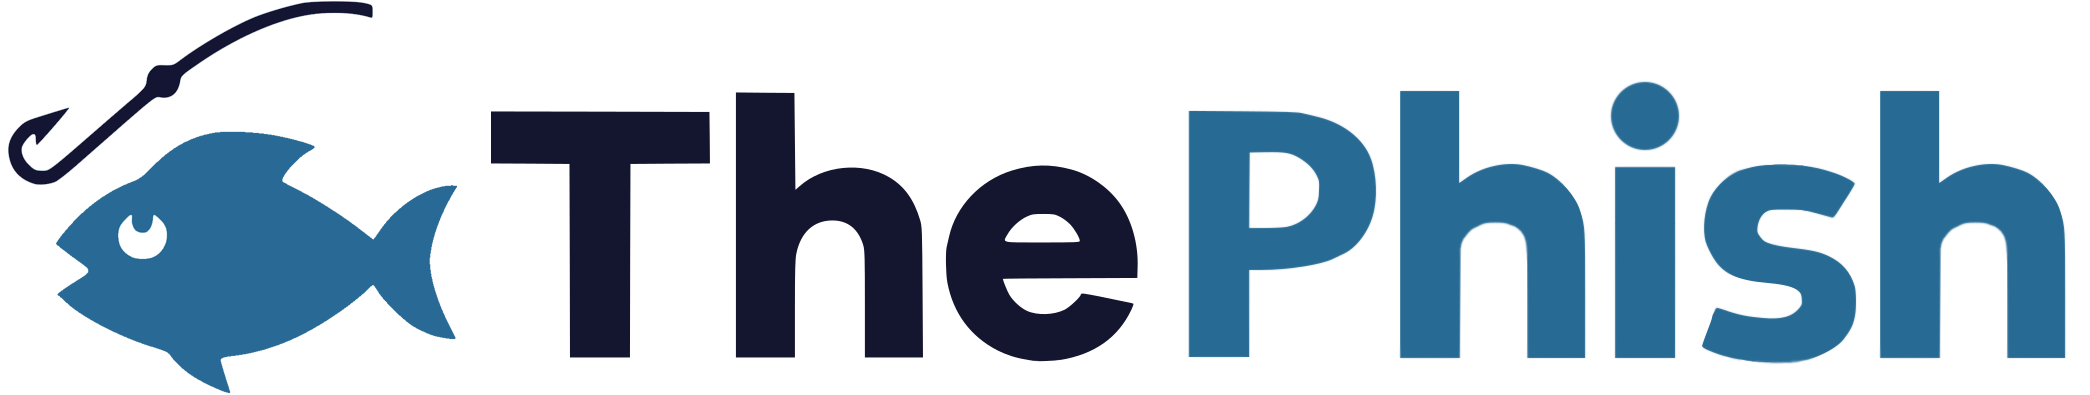
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

pwn और डिबगिंग के लिए हीप संचालन को विज़ुअलाइज़ करने में मदद करता है।
memory-forensicsdebuggersctf+1
3303 साल पहले
ThePhish preview

ThePhish

GitHubemalderson/thephish

ThePhish: एक स्वचालित फ़िशिंग ईमेल विश्लेषण उपकरण
ioc-managementphishing-toolsphishing+5
1.4k2 साल पहले
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

अस्थायी मेमोरी डंप से फोरेंसिक समयरेखा को स्वचालित रूप से निकालें।

memory-forensicsforensicsdigital-forensics+1
1337 महीने पहले
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

छात्रों और संकाय के लिए मुफ्त व्यावहारिक डिजिटल फोरेंसिक लैब्स
disk-forensicspassword-crackingmemory-forensics+9
2.9k8 दिन पहले
PMAT-labs preview

PMAT-labs

GitHubhuskyhacks/pmat-labs

प्रैक्टिकल मैलवेयर विश्लेषण और ट्रायज के लिए प्रयोगशालाएँ

reverse-engineeringforensicsmalware-analysis+3
1.1k7 महीने पहले
DetectionLabELK preview

DetectionLabELK

GitHubcyberdefenders/detectionlabelk

DetectionLabELK, Splunk के बजाय ELK स्टैक के साथ DetectionLab का एक फोर्क है।

defensive-toolsosintconfiguration-auditing+7
5755 साल पहले
ThreadStackSpoofer preview

ThreadStackSpoofer

GitHubmgeeky/threadstackspoofer

Thread Stack Spoofing - PoC एक उन्नत In-Memory evasion तकनीक के लिए है जो स्कैनर्स और विश्लेषकों से इंजेक्ट किए गए शेलकोड के मेमोरी आवंटन को बेहतर…
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2k4 साल पहले
TrueTree preview

TrueTree

GitHubthemittenmac/truetree

macOS पर pstree-जैसा आउटपुट देने वाला एक कमांड लाइन टूल जिसमें अतिरिक्त pid कैप्चर करने की क्षमता है।
forensicsdigital-forensicsthreat-intelligence+1
2851 दिन पहले
IRTriage preview

IRTriage

GitHubajmartel/irtriage

घटना प्रतिक्रिया ट्राइएज - फोरेंसिक विश्लेषण के लिए विंडोज साक्ष्य संग्रह

memory-forensicsforensicsdigital-forensics+1
13910 साल पहले
ExtractUsnJrnl preview

ExtractUsnJrnl

GitHubjschicht/extractusnjrnl

NTFS वॉल्यूम से $UsnJrnl निकालने का उपकरण

disk-forensicsforensicsdata-recovery+1
1107 साल पहले
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

NTFS के लिए कमांडलाइन निम्न-स्तरीय फ़ाइल निकालने वाला

disk-forensicsforensicsdata-recovery+1
3187 साल पहले
पिछला1…697071…74अगला








