
 codeyourweb/fastfinder
घटना प्रतिक्रिया - तेज़ संदिग्ध फ़ाइल खोजक

थ्रेट हंटिंग और फोरेंसिक ट्राइएज के लिए एक हल्का घटना प्रतिक्रिया उपकरण


FastFinder एक शक्तिशाली, हल्का घटना प्रतिक्रिया उपकरण है जिसे साइबर सुरक्षा पेशेवरों द्वारा थ्रेट हंटिंग, लाइव फोरेंसिक और एंडपॉइंट ट्राइएज के लिए डिज़ाइन किया गया है। यह विंडोज और लिनक्स दोनों प्लेटफार्मों के लिए बनाया गया है, और कई पहचान मानदंडों का उपयोग करके तेजी से संदिग्ध फ़ाइल खोज में उत्कृष्ट है।
 मूल उपयोगकर्ता इंटरफ़ेस
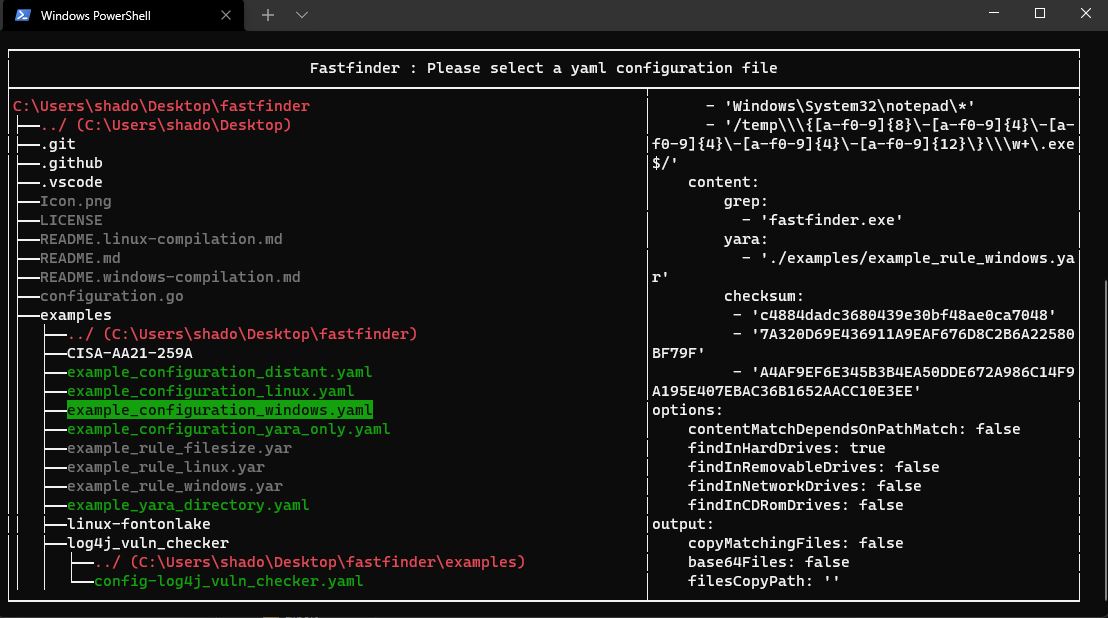 कॉन्फ़िगरेशन चयन
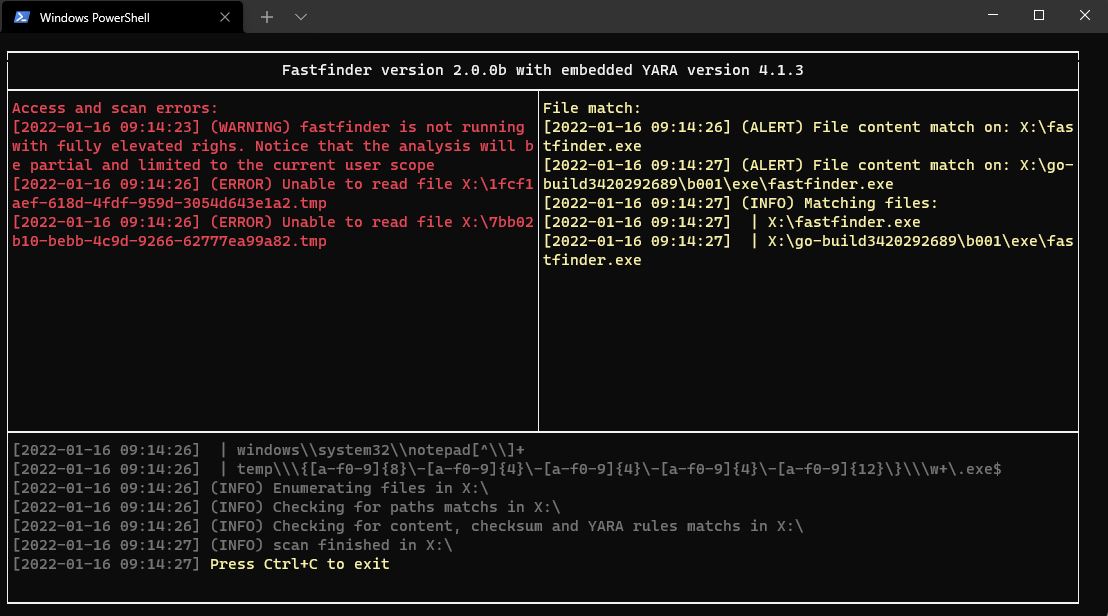 स्कैन परिणाम और मिलान
⚠️ नोट: संकलन के लिए CGO और YARA निर्भरताओं की आवश्यकता है। प्लेटफ़ॉर्म-विशिष्ट मार्गदर्शिकाएँ देखें:
बिना कोई निर्भरता स्थापित किए FastFinder बनाने का सबसे आसान तरीका:
# लिनक्स और विंडोज के लिए बाइनरी बनाएं
cd docker
make build-binaries

# बाइनरी ./bin/ में होंगी
# - fastfinder-linux-amd64
# - fastfinder-windows-amd64.exe
प्रिविलेज्ड डॉकर कंटेनर के अंदर FastFinder चलाएं ताकि वॉल्यूम या माउंटेड फ़ाइलसिस्टम स्कैन कर सकें:
# रनटाइम इमेज बनाएं (FastFinder + YARA + एडिटर शामिल)
.\docker-helper.ps1 build-runtime

# कॉन्फ़िगरेशन निर्देशिका के साथ स्कैन चलाएं
.\docker-helper.ps1 run-runtime -ConfigPath "C:\path\to\config_folder" -ScanPath "C:\data\to\scan"

# इंटरएक्टिव शेल मोड (कोई स्कैन नहीं, केवल शेल एक्सेस)
.\docker-helper.ps1 run-runtime -Interactive
fastfinder [OPTIONS]
| विकल्प | विवरण | डिफ़ॉल्ट |
|---|---|---|
-h, --help | सहायता जानकारी प्रिंट करें | |
-c, --configuration <yaml config file> | कॉन्फ़िगरेशन फ़ाइल पथ | |
-b, --build <output executable> | एम्बेडेड कॉन्फ़िग के साथ स्टैंडअलोन बाइनरी बनाएं (केवल x64 आर्किटेक्चर) | |
-r, --root <Path> | स्कैन रूट पथ (ड्राइव गणना को ओवरराइड करें) | |
-s, --silent | साइलेंट मोड - किसी भी दृश्य विंडो या कंसोल के बिना चलाएं | |
-v, --verbosity <verbosityLevel> | लॉग वर्बोसिटी स्तर (1-5) | 3 |
-t, --triage | निरंतर निगरानी मोड | false |
# कॉन्फ़िगरेशन फ़ाइल के साथ बुनियादी स्कैन
./fastfinder -c config.yaml

# निरंतर निगरानी मोड
./fastfinder -c config.yaml -t

# स्टैंडअलोन निष्पादन योग्य बनाएं (केवल x64 आर्किटेक्चर)
./fastfinder -c config.yaml -b standalone_scanner.exe
💡 टिप: FastFinder मानक उपयोगकर्ता विशेषाधिकारों के साथ चल सकता है, लेकिन प्रशासनिक अधिकार सभी सिस्टम फ़ाइलों तक पहुँच प्रदान करते हैं।
कॉन्फ़िगरेशन उदाहरण यहाँ उपलब्ध हैं। यहाँ एक पूर्ण खाली कॉन्फ़िगरेशन उदाहरण है। यदि आप सब कुछ उपयोग नहीं कर रहे हैं तो आपको प्रत्येक गुण को लागू करने की आवश्यकता नहीं है।
input:
    path: [] # सरल स्ट्रिंग के आधार पर फ़ाइल पथ और/या फ़ाइल नाम का मिलान करें
    content:
        grep: [] # फ़ाइल सामग्री के अंदर शाब्दिक स्ट्रिंग मान का मिलान करें
        yara: [] # अधिक जटिल पैटर्न खोज (वाइल्डकार्ड/रेगेक्स/शर्तों) के लिए yara नियम और नियम पथ निर्दिष्ट करें
        checksum: [] # फ़ाइल सामग्री में md5/sha1/sha256 के लिए पार्स करें
options:
    contentMatchDependsOnPathMatch: true # यदि सत्य है, तो पथ केवल grep (स्ट्रिंग) खोजों के लिए प्री-फ़िल्टर हैं। YARA और Checksums का हमेशा मूल्यांकन किया जाता है।
    findInHardDrives: true	# हार्ड ड्राइव सामग्री की गणना करें
    findInRemovableDrives: true # रिमूवेबल ड्राइव सामग्री की गणना करें
    findInNetworkDrives: true # नेटवर्क ड्राइव सामग्री की गणना करें
    findInCDRomDrives: true # भौतिक CD-ROM और माउंटेड iso / vhd... की गणना करें
    findInMemory: true # प्रक्रियाओं की मेमोरी में परिणामों की जाँच करें
output:
    copyMatchingFiles: true # प्रत्येक मिलान फ़ाइल की एक प्रतिलिपि बनाएं
    base64Files: true # प्रतिलिपि से पहले मिलान की गई सामग्री को बेस64 करें
    filesCopyPath: '' # खाली मान मिलान फ़ाइलों को fastfinder.exe फ़ोल्डर में कॉपी करेगा
advancedparameters:
    yaraRC4Key: ''    # yara नियमों को निर्दिष्ट RC4 कुंजी का उपयोग करके (अन)सिफ़र किया जा सकता है
    maxScanFilesize: 2048 #  maxScanFileSize Mb तक फ़ाइलों को अनदेखा करें (डिफ़ॉल्ट: 2048)
    cleanMemoryIfFileGreaterThanSize: 512 # भारी फ़ाइल स्कैन के बाद fastfinder आंतरिक मेमोरी साफ़ करें (डिफ़ॉल्ट: 512Mb)
eventforwarding:
  enabled: true
  buffer_size: 5
  flush_time_seconds: 10
  file: # jsonl फ़ाइलों में ऐप गतिविधि सहेजें
    enabled: true
    directory_path: "./event_logs"
    rotate_minutes: 1    # परीक्षण के लिए हर मिनट घुमाएं
    max_file_size_mb: 1  # परीक्षण के लिए 1MB पर घुमाएं
    retain_files: 5      # 5 पुरानी फ़ाइलें रखें
  http: # HTTP POST json डेटा के साथ ऐप गतिविधि अग्रेषित करें
    enabled: false
    url: "https://your-forwarder-url.com/api/events"
    ssl_verify: false
    timeout_seconds: 10
    headers:
      Authorization: "Bearer YOUR_API_KEY"
      MY-CUSTOM-HEADER: "My-Header-Value"
    retry_count: 3
  filters:
    event_types:
      - "error"
      - "warning"
      - "alert"
      - "info"







