
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
डिजिटल फोरेंसिक — पृष्ठ 68 | Kitploit
श्रेणियाँ

डिजिटल फोरेंसिक

कानूनी या जांच उद्देश्यों के लिए डिजिटल साक्ष्य प्राप्त करने, संरक्षित करने और विश्लेषण करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 महीने पहले
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k1 दिन पहले
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k16 दिन पहले
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1 दिन पहले
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k16 दिन पहले
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k18घं 24मि पहले
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k2 दिन पहले
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k15घं 52मि पहले
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2308 दिन पहले
avml preview#10

avml

GitHubmicrosoft/avml
1.1k5 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1345 परिणाम
Collect-MemoryDump preview

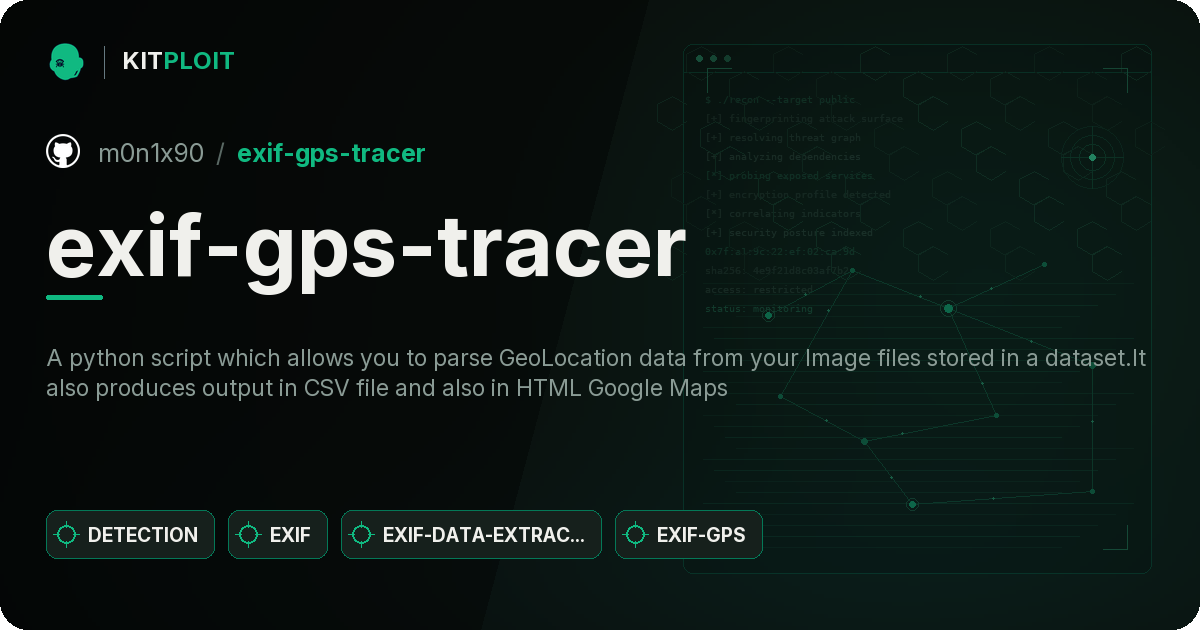
Collect-MemoryDump

GitHublethal-forensics/collect-memorydump

फोरेंसिक रूप से सुदृढ़ विंडोज मेमोरी अधिग्रहण के लिए स्वचालित PowerShell स्क्रिप्ट, जिसमें क्रैश/रॉ डंप, पेजफ़ाइल संग्रह, ट्राइएज आर्टिफैक्ट्स और…
memory-forensicsforensicsdigital-forensics+1
2650 साल पहले
exif-gps-tracer preview

exif-gps-tracer

GitHubm0n1x90/exif-gps-tracer

एक पायथन स्क्रिप्ट जो आपको अपने डेटासेट में संग्रहीत छवि फ़ाइलों से जियोलोकेशन डेटा पार्स करने की अनुमति देती है। यह CSV फ़ाइल और HTML Google Maps…
osintreconnaissanceforensics+2
445 साल पहले
ulexecve preview

ulexecve

GitHubanvilsecure/ulexecve

लिनक्स पर डिस्क को छुए बिना मेमोरी से सीधे मनमाना ELF बाइनरी निष्पादित करता है, जो एक ही Python स्क्रिप्ट के माध्यम से गुप्त red-teaming और…
memory-forensicsexploitationpost-exploitation+3
2142 साल पहले
apk-medit preview

apk-medit

GitHubsterrasec/apk-medit

डीबग करने योग्य APK पर बिना रूट और NDK के मेमोरी खोज और पैच टूल
android-securitymemory-forensicspenetration-testing+2
4311 महीना पहले
Nemesis preview

Nemesis

GitHubzypherion-technologies/nemesis

.NET प्रक्रिया मॉनिटर जो मूल परत पर CLR को हुक करता है, मेमोरी से रिफ्लेक्टिव असेंबलियों को डंप करता है, और डिस्क बाइनरी की तुलना में AMSI/ETW अखंडता…

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+2
4117 दिन पहले
Blackbone preview

Blackbone

GitHubdarthton/blackbone

विंडोज़ मेमोरी हैकिंग लाइब्रेरी
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5k4 साल पहले
iocextract preview

iocextract

GitHubpedramamini/iocextract

निष्क्रिय किया गया Indicator of Compromise (IOC) निकालने वाला।
ioc-managementosintthreat-feeds-aggregators+5
5842 साल पहले
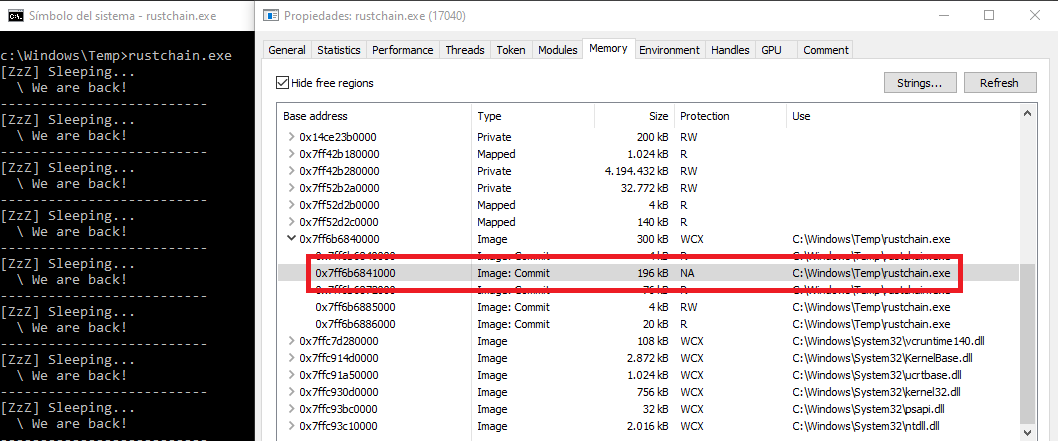
RustChain preview

RustChain

GitHubkudaes/rustchain

ROP और हार्डवेयर ब्रेकपॉइंट का उपयोग करके मेमोरी आर्टिफैक्ट्स को छिपाएं।
memory-forensicsexploitationred-teaming+1
1513 साल पहले
ForensicMiner preview

ForensicMiner

GitHubsecurityjoes/forensicminer

साइबर सुरक्षा पेशेवरों के लिए डिज़ाइन किया गया एक बहुत अच्छा DFIR स्वचालन जो साक्ष्य एकत्र करने और विश्लेषण करने के लिए है।
disk-forensicsmemory-forensicsforensics+2
1641 साल पहले
Microsoft-Extractor-Suite preview

Microsoft-Extractor-Suite

GitHubinvictus-ir/microsoft-extractor-suite

माइक्रोसॉफ्ट 365 और एज़्योर से डेटा अधिग्रहण के लिए एक PowerShell मॉड्यूल, जो घटना प्रतिक्रिया और साइबर सुरक्षा उद्देश्यों के लिए है।

information-gatheringdigital-forensicscloud-security+3
8374 महीने पहले
TrickDump preview

TrickDump

GitHubricardojoserf/trickdump

केवल NTAPI फ़ंक्शंस का उपयोग करके lsass को डंप करें, 3 JSON और 1 ZIP फ़ाइल बनाएं... और बाद में MiniDump फ़ाइल उत्पन्न करें!
memory-forensicspost-exploitationred-teaming
5662 महीने पहले
gitxray preview

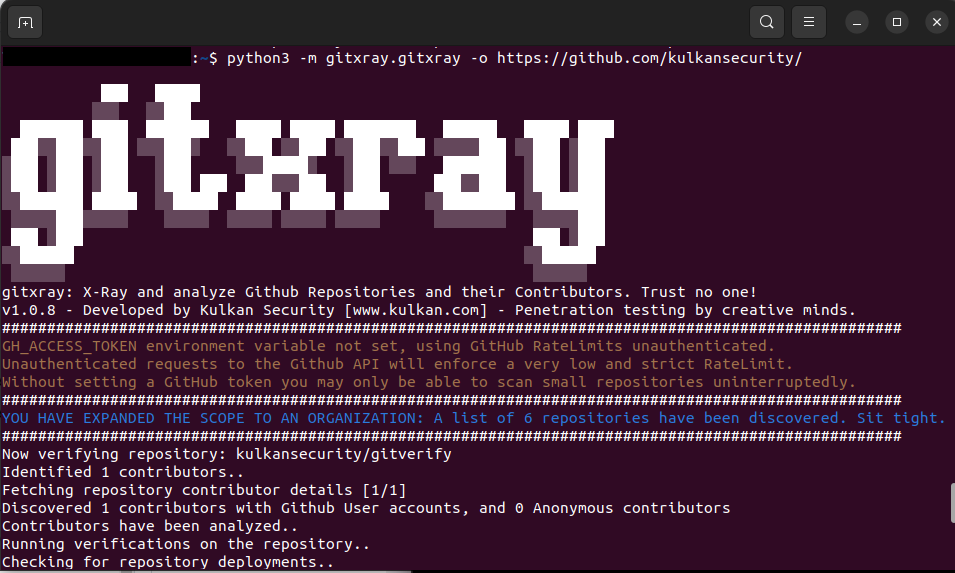
gitxray

GitHubkulkansecurity/gitxray

एक बहुआयामी सुरक्षा उपकरण जो OSINT, Forensics, Pentesting और अधिक के लिए सार्वजनिक GitHub REST APIs का लाभ उठाता है।
osintinformation-gatheringdigital-forensics+3
1839 महीने पहले
netlas-cookbook preview

netlas-cookbook

GitHubnetlas-io/netlas-cookbook

इस गाइड का लक्ष्य बहुत सरल है - साइबर सुरक्षा में रुचि रखने वाले किसी भी व्यक्ति को, उनके ज्ञान के स्तर की परवाह किए बिना, Netlas.io का अधिकतम लाभ…
osintreconnaissanceiot-security+9
8881 महीना पहले
YAMA-dev preview

YAMA-dev

GitHubt-tani/yama-dev

मैलवेयर का पता लगाने के लिए एक और मेमोरी विश्लेषक
memory-forensicsforensicsmalware-analysis+1
253 साल पहले
Shelter preview

Shelter

GitHubkudaes/shelter

ROP-आधारित स्लीप ऑब्सफस्केशन मेमोरी स्कैनर्स से बचने के लिए
exploit-frameworksmemory-forensicsred-teaming
3901 साल पहले
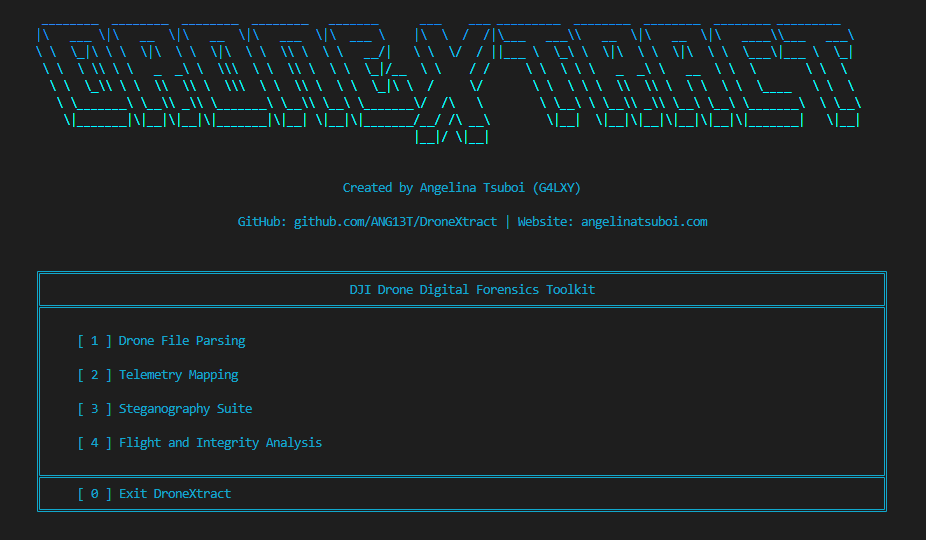
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

DJI ड्रोन के लिए डिजिटल फोरेंसिक सूट जो टेलीमेट्री फ़ाइलों को पार्स करता है, स्टेग्नोग्राफी के माध्यम से छिपे डेटा को निकालता है, उड़ान पथों को…
forensicssteganographydata-recovery+3
3633 साल पहले
NativeDump preview

NativeDump

GitHubricardojoserf/nativedump

केवल NTAPI फ़ंक्शनों का उपयोग करके lsass को डंप करें, मिनीडंप फ़ाइलों को हाथ से तैयार करके (MiniDumpWriteDump के बिना!!!)
memory-forensicspost-exploitationred-teaming
7452 महीने पहले
fridump preview

fridump

GitHubnightbringer21/fridump

क्रॉस-प्लेटफ़ॉर्म मेमोरी डंपर जो iOS, Android और Windows अनुप्रयोगों से सुलभ मेमोरी निकालने के लिए Frida का उपयोग करता है, फोरेंसिक विश्लेषण और…


memory-forensicsforensicsinformation-gathering+3
8567 साल पहले
पिछला1…676869…75अगला







