Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Collect-MemoryDump — फोरेंसिक रूप से सुदृढ़ विंडोज मेमोरी अधिग्रहण के लिए स्वचालित PowerShell स्क्रिप्ट, जिसमें क्रैश/रॉ डंप, पेजफ़ाइल संग्रह, ट्राइएज आर्टिफैक्ट्स और एन्क्रिप्टेड डिस्क डिटेक्शन शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/lethal-forensics/collect-memorydump
मेमोरी फोरेंसिकफोरेंसिकडिजिटल फोरेंसिकघटना प्रतिक्रिया
GitHublethal-forensics/collect-memorydump

Collect-MemoryDump

फोरेंसिक रूप से सुदृढ़ विंडोज मेमोरी अधिग्रहण के लिए स्वचालित PowerShell स्क्रिप्ट, जिसमें क्रैश/रॉ डंप, पेजफ़ाइल संग्रह, ट्राइएज आर्टिफैक्ट्स और एन्क्रिप्टेड डिस्क डिटेक्शन शामिल हैं।

रिपॉजिटरी देखें
साझा करें
26532371 साल पहलेKitploit द्वारा समीक्षित

Collect-MemoryDump

Collect-MemoryDump - DFIR के लिए विंडोज मेमोरी स्नैपशॉट का स्वचालित निर्माण

Collect-MemoryDump.ps1 एक PowerShell स्क्रिप्ट है जिसका उपयोग लाइव विंडोज सिस्टम (पेजफ़ाइल संग्रह सहित) से फोरेंसिक रूप से सुदृढ़ तरीके से मेमोरी स्नैपशॉट एकत्र करने के लिए किया जाता है।

विशेषताएं:

  • ARM64 समर्थन (MAGNET DumpIt for Windows और MAGNET Response)
  • मेमोरी अधिग्रहण शुरू करने से पहले होस्टनाम और भौतिक मेमोरी आकार की जाँच करता है
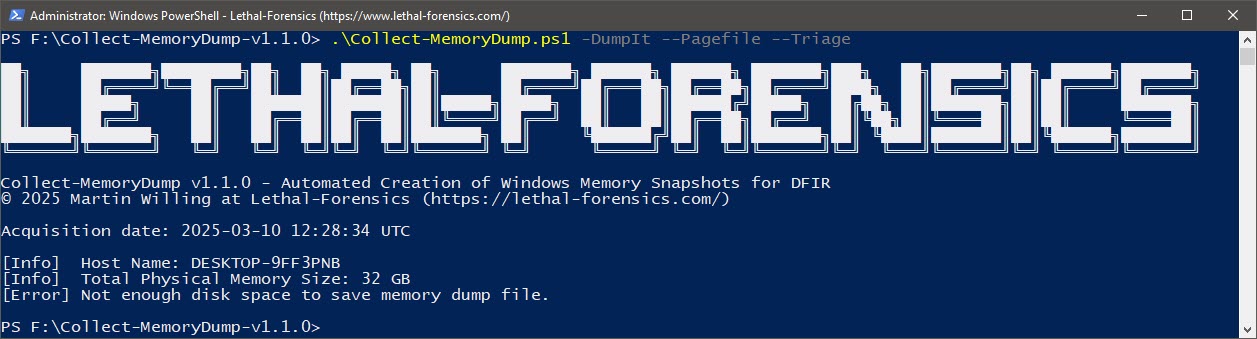
  • जाँचता है कि मेमोरी डंप फ़ाइल को सहेजने के लिए आपके पास पर्याप्त खाली डिस्क स्थान है या नहीं
  • MAGNET DumpIt for Windows के साथ Microsoft Crash Dump एकत्र करता है
  • MAGNET DumpIt, MAGNET RAM Capture, Belkasoft Live RAM Capturer और WinPMEM के साथ रॉ फिजिकल मेमोरी डंप एकत्र करता है
  • MAGNET Response के साथ पेजफ़ाइल संग्रह → रिफ्लेक्टिव PE इंजेक्शन तकनीकों से निपटने पर बहुत उपयोगी
  • MAGNET Response के साथ ट्राइएज संग्रह (वैकल्पिक)
  • MAGNET Response के साथ चल रही प्रक्रिया/मॉड्यूल जानकारी एकत्र करता है
  • MAGNET Encrypted Disk Detector (EDD) के साथ एन्क्रिप्टेड वॉल्यूम की जाँच करता है
  • BitLocker रिकवरी कुंजी एकत्र करता है
  • स्थापित एंडपॉइंट सुरक्षा उपकरणों (एंटीवायरस और EDR) की जाँच करता है
  • आपके DFIR कार्यप्रवाह को समृद्ध करने के लिए लक्ष्य होस्ट से सभी आवश्यक जानकारी सूचीबद्ध करता है
  • पासवर्ड-संरक्षित सुरक्षित संग्रह कंटेनर बनाता है (PW: IncidentResponse)

[!TIP] MemProcFS-Analyzer के साथ विंडोज मेमोरी डंप और संबंधित पेजफ़ाइलों का स्वचालित फोरेंसिक विश्लेषण

पहला सार्वजनिक रिलीज़

MAGNET Talks - फ्रैंकफर्ट, जर्मनी (27 जुलाई, 2022)
प्रस्तुति शीर्षक: आधुनिक डिजिटल फोरेंसिक और घटना प्रतिक्रिया तकनीकें
https://www.magnetforensics.com/

डाउनलोड

Collect-MemoryDump का नवीनतम संस्करण रिलीज़ अनुभाग से डाउनलोड करें।

[!NOTE] Collect-MemoryDump में डिफ़ॉल्ट रूप से सभी बाहरी उपकरण शामिल नहीं हैं।

आपको निम्नलिखित निर्भरताएँ डाउनलोड करनी होंगी:

  • Belkasoft Live RAM Capturer
  • MAGNET DumpIt for Windows
  • MAGNET Encrypted Disk Detector
  • MAGNET RAM Capture
  • MAGNET Response

आवश्यक फ़ाइलों को निम्नलिखित फ़ाइल स्थानों पर कॉपी करें:

Belkasoft Live RAM Capturer
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCapture64.exe
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCaptureDriver64.sys
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCapture.exe
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCaptureDriver.sys

MAGNET DumpIt for Windows
$SCRIPT_DIR\Tools\DumpIt\ARM64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x86\DumpIt.exe

MAGNET Encrypted Disk Detector
$SCRIPT_DIR\Tools\EDD\EDDv310.exe

MAGNET Ram Capture
$SCRIPT_DIR\Tools\MRC\MRCv120.exe

MAGNET Response
$SCRIPT_DIR\Tools\MagnetRESPONSE\MagnetRESPONSE.exe

देखें: विकी: How-to-add-or-update-dependencies

उपयोग

.\Collect-MemoryDump.ps1 [-Tool] [--Pagefile] [--Triage]

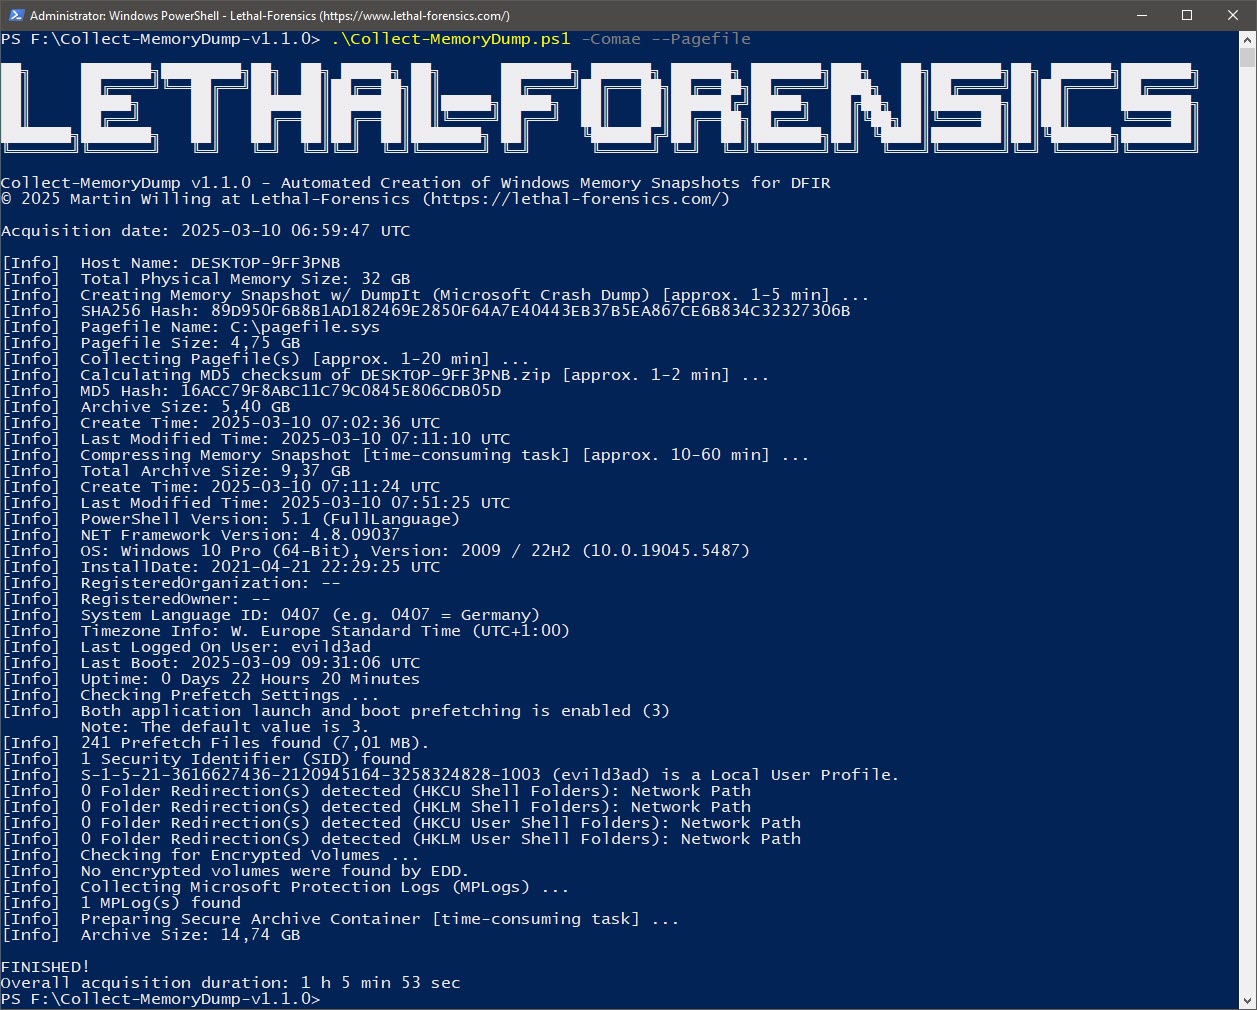
उदाहरण 1 - Microsoft Crash Dump और Pagefile एकत्र करें

.\Collect-MemoryDump.ps1 -Comae --Pagefile  

उदाहरण 2 - रॉ फिजिकल मेमोरी डंप और पेजफ़ाइल एकत्र करें

.\Collect-MemoryDump.ps1 -DumpIt --Pagefile

उदाहरण 3 - रॉ फिजिकल मेमोरी डंप एकत्र करें

.\Collect-MemoryDump.ps1 -WinPMEM  

उदाहरण 4 - Microsoft Crash Dump, पेजफ़ाइल और फोरेंसिक आर्टिफैक्ट एकत्र करें

.\Collect-MemoryDump.ps1 -Comae --Pagefile --Triage

[!IMPORTANT]
MAGNET Encrypted Disk Detector और MAGNET Response के लिए लक्ष्य सिस्टम पर Microsoft .NET Framework 4 (या बाद का संस्करण) स्थापित होना चाहिए। पेजफ़ाइल संग्रह को छोड़ दें या Microsoft डाउनलोड साइट से Microsoft .NET Framework 4 (स्टैंडअलोन इंस्टॉलर) डाउनलोड और इंस्टॉल करें:
https://www.microsoft.com/en-us/download/details.aspx?id=17718

[!IMPORTANT]
MAGNET DumpIt for Windows विंडोज 7 लक्ष्य सिस्टम का समर्थन नहीं करता है। कृपया विंडोज 7 से निपटने पर अन्य मेमोरी अधिग्रहण उपकरणों में से किसी एक का उपयोग करें।
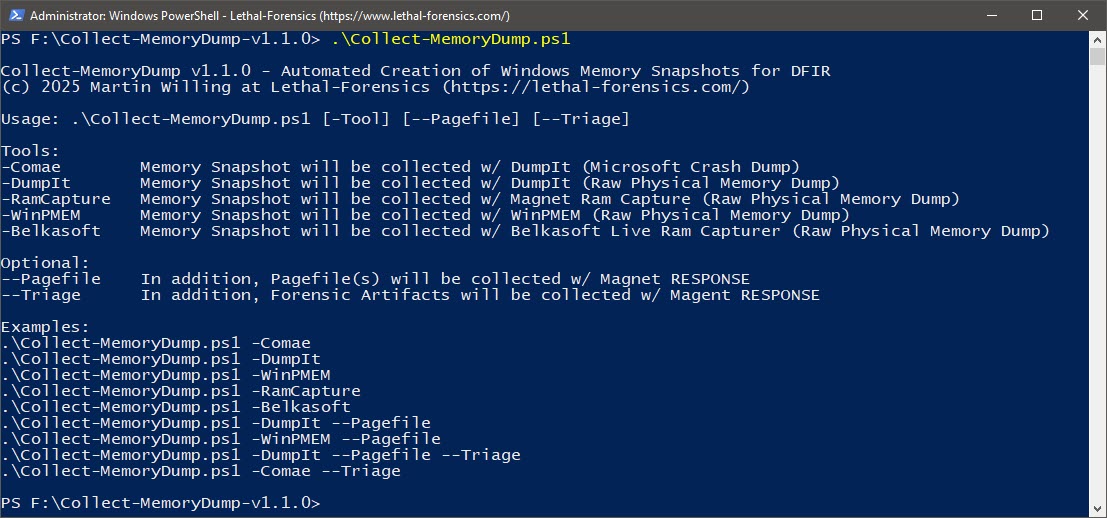
सहायता संदेश
चित्र 1: सहायता संदेश

उपलब्ध स्थान
चित्र 2: उपलब्ध स्थान की जाँच करें

DumpIt - Microsoft Crash Dump
चित्र 3: MAGNET DumpIt for Windows के साथ विंडोज मेमोरी स्नैपशॉट का स्वचालित निर्माण (पेजफ़ाइल सहित)
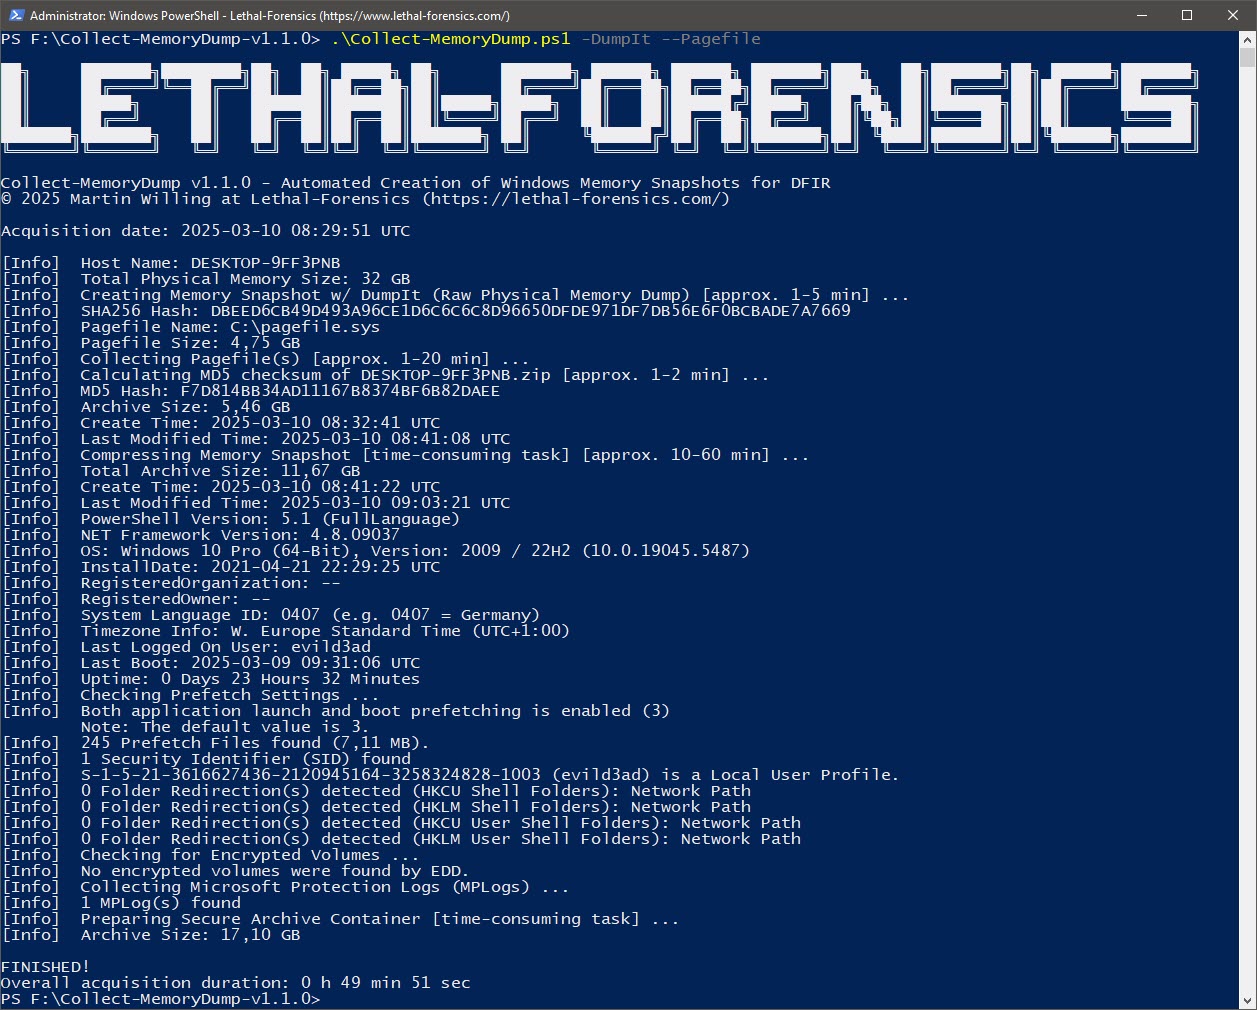
DumpIt - रॉ फिजिकल मेमोरी डंप
चित्र 4: MAGNET DumpIt for Windows के साथ विंडोज मेमोरी स्नैपशॉट का स्वचालित निर्माण (पेजफ़ाइल सहित)
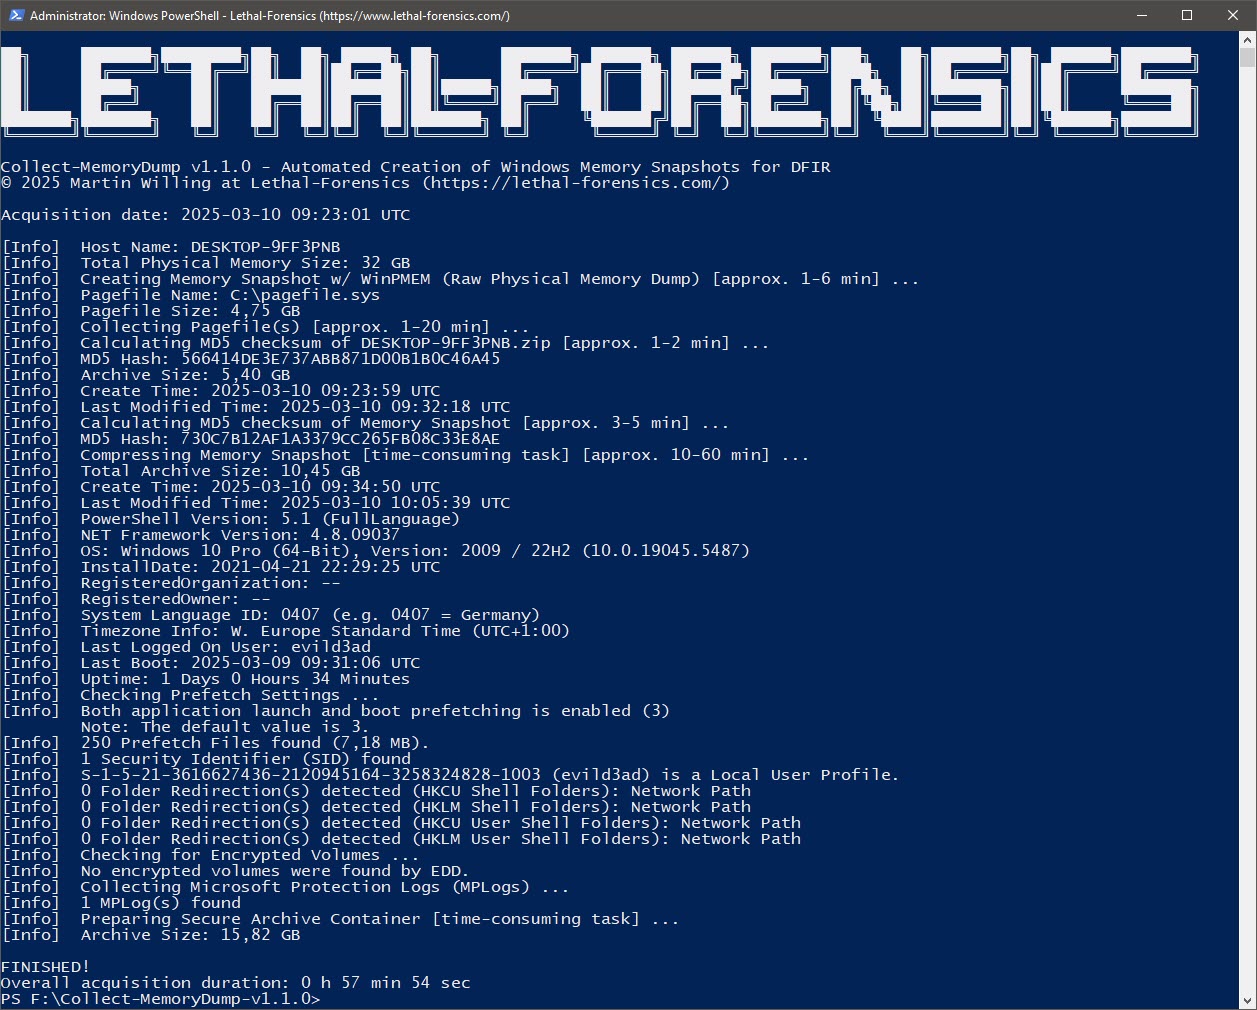
WinPMEM
चित्र 5: WinPMEM के साथ विंडोज मेमोरी स्नैपशॉट का स्वचालित निर्माण (पेजफ़ाइल सहित)
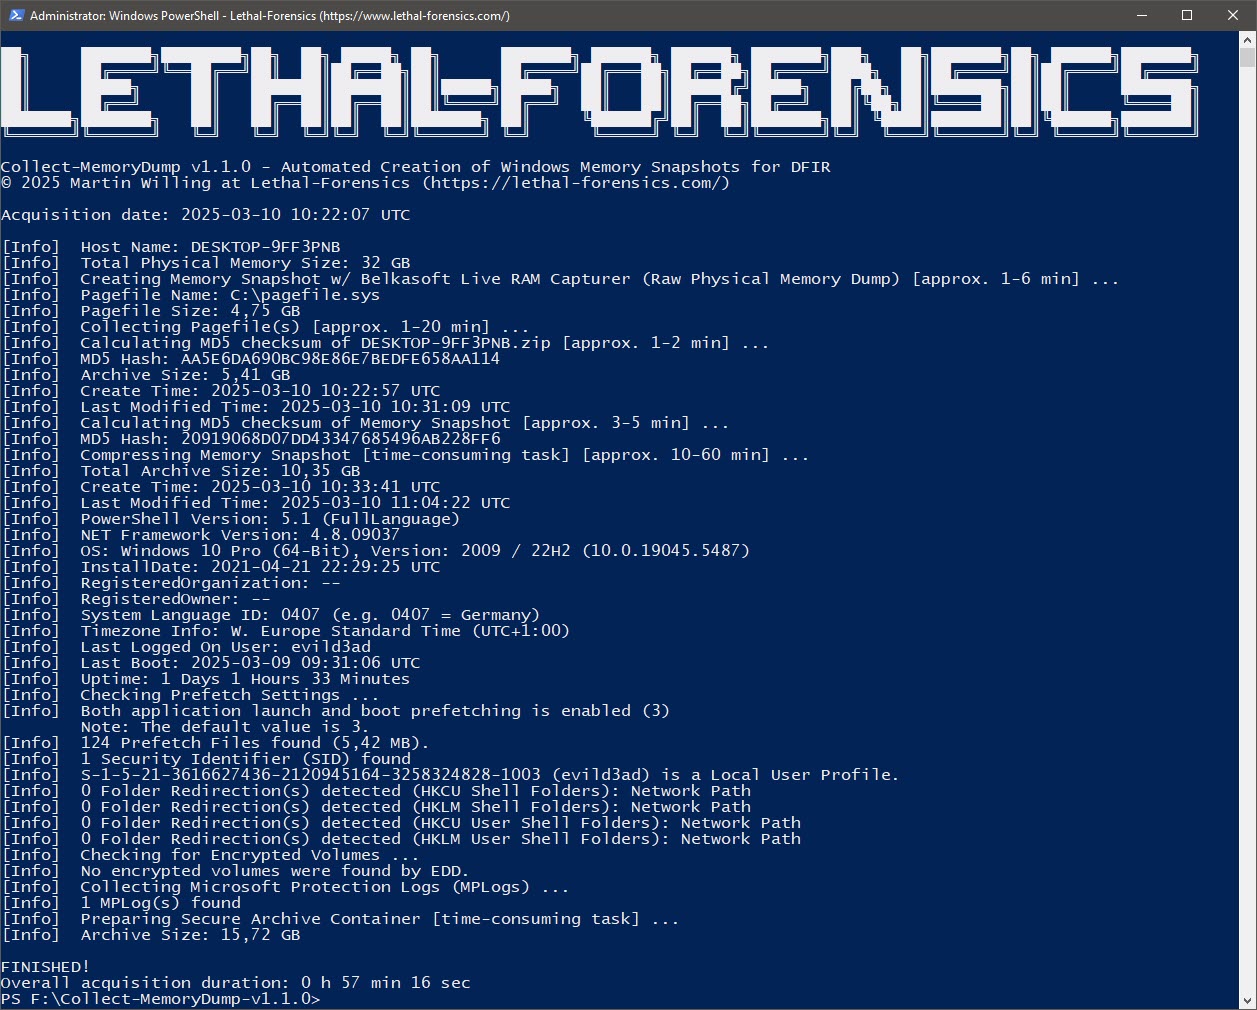
Belkasoft
चित्र 6: Belkasoft Live RAM Capturer के साथ विंडोज मेमोरी स्नैपशॉट का स्वचालित निर्माण (पेजफ़ाइल सहित)
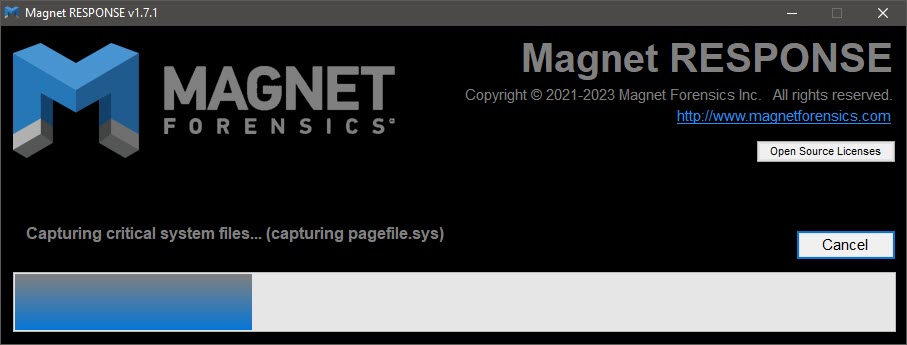
पेजफ़ाइल संग्रह
चित्र 7: MAGNET Response के साथ पेजफ़ाइल संग्रह
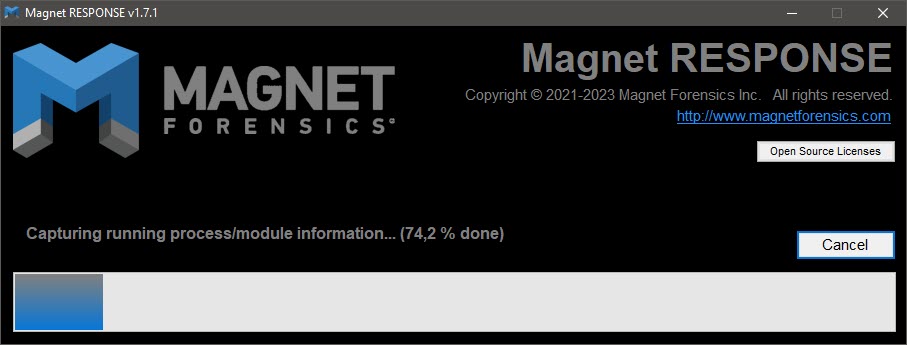
प्रक्रिया-मॉड्यूल जानकारी
चित्र 8: MAGNET Response के साथ चल रही प्रक्रिया/मॉड्यूल जानकारी एकत्र करना
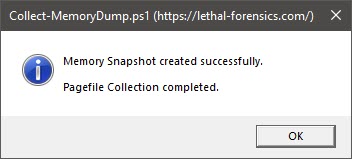
संदेश बॉक्स
चित्र 9: संदेश बॉक्स

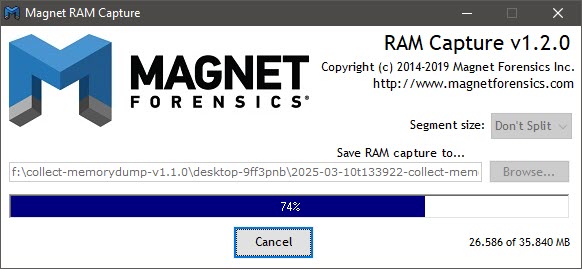
MAGNET RAM Capture GUI
चित्र 10: MAGNET RAM Capture

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    345
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    311
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    303
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    303

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →