
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित

 recurse-labs/recurse
एजेंटिक रिवर्स इंजीनियरिंग IDE, जिसमें बाइनरी विश्लेषण और CTF कार्य के लिए शुद्ध-Rust मल्टी-आर्किटेक्चर डिसअसेंबलर, नेटिव डीकंपाइलर, डीबगर और LLM…
 openrce/pydbg
एक विशुद्ध पायथन win32 डिबगर इंटरफ़ेस।
 ebrandi/fdd-book
FreeBSD Device Driver पुस्तक
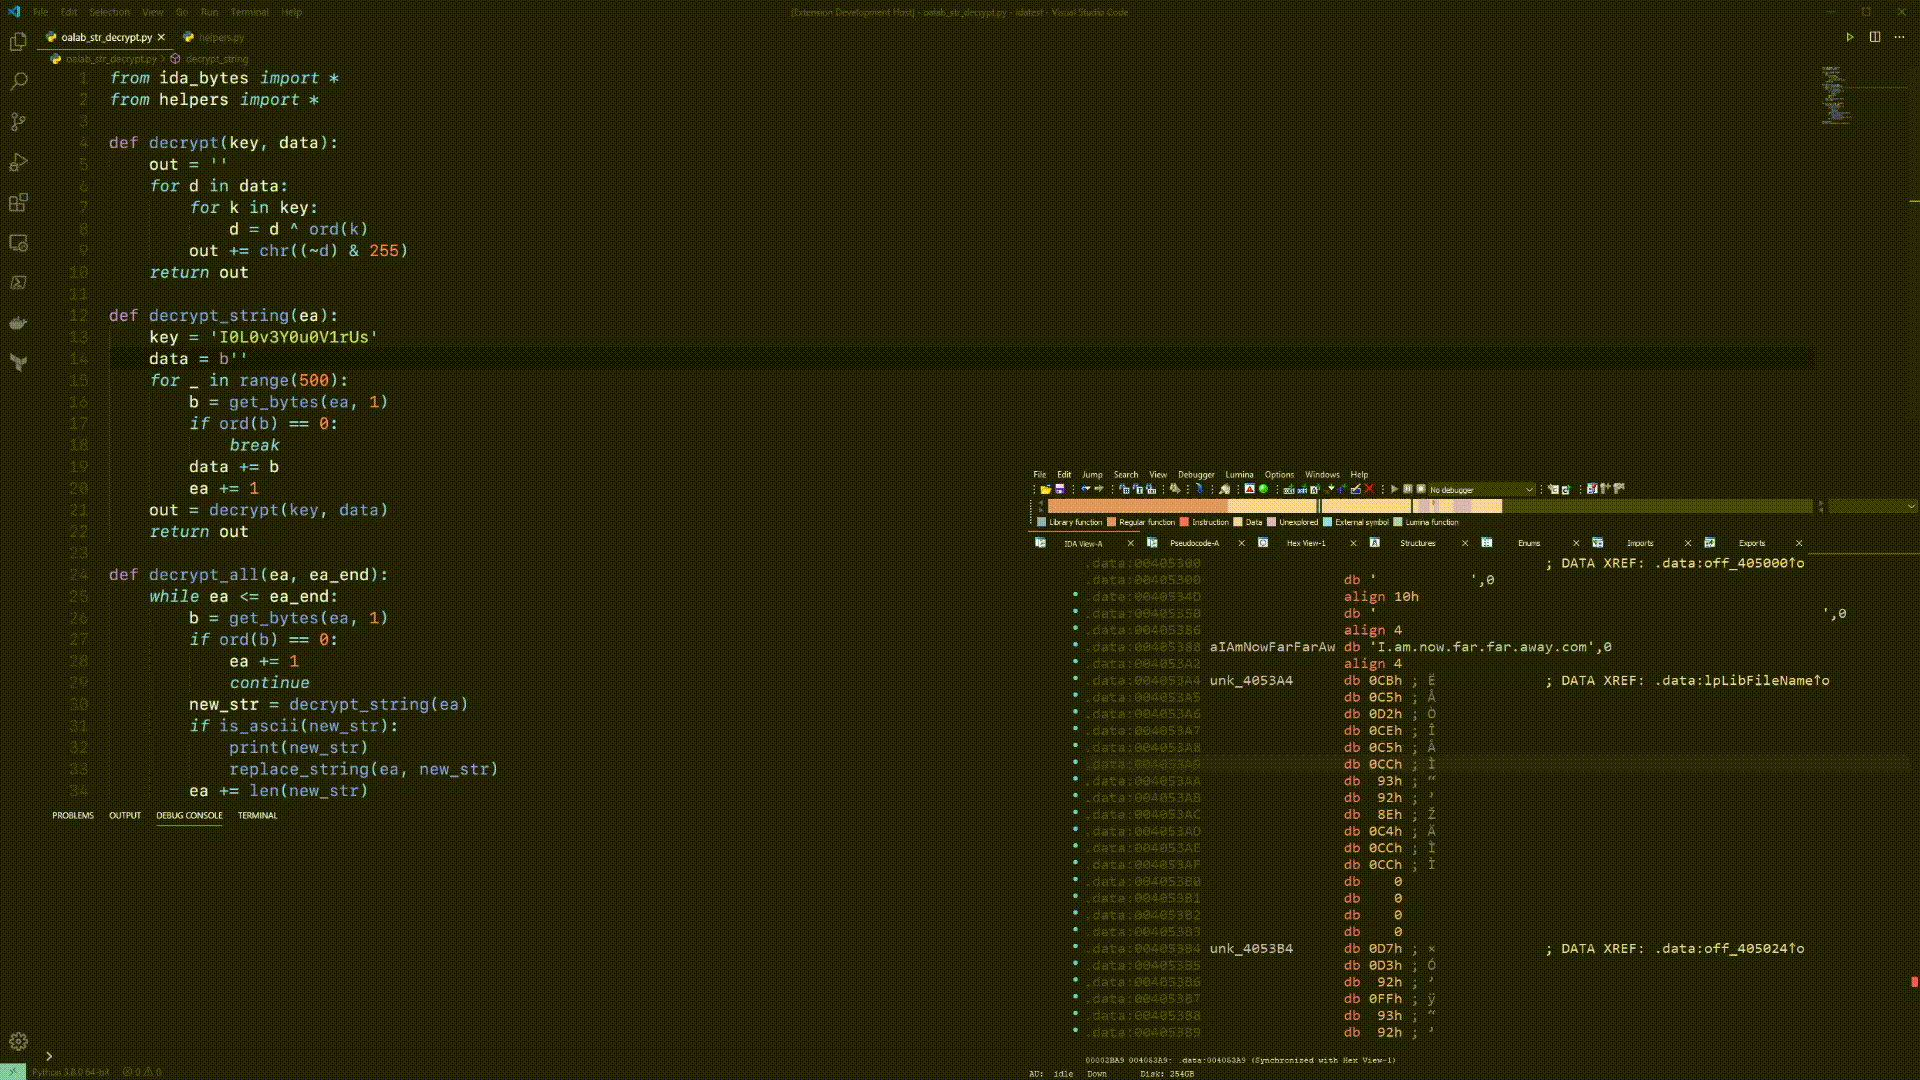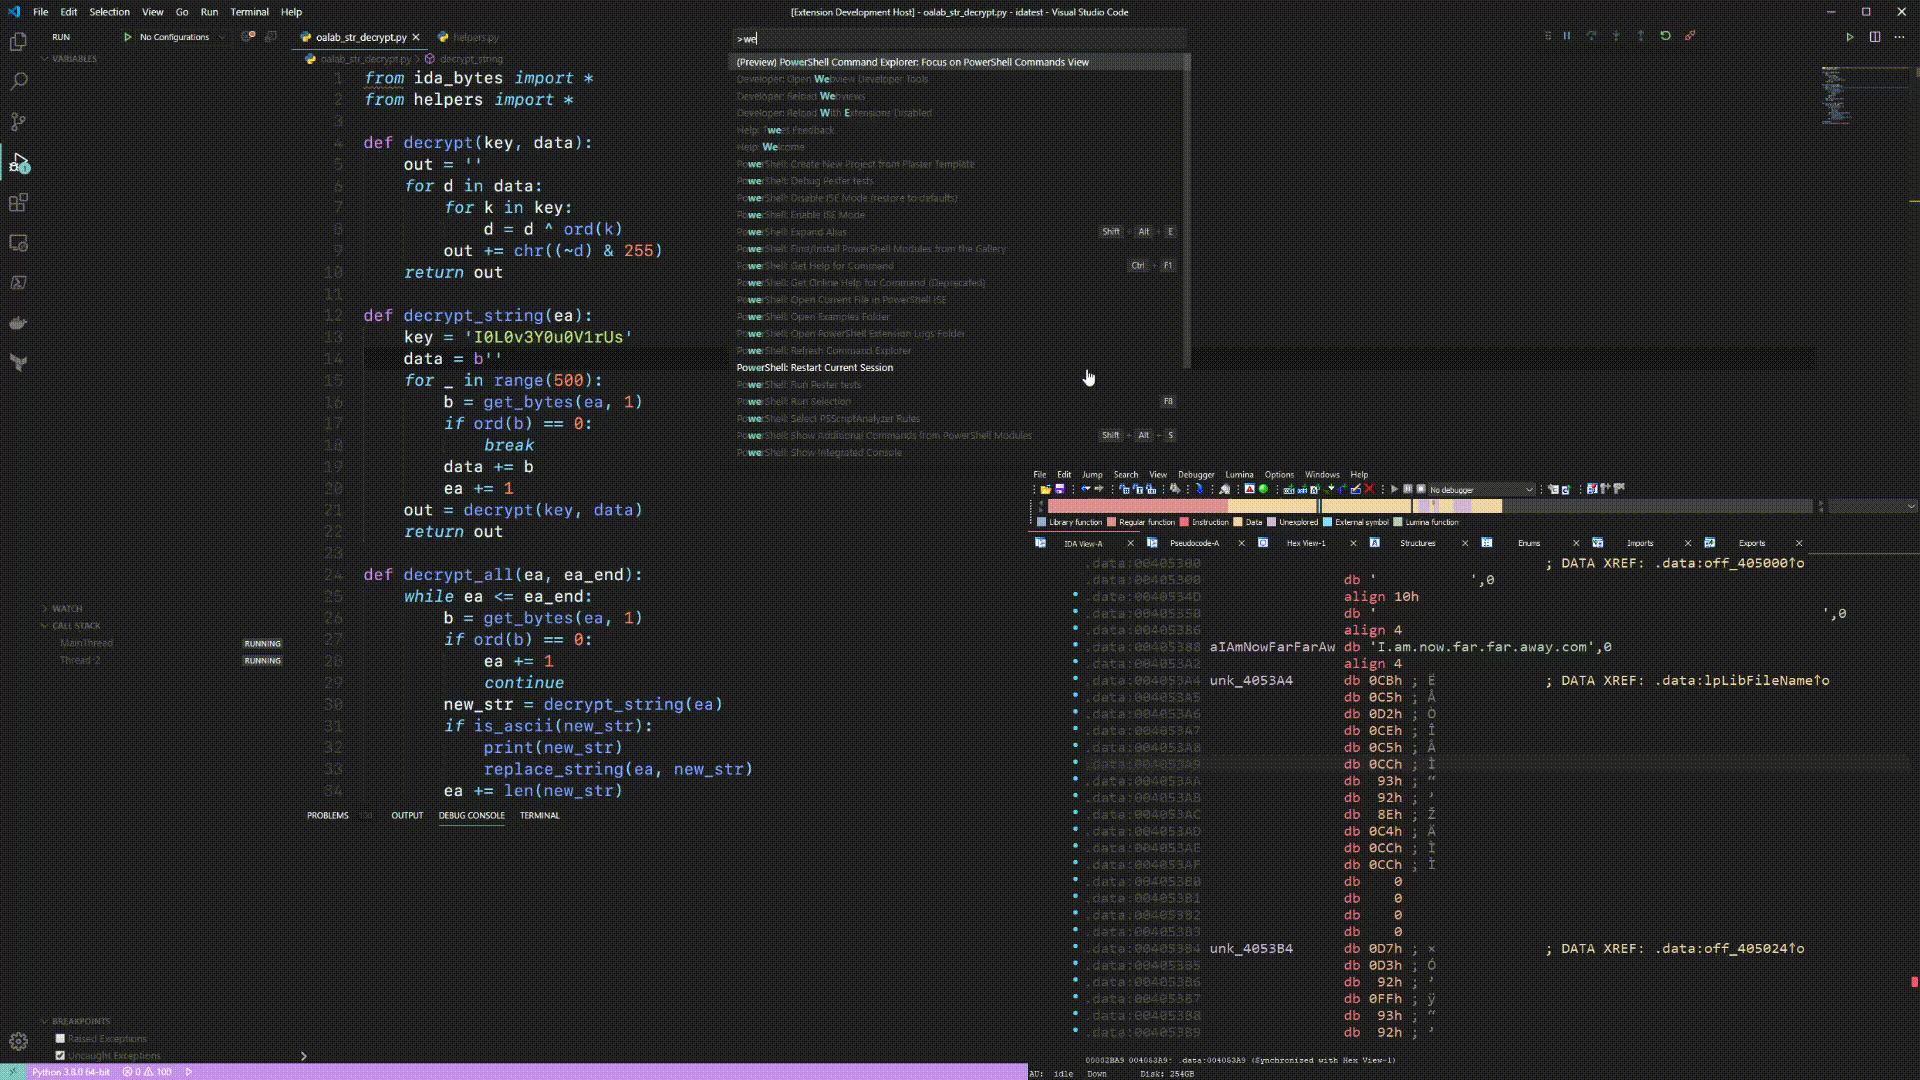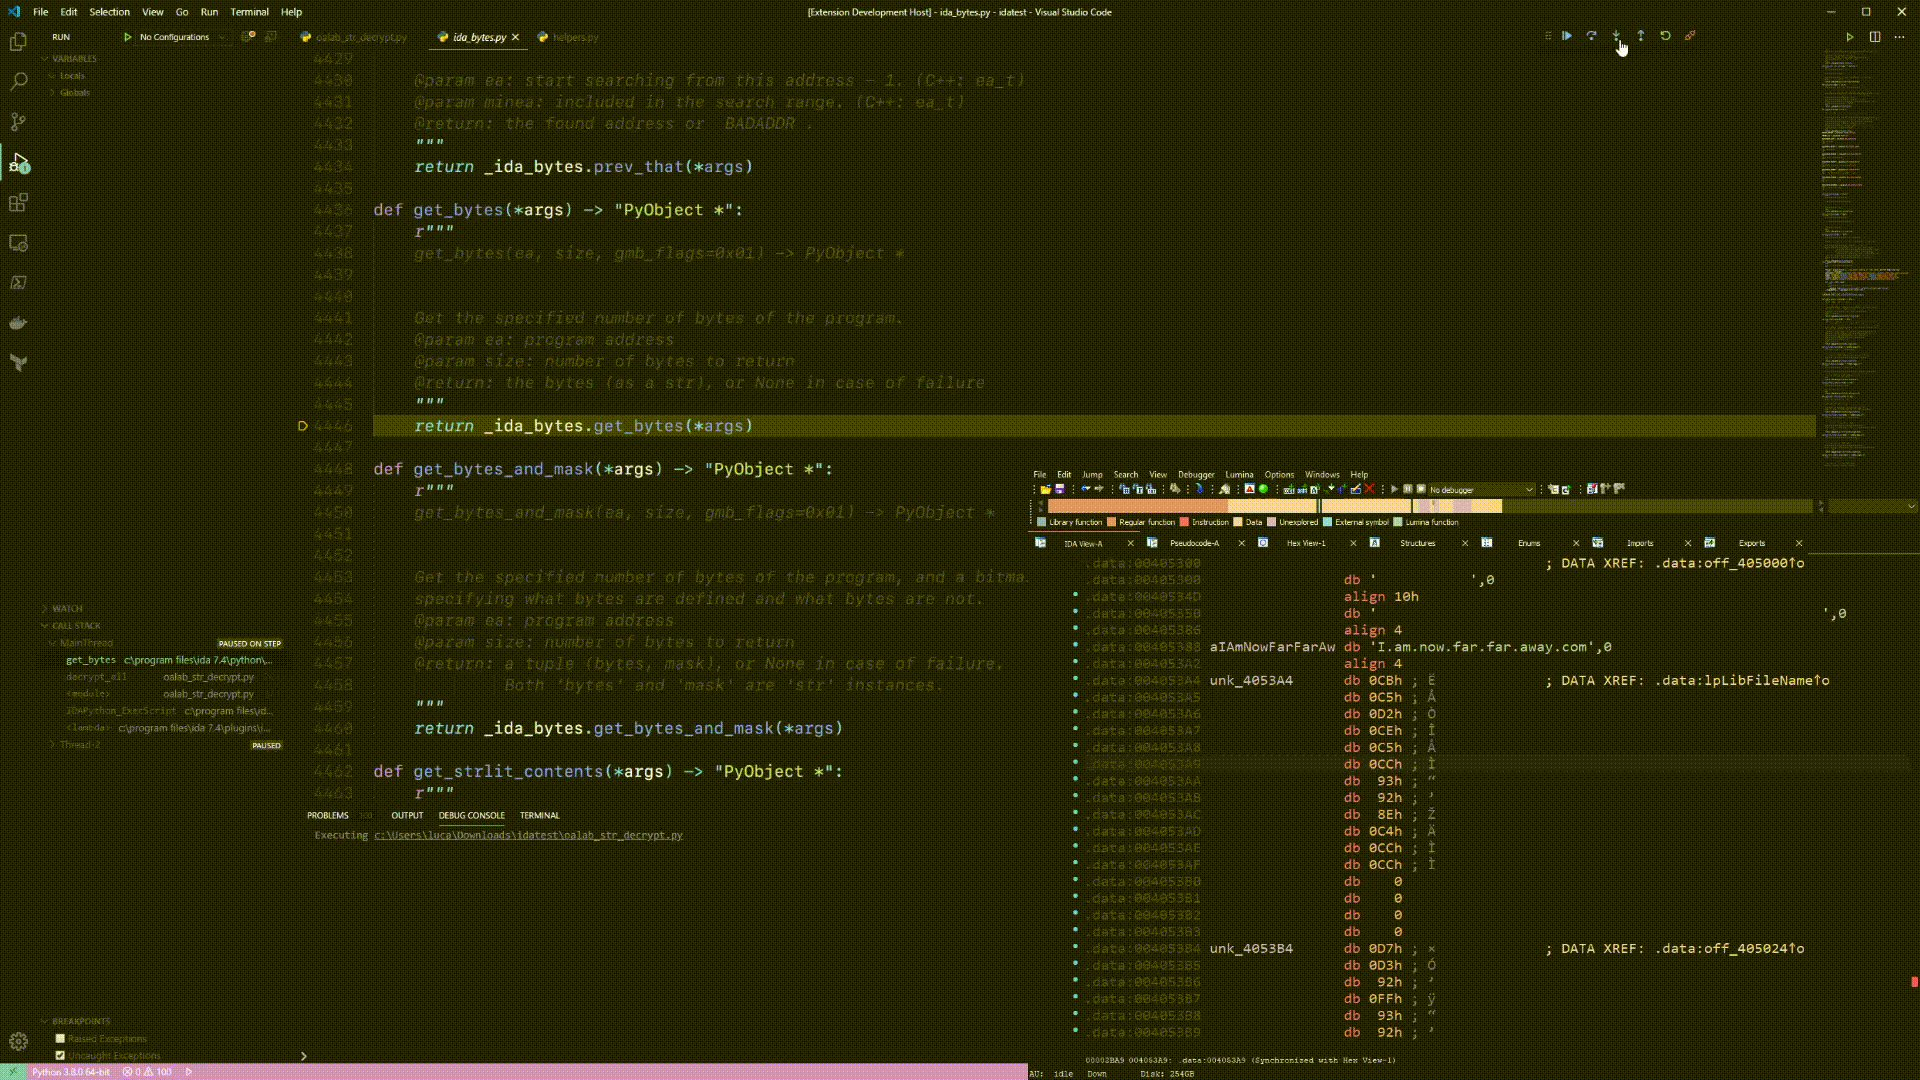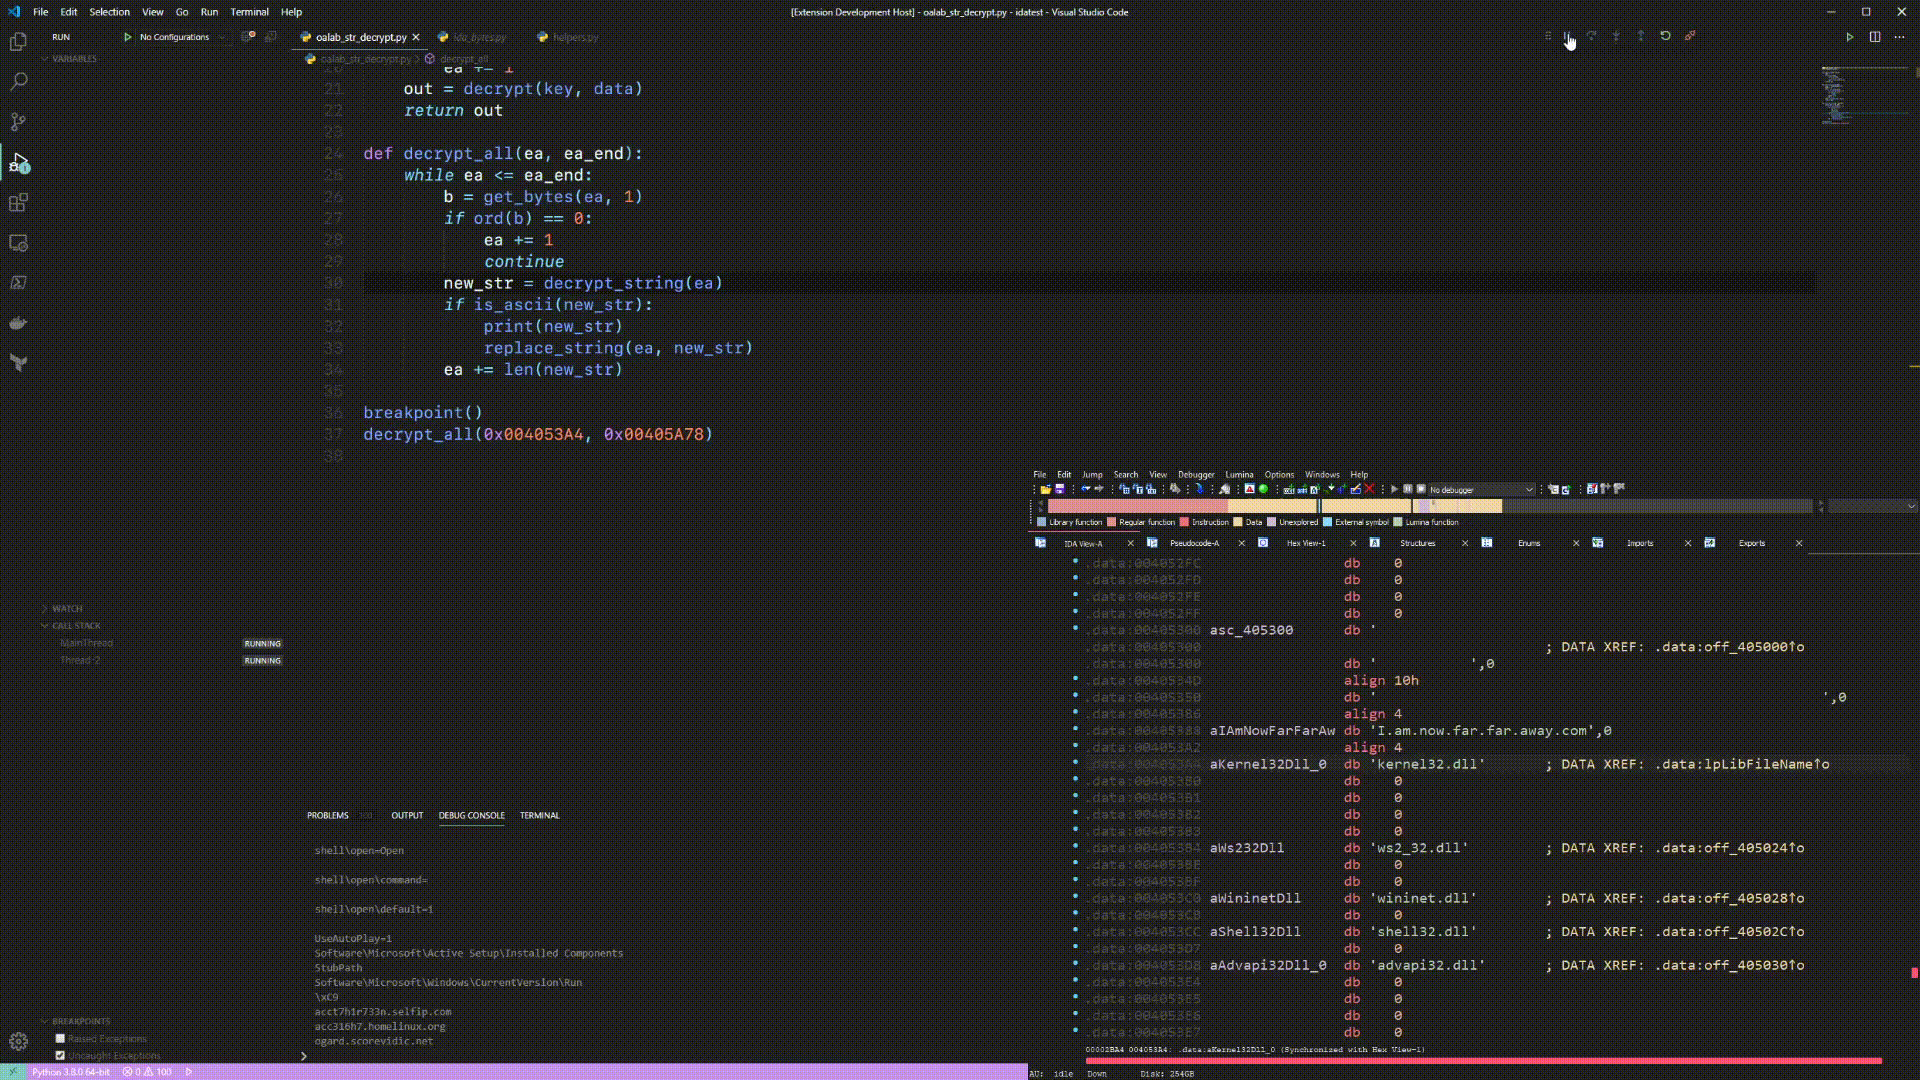 ioncodes/idacode
IDA और VS Code के लिए एक एकीकरण जो दोनों को जोड़ता है ताकि IDAPython स्क्रिप्ट्स को आसानी से निष्पादित और डीबग किया जा सके।
 yhs0602/android-disassembler
Android पर .so (NDK, JNI), Windows PE(EXE, DLL, SYS, आदि), linux बाइनरी, लाइब्रेरी, और किसी भी अन्य फ़ाइलों जैसे चित्र, ऑडियो, आदि (मज़े के लिए)…
 robertcprice/ncpu
विभेदनीय तंत्रिका कंप्यूटर, GPU-आधारित CPU अनुकरण और प्रोग्राम संश्लेषण के लिए अनुसंधान रनटाइम। इसमें तंत्रिका ALU, स्थिर-समय क्रिप्टो, JEPA विश्व…
 vxcrypt0r/voidgate
एक तकनीक जिसका उपयोग AV/EDR मेमोरी स्कैनर को बायपास करने के लिए किया जा सकता है। इसका उपयोग प्रसिद्ध और पहचाने गए शेलकोड (जैसे msfvenom) को छिपाने के…
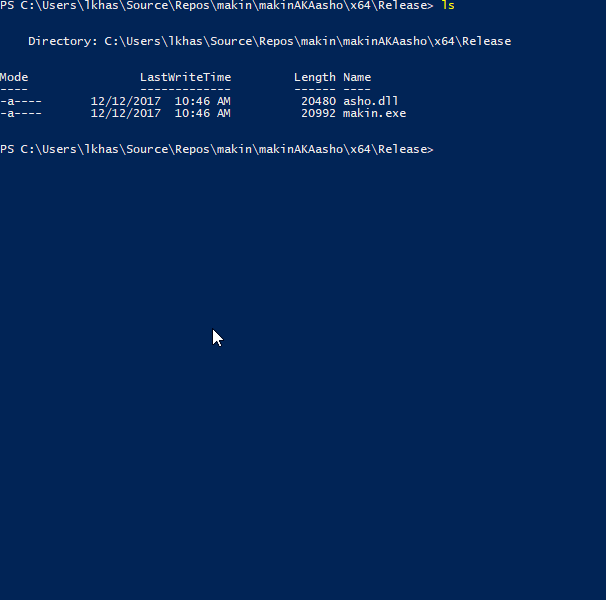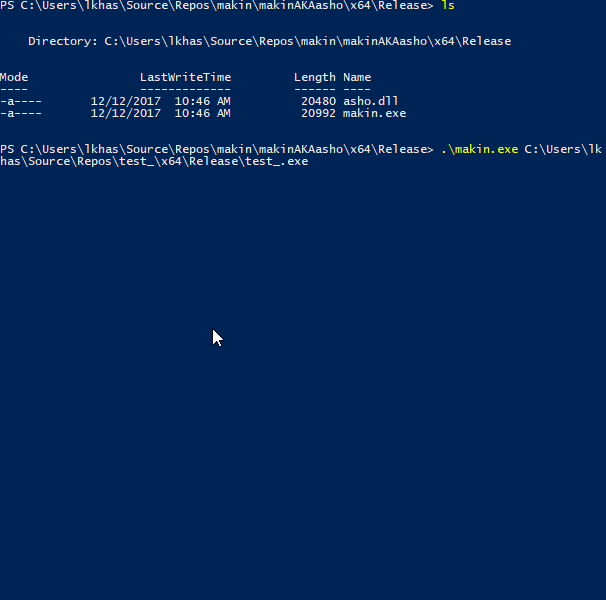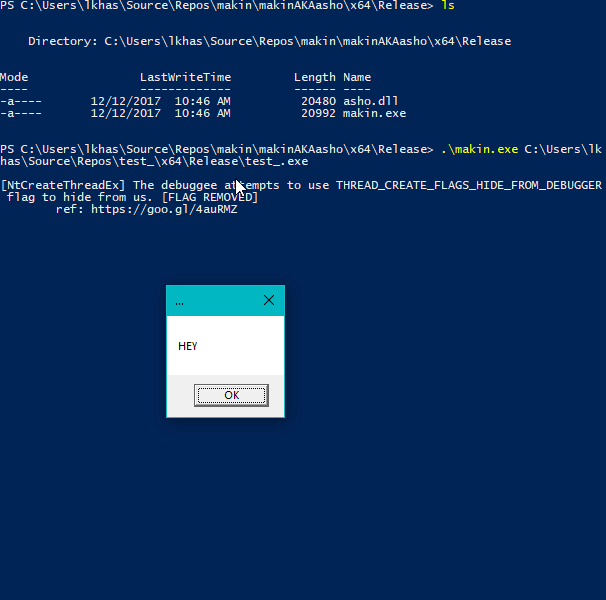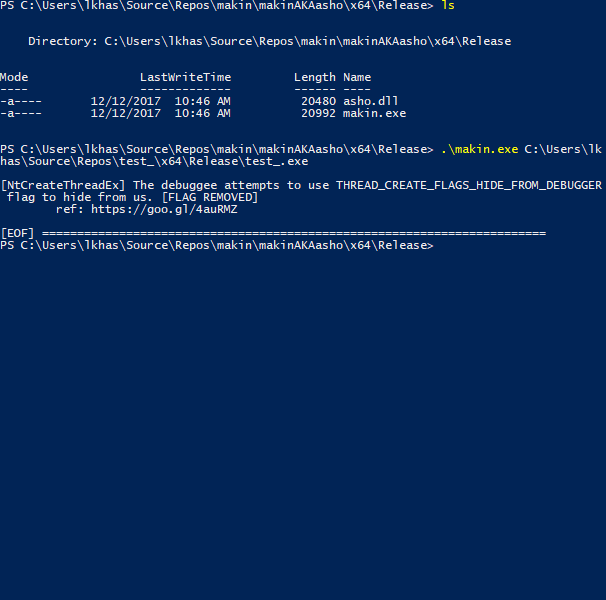 secrary/makin
makin - एंटी-डीबगिंग और एंटी-VM ट्रिक्स उजागर करें [यह प्रोजेक्ट अब मेंटेन नहीं किया जाता]
 brynary/rack-bug
Rack अनुप्रयोगों के लिए मिडलवेयर के रूप में कार्यान्वित डिबगिंग टूलबार
 therealsaumil/static-arm-bins
डिबगिंग और रनटाइम विश्लेषण के लिए स्टैटिकली कंपाइल किए गए ARM बाइनरीज़
 reyammer/shellnoob
एक shellcode लेखन टूलकिट
 swdunlop/andbug
एंड्रॉइड डाल्विक वीएम के लिए स्क्रिप्टेबल डिबगर जो JDWP/DDM इंटरफेस का उपयोग करके विधियों को हुक करता है, प्रक्रिया स्थिति का निरीक्षण करता है, और…
 bw3ll/sharem
SHAREM एक शेलकोड विश्लेषण ढांचा है, जो 45,000 से अधिक WinAPIs और लगभग सभी Windows syscalls का अनुकरण करने में सक्षम है। इसमें अपना स्वयं का कस्टम…
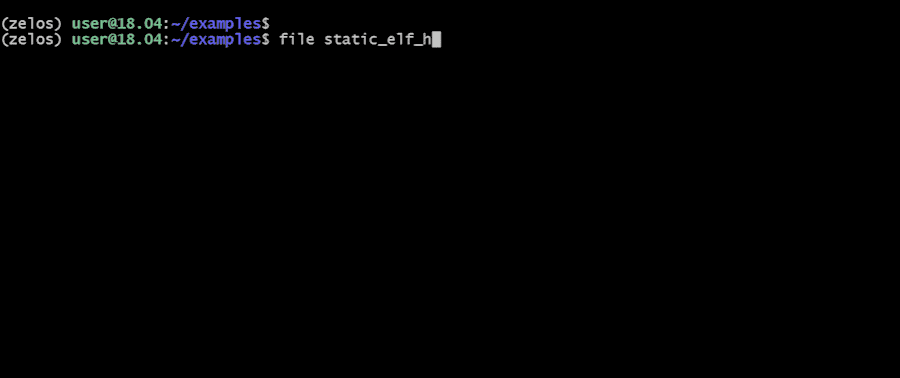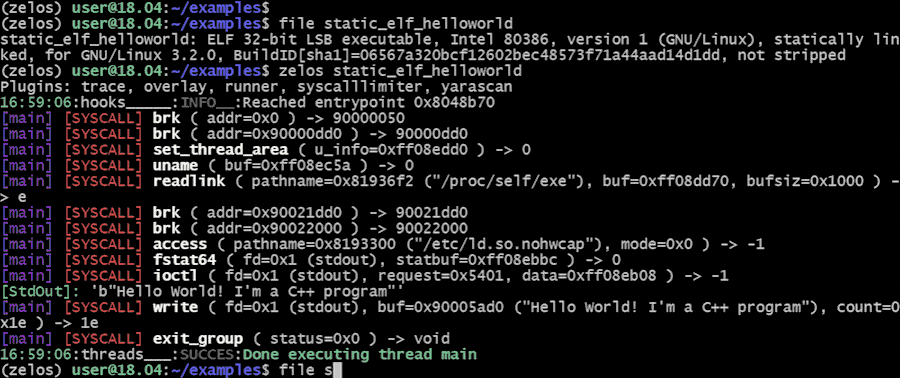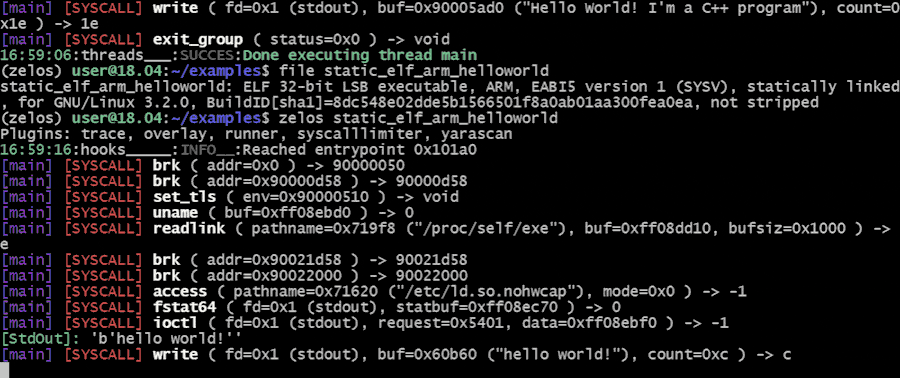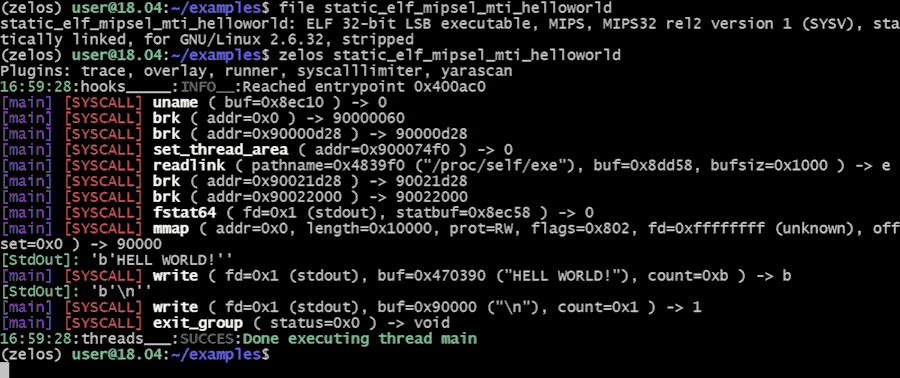 zeropointdynamics/zelos
एक व्यापक बाइनरी एमुलेशन और इंस्ट्रूमेंटेशन प्लेटफॉर्म।
 poppopjmp/vmdragonslayer
बहु-इंजन ढांचा, जो VM-संरक्षित बाइनरीज़ को अनपैक और विश्लेषण करने के लिए गतिशील दाग ट्रैकिंग, प्रतीकात्मक निष्पादन, पैटर्न वर्गीकरण, और एमएल-संचालित…
 microsoft/dbgshell
विंडोज डीबगर इंजन के लिए एक PowerShell फ्रंट-एंड।








