

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/zeropointdynamics/zelos
गतिशील विश्लेषण (सैंडबॉक्सिंग)भेद्यता विश्लेषणरिवर्स इंजीनियरिंगडीबगर्समालवेयर विश्लेषणबाइनरी विश्लेषण
GitHubzeropointdynamics/zelos

zelos

एक व्यापक बाइनरी एमुलेशन और इंस्ट्रूमेंटेशन प्लेटफॉर्म।

रिपॉजिटरी देखें
42048494 साल पहलेKitploit द्वारा समीक्षित
साझा करें

PyPI Build Status codecov Documentation Status PyPI - Python Version License: AGPL v3 Code style: black

Zelos

Zelos (Zeropoint Emulated Lightweight Operating System) एक पायथन-आधारित बाइनरी एमुलेशन प्लेटफ़ॉर्म है। Zelos का एक उपयोग कमांड-लाइन या पायथन स्क्रिप्ट के माध्यम से बाइनरी के गतिशील व्यवहार का त्वरित मूल्यांकन करना है। सभी सिस्कॉल्स को एमुलेट किया जाता है ताकि लक्ष्य बाइनरी को अलग किया जा सके। Linux x86_64 (32- और 64-बिट), ARM और MIPS बाइनरी समर्थित हैं। Unicorn CPU एमुलेशन प्रदान करता है।
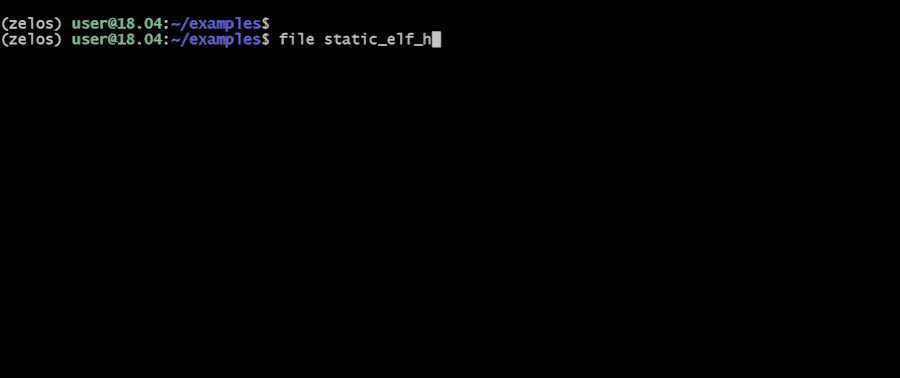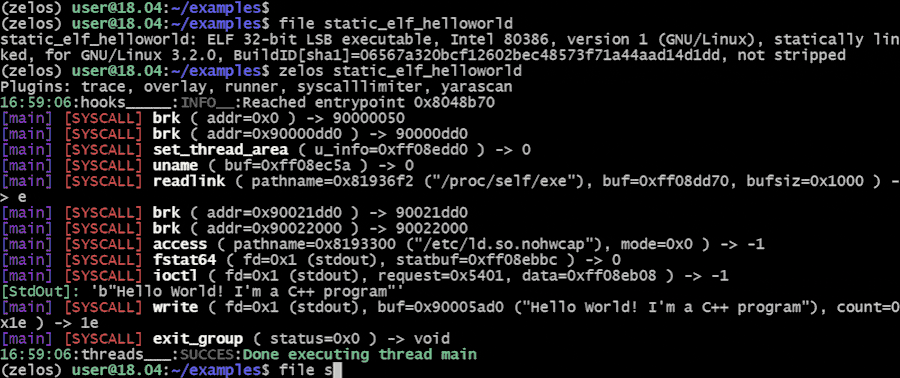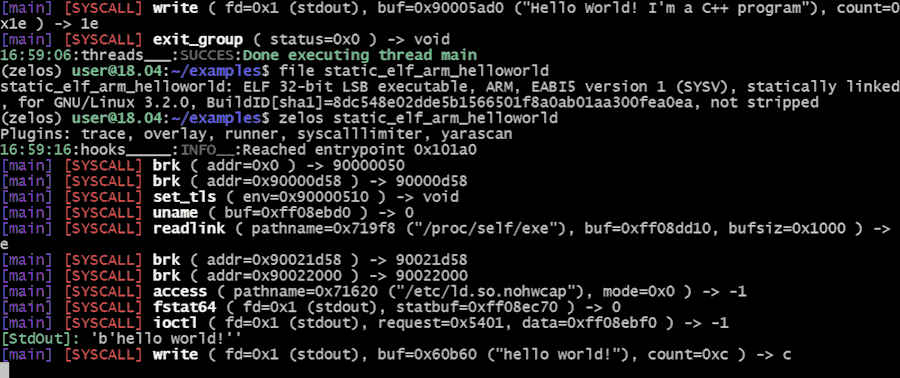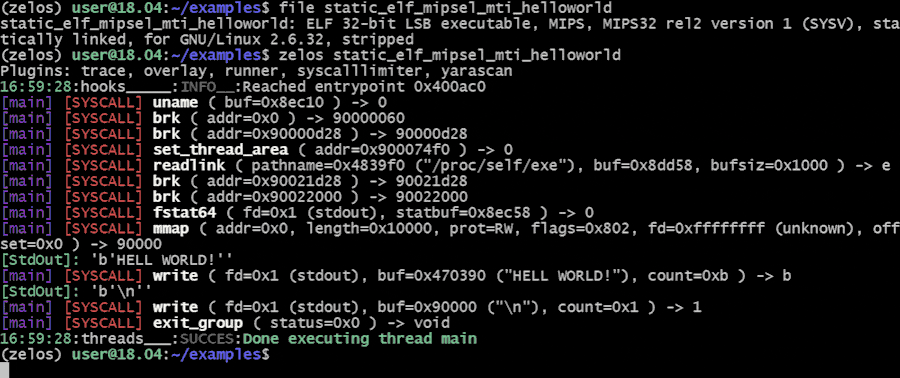
Image

पूर्ण दस्तावेज़ीकरण यहाँ उपलब्ध है।

स्थापना

zelos स्थापित करने के लिए पैकेज मैनेजर pip का उपयोग करें।

pip install zelos

मूल उपयोग

कमांड-लाइन

डिफ़ॉल्ट विकल्पों के साथ बाइनरी को एमुलेट करने के लिए:

$ zelos my_binary

निष्पादित हो रहे निर्देशों को देखने के लिए, --inst फ़्लैग जोड़ें:

$ zelos --inst my_binary

आप हर निष्पादन के बजाय केवल पहली बार प्रत्येक निर्देश के निष्पादित होने पर प्रिंट कर सकते हैं, --fasttrace का उपयोग करके:

$ zelos --inst --fasttrace my_binary

डिफ़ॉल्ट रूप से, syscalls stdout पर उत्सर्जित होते हैं। Syscalls को इसके बजाय एक फ़ाइल में लिखने के लिए, --trace_file फ़्लैग का उपयोग करें:

$ zelos --trace_file path/to/file my_binary

बाइनरी नाम के बाद कोई भी कमांड लाइन तर्क निर्दिष्ट करें:

$ zelos my_binary arg1 arg2

प्रोग्रामेटिक

import zelos

z = zelos.Zelos("my_binary")
z.start(timeout=3)

प्लगइन्स

Zelos प्रथम-पक्ष और तृतीय-पक्ष प्लगइन्स का समर्थन करता है। अब तक के कुछ उल्लेखनीय प्लगइन्स:

  • crashd निष्पादन ट्रेस, डेटाफ़्लो और मेमोरी सैनिटाइज़ेशन को मिलाकर क्रैश विश्लेषक।
  • overlay (ida plugin): IDA में zelos निष्पादन ट्रेस को इंस्ट्रक्शन-स्तरीय टिप्पणियों के साथ हाइलाइट करता है।
  • angr integration: zelos में प्रतीकात्मक निष्पादन सक्षम करता है।
  • zdbserver: एमुलेटेड बाइनरी का रिमोट कंट्रोल और डीबगिंग।
  • syscall limiter: इवेंट हुकिंग प्रदर्शित करता है और syscall-आधारित निष्पादन और समाप्ति विकल्प प्रदान करता है।

योगदान

पुल रिक्वेस्ट का स्वागत है। बड़े बदलावों के लिए, कृपया पहले एक इश्यू खोलें ताकि आप जो बदलना चाहते हैं उस पर चर्चा की जा सके।

कृपया सुनिश्चित करें कि उपयुक्त परीक्षण अपडेट किए जाएँ।

स्थानीय विकास वातावरण

पहले, एक नया पायथन वर्चुअल एनवायरनमेंट बनाएँ। इससे कोई पैकेज संस्करण विरोध उत्पन्न नहीं होगा:

$ python3 -m venv ~/.venv/zelos
$ source ~/.venv/zelos/bin/activate

अब रिपॉजिटरी को क्लोन करें और zelos निर्देशिका में जाएँ:

(zelos) $ git clone [email protected]:zeropointdynamics/zelos.git
(zelos) $ cd zelos

वर्चुअल एनवायरनमेंट में zelos का एक एडिटेबल संस्करण स्थापित करें। इससे import zelos उपलब्ध हो जाएगा, और zelos में कोई भी स्थानीय परिवर्तन तुरंत प्रभावी होंगे:

(zelos) $ pip install -e '.[dev]'

इस बिंदु पर, परीक्षण पास होने चाहिए और दस्तावेज़ीकरण बिल्ड होना चाहिए:

(zelos) $ pytest
(zelos) $ cd docs
(zelos) $ make html

बिल्ड किया गया दस्तावेज़ीकरण docs/_build/html/ में मिलता है।

कोड शैली अनुपालन सुनिश्चित करने के लिए zelos pre-commit हुक स्थापित करें:

(zelos) $ pre-commit install

हर कमिट पर स्वचालित रूप से चलने के अलावा, आप इन्हें कभी भी निम्न के साथ चला सकते हैं:

(zelos) $ pre-commit run --all-files

विंडोज़ विकास:

विंडोज़ पर कमांड थोड़े भिन्न होते हैं:

C:\> python3 -m venv zelos_venv
C:\> zelos_venv\Scripts\activate.bat
(zelos) C:\> pip install -e .[dev]


लाइसेंस

AGPL v3

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




