
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG, Ghidra और OllyDBG प्लगइन्स की एक क्यूरेटेड सूची।
 intelxed/xed
IA32/Intel64 x86 निर्देशों को एन्कोड और डिकोड करने के लिए निम्न-स्तरीय लाइब्रेरी, जो निर्देश लंबाई, ऑपरेंड्स, श्रेणियों और नियंत्रण-प्रवाह मेटाडेटा…
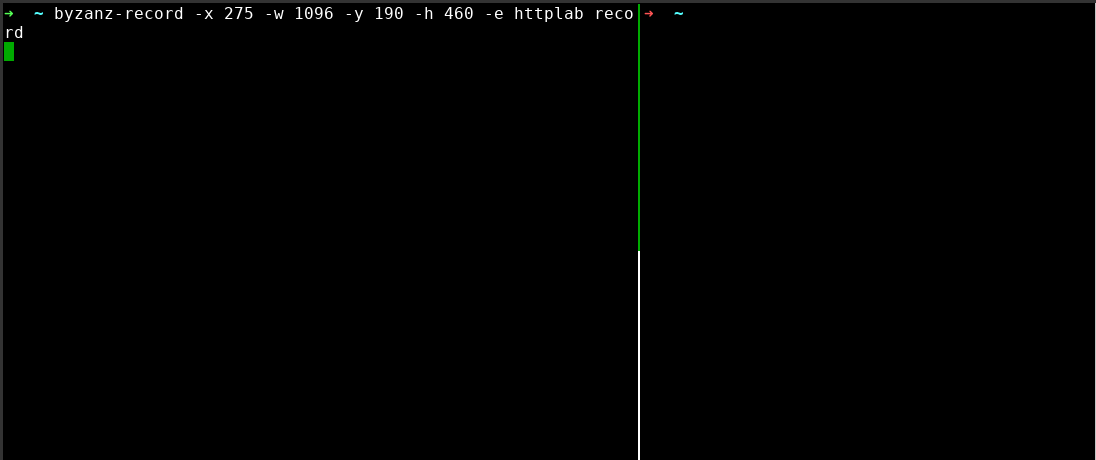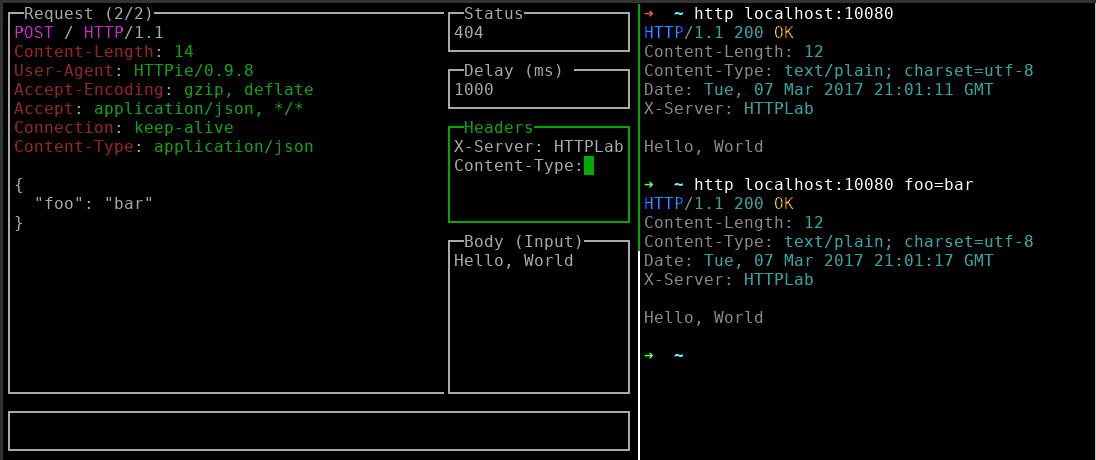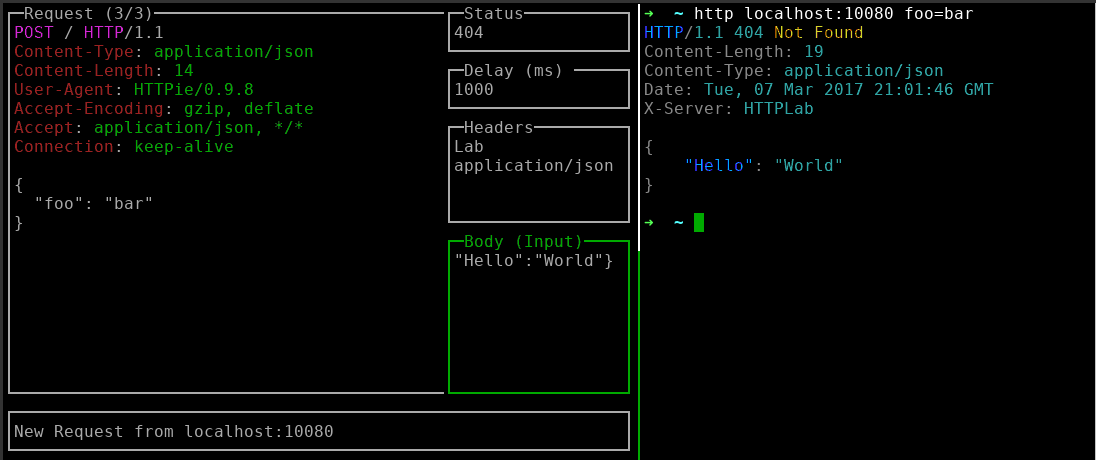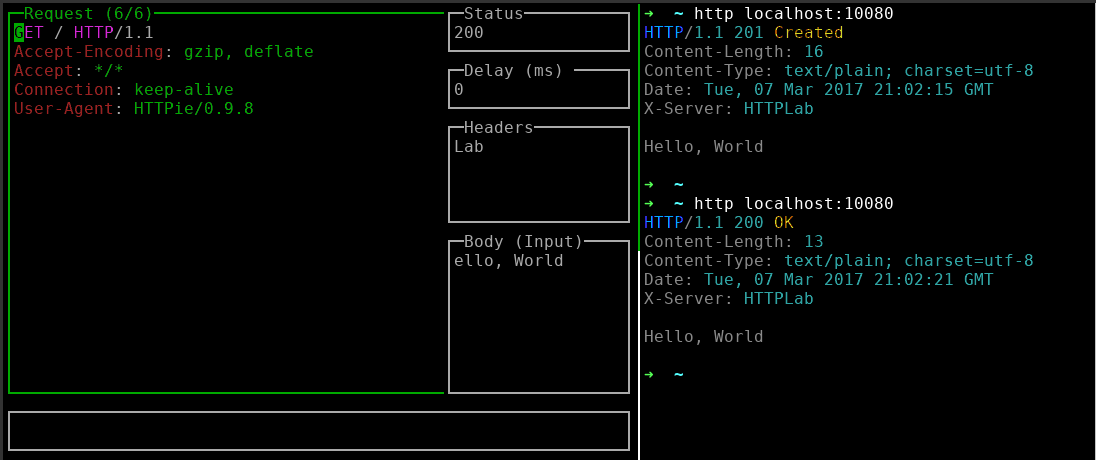 qustavo/httplab
HTTP अनुरोधों का निरीक्षण और प्रतिक्रियाओं को बनाने के लिए इंटरैक्टिव वेब सर्वर, रीयल-टाइम डिबगिंग और API परीक्षण के लिए टर्मिनल UI के साथ।
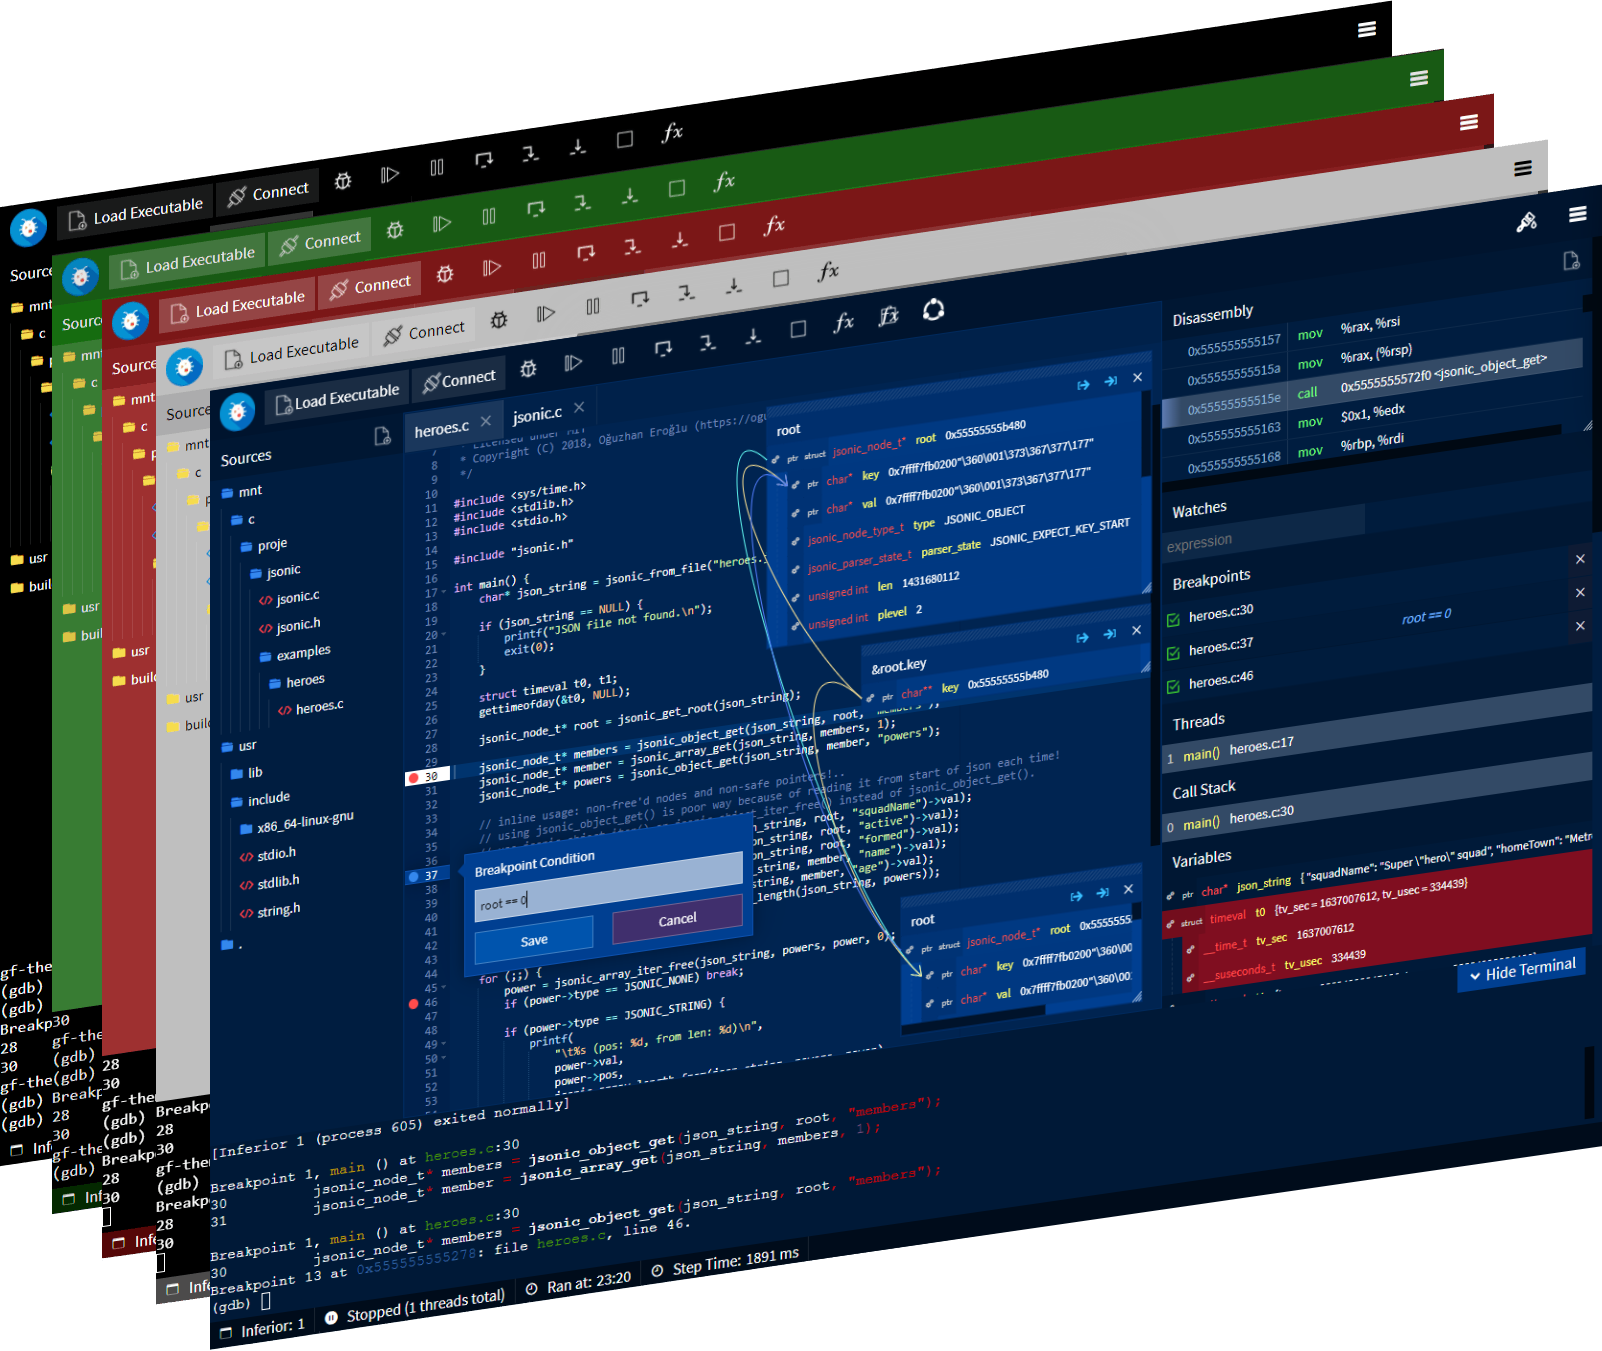 rohanrhu/gdb-frontend
☕ GDBFrontend एक आसान, लचीला और विस्तार योग्य GUI डीबगर है।
 igio90/dwarf
पूरी सुविधाओं वाला एकाधिक आर्किटेक्चर/OS डीबगर जो PyQt5 और frida पर आधारित है।
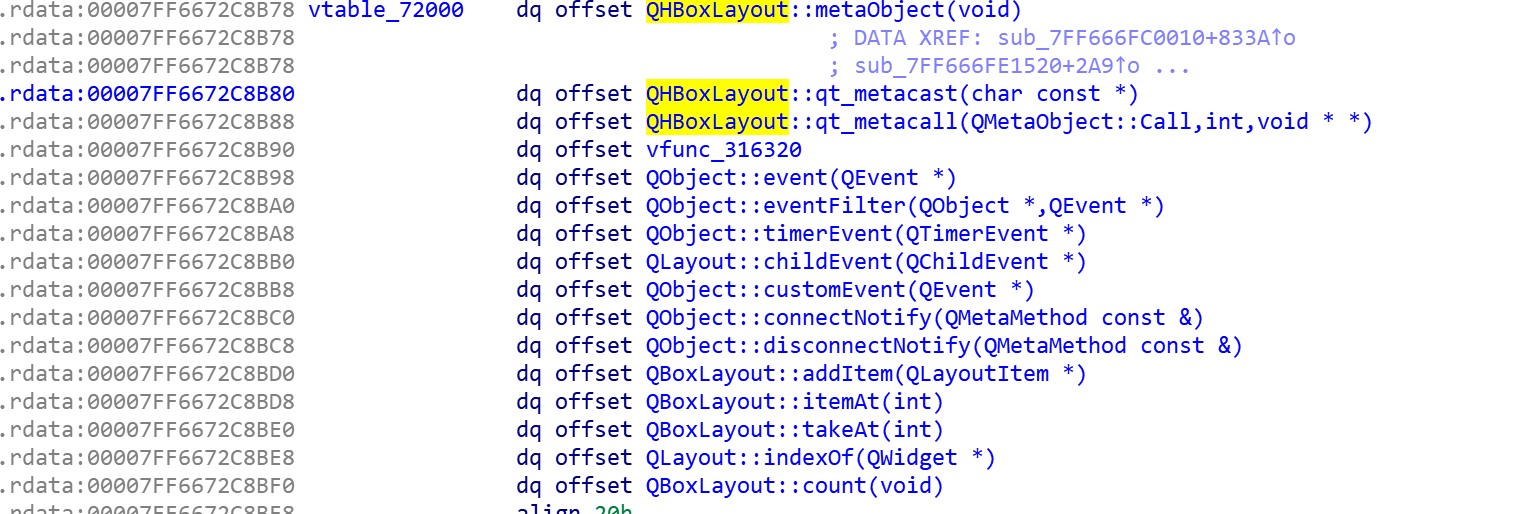 0xgalz/virtuailor
IDA Pro में स्वचालित C++ वर्चुअल टेबल बनाने का IDAPython उपकरण
 lmacken/pyrasite
चल रहे Python प्रक्रियाओं में कोड इंजेक्ट करें
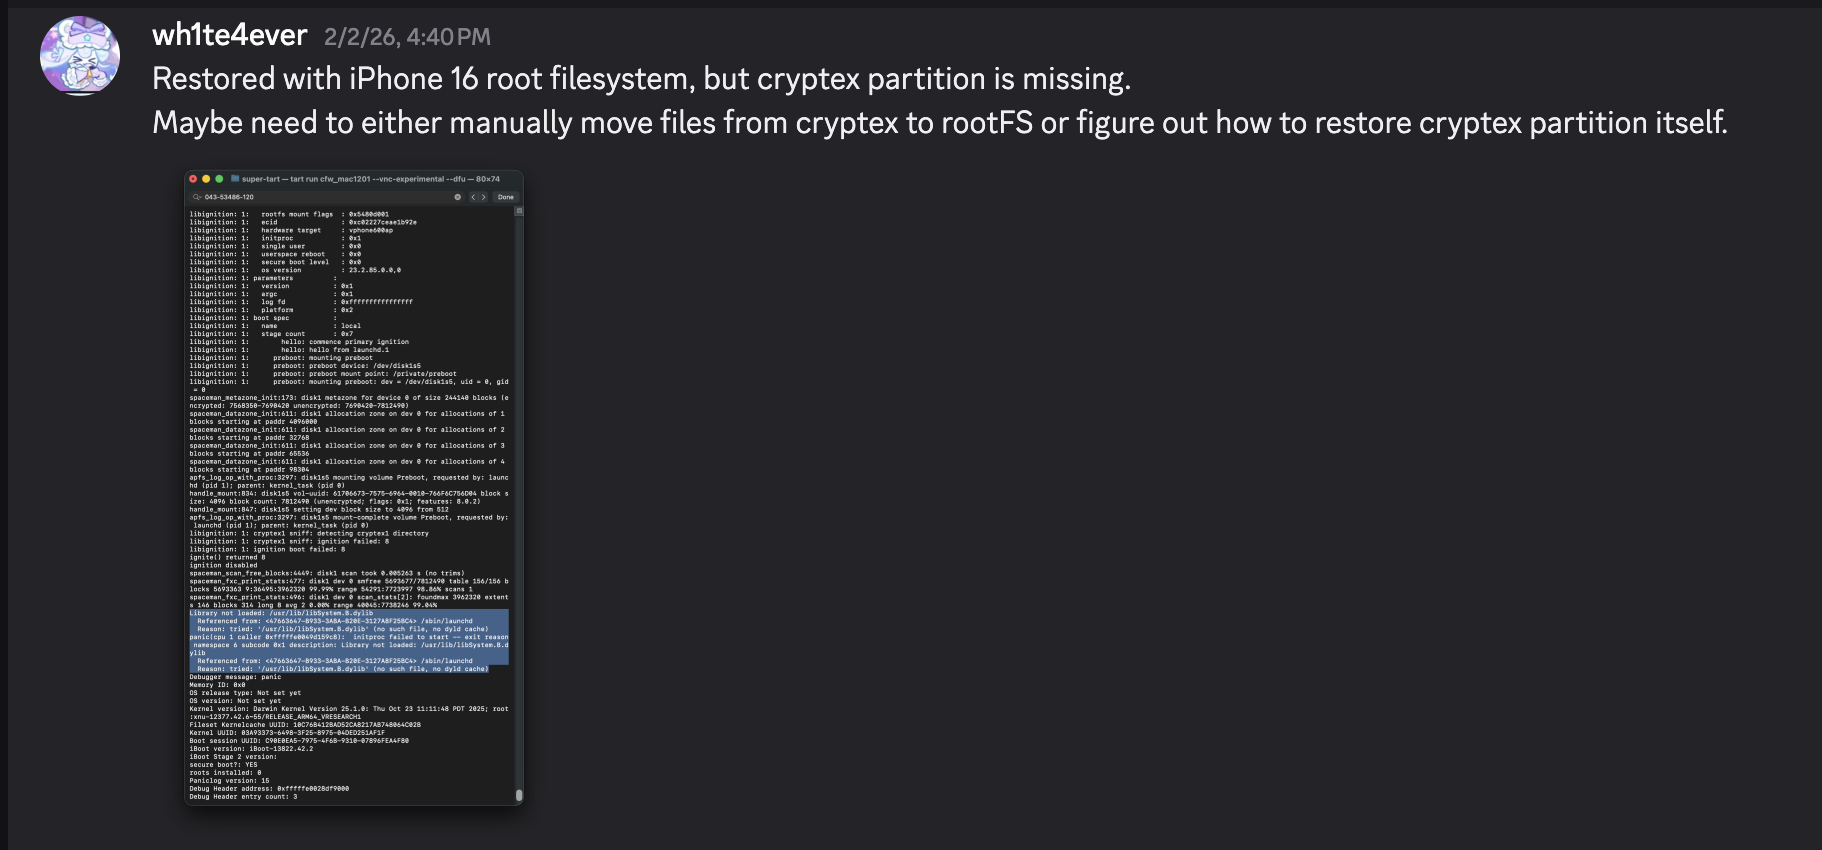 wh1te4ever/super-tart-vphone-writeup
Apple के PCC फर्मवेयर से VPHONE600AP घटकों का उपयोग करके एक वर्चुअल iPhone बनाने की मार्गदर्शिका, जिसमें फर्मवेयर पैचिंग, बूटचेन संशोधन और iOS…
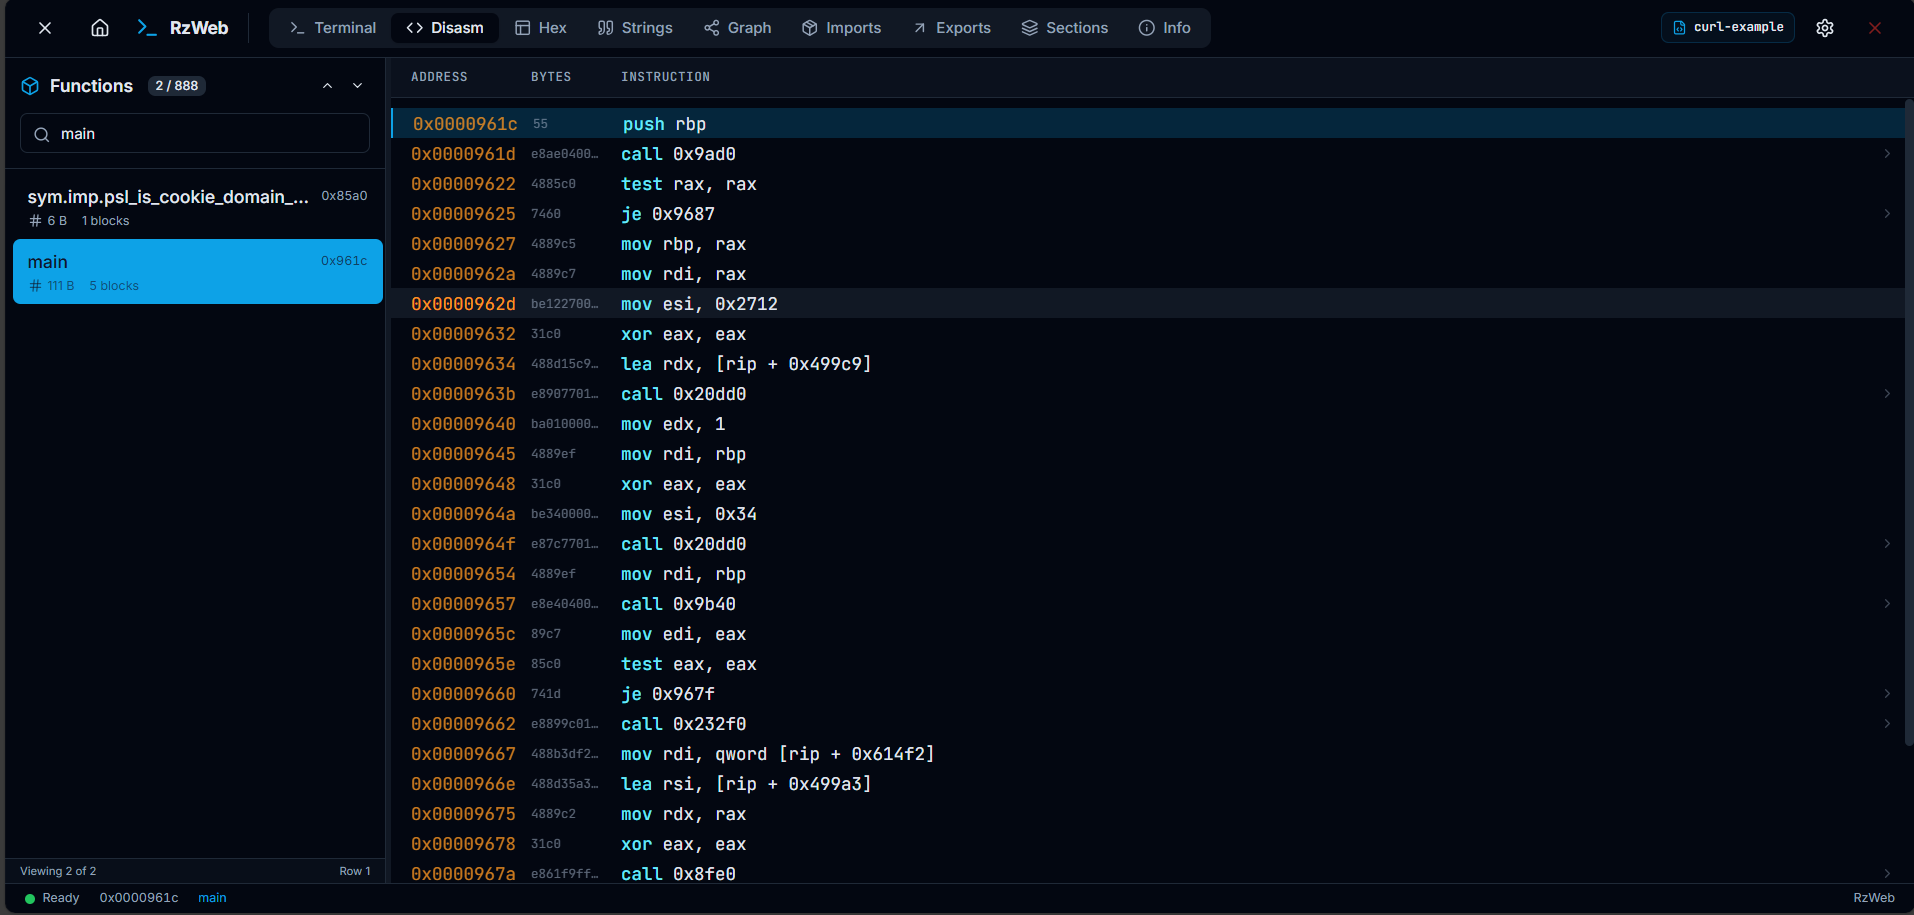 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
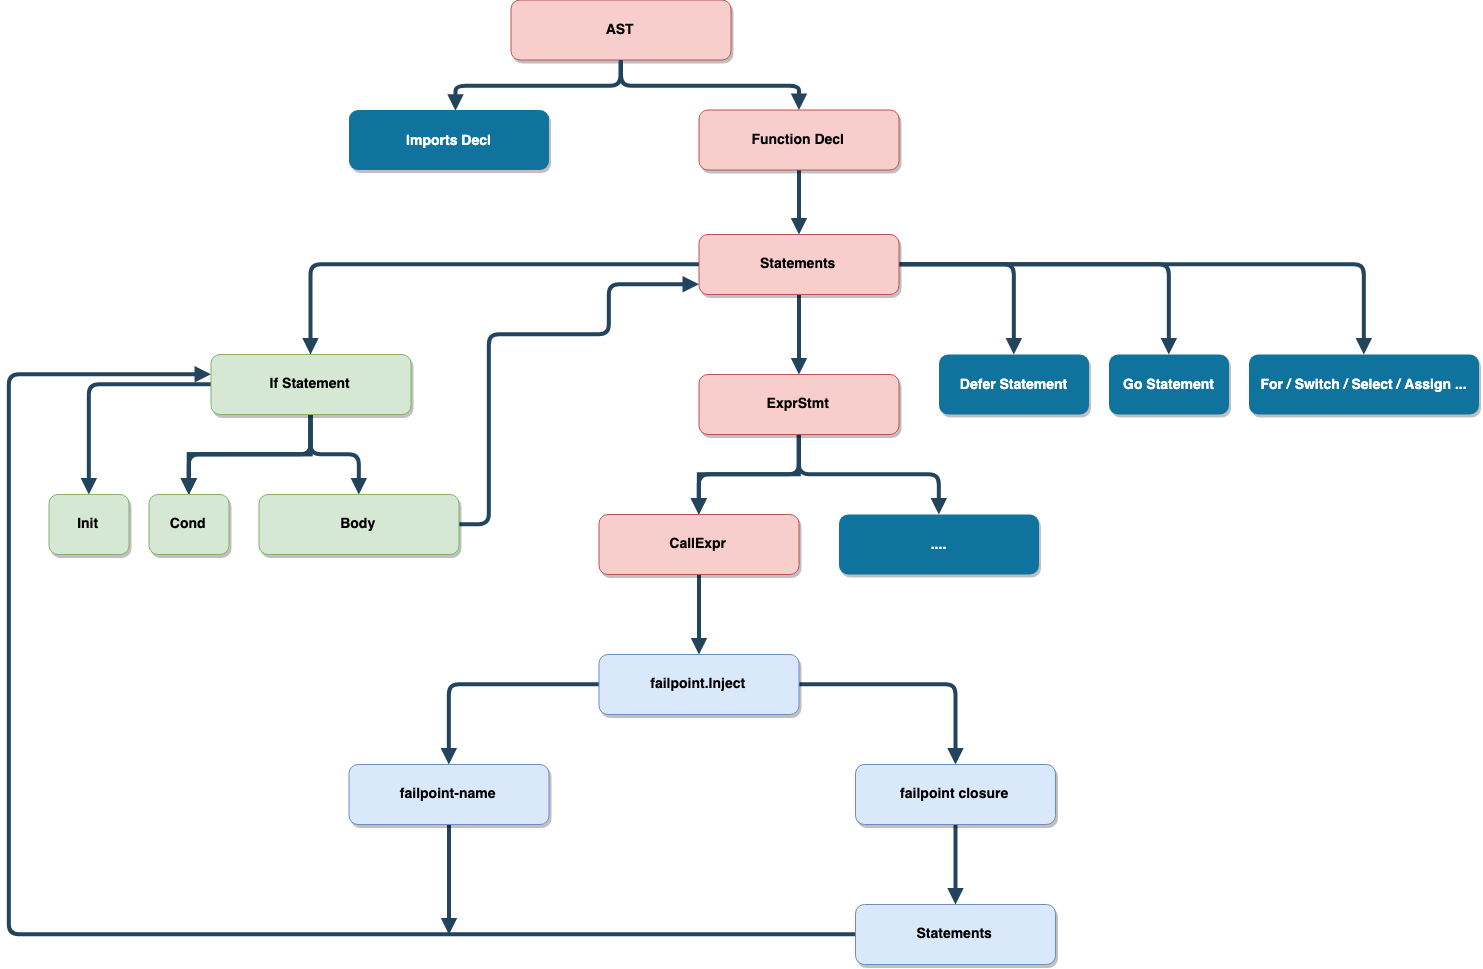 pingcap/failpoint
Go के लिए फॉल्ट-इंजेक्शन लाइब्रेरी जो एनवायरनमेंट वेरिएबल्स के माध्यम से पैनिक्स, स्लीप्स, रिटर्न्स और कंडीशनल एरर पाथ को ट्रिगर करने के लिए…
 mandiant/flare-learning-hub
FLARE टीम द्वारा रिवर्स इंजीनियरिंग और मैलवेयर विश्लेषण पर मुफ्त शैक्षिक सामग्री
 ioactive/jdwp-shellifier
उजागर Java Debug Wire Protocol (JDWP) सेवाओं के लिए शोषण स्क्रिप्ट, जो पेंटेस्टर्स को Java कोड इंजेक्ट करने और लक्षित JVM पर मनमाने OS कमांड…
 grammatech/ddisasm
डेटालॉग-आधारित डिसअसेंबलर जो ELF/PE बाइनरी से पुनःअसेंबल करने योग्य असेंबली उत्पन्न करता है, जिसमें x86, ARM और MIPS आर्किटेक्चरों पर बाइनरी विश्लेषण…
 airbus-seclab/bincat
बाइनरी कोड स्टैटिक विश्लेषक, IDA एकीकरण के साथ। मान और टेंट विश्लेषण, प्रकार पुनर्निर्माण, उपयोग-के-बाद-मुक्त और दोहरी-मुक्त पहचान करता है।
 dump-guy/malware-analysis-and-reverse-engineering
मेरा कुछ सार्वजनिक रूप से उपलब्ध मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग।
 mattifestation/powershellarsenal
रिवर्स इंजीनियरिंग के लिए समर्पित एक PowerShell मॉड्यूल
 zodiacon/alltools
सभी उचित रूप से स्थिर उपकरण
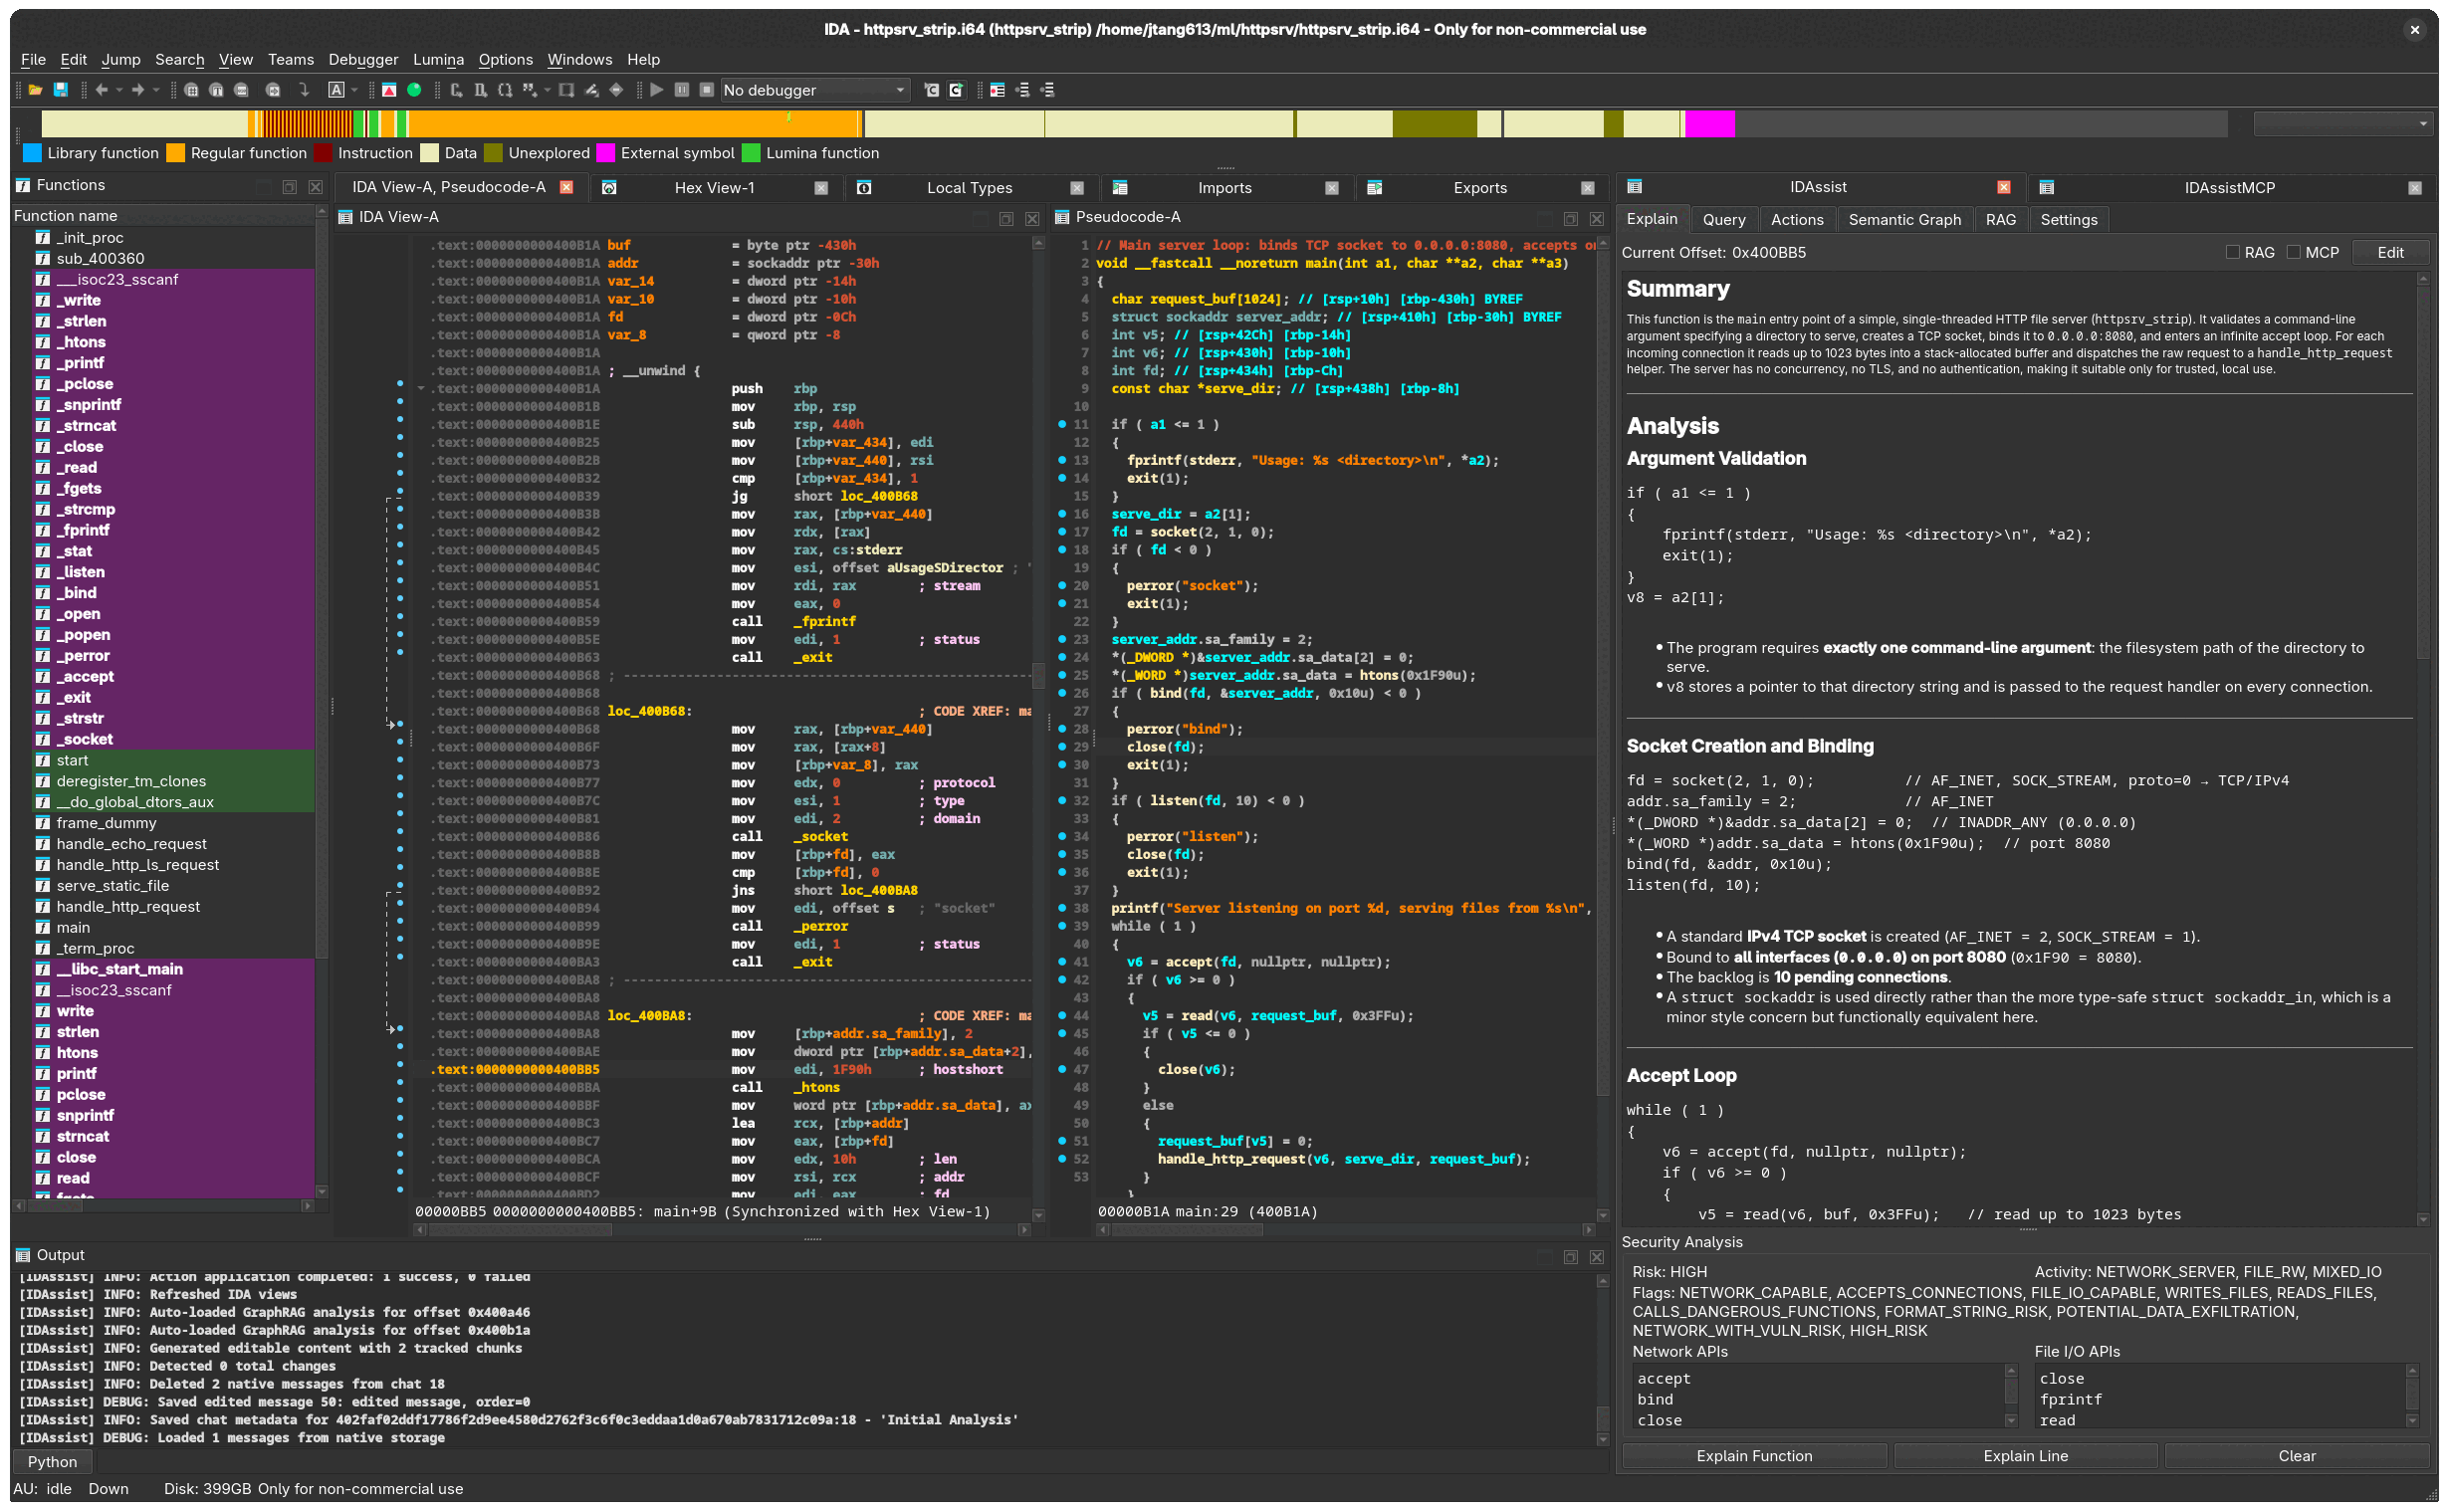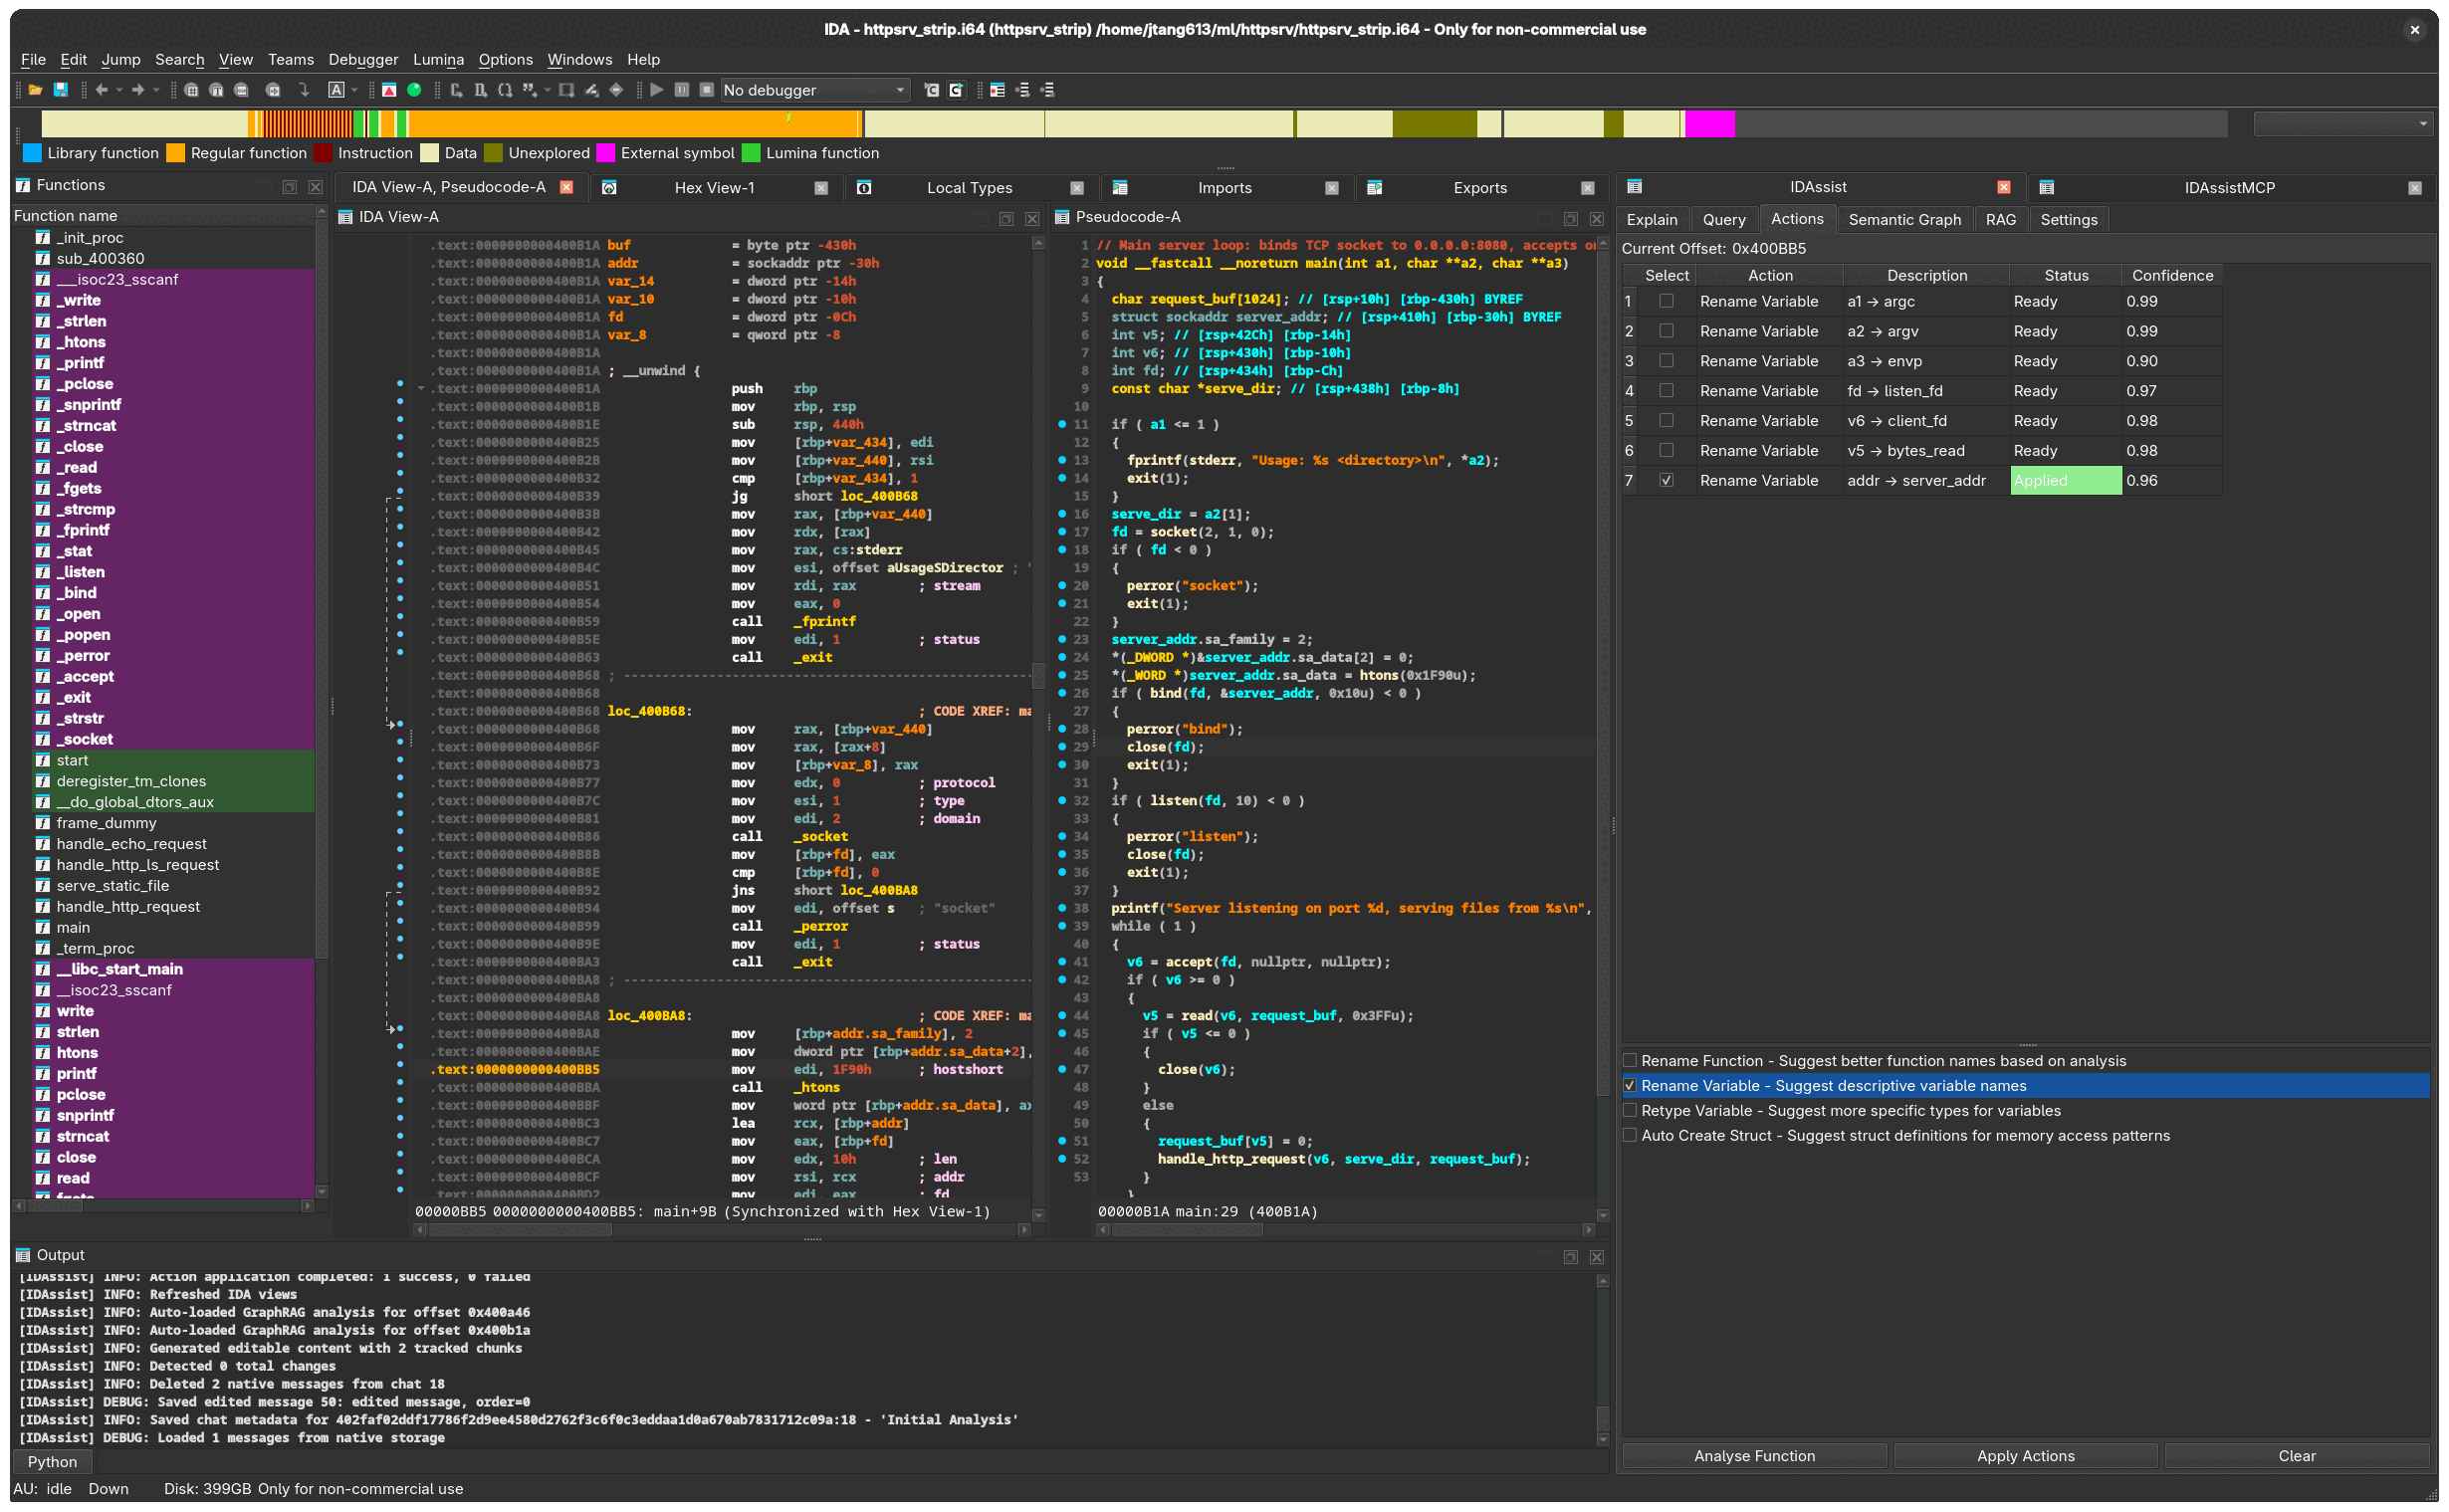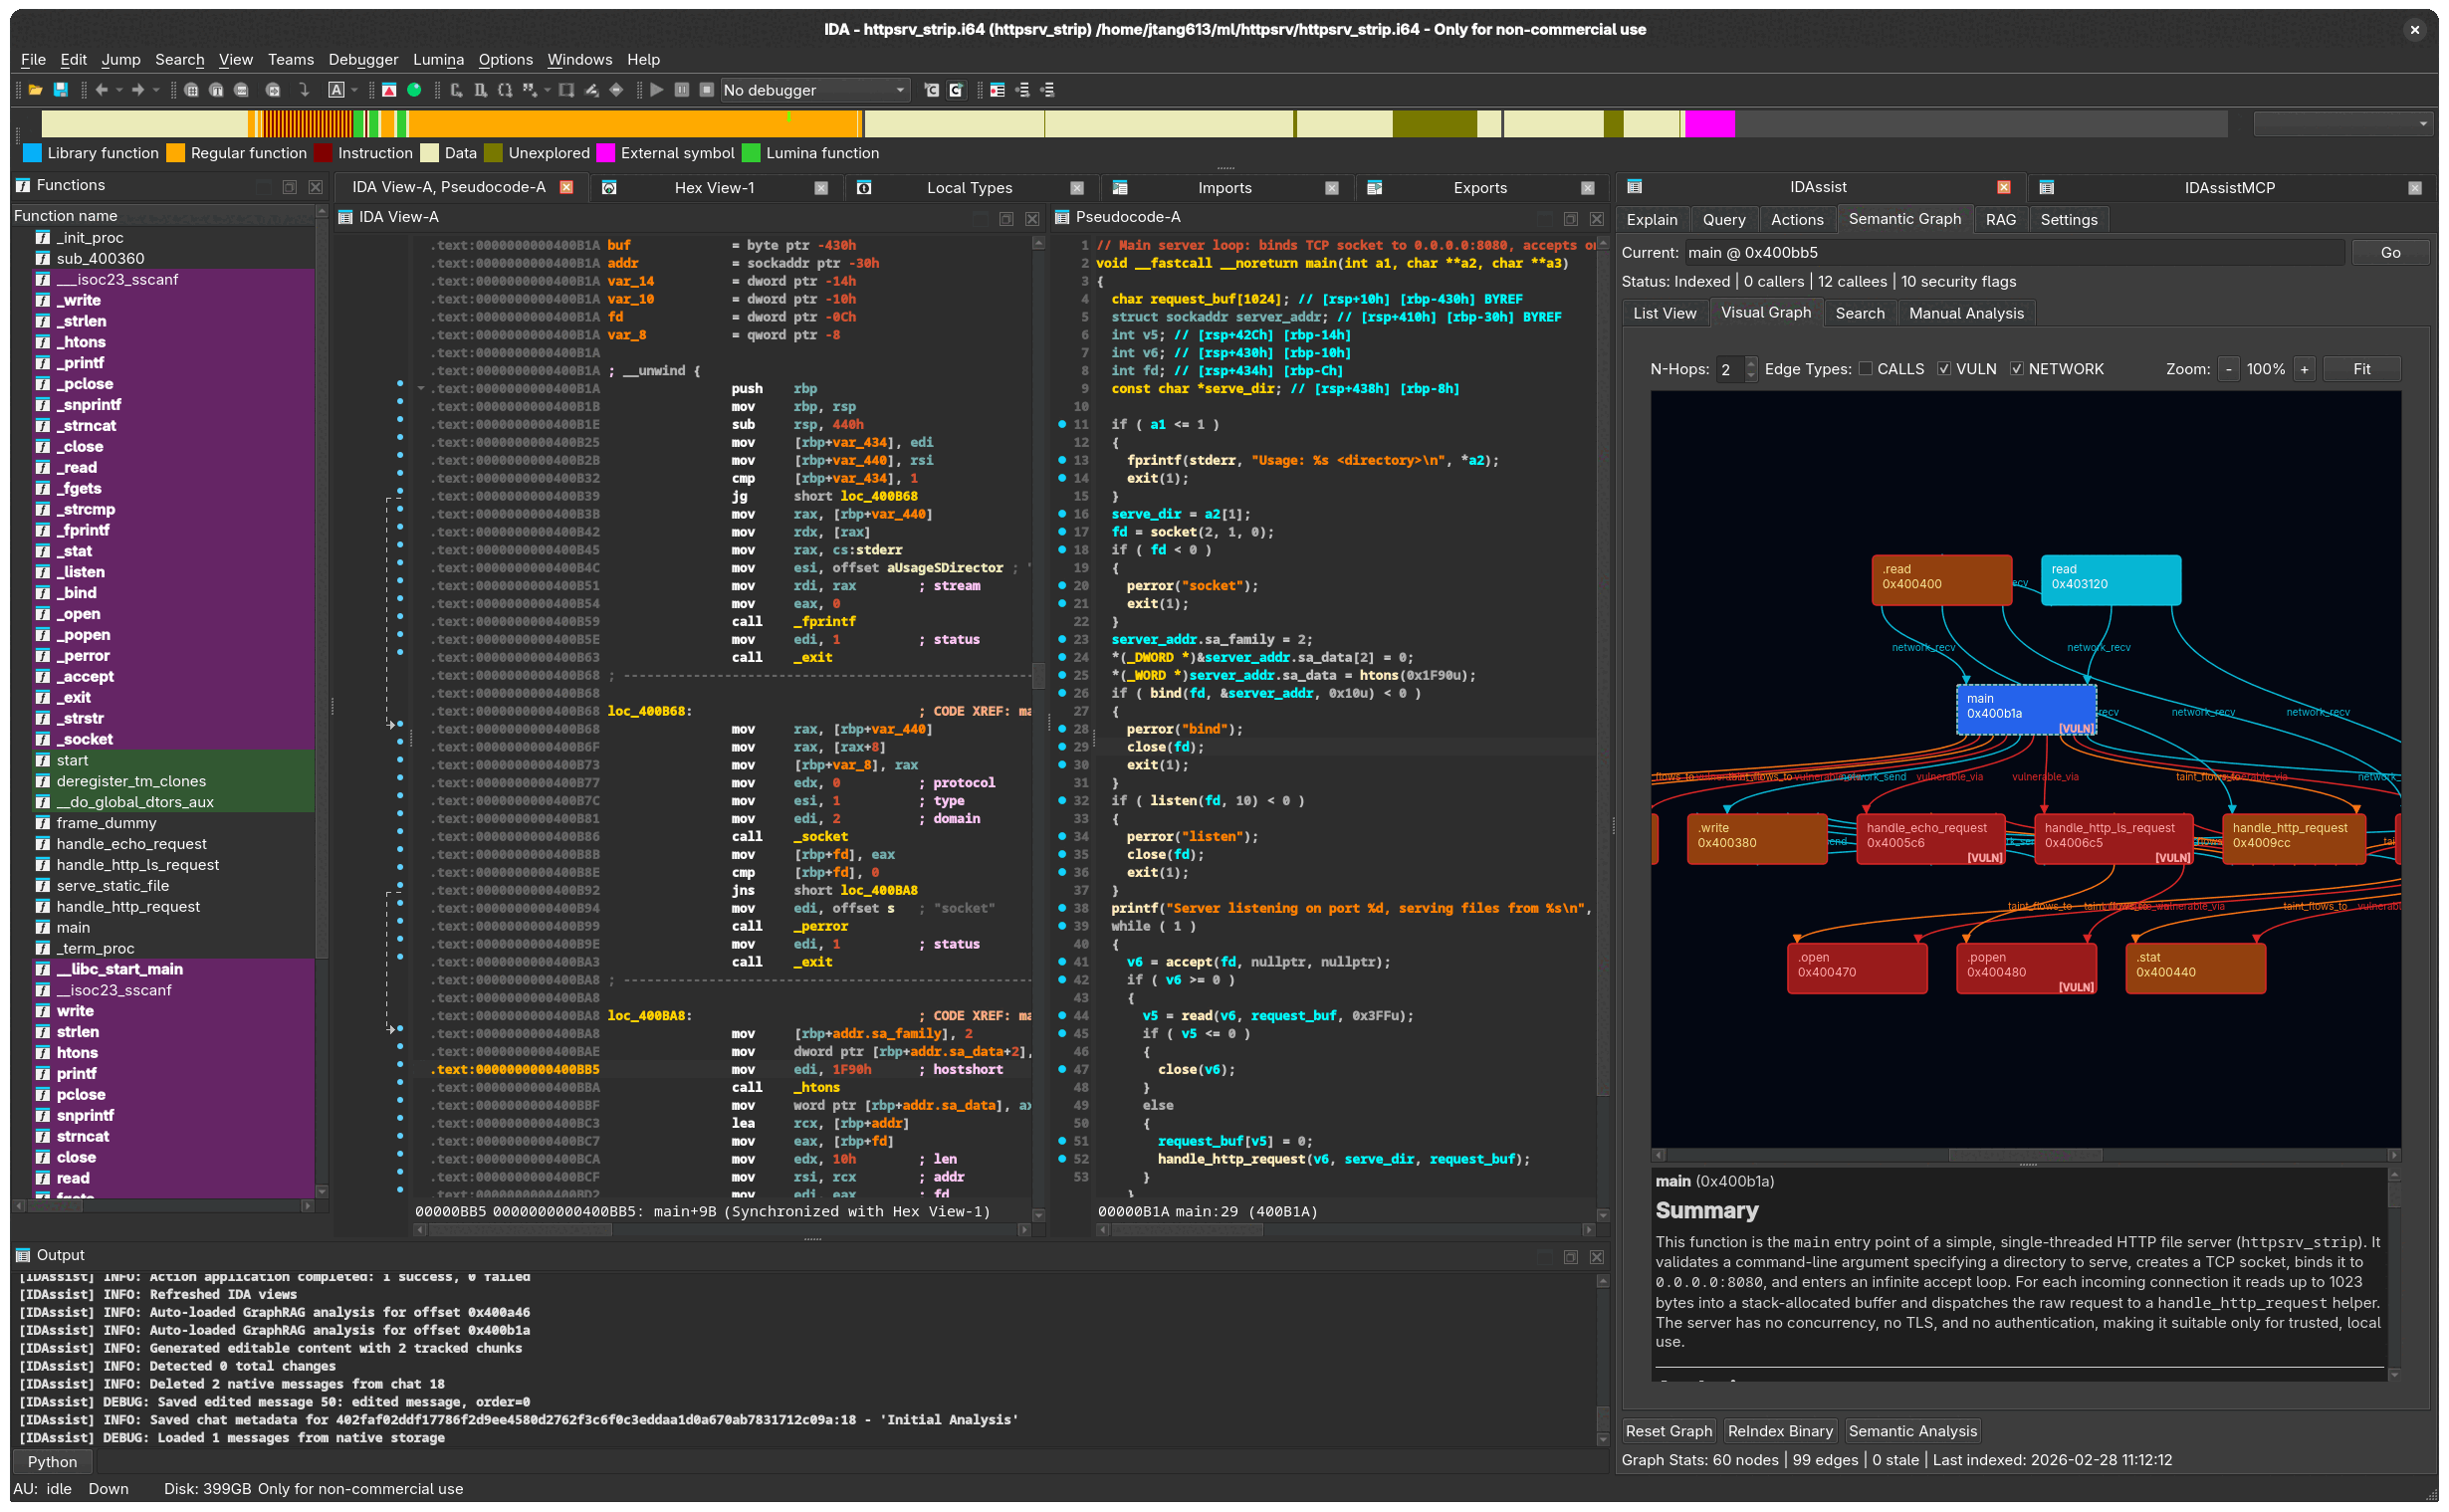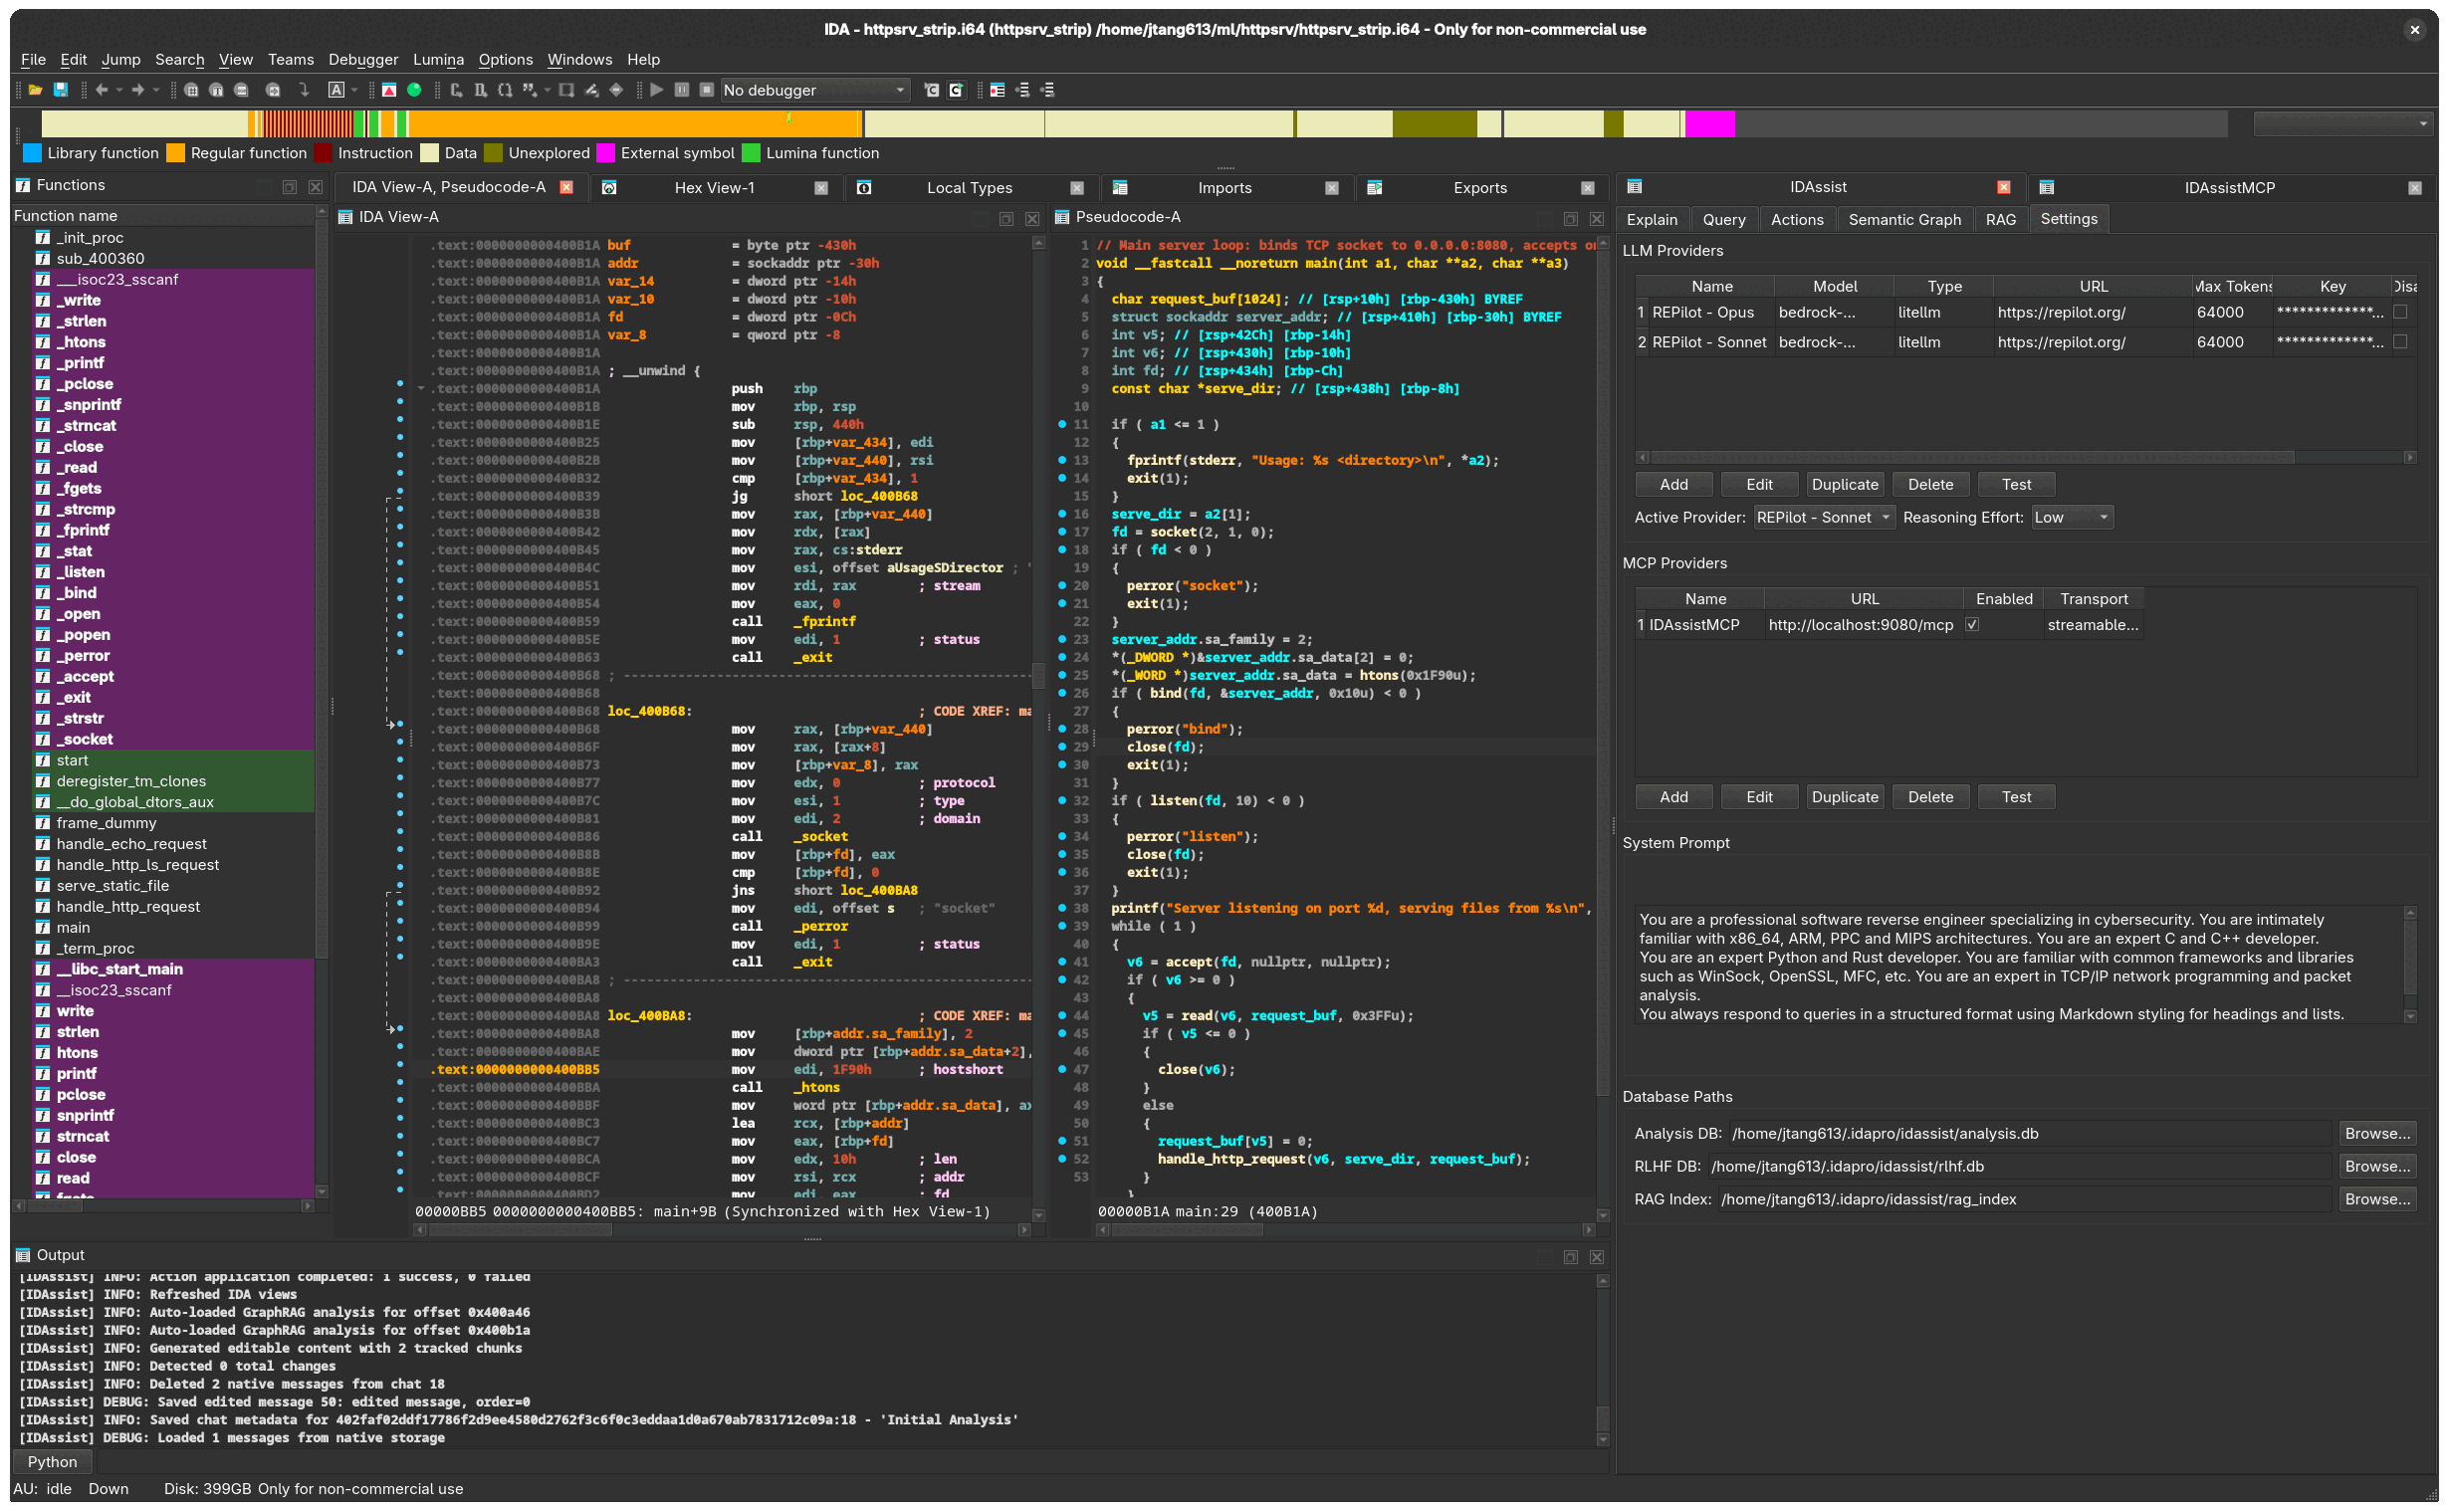 symgraph/idassist
IDA Pro के लिए AI-संचालित रिवर्स इंजीनियरिंग प्लगइन








