Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
डीबगर्स — पृष्ठ 13 | Kitploit
श्रेणियाँ

डीबगर्स

दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1k1 दिन पहले
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k1 दिन पहले
gef preview#3

gef

GitHubhugsy/gef
8.3k2 महीने पहले
delve preview#4

delve

GitHubgo-delve/delve
25.0k7 दिन पहले
rr preview#5

rr

GitHubrr-debugger/rr
10.7k4 दिन पहले
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4k1 महीना पहले
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5k2 दिन पहले
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k13घं 24मि पहले
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9k10 दिन पहले
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2k1 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
558 परिणाम
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

टॉय स्क्रिप्ट्स WinDbg JS API के साथ खेलने के लिए
memory-forensicsdynamic-code-analysisreverse-engineering+3
2442 साल पहले
oregami preview

oregami

GitHubshemesh999/oregami

रजिस्टर उपयोग फ्रेम के विश्लेषण के लिए IDA प्लगइन और स्क्रिप्ट
static-analysisreverse-engineeringdebuggers+1
1827 महीने पहले
dragondance preview

dragondance

GitHub0ffffffffh/dragondance

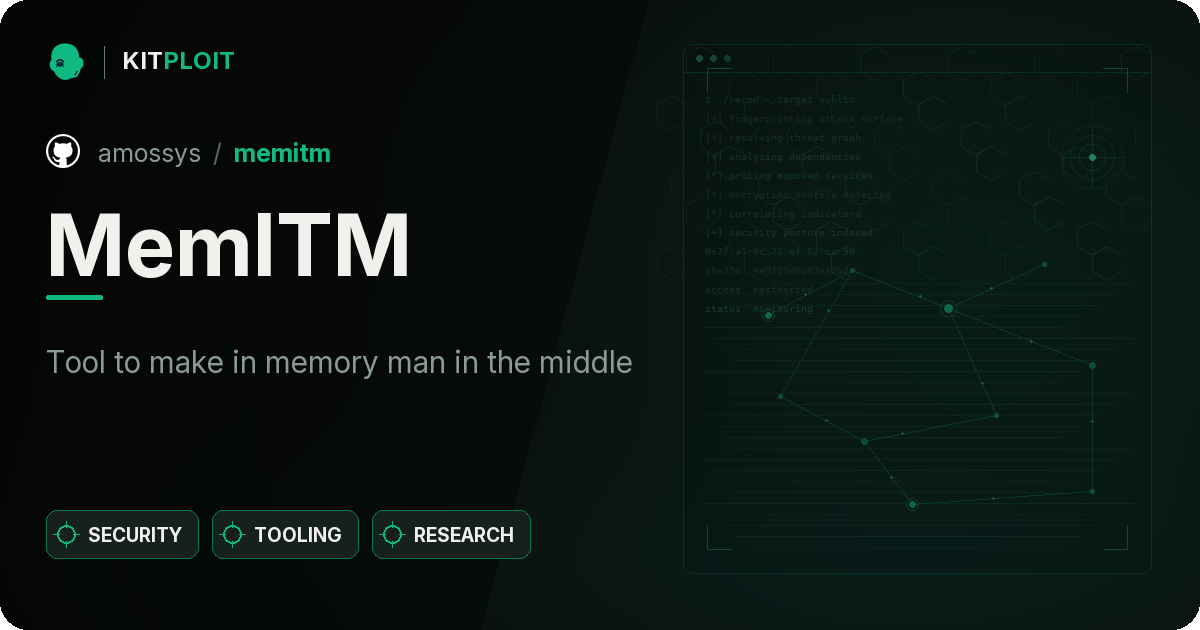
गिड्रा के लिए बाइनरी कोड कवरेज विज़ुअलाइज़र प्लगइन
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
3005 साल पहले
MemITM preview

MemITM

GitHubamossys/memitm

मेमोरी में मैन-इन-द-मिडल बनाने का उपकरण
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
1268 साल पहले
angrgdb preview

angrgdb

GitHubandreafioraldi/angrgdb

GDB के अंदर angr का उपयोग करें। वर्तमान डिबगर स्थिति से angr स्थिति बनाएं।

exploitationreverse-engineeringdebuggers+1
2046 साल पहले
Brovan preview

Brovan

GitHubadvdebug/brovan

मैलवेयर विश्लेषण और रिवर्स इंजीनियरिंग के लिए यूज़र-मोड x86_64 बाइनरी एमुलेटर। सैंडबॉक्स्ड वातावरण में syscall ट्रेसिंग, नेटवर्क डंपिंग और इंटरैक्टिव…
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
1557घं 52मि पहले
COM-Code-Helper preview

COM-Code-Helper

GitHubfboldewin/com-code-helper

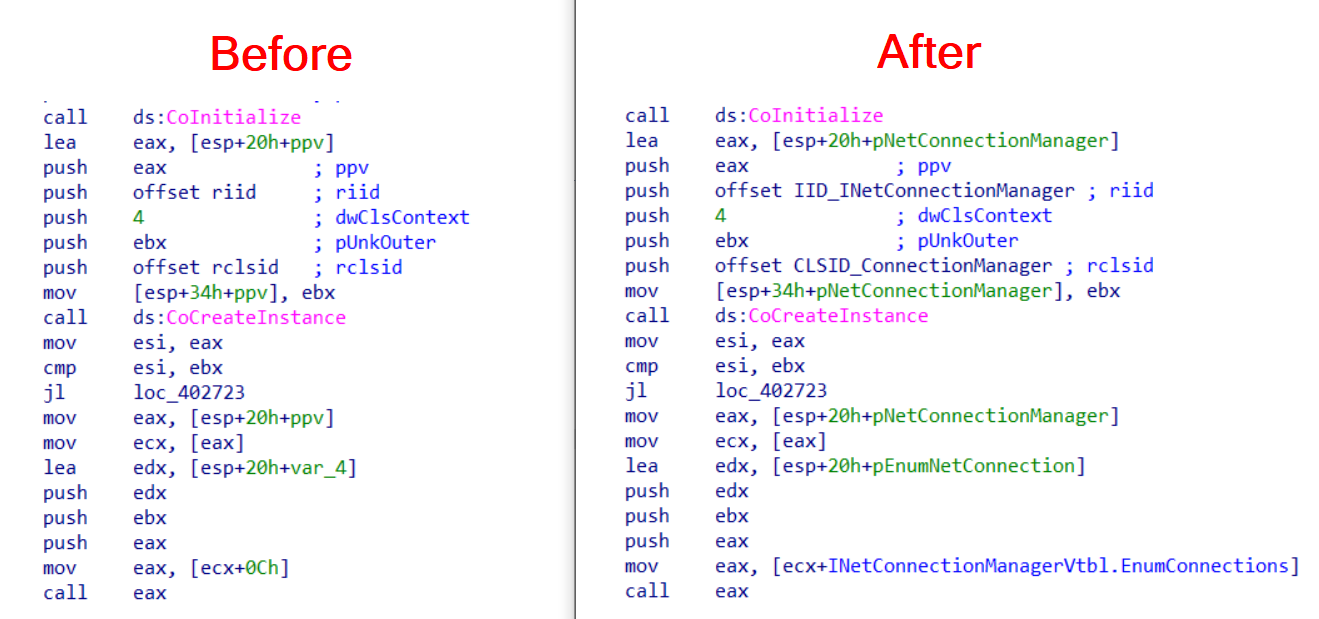
दो IDAPython स्क्रिप्ट्स आपको Microsoft COM (Component Object Model) कोड का पुनर्निर्माण करने में सहायता करती हैं।
reverse-engineeringdebuggersmalware-analysis+1
1856 साल पहले
idasec preview

idasec

GitHubrobindavid/idasec

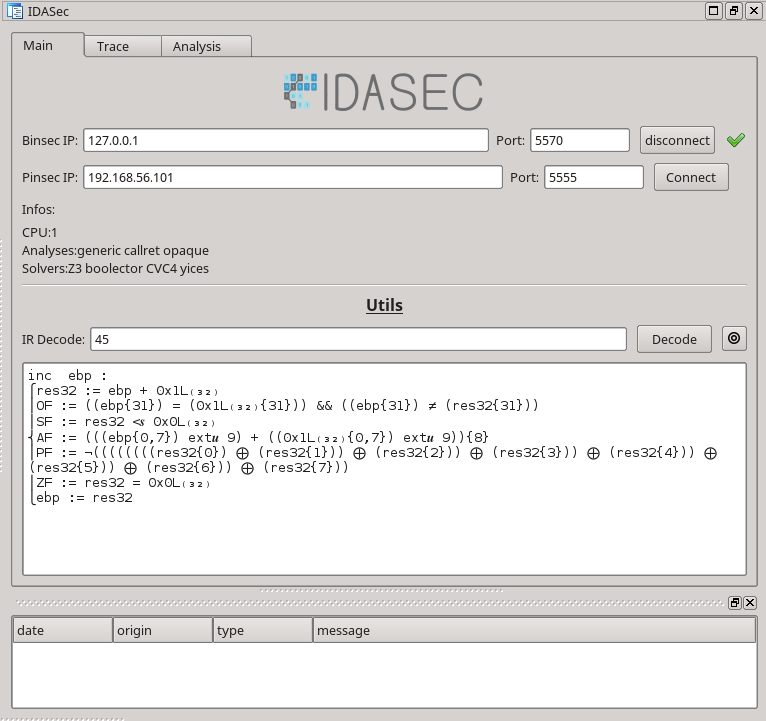
Binsec प्लेटफ़ॉर्म के साथ रिवर्स-इंजीनियरिंग और डायनामिक इंटरेक्शन के लिए IDA प्लगइन
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1178 साल पहले
ida_haru preview

ida_haru

GitHubtakahiroharuyama/ida_haru

IDA Pro के लिए scripts/plugins
static-analysisreverse-engineeringdebuggers+2
1791 साल पहले
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

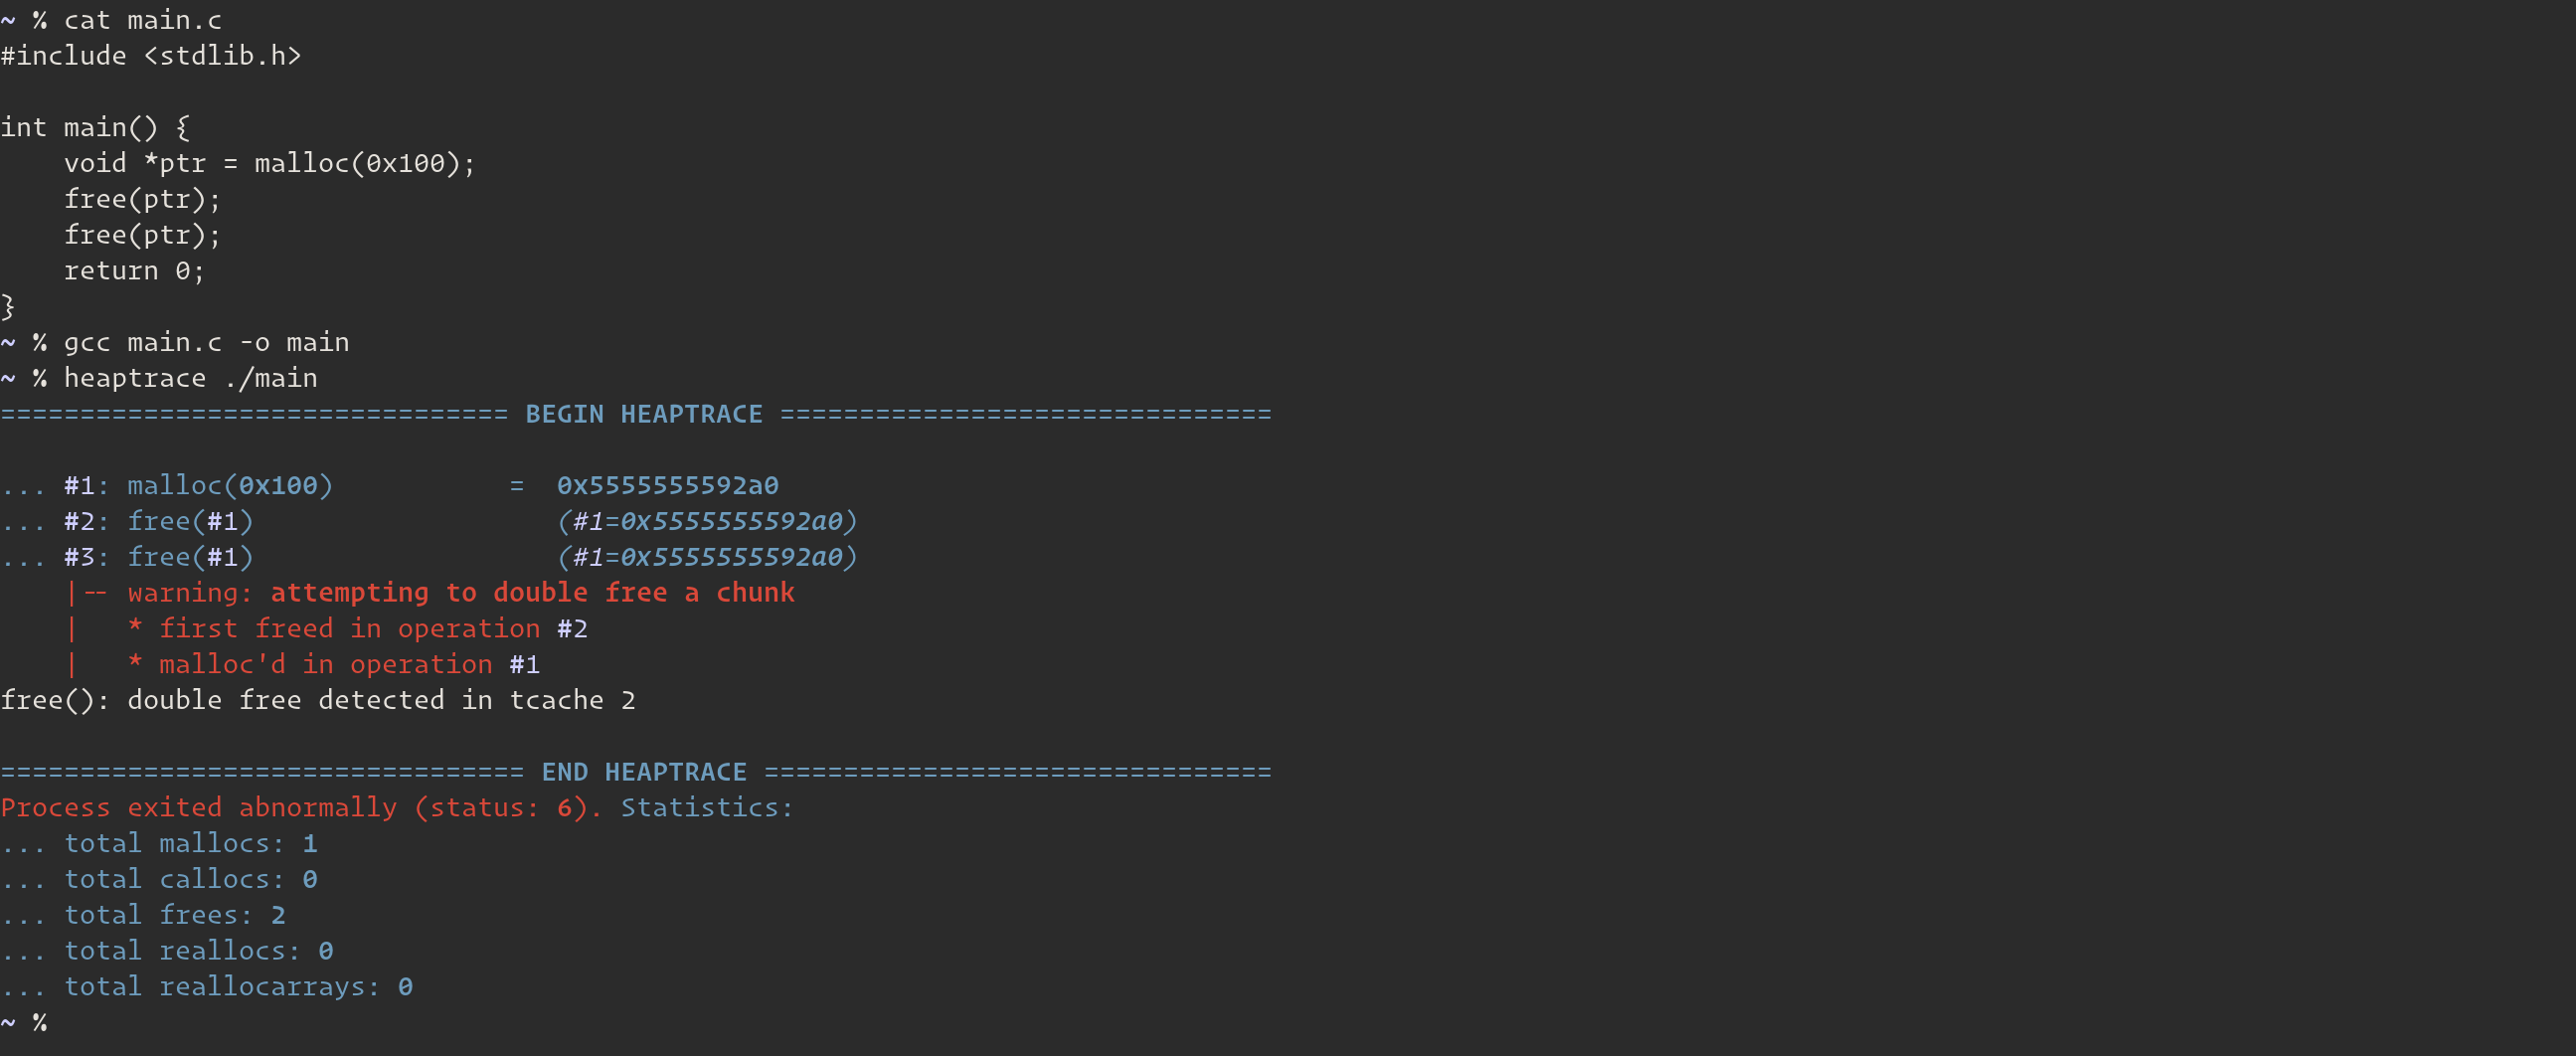
pwn और डिबगिंग के लिए हीप संचालन को विज़ुअलाइज़ करने में मदद करता है।
memory-forensicsdebuggersctf+1
3303 साल पहले
cve-2019-2215 preview

cve-2019-2215

GitHubkangtastic/cve-2019-2215

Temproot, Pixel 2 और Pixel 2 XL के लिए CVE-2019-2215 द्वारा
android-securityprivilege-escalationmemory-forensics+4
1347 साल पहले
BurpSuiteJSBeautifier preview

BurpSuiteJSBeautifier

GitHubirsdl/burpsuitejsbeautifier

Burp Suite JS Beautifier
web-proxies-interceptioncode-analysisdebuggers+1
10112 साल पहले
GhidraEmu preview

GhidraEmu

GitHubnalen98/ghidraemu

नेटिव Pcode एमुलेटर

dynamic-code-analysisreverse-engineeringdebuggers+1
3052 साल पहले
hyperion-disassembler preview

hyperion-disassembler

GitHubsidenai/hyperion-disassembler

नेटिव बहु-आर्किटेक्चर डिसअसेंबलर और डीकंपाइलर - PE/ELF/Mach-O, x86/x64/ARM64, Lua स्क्रिप्टिंग, RTTI रिकवरी
static-analysisreverse-engineeringscripting-automation+5
2044 महीने पहले
CVE-2023-28252 preview

CVE-2023-28252

GitHubfortra/cve-2023-28252

CVE-2023-28252 के लिए तकनीकी विश्लेषण और प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Nokoyawa रैंसमवेयर हमलों में उपयोग की जाने वाली Windows कॉमन लॉग फ़ाइल…
privilege-escalationmemory-forensicsvulnerability-analysis+4
1843 साल पहले
DotDumper preview

DotDumper

GitHubadvanced-threat-research/dotdumper

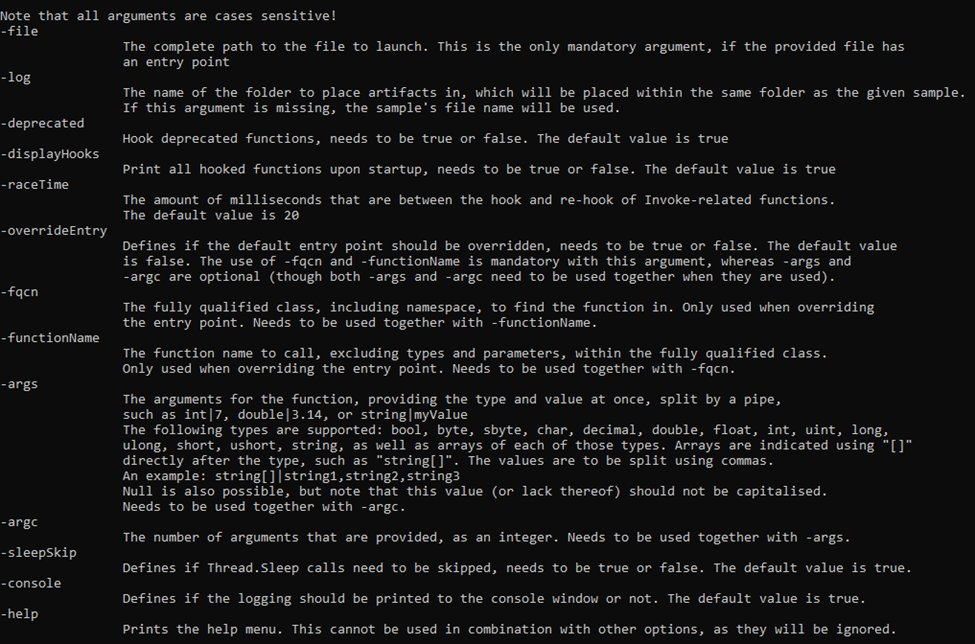
एक स्वचालित अनपैकर और लॉगर जो DotNet Framework को लक्षित करने वाली फ़ाइलों के लिए है।
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
2663 साल पहले
IDA2Obj preview

IDA2Obj

GitHubjhftss/ida2obj

एक स्थिर बाइनरी इंस्ट्रुमेंटेशन उपकरण जो निष्पादन योग्य से COFF ऑब्जेक्ट फ़ाइलें डंप करता है, जिससे IDA Pro के माध्यम से ब्लैक-बॉक्स फ़ज़िंग और…

static-analysisreverse-engineeringdebuggers+2
1215 साल पहले
ceasta preview

ceasta

GitHubngwg/ceasta

PE/ELF बाइनरीज़ के लिए डिसअसेम्बलर, डीकंपाइलर और x64dbg-शैली डीबगर, जिसमें IDA-शैली लिस्टिंग, फ़ंक्शन ग्राफ़, Lua प्लगइन्स, CLI, और AI-संचालित…


static-analysisdynamic-analysis-sandboxingreverse-engineering+6
1781 महीना पहले
पिछला1…121314…31अगला