
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर निष्पादन प्रवाह का विश्लेषण करने और कमजोरियों की पहचान करने के लिए विशेष रूप से डिबगिंग उपकरण।
Kitploit अनुशंसित
 nccgroup/libslub
Python लाइब्रेरी जो GDB के भीतर Linux कर्नेल SLUB हीप आवंटन और संरचनाओं की जांच करती है, जिससे एक्सप्लॉइट डेवलपमेंट के लिए कर्नेल हीप आंतरिक भागों की…
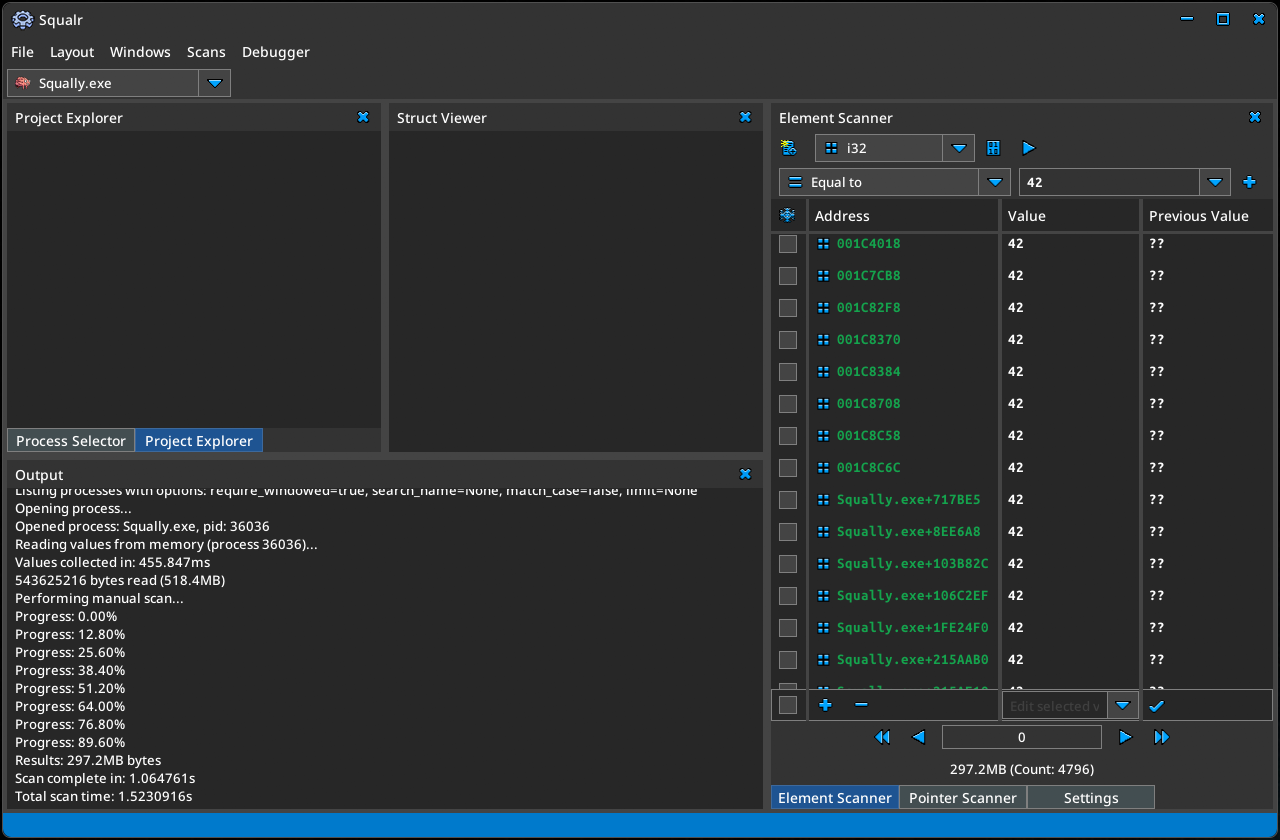 squalr/squalr
एक सामान्य गेम/सॉफ़्टवेयर हैकिंग टूल जो शुरू से Rust में लिखा गया है।
 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota और अन्य (Source 2) के लिए रनटाइम स्कीमा + RTTI निष्कर्षण उपकरण। source2gen की आवश्यकता नहीं है।
 winterknife/evenstar
Intel 64/Windows निम्न-स्तरीय प्रयोग
 therealdreg/shellex
C-शेलकोड से hex कन्वर्टर, IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity डीबगर और 010 editor में शेलकोड पेस्ट और निष्पादित करने के लिए…
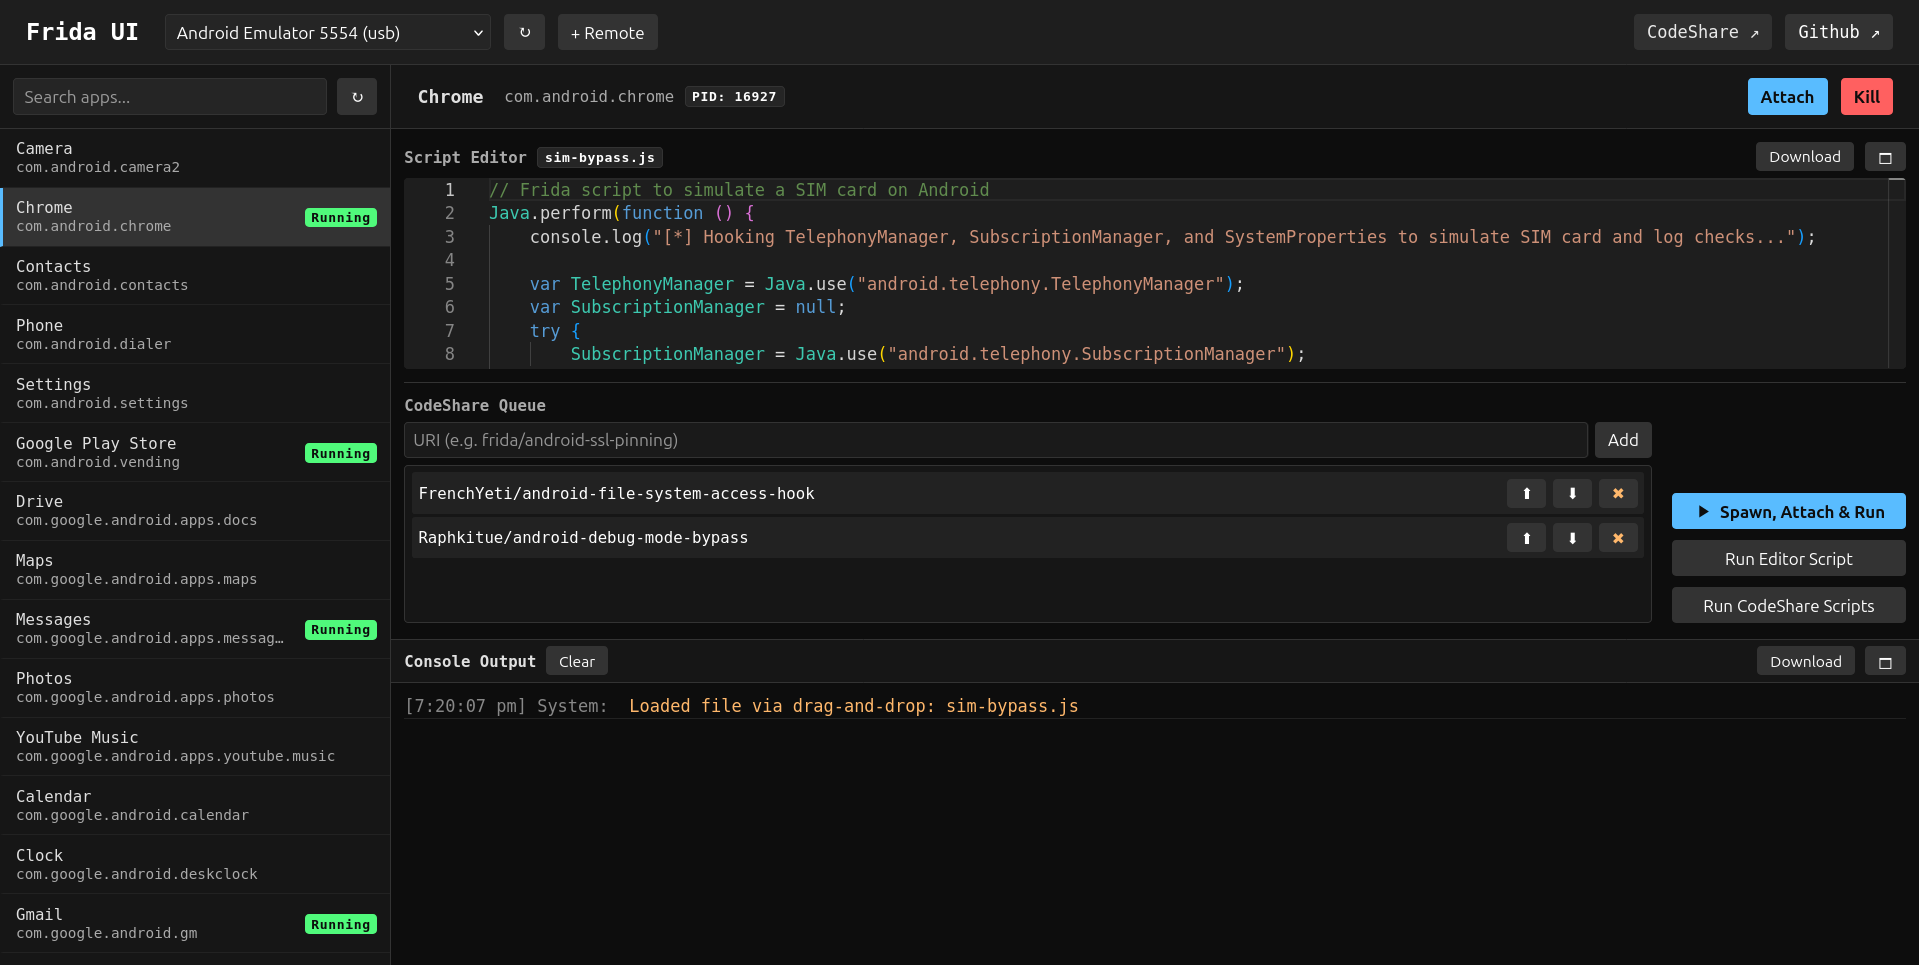 adityatelange/frida-ui
अपने ब्राउज़र से सीधे Frida उपकरणों, प्रक्रियाओं और स्क्रिप्ट के साथ इंटरैक्ट करें।
 paolomonti42/salt
SALT - Linux कर्नेल के लिए SLUB ALlocator Tracer
 darkcodersc/psylodbg
मैलवेयर विश्लेषकों के लिए उपयोगकर्ता-अनुकूल Microsoft Windows डीबगर।
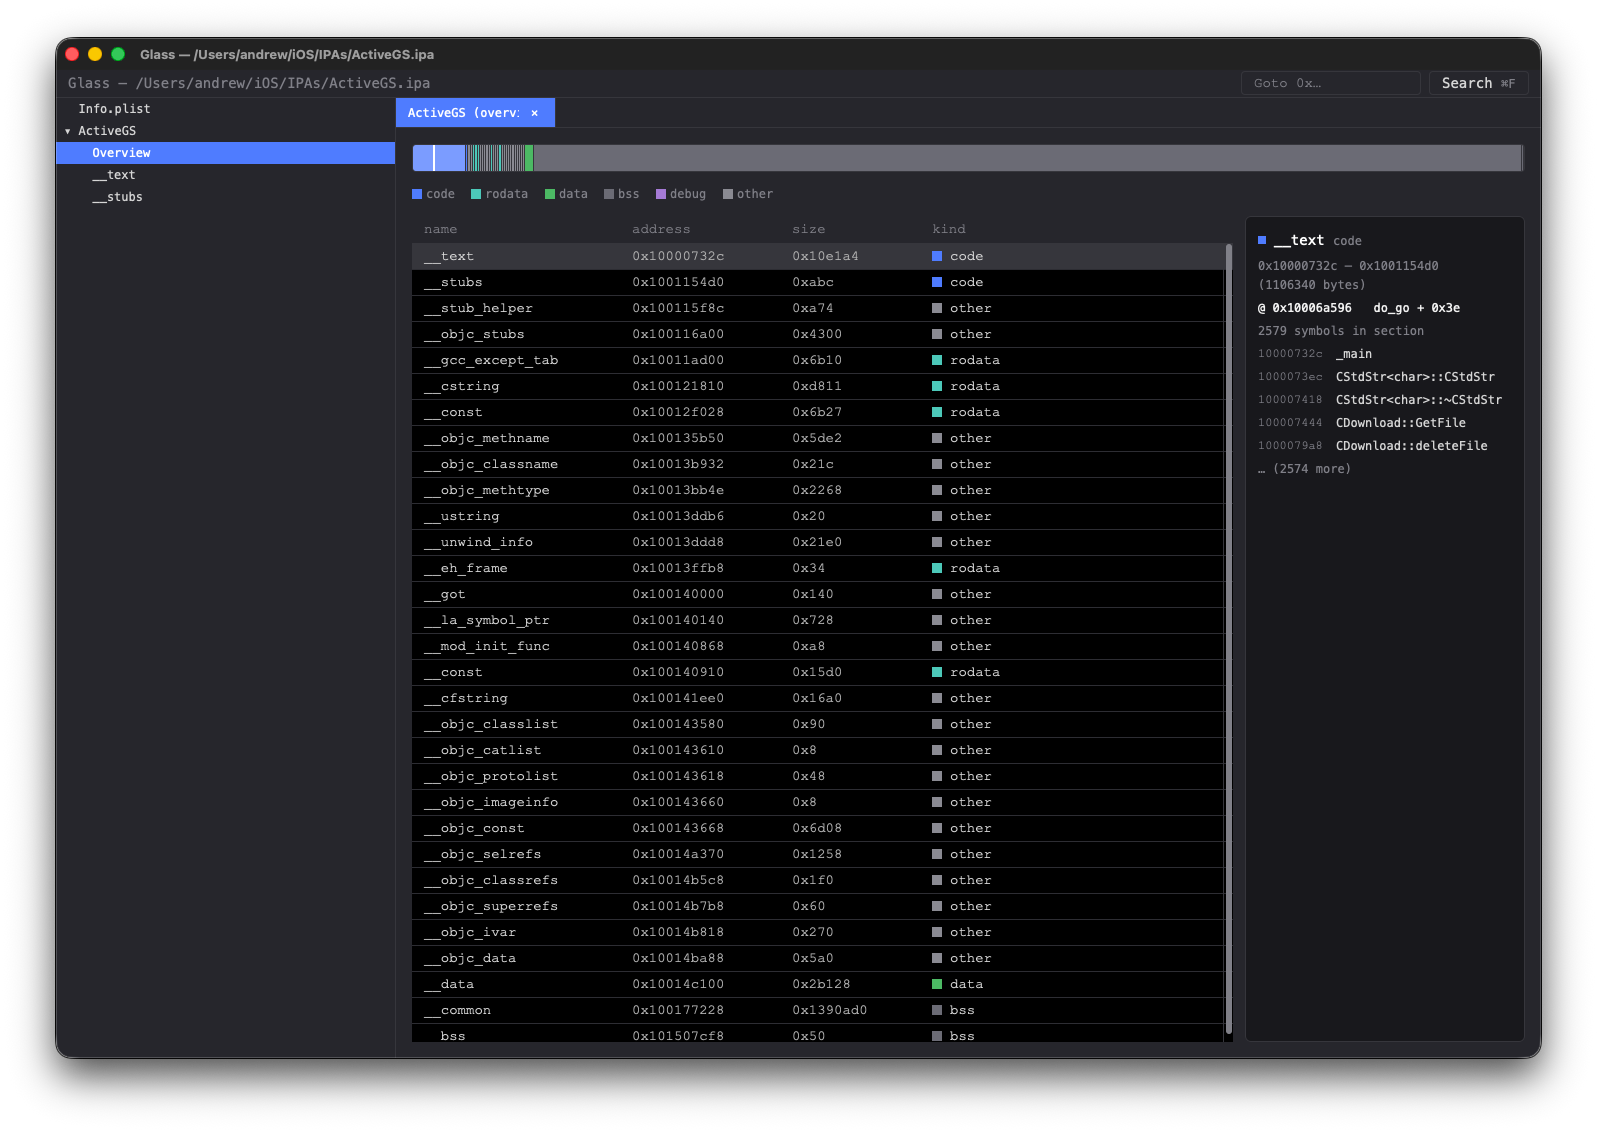 azw413/glass
Glass - एक तेज़ और मुफ़्त IDA Pro विकल्प
 packtpublishing/learning-linux-binary-analysis
लिनक्स बाइनरी विश्लेषण सीखना, Packt द्वारा प्रकाशित
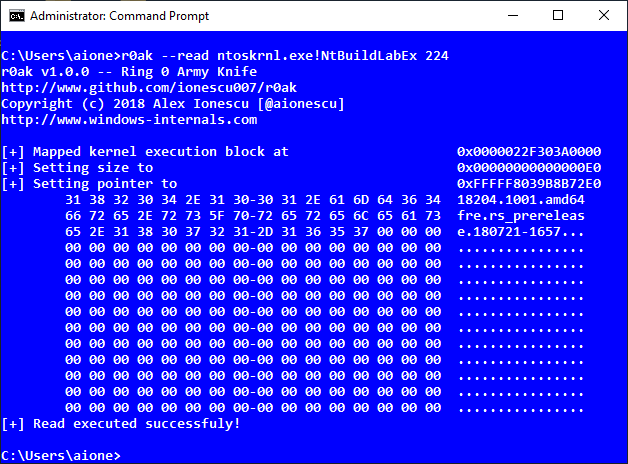 harryanon/r0ak
Windows कमांड-लाइन उपयोगिता जो प्रशासक संदर्भ से फ़ॉन्ट सत्यापन निष्पादन पुनर्निर्देशन तकनीक का उपयोग करके कर्नेल-मोड कोड को पढ़ने, लिखने और…
 checkpointsw/showstopper
ShowStopper एक उपकरण है जो मैलवेयर शोधकर्ताओं को एंटी-डीबग तकनीकों का अन्वेषण और परीक्षण करने, या डीबगर प्लगइन्स या अन्य समाधानों को सत्यापित करने…
 deputation/instrumentation_callbacks
एक प्रूफ ऑफ कॉन्सेप्ट जो विंडोज 10 21h1 पर TLS वेरिएबल के साथ इंस्ट्रूमेंटेशन कॉलबैक को प्रदर्शित करता है ताकि सभी syscalls पकड़े जाएं।
 nccgroup/asafw
Cisco ASA फर्मवेयर से निपटने के लिए स्क्रिप्ट्स का सेट [पैक/अनपैक आदि]
 qualcomm/afltriage
फजिंग आउटपुट के लिए पोर्टेबल डिबगर-आधारित क्रैश ट्राइएज टूल। समानांतर ट्राइएज, क्रैश डिडुप्लीकेशन, सैनिटाइज़र रिपोर्ट पार्सिंग, और कई रिपोर्ट…
 quosecgmbh/grap
बाइनरी कंट्रोल फ्लो ग्राफ्स में उपयोगकर्ता-परिभाषित ग्राफ पैटर्न को परिभाषित और मिलाएं, एक Capstone-आधारित डिसअसेंबलर का उपयोग करके, CLI, Python…
 leandrofroes/gftrace
गोलंग बाइनरीज़ के लिए एक कमांड लाइन विंडोज API ट्रेसिंग टूल।
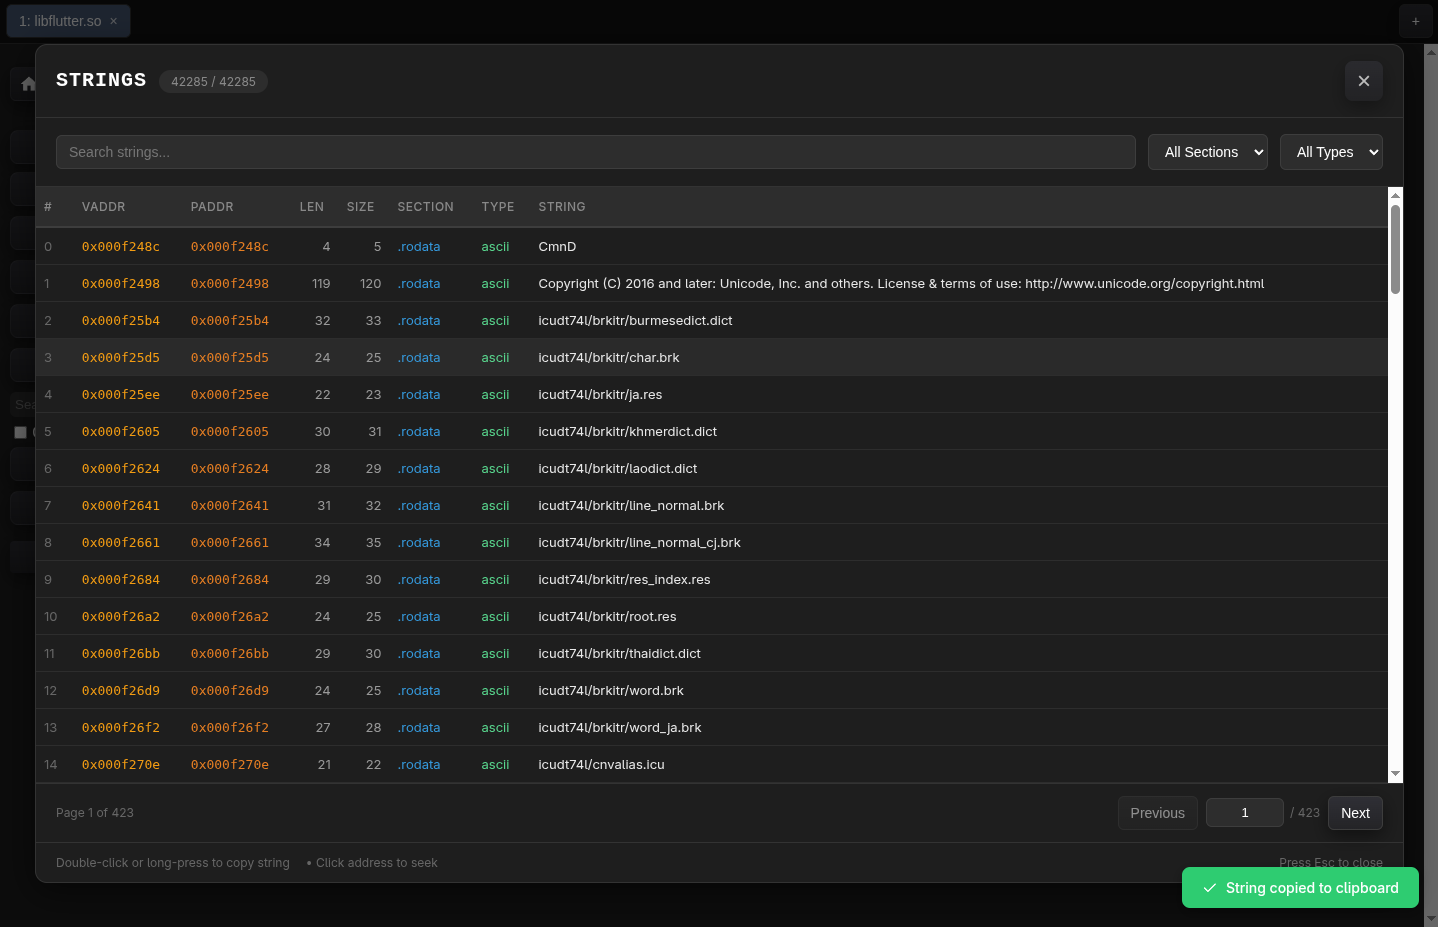 radareorg/r2web
कहीं से भी, कभी भी radare2 तक पहुंचें।








