
 #1
समझौता किए गए सिस्टम से संवेदनशील डेटा को बिना पता लगाए निकालने के उपकरण।
Kitploit अनुशंसित
 fs0c131y/esfileexploreropenportvuln
ES File Explorer ओपन पोर्ट भेद्यता - CVE-2019-6447
 kingofthenops/cookie-monster
BOF-आधारित उपकरण जो हैडल डुप्लीकेशन और फ़ाइललेस डाउनलोड के माध्यम से Chrome, Edge और Firefox से ब्राउज़र कुकीज़ और क्रेडेंशियल्स निकालता है, ऑफ़लाइन…
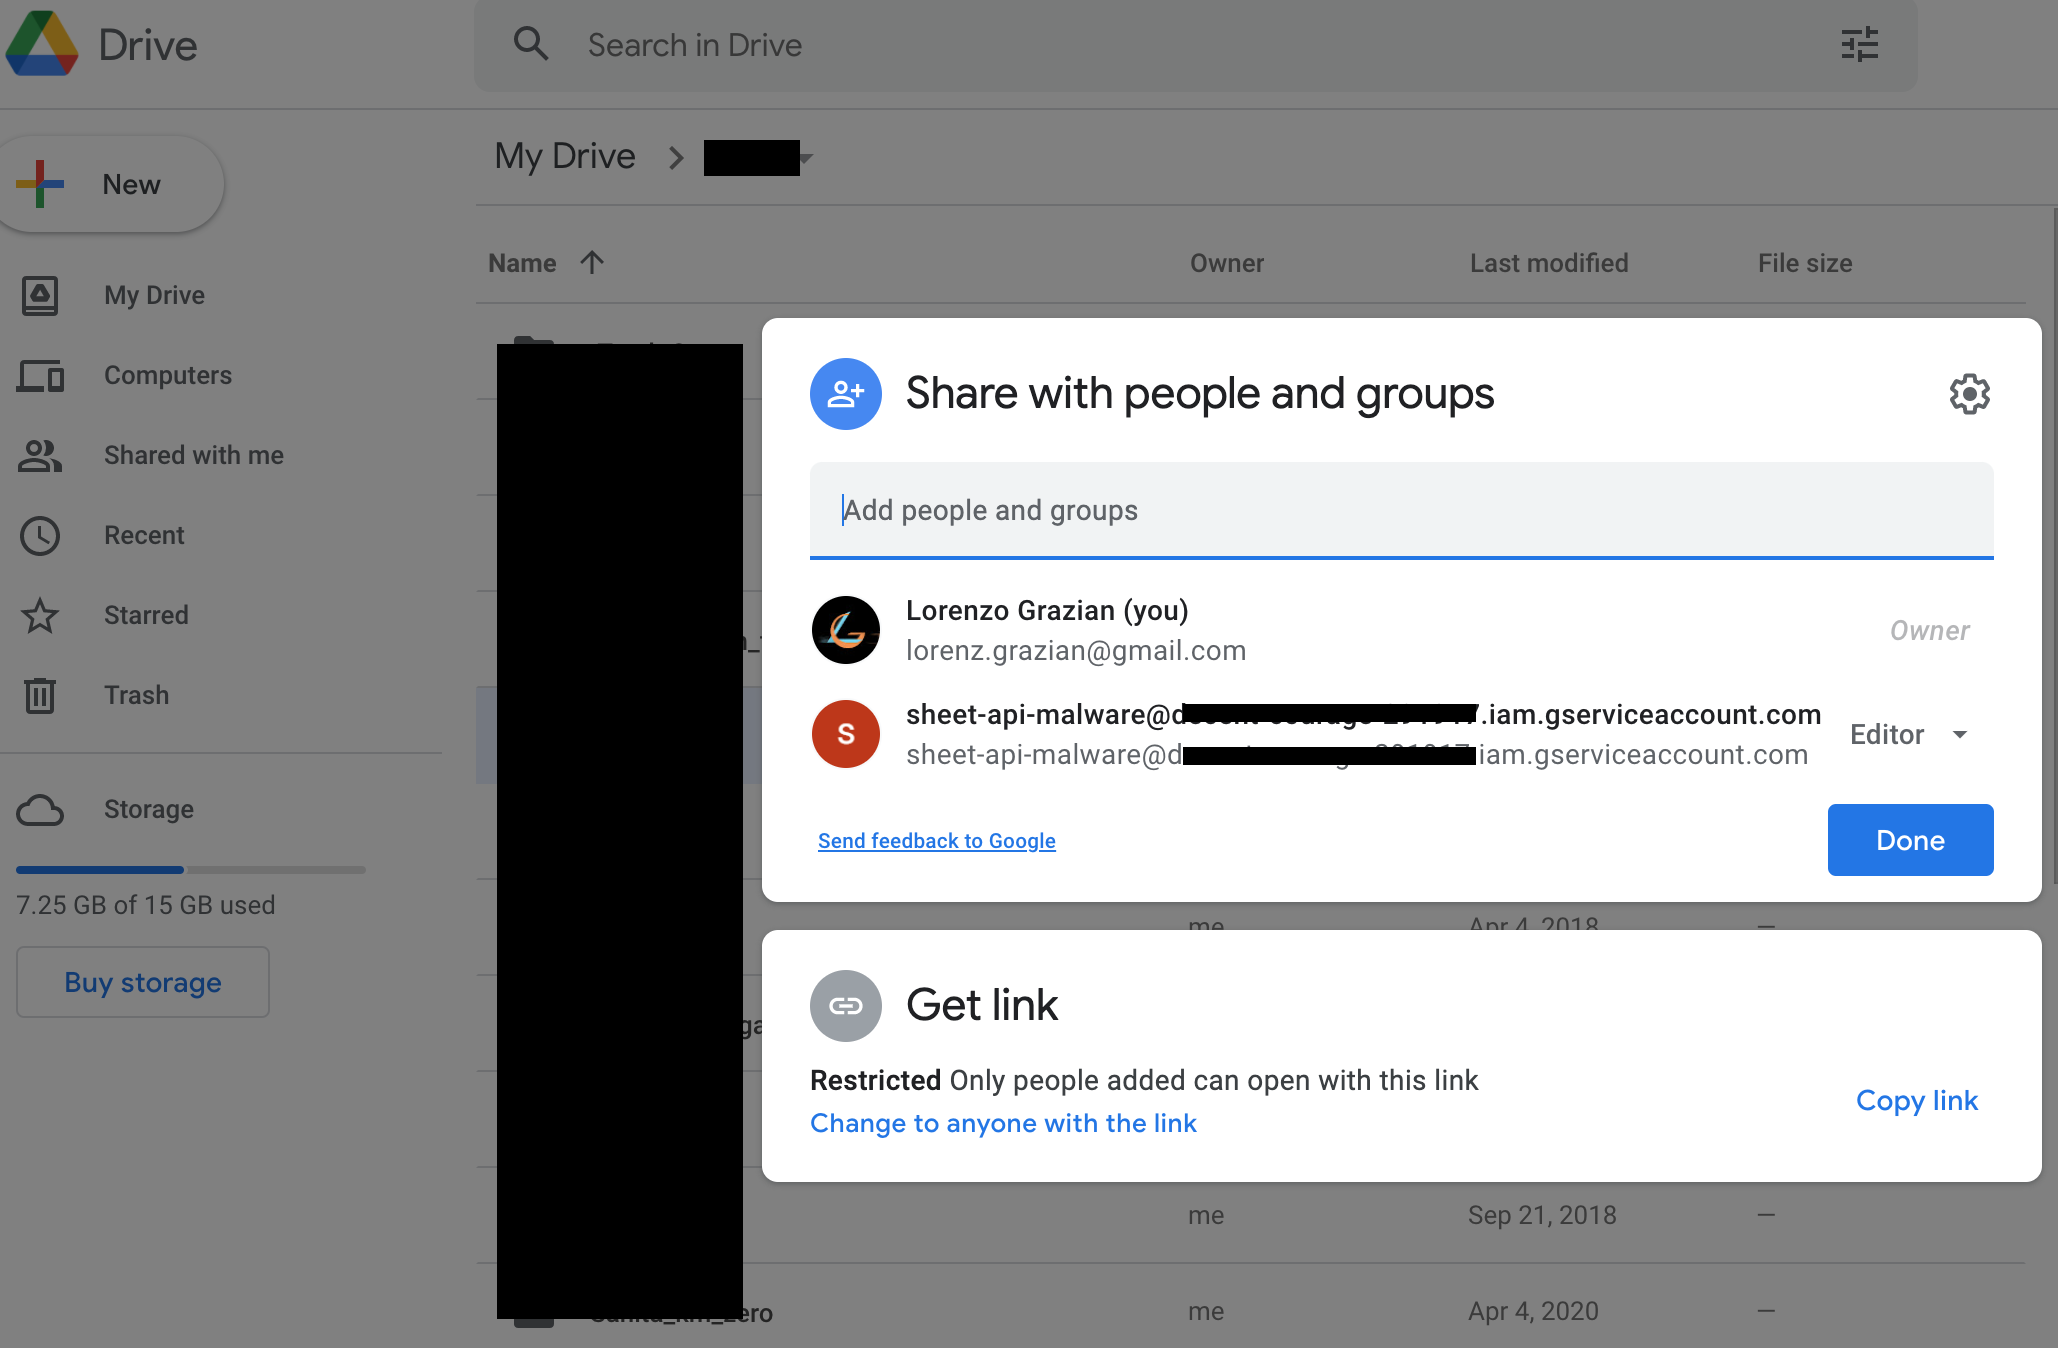 loociprian/gc2-sheet
GC2 एक कमांड और कंट्रोल एप्लिकेशन है जो हमलावर को Google Sheet या Microsoft SharePoint List का उपयोग करके लक्ष्य मशीन पर कमांड निष्पादित करने और…
 aydinnyunus/wifipassword-stealer
लक्ष्य कंप्यूटर से सभी पंजीकृत वाई-फाई पासवर्ड प्राप्त करें।
 kennbroorg/iky
OSINT Project. एक मेल से जानकारी एकत्र करें। एकत्र करें। प्रोफ़ाइल। टाइमलाइन।
 threatexpert/gonc
स्वचालित NAT ट्रैवर्सल, सुरक्षित P2P, और शेल एक्सेस, फ़ाइल ट्रांसफ़र, और नेटवर्क प्रॉक्सीिंग के लिए उन्नत सुविधाओं के साथ Netcat।
 7thsamurai/steganography
सरल C++ इमेज स्टेग्नोग्राफी उपकरण जो लीस्ट-सिग्निफिकेंट-बिट एन्कोडिंग का उपयोग करके फ़ाइलों को चित्रों के अंदर एन्क्रिप्ट और छिपाता है।
 xdnice/pcshare
PCShare एक शक्तिशाली रिमोट कंट्रोल सॉफ्टवेयर है, जो लक्ष्य मशीन की स्क्रीन, रजिस्ट्री, फाइल सिस्टम आदि की निगरानी कर सकता है।
 mwsrc/betterandrorat
एंड्रॉइड रिमोट एक्सेस ट्रोजन
 djhohnstein/sharpchromium
.NET 4.0 CLR परियोजना Chromium डेटा प्राप्त करने के लिए, जैसे कुकीज़, इतिहास और सहेजे गए लॉगिन।
 ajinabraham/xenotix-python-keylogger
ज़ेनोटिक्स पायथन कीलॉगर विंडोज़ के लिए।
 samratashok/kautilya
Kautilya - आक्रामक सुरक्षा और पैठ परीक्षण में मानव इंटरफ़ेस उपकरणों के आसान उपयोग के लिए उपकरण।
 ytisf/pyexfil
PyExfil — डेटा एक्सफ़िल्ट्रेशन तकनीकों पर अनुसंधान और स्ट्रेस-टेस्टिंग के लिए Python 3 टूलकिट, जो नेटवर्क, भौतिक और स्टेग्नोग्राफ़िक चैनलों पर काम…
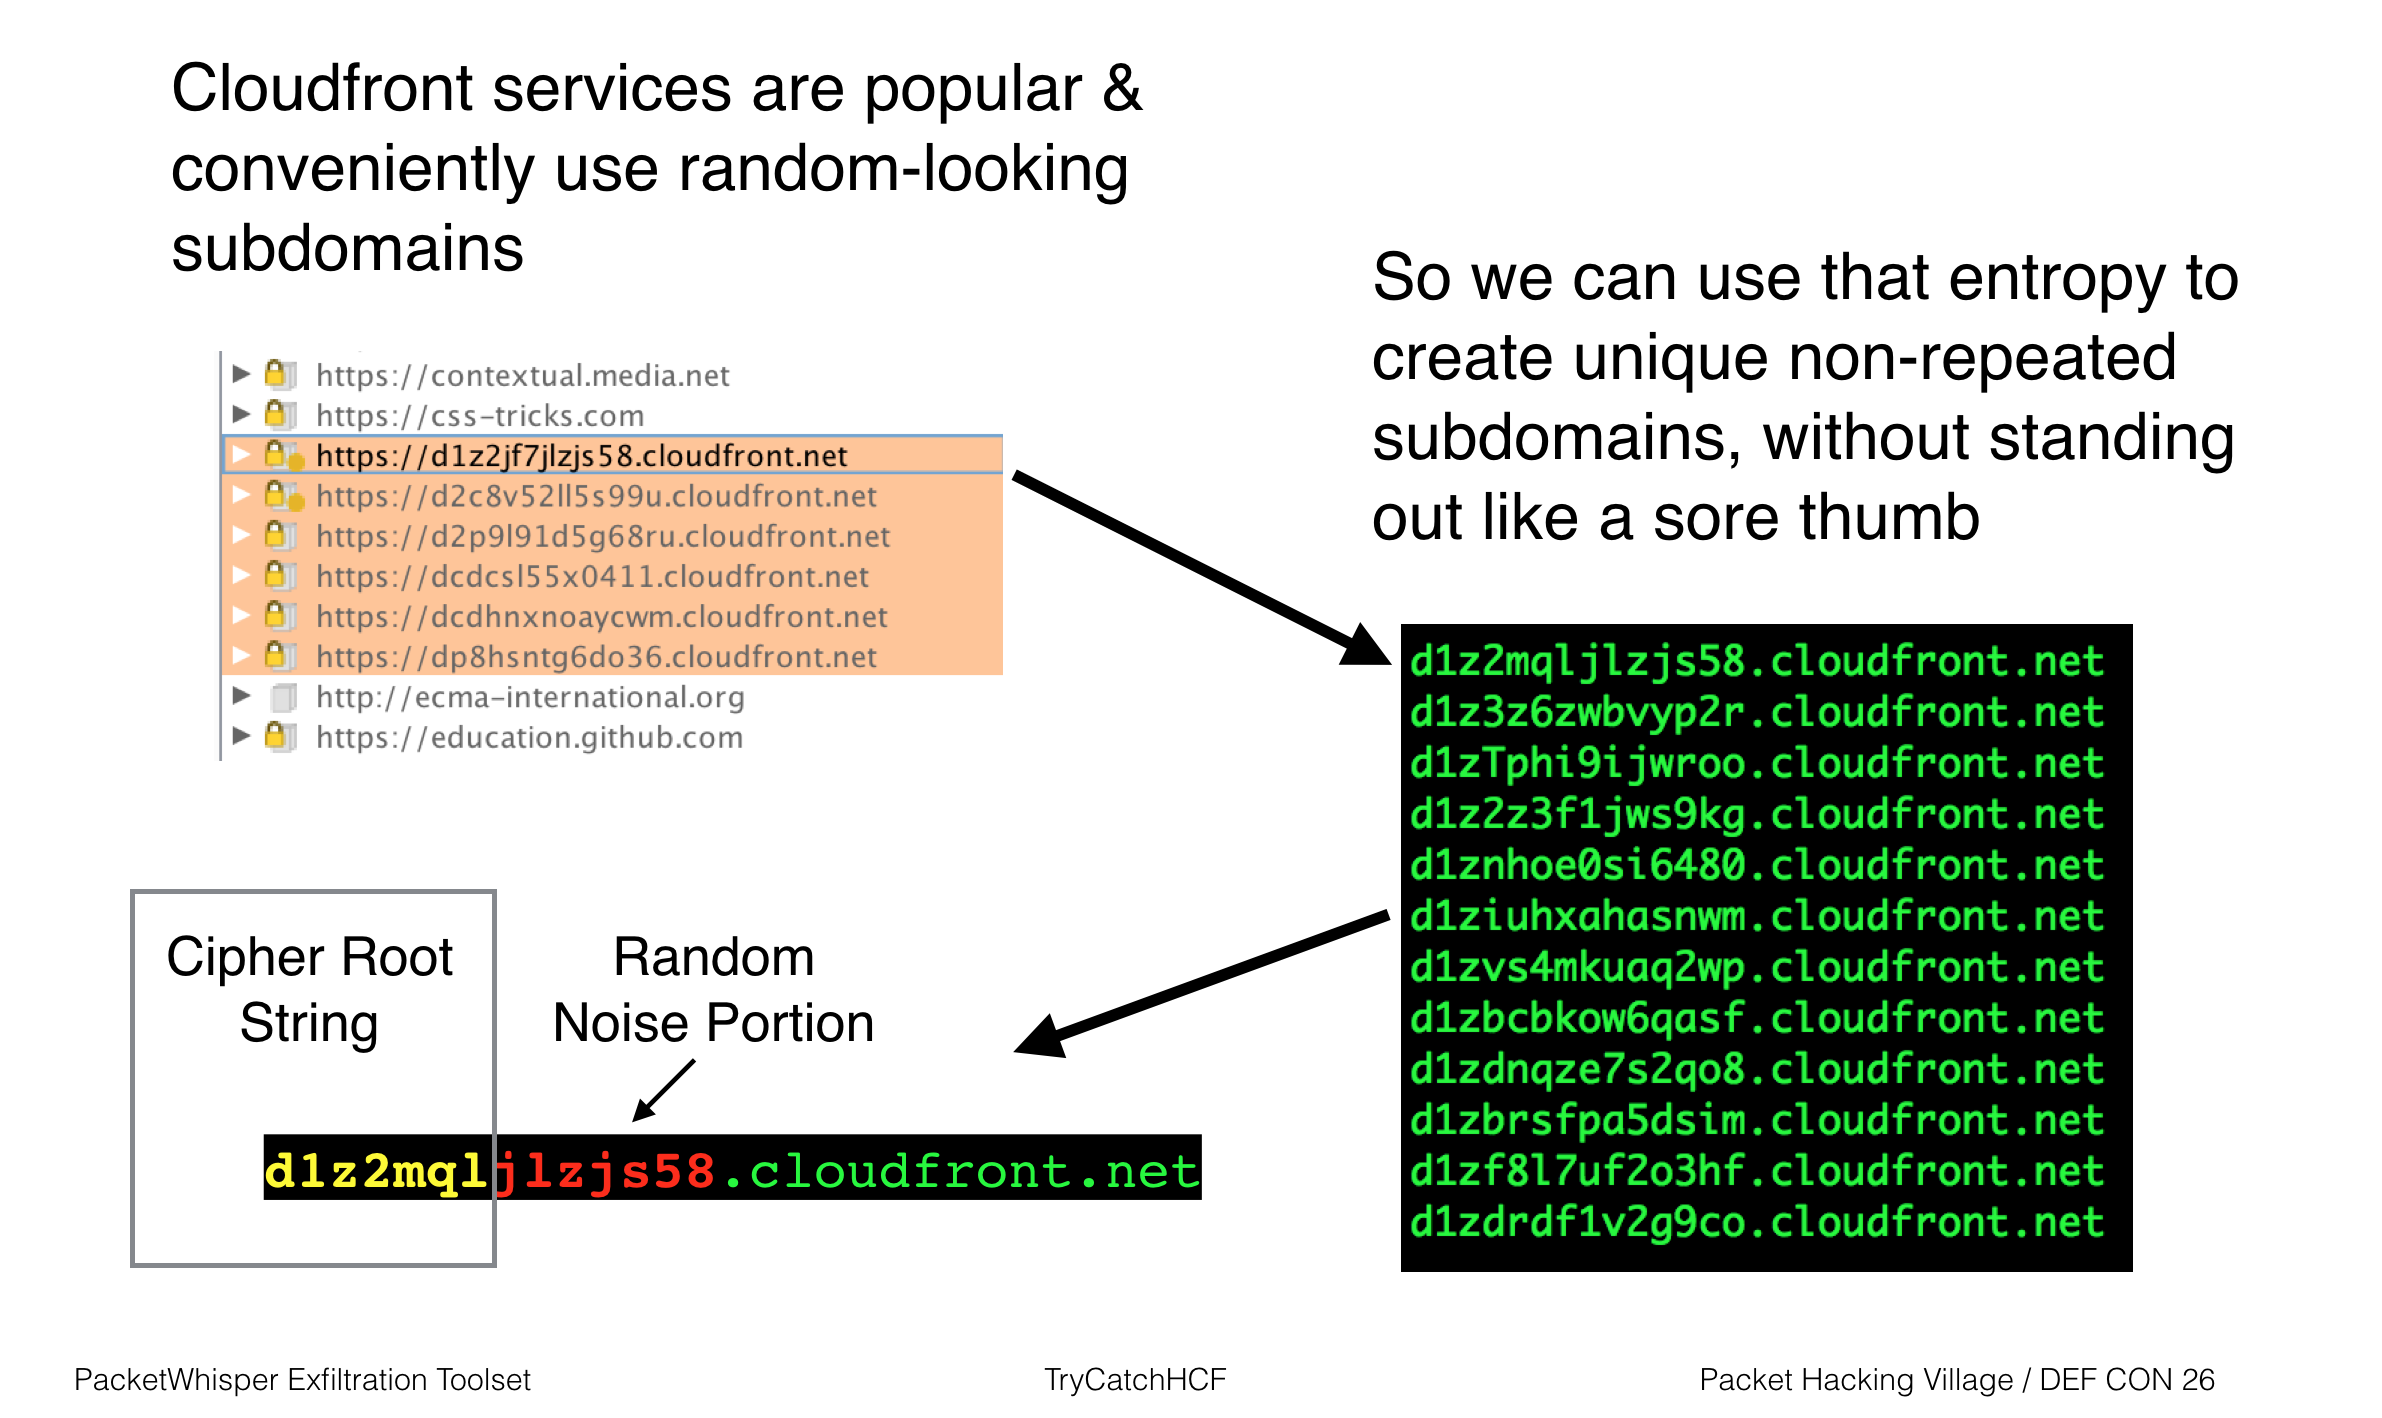 trycatchhcf/packetwhisper
PacketWhisper: DNS क्वेरी और टेक्स्ट-आधारित स्टेगानोग्राफी का उपयोग करके चुपके से डेटा निकालें और एट्रिब्यूशन को विफल करें। सामान्य DNS…
 cube0x0/sharpmapexec
विंडोज-मूल पैठ परीक्षण स्विस आर्मी नाइफ, जिसका उपयोग लैटरल मूवमेंट, क्रेडेंशियल एक्सेस, डेटा एक्सफिल्ट्रेशन और CIM, SMB, WinRM, LDAP और डोमेन…
 sensepost/snoopy-ng
Snoopy v2.0 - मॉड्यूलर डिजिटल स्थलीय ट्रैकिंग फ्रेमवर्क
 d4vinci/pyloggy
एक पायथन कीलॉगर जो किसी भी अन्य कीलॉगर से अधिक करता है - की लॉगर, क्लिक्स लॉगर और स्क्रीनशॉट
 maldev-academy/dumpbrowsersecrets
आधुनिक Chromium-आधारित और Gecko-आधारित ब्राउज़रों (Chrome, Microsoft Edge, Firefox, Opera, Opera GX, और Vivaldi) से refresh tokens, कुकीज़, सहेजे गए…








