
 7thsamurai/steganography
सरल C++ इमेज स्टेग्नोग्राफी उपकरण जो लीस्ट-सिग्निफिकेंट-बिट एन्कोडिंग का उपयोग करके फ़ाइलों को चित्रों के अंदर एन्क्रिप्ट और छिपाता है।

सरल C++ एन्क्रिप्शन और स्टेग्नोग्राफी टूल जो किसी फ़ाइल की सामग्री को सुरक्षित करने के लिए पासवर्ड-प्रोटेक्टेड-एन्क्रिप्शन का उपयोग करता है, और फिर उसे Least-Significant-Bit एन्कोडिंग का उपयोग करके किसी इमेज के पिक्सेल-डेटा के भीतर एम्बेड करता है। Linux, MacOS, और Windows सिस्टम के लिए।
$ ./steganography encode -i data/orig.png -e data/jekyll_and_hyde.zip -o output.png
Password: 1234
* Image size: 640x426 pixels
* Encoding level: Low (Default)
* Max embed size: 132.38 KiB
* Embed size: 61.77 KiB
* Encrypted embed size: 61.78 KiB
* Generated CRC32 checksum
* Generated encryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Encrypted embed with AES-256-CBC
* Embedded jekyll_and_hyde.zip into image
* Successfully wrote to output.png
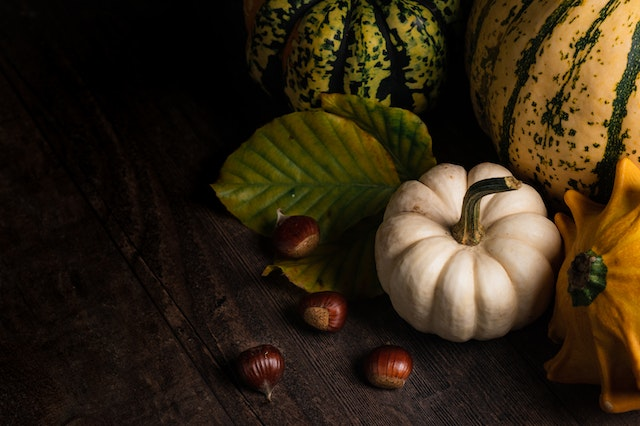
मूल छवि:
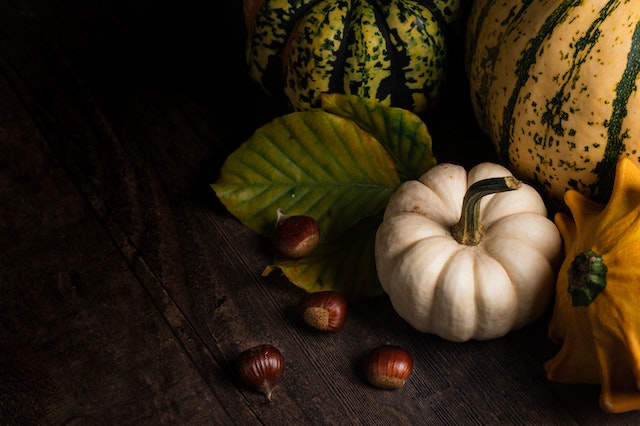
पुस्तक "Dr Jekyll and Mr Hyde" की संपूर्ण सामग्री वाली ZIP सन्निहित छवि:
$ ./steganography decode -i output.png -o "out - jekyll_and_hyde.zip"
Password: 1234
* Image size: 640x426 pixels
* Generated decryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Successfully decrypted header
* File signatures match
* Detected embed jekyll_and_hyde.zip
* Encoding level: Low (Default)
* Encrypted embed size: 61.78 KiB
* Successfully decrypted the embed
* Decrypted embed size: 61.77 KiB
* CRC32 checksum matches
* Successfully wrote to out - jekyll_and_hyde.zip
$ mkdir build
$ cd build
$ cmake -DCMAKE_BUILD_TYPE=Release ..
$ make -j 4
Usage: steganography [-h] {decode,encode}

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits

Subcommands:
  decode        Decodes and extracts an embed-file from an image
  encode        Encodes an embed-file into an image
Usage: encode [-h] --input VAR --output VAR --embed VAR [--passwd VAR]

Encodes an embed-file into an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output image. [required]
  -e, --embed  	specify the file to embed. [required]
  -p, --passwd 	specify the encryption password.
Usage: decode [-h] --input VAR [--output VAR] [--passwd VAR]

Decodes and extracts an embed-file from an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output file. [default: ""]
  -p, --passwd 	specify the encryption password.
प्रोग्राम सबसे पहले /dev/urandom से बाइनरी डेटा पढ़कर एक 128-बिट पासवर्ड सॉल्ट और एक 128-बिट AES इनिशियलाइज़ेशन वेक्टर को यादृच्छिक रूप से उत्पन्न करके काम करता है। इसके बाद यह उस पासवर्ड सॉल्ट को एक एन्क्रिप्शन कुंजी उत्पन्न करने में पैरामीटर के रूप में उपयोग करता है, जिसके लिए यह उपयोगकर्ता द्वारा इनपुट किए गए स्ट्रिंग पर PBKDF2-HMAC-SHA-256 का उपयोग करता है। इसके बाद एम्बेड की जाने वाली फ़ाइल का CRC32 हैश गणना की जाती है, और डेटा की वैधता के लिए चेकसम के रूप में कार्य करने के लिए हेडर में संग्रहीत किया जाता है। फिर यह PKCS #7 एल्गोरिदम का उपयोग करके एम्बेड की जाने वाली फ़ाइल के बाइनरी डेटा को पैड करता है, जिसके बाद वास्तव में हेडर और पैड किए गए डेटा दोनों को CBC मोड में AES-256 के साथ एन्क्रिप्ट करता है, पहले से उत्पन्न इनिशियलाइज़ेशन वेक्टर का उपयोग करके। अब डेटा वास्तव में छवि के अंदर एन्कोड किया जाता है, पहले एक यादृच्छिक ऑफ़सेट चुनकर, और फिर डेटा के प्रत्येक बिट से गुज़रते हुए उसे वास्तविक छवि पिक्सेल डेटा के अंदर संग्रहीत करके, जिसे यह प्रत्येक पिक्सेल के प्रत्येक चैनल बाइट के लीस्ट-सिग्निफिकेंट-बिट को सेट करके पूरा करता है।
डिकोडिंग प्रक्रिया ऊपर वर्णित एन्कोडिंग प्रक्रिया की तरह ही काम करती है, बस उल्टे क्रम में। एकमात्र अंतर यह है कि डिकोडिंग के लिए, प्रोग्राम डेटा को निकालने और डिक्रिप्ट करने का प्रयास करने के बाद, निष्कर्षण प्रक्रिया को सत्यापित करने के प्रयास में हेडर अनुभाग में कुछ जानकारी की तुलना करता है। जिन हेडर फ़ील्ड की तुलना की जाती है वे हैं: इस प्रोग्राम के लिए कस्टम 4 बाइट फ़ाइल सिग्नेचर, और डिक्रिप्ट किए गए डेटा का CRC32 हैश। यदि इनमें से कोई भी फ़ील्ड अपने सही मानों से मेल नहीं खाता, तो डिक्रिप्शन प्रक्रिया विफल हो जाएगी। ऐसा केवल तभी होना चाहिए जब आप जिस फ़ाइल को डिक्रिप्ट करने का प्रयास कर रहे थे उसमें वास्तव में कोई एम्बेड न हो, यदि आपके द्वारा दर्ज किया गया पासवर्ड गलत है, या यदि छवि फ़ाइल किसी तरह से भ्रष्ट हो गई है।
हालाँकि किसी छवि में एम्बेड किए गए डेटा की पहचान करना एक सामान्य कार्य है, सैद्धांतिक रूप से यह जानने का कोई तरीका नहीं है कि यह इसी प्रोग्राम ने किया है, और सैद्धांतिक रूप से पासवर्ड जाने बिना डेटा को डिक्रिप्ट करने का कोई ज्ञात तरीका नहीं होना चाहिए, अर्थात ऐसा करने की प्रक्रिया में लाखों वर्ष व्यतीत किए बिना।
इस प्रोग्राम का उपयोग महत्वपूर्ण डेटा को एन्क्रिप्ट और छिपाने के लिए न करें जिसे आप चोरी-छिपे देखने वालों से दूर रखना चाहते हैं। यह केवल एक सरल प्रूफ-ऑफ-कॉन्सेप्ट प्रोग्राम है जो मैंने मनोरंजन के लिए बनाया है। मैं कोई क्रिप्टोग्राफर नहीं हूँ। मैं तो बस एक शौक़ीन व्यक्ति हूँ, अपने जोखिम पर उपयोग करें।
यह सॉफ़्टवेयर MIT के अंतर्गत लाइसेंस प्राप्त है। कॉपीराइट © 2022 Zach Collins
हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
