
 djhohnstein/sharpchromium
.NET 4.0 CLR परियोजना Chromium डेटा प्राप्त करने के लिए, जैसे कुकीज़, इतिहास और सहेजे गए लॉगिन।

SharpChromium एक .NET 4.0+ CLR प्रोजेक्ट है जो Google Chrome, Microsoft Edge, और Microsoft Edge Beta से डेटा पुनर्प्राप्त करने के लिए है। वर्तमान में, यह निम्नलिखित निकाल सकता है:
नोट: सभी लौटाई गई कुकीज़ JSON प्रारूप में हैं। यदि आपने कुकी एडिटर एक्सटेंशन इंस्टॉल किया है, तो आप बस कॉपी करके इस ब्राउज़र ऐड-ऑन के "Import" सेक्शन में पेस्ट कर सकते हैं ताकि निकाली गई सत्र का उपयोग किया जा सके।
इस पुनर्लेखन के पिछले कार्यान्वयनों की तुलना में कई फायदे हैं, जिनमें शामिल हैं:
Usage:
    .\SharpChromium.exe arg0 [arg1 arg2 ...]

Arguments:
    all       - Retrieve all Chromium Cookies, History and Logins.
    full      - The same as 'all'
    logins    - Retrieve all saved credentials that have non-empty passwords.
    history   - Retrieve user's history with a count of each time the URL was
                visited, along with cookies matching those items.
    cookies [domain1.com domain2.com] - Retrieve the user's cookies in JSON format.
                                        If domains are passed, then return only
                                        cookies matching those domains. Otherwise,
                                        all cookies are saved into a temp file of
                                        the format ""%TEMP%\$browser-cookies.json""
Google Docs और Github से संबंधित कुकीज़ प्राप्त करें
.\SharpChromium.exe cookies docs.google.com github.com
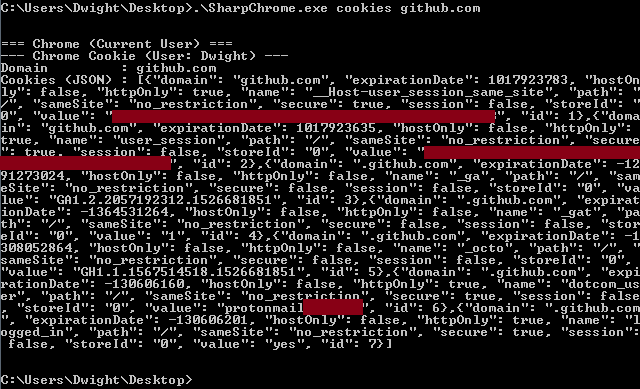
इतिहास आइटम और उनसे संबंधित कुकीज़ प्राप्त करें
.\SharpChromium.exe history

सहेजे गए लॉगिन प्राप्त करें (नोट: केवल गैर-खाली पासवर्ड वाले प्रदर्शित होते हैं):
.\SharpChromium.exe logins

SQLite डेटाबेस पार्सर थोड़ा बग्गी है। इसका कारण यह है कि पार्सर डेटा ब्लॉब को System.Byte[] प्रकार के रूप में सही ढंग से पहचानता है, लेकिन यह System.Byte[] प्रकार के कॉलम को सही ढंग से पहचान नहीं पाता है। परिणामस्वरूप, बाइट सारणियाँ "System.Byte[]" स्ट्रिंग अक्षर में कास्ट हो जाती हैं, जो गलत है। मैं इस कारण की जड़ तक नहीं पहुंच पाया हूं, लेकिन एक त्वरित और गंदे कार्यक्षेत्र के रूप में मैंने सभी ब्लॉब मानों को Base64 स्ट्रिंग्स के रूप में एन्कोड किया है। इस प्रकार यदि आप किसी कॉलम से मान प्राप्त करना चाहते हैं जिसके नियमित डेटा मान बाइट सारणी होंगे, तो आपको पहले उन्हें Base64 डीकोड करना होगा।
@plainprogrammer को एक बड़ा धन्यवाद उनके C#-SQLite प्रोजेक्ट के लिए जिसने SQLite फ़ाइलों के मूल पार्सिंग को बिना DLL को रिफ्लेक्टिवली लोड किए अनुमति दी। उनके काम के बिना यह प्रोजेक्ट इतना साफ-सुथरा नहीं होता। वह प्रोजेक्ट यहां पाया जा सकता है: https://github.com/plainprogrammer/csharp-sqlite
@gentlekiwi को धन्यवाद जिनके Mimikatz पर काम ने v80+ में डिक्रिप्शन स्कीमा के पुनर्लेखन का मार्गदर्शन किया।
@harmj0y को धन्यवाद जिन्होंने आवश्यक PInvoke BCrypt कोड निकाला ताकि मैं इस प्रोजेक्ट से अतिरिक्त निर्भरताएँ हटा सकूं, इसे फिर से हल्का बना सकूं।






