
 #1
समझौता किए गए सिस्टम से संवेदनशील डेटा को बिना पता लगाए निकालने के उपकरण।
Kitploit अनुशंसित
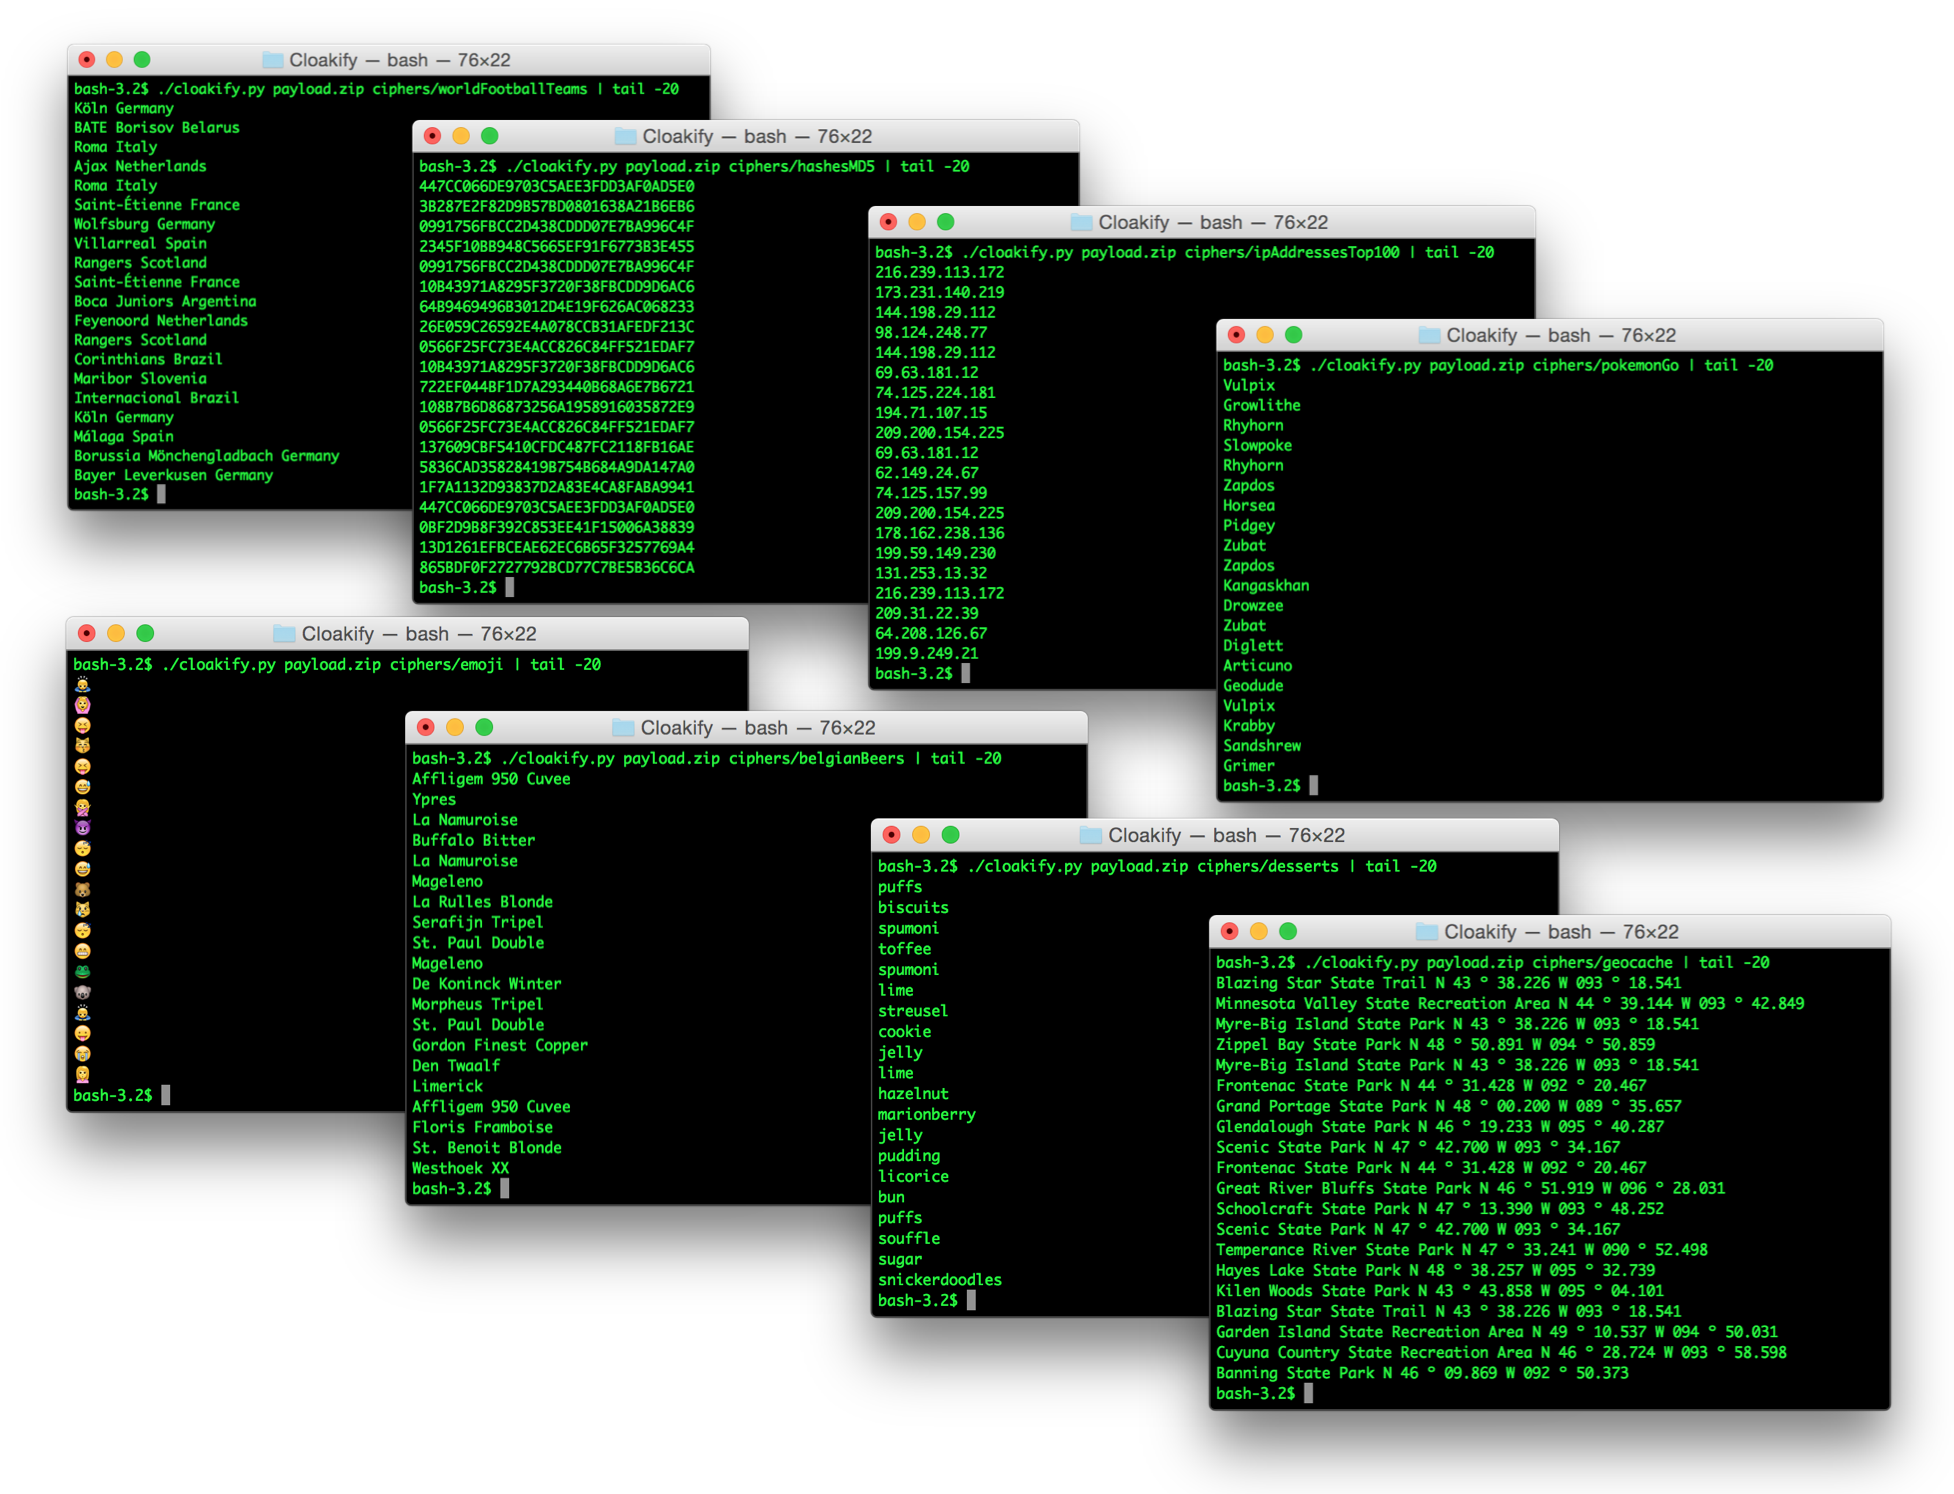
 trycatchhcf/cloakify
CloakifyFactory - सादे दृश्य में डेटा निष्कर्षण और प्रवेश; किसी भी फ़ाइल प्रकार को रोज़मर्रा के स्ट्रिंग्स की सूची में बदलें, टेक्स्ट-आधारित…
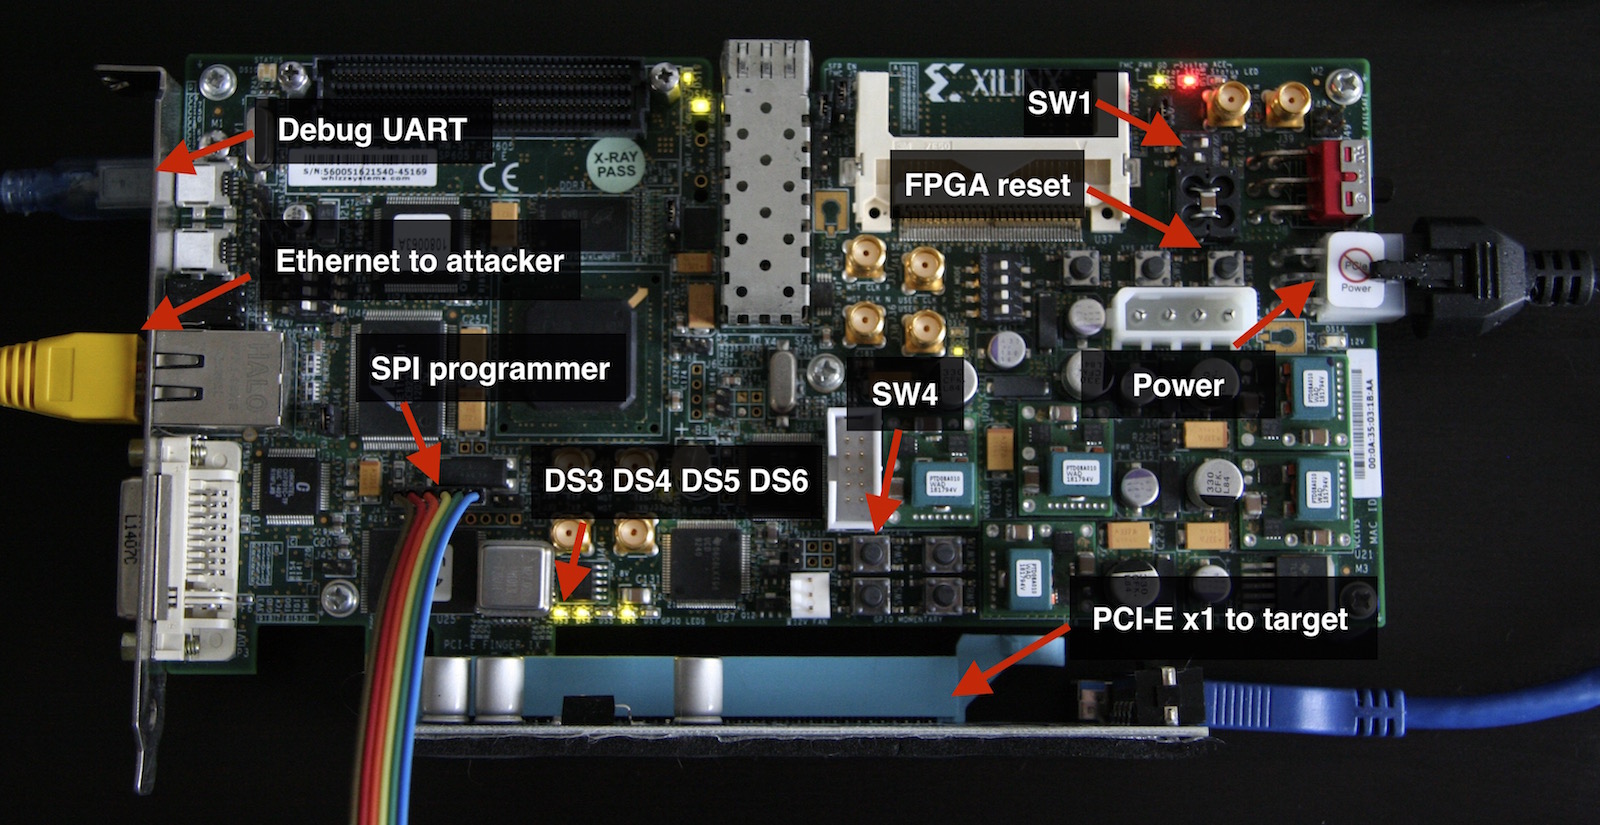 cr4sh/s6_pcie_microblaze
Xilinx SP605 के लिए PCI Express DIY हैकिंग टूलकिट। इस रिपॉज़िटरी में Hyper-V बैकडोर और बूट बैकडोर भी शामिल हैं, लिंक और जानकारी के लिए readme देखें।
 sensepost/det
(विस्तारणीय) Data Exfiltration Toolkit (DET)
 katrielmoses/voidaccess
स्व-होस्टेड डार्क वेब OSINT प्लेटफ़ॉर्म। क्वेरी से ग्राफ़ तक 13 चरणों में स्वचालित थ्रेट इंटेलिजेंस। Recorded Future, DarkOwl और Flare का निःशुल्क…
 limerboy/adamantium-thief
:key: (यह कोड नए क्रोम संस्करणों के लिए पुराना हो चुका है) क्रोमियम-आधारित ब्राउज़रों के पासवर्ड, कुकीज़, क्रेडिट कार्ड, इतिहास, बुकमार्क, ऑटोफिल…
 thakur2309/pagasus-pro
Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…
 arno0x/dnsexfiltrator
DNS अनुरोध गुप्त चैनल के माध्यम से डेटा निकासी
 s3n4t0r-0x0/bear-c2
आउट-ऑफ-बैंड निष्कर्षों के लिए एक्सप्लॉइट सर्वर। किसी लक्ष्य को अपने स्वामित्व वाले डोमेन की ओर इंगित करें। हर HTTP अनुरोध और हर ईमेल जो वह वापस भेजता…
 soxoj/telegram-bot-dumper
🔪 टोकन द्वारा Telegram बॉट्स के लिए Dumper और ripper। वेब इंटरफ़ेस के साथ फ़ॉरेंसिक CLI टूल
 ghostpack/sharpdpapi
SharpDPAPI कुछ Mimikatz DPAPI कार्यक्षमता का C# पोर्ट है।
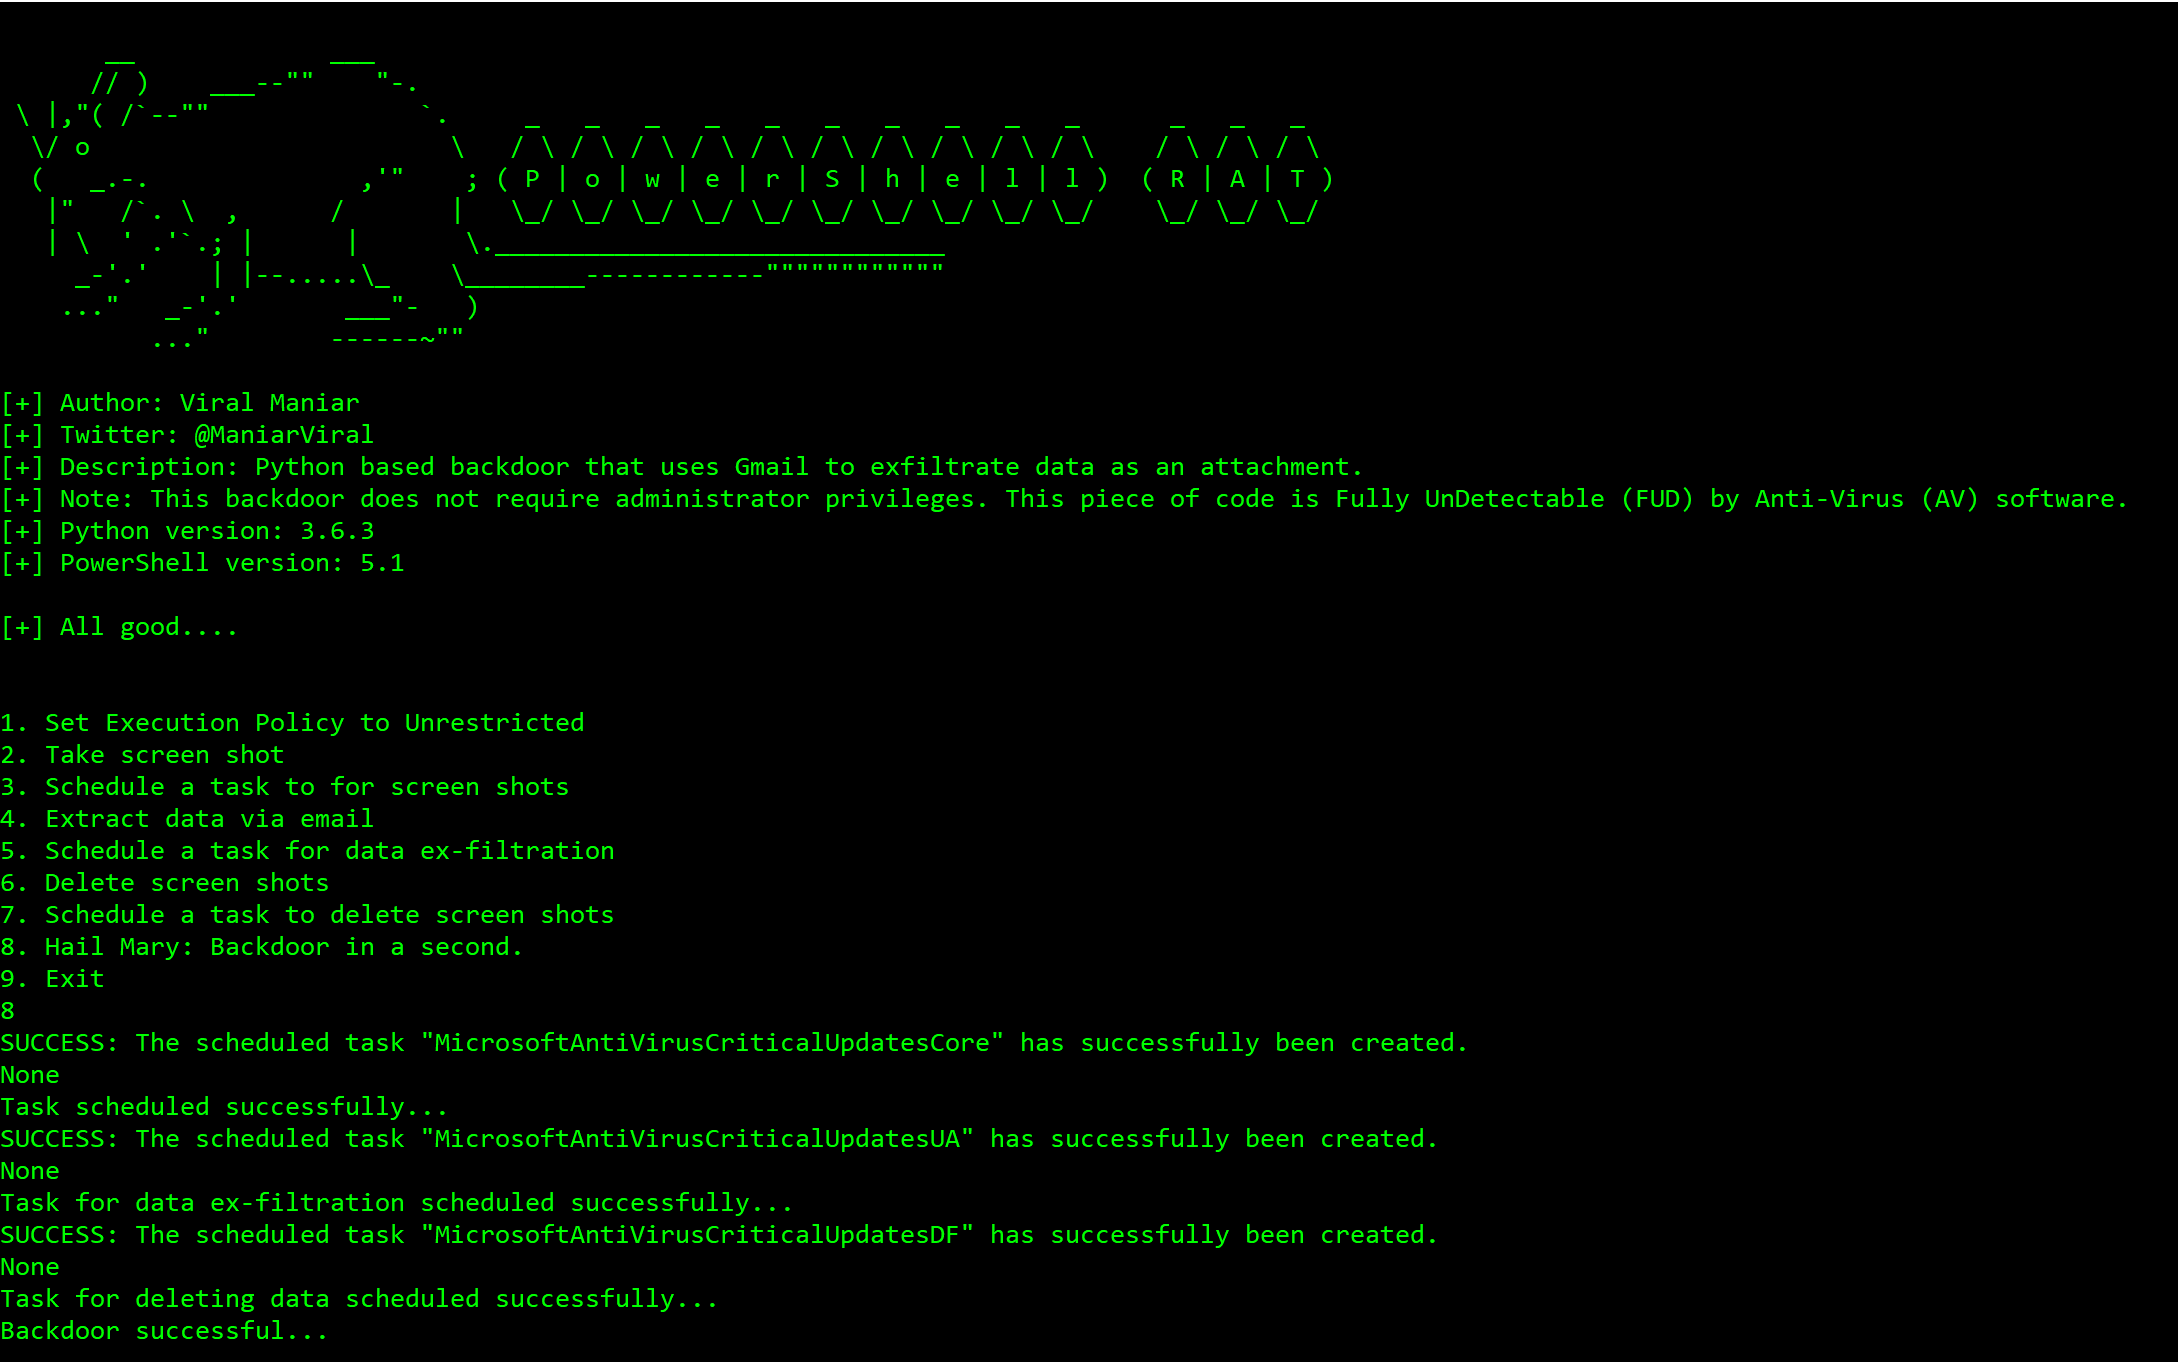 viralmaniar/powershell-rat
Python-आधारित बैकडोर जो अटैचमेंट के माध्यम से डेटा निकालने के लिए Gmail का उपयोग करता है। यह RAT रेड टीम अभियानों के दौरान किसी भी Windows मशीनों को…
 infobyte/emploleaks
एक OSINT टूल जो लीक हुए क्रेडेंशियल्स वाली कंपनी के सदस्यों का पता लगाने में मदद करता है
 meckazin/chromekatz
Chrome/Edge प्रोसेस मेमोरी से सीधे कुकीज़ और क्रेडेंशियल डंप करें
 cenglin123/steganographiergui
फ़ाइलों को MP4/MKV फ़ाइलों में एम्बेड करें।
 paradigmxyz/iron-proxy
अविश्वसनीय वर्कलोड के लिए एक ईग्रेस फ़ायरवॉल।
 kevthehermit/pastehunter
Yara नियमों के साथ Pastebin स्कैन करना
 flangvik/teamfiltration
O365 खातों की गणना करने, पासवर्ड स्प्रेइंग करने, ईमेल/Teams/OneDrive डेटा बाहर निकालने, और टोकन हेरफेर के माध्यम से EntraID खातों में बैकडोर डालने के…
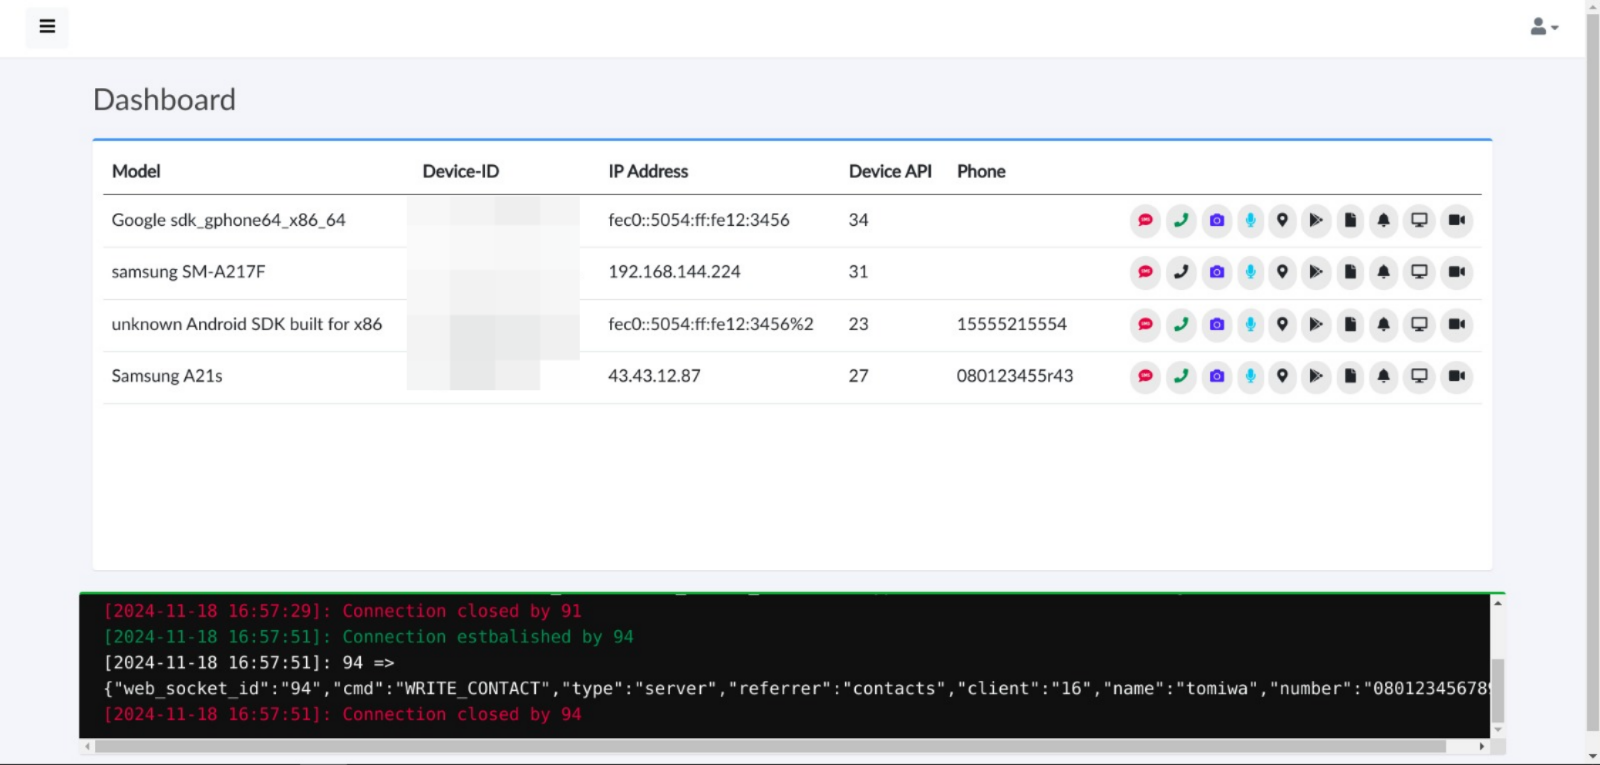 tomiwa-ot/moukthar
एंड्रॉइड रिमोट प्रशासन उपकरण








