#1
स्पष्ट दायरे और व्यावहारिक मूल्य वाली चयनित साइबर सुरक्षा सूचियां, संग्रह और सीखने के संदर्भ।
Kitploit अनुशंसित
 adityabhatt3010/sudo-privilege-escalation-linux-cve-2025-32463-and-cve-2025-32462
दो महत्वपूर्ण Sudo कमजोरियों (CVE‑2025‑32463 और CVE‑2025‑32462) की गहन जाँच, जो प्रमुख Linux वितरणों में स्थानीय विशेषाधिकार वृद्धि को सक्षम करती हैं।
 mikecostanzi/ricerca-tesi
cve-2026-7228 के लिए शोध संसाधन
 horkimhab/cve-2026-63277
CVE-2026-63277 के लिए शैक्षिक proof-of-concept रिपॉज़िटरी, जो अधिकृत सुरक्षा अध्ययन के लिए vulnerability research सामग्री और lab-safe testing…
 n1ckdunn/as400
सुरक्षा सम्मेलन स्लाइड्स जो लीगेसी IBM मिडरेंज सिस्टम सुरक्षा जोखिमों, अटैक सरफेस, और आधुनिक उद्यमों के लिए रक्षात्मक मार्गदर्शन को कवर करती हैं।
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 wattocyber/oscp-notes-2026
OSCP नोट्स वॉल्ट + परीक्षा कॉकपिट डैशबोर्ड: मर्ज किए गए तकनीक नोट्स, वेरिएबल-भरे कमांड डेक, मशीनें, क्रेडेंशियल्स, और परीक्षा दिवस के लिए रनबुक। MIT।
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 owasp/robotics-security-testing-guide
OWASP गाइड जो ह्यूमनॉइड, औद्योगिक और स्वायत्त रोबोट के लिए एक मानकीकृत पेनेट्रेशन टेस्टिंग कार्यप्रणाली परिभाषित करता है, जिसमें ROS/ROS2, DDS, CAN…
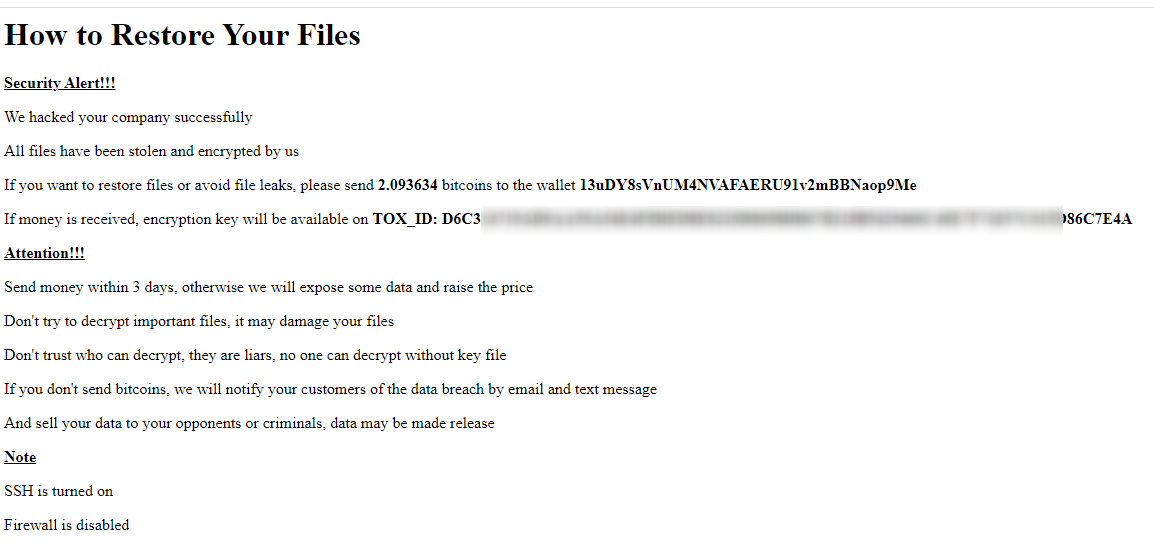 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi अर्ध-स्वचालित ransomware हमले bitcoin वॉलेट
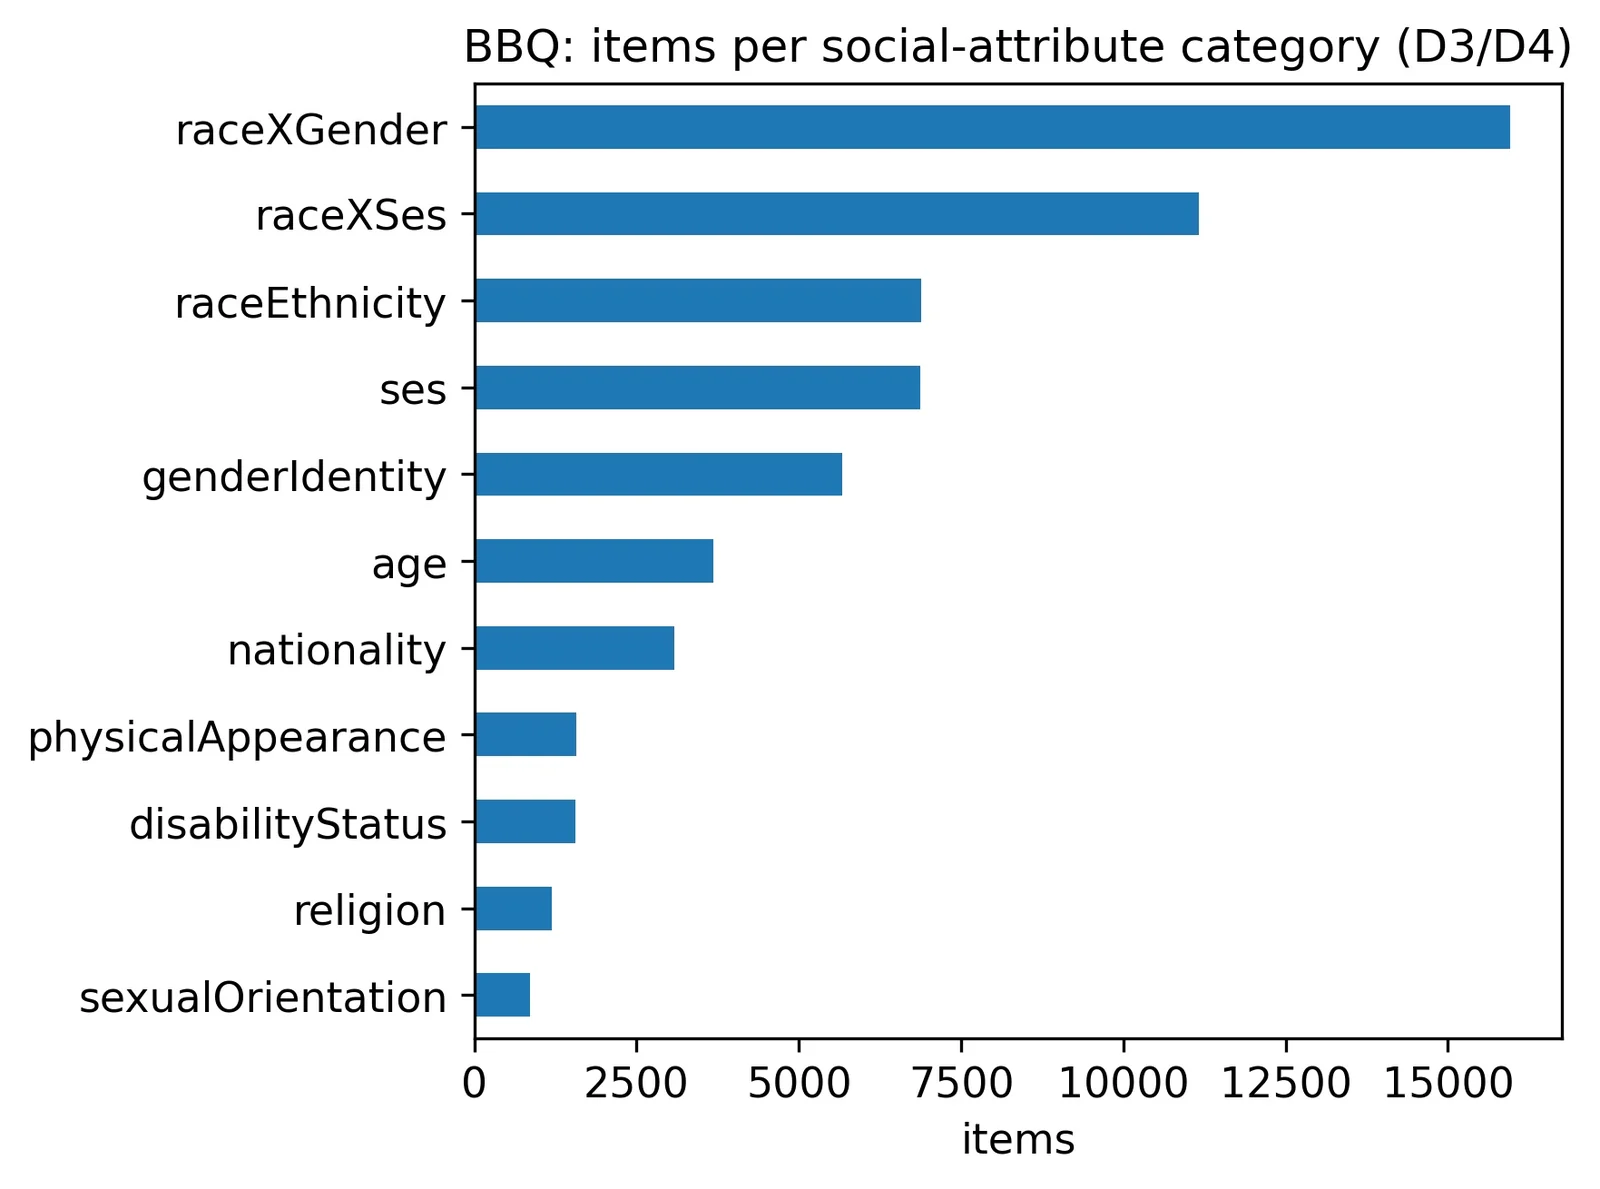 ericyoc/ai-security-literacy
एक पुनरुत्पादनीय Colab पाइपलाइन जो छह AI सुरक्षा साक्षरता दक्षता आयामों को सार्वजनिक बेंचमार्क और सर्वेक्षण सूक्ष्म-डेटा पर आधारित करती है, और…
 ghoxtbyte/cve-2026-18464
CVE-2026-18464 के लिए सुरक्षा सलाह और तकनीकी शोध नोट्स, जो WP Maps Pro WordPress प्लगइन में एक अनधिकृत denial-of-service दोष है, जिसे 6.1.3 में ठीक…
 ciphercloak/cve-2026-41651
पैक2दरूट (Pack2TheRoot) विशेषाधिकार वृद्धि भेद्यता (CVE-2026-41651) के लिए तकनीकी विवरण और शमन मार्गदर्शन प्रदान करता है, जो Linux सिस्टम को प्रभावित…
 strik3r0x1/vulns
कई CVE के लिए सार्वजनिक proof-of-concept exploits का संग्रह, जो सुरक्षा अनुसंधान और परीक्षण के लिए vulnerability प्रदर्शन कोड और संदर्भ प्रदान करता…
 yealvarez/cve
CVE के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स का संग्रह, जिसमें तकनीकी स्पष्टीकरण, प्रभाव विश्लेषण, और अधिकृत सुरक्षा परीक्षण के लिए पुनरुत्पादन चरण…
 alphabugx/cve-2022-rce
test रिवर्स कचरा डेटा इंजेक्शन CVE-2022-23305 उपकरण शोषण ट्यूटोरियल Exploit POC
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
# CVE-2026-21510 का विस्तृत विश्लेषण CVE-2026-21510 का विस्तृत विश्लेषण, जो एक Windows Shell सुरक्षा सुविधा बाईपास है जो दुर्भावनापूर्ण लिंक या…
 mutur4/unisocbootroms
यह CVE-2022-38694 के माध्यम से विभिन्न Unisoc चिपसेट से डंप किए गए Unisoc BootROMs का संग्रह है