
 #1
कैप्चर द फ्लैग प्लेटफॉर्म, चुनौती निर्माण, समाधान उपकरण और प्रतिस्पर्धी साइबर सुरक्षा फ्रेमवर्क।
Kitploit अनुशंसित
 j3r1ch0123/cve-2025-32462
CVE-2025-32462 के लिए शोषण जो प्रभावित sudo संस्करणों और NOPASSWD अधिकारों वाले Linux सिस्टम पर sudo होस्ट प्रतिबंधों को बायपास करके विशेषाधिकार…
 gonzabot/kernel-exploit-dirtycow
लैब — Dirty Cow CVE-2016-5195 के माध्यम से विशेषाधिकार वृद्धि | 4Geeks Academy
 stigtsp/cve-2019-6690-python-gnupg-vulnerability
CVE-2019-6690 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो python-gnupg सममित एन्क्रिप्शन में पासफ्रेज़ में newline injection के माध्यम से इनपुट वैलिडेशन…
 mmoobbeeiidat-design/hack-the-box-nexus-findings-report
HTB_Nexus पेनेट्रेशन टेस्ट रिपोर्ट – Gitea से क्रेडेंशियल रिसाव, Krayin CRM में CVE-2026-38526 का शोषण, और Gitea टेम्पलेट सिंक निर्देशिका ट्रैवर्सल…
 herick-costa/cve-2025-55182-react2shell-rce
CVE-2025-55182 (React2Shell) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो React Server Components में निर्मित Flight प्रोटोकॉल पेलोड के माध्यम से एक बिना…
 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 अप्रमाणित DB डंप/पुनर्स्थापना (admin_api_key fail-open). Lab + PoC, verified e2e.
 johnwickakash12/cve-2021-41773
CVE-2021-41773 Apache path traversal और RCE शोषण का विस्तृत विवरण, एक TryHackMe प्रयोगशाला वातावरण से चरण-दर-चरण कमांड और मूल कारण विश्लेषण के साथ।
 ixzodiak/cve-2025-8110
Gogs सेवा का शोषण करें और रूट उपयोगकर्ता प्राप्त करें
 musa-xvi/active-directory-badsuccessor
Windows का उपयोग करके CVE-2025-53779 के शोषण को कवर करने वाला एक TryHackme कमरा।
 muharremk0/info-sys-security-cve-2025-55182
CVE-2025-55182 (React2Shell) का विश्लेषण करने के लिए शैक्षणिक प्रयोगशाला, जिसमें कमजोर और पैच किए गए React Server Components वातावरण, एक्सप्लॉइट शेल,…
 fomovet/cve-2025-55182
CVE-2025-55182 के लिए POC
 v0idnetwork/cve-2026-46331
pedit COW
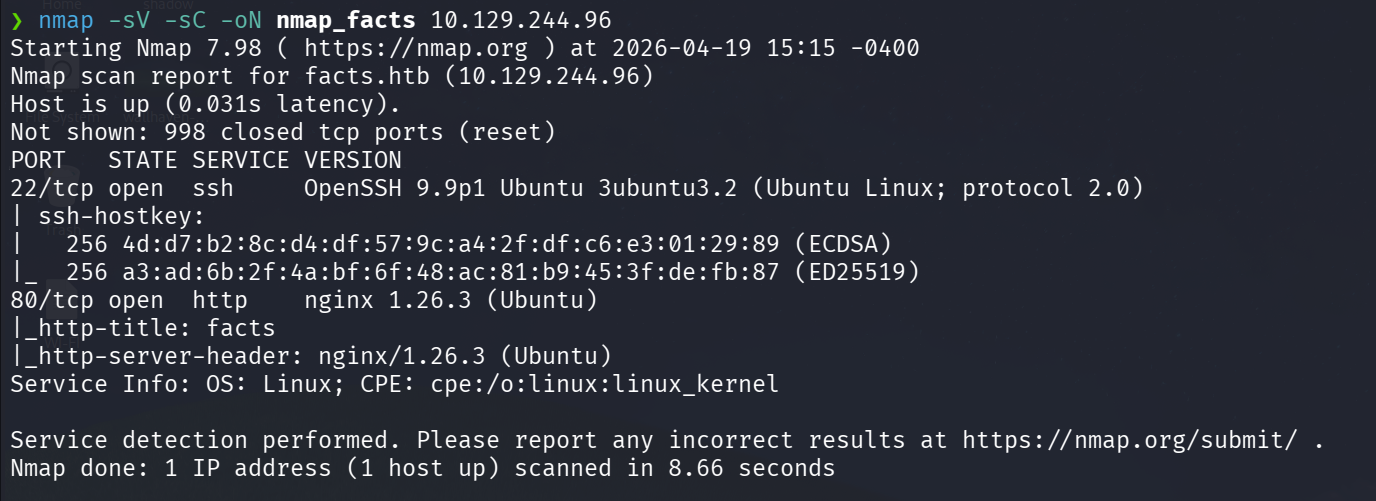 mattiapertusati/htb-facts
HackTheBox — Facts (आसान/Linux) | CVE-2025-2304 + AWS S3 + SSH कुंजी + Facter विशेषाधिकार वृद्धि
 kaleth4/cve-2026-20896
स्वचालित PoC exploit for CVE-2026-20896, एक Gitea प्रमाणीकरण बाईपास API प्राधिकरण हेडर में डायरेक्टरी ट्रैवर्सल के माध्यम से, प्रशासनिक टोकन चोरी को…
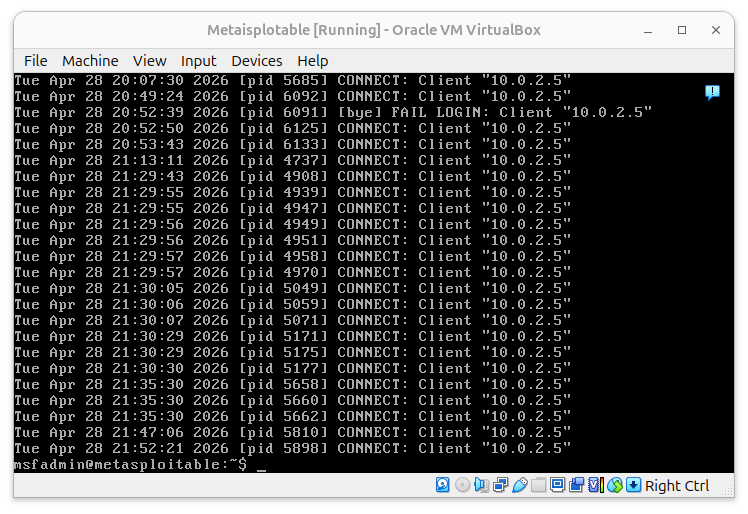 ivoalbacete/kali-metasploitable
भेद्यता स्कैनिंग, Wireshark के साथ ट्रैफ़िक विश्लेषण और सुरक्षित नेटवर्क वातावरण में CVE-2011-2523 (vsftpd 2.3.4) का नियंत्रित शोषण।
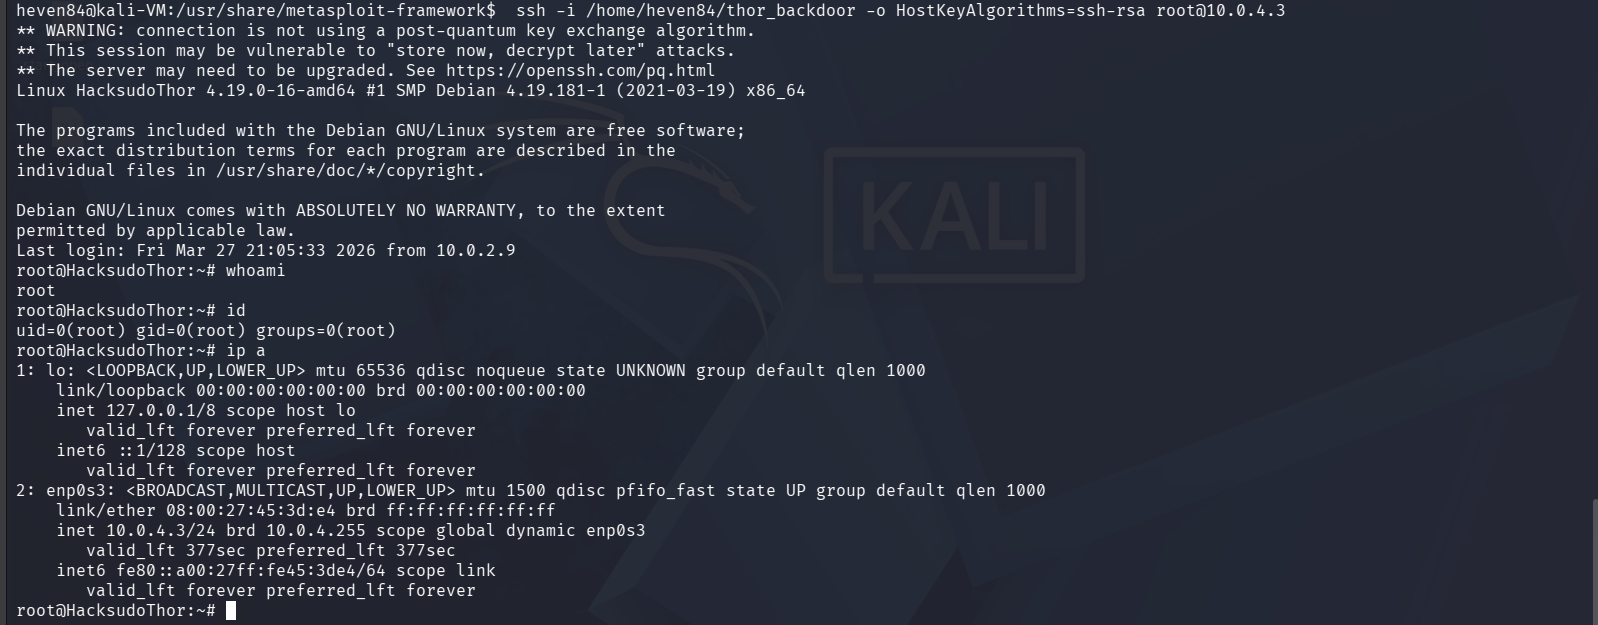 heventafese/penetration-testing-walkthrough-hacksudo-thor
हैकसुडो थोर के विरुद्ध ब्लैक-बॉक्स पैठ परीक्षण: Apache mod_cgi के माध्यम से CVE-2014-6271 Shellshock RCE, पूर्ण विशेषाधिकार वृद्धि के लिए sudo गलत…
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible भूमिका जो वास्तविक CrushFTP CVE-2025-31161 शोषण परिदृश्य का अनुकरण करती है, जिसमें घूमने वाली संवेदनशील डेटा फ़ाइलें और पेंटेस्टिंग अभ्यास के…
 rootdirective-sec/cve-2026-33626-lab
Docker Compose लैब CVE-2026-33626 को LMDeploy के विज़न-लैंग्वेज इमेज लोडर में SSRF को पुन: प्रस्तुत करता है। कमजोर (0.12.0) और पैच किए गए (0.12.3)…








