
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cve-2025-55182 — CVE-2025-55182 के लिए POC | Kitploit
उपकरण/GitHubGitHub/fomovet/cve-2025-55182
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणCTFलर्निंग और शिक्षारिमोट एक्सेस टूलपेलोड डेवलपमेंटलैब और अभ्यास
GitHubfomovet/cve-2025-55182

cve-2025-55182

CVE-2025-55182 के लिए POC

रिपॉजिटरी देखें
394 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🛡️ React2Shell CTF 🚀

Security React Education

वेबसाइट CTF

React2Shell-CTF में आपका स्वागत है, यह एक Dockerized वातावरण है जिसे React2Shell (CVE-2025-55182) का शोषण करने का अभ्यास करने के लिए डिज़ाइन किया गया है।

React2Shell एक गंभीर भेद्यता है जो React-आधारित अनुप्रयोगों को प्रभावित करती है। यह रिपॉज़िटरी एक सुरक्षित, स्थानीय रूप से तैनात करने योग्य Capture The Flag (CTF) चुनौती प्रदान करती है जो आपको इस दोष को समझने और कम करने में मदद करती है। क्या आप एक Reverse Shell प्राप्त कर सकते हैं? 🐚


ℹ️ भेद्यता जानकारी

CVE-2025-55182 की पूर्ण तकनीकी व्याख्या के लिए, कृपया आधिकारिक जानकारीपूर्ण वेबसाइट पर जाएँ:

👉 react2shell.com 👈


⚠️ अस्वीकरण

महत्वपूर्ण! आगे बढ़ने से पहले पढ़ें

यह प्रोजेक्ट केवल शैक्षिक और सीखने के उद्देश्यों के लिए बनाया गया है।

  • 🚫 हम अवैध गतिविधियों का समर्थन या प्रचार नहीं करते हैं।
  • 🎓 लक्ष्य डेवलपर्स और सुरक्षा पेशेवरों के लिए यह समझने हेतु एक सुरक्षित वातावरण प्रदान करना है कि यह भेद्यता कैसे काम करती है।
  • 🛡️ स्वयं को सुरक्षित रखने का सर्वोत्तम तरीका भेद्यता को समझना है।

पूर्व पारस्परिक सहमति के बिना लक्ष्यों पर हमला करने के लिए इस सामग्री का उपयोग करना अवैध है।


समाधान एवं वॉकथ्रू 📚

अटक गए? चरण-दर-चरण गाइड देखें (अब Native Node.js पेलोड के साथ!):

  • 📄 अंग्रेज़ी गाइड (WALKTHROUGH_EN.md)
  • 📄 स्पेनिश गाइड (WALKTHROUGH_ES.md)

🔍 एक्सप्लॉइट कैसे काम करता है

भेद्यता (CVE-2025-55182) उस तरीके में मौजूद है जिस तरह React Server Components का डिसीरियलाइज़र विशिष्ट ऑब्जेक्ट गुणों को संभालता है।
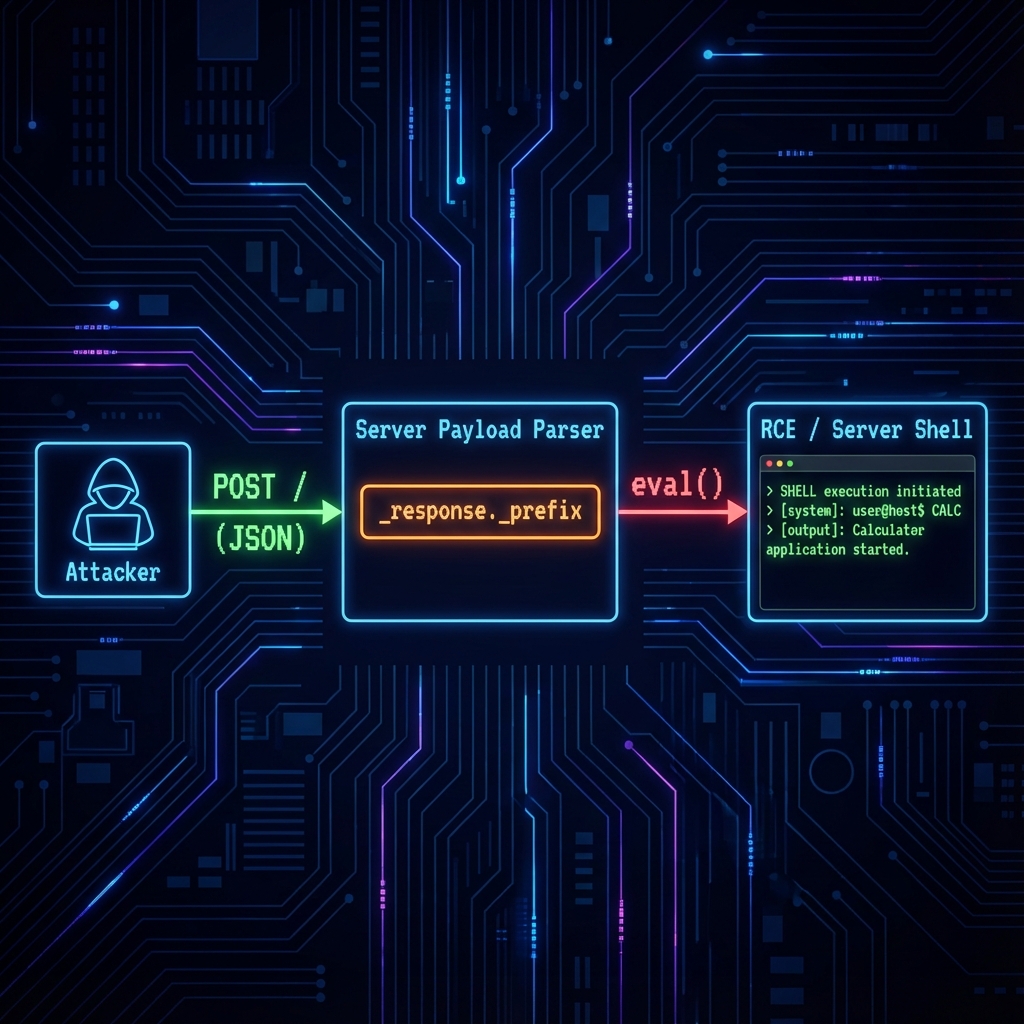
पेलोड लॉजिक

  1. इंजेक्शन: हमलावर Multipart POST अनुरोध के माध्यम से एक दुर्भावनापूर्ण JSON पेलोड भेजता है।
  2. डिसीरियलाइज़ेशन: सर्वर JSON को पार्स करता है।
  3. प्रॉपर्टी गैजेट: _response._prefix प्रॉपर्टी को सर्वर द्वारा अविश्वसनीय माना जाता है। इसे डेटा के रूप में व्यवहार करने के बजाय, सर्वर इसे कोड के रूप में मूल्यांकित करता है।
  4. RCE: यह eval() मनमाना Javascript निष्पादन की अनुमति देता है, जिससे Remote Code Execution (RCE) और पूर्ण सिस्टम समझौता होता है।

�️ स्थानीय इंस्टॉलेशन

पूर्वापेक्षाएँ

  • Docker & Docker Compose

लॉन्च

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

नोट: Reverse Shell चुनौती के लिए netcat स्थापित है यह सुनिश्चित करने हेतु --build का उपयोग करें!

चुनौती इस पते पर उपलब्ध होगी: http://localhost:5555

🎯 चुनौती

  1. server.js कोड का विश्लेषण करें।
  2. कोड निष्पादित करने के लिए एक पेलोड तैयार करें।
  3. बोनस: क्या आप एक Reverse Shell प्राप्त कर सकते हैं? 🐚

हैप्पी हैकिंग! 🕵️‍♂️


द्वारा निर्मित: @yz9yt 🐦

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    340
  • 4

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    314
  • 5

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    307
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    295

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






