
 royaleybovich/cve-2026-3854-lab
एक स्थानीय जानबूझकर असुरक्षित (intentionally vulnerable) लैब, जिसमें एक निर्देशित कार्यशाला और CTF चुनौतियाँ शामिल हैं, जो Dockerized Git सर्वर के विरुद्ध Git push-option RCE, असुरक्षित deserialization, डुप्लिकेट-कुंजी parsing और configuration overrides का अभ्यास करने के लिए हैं।



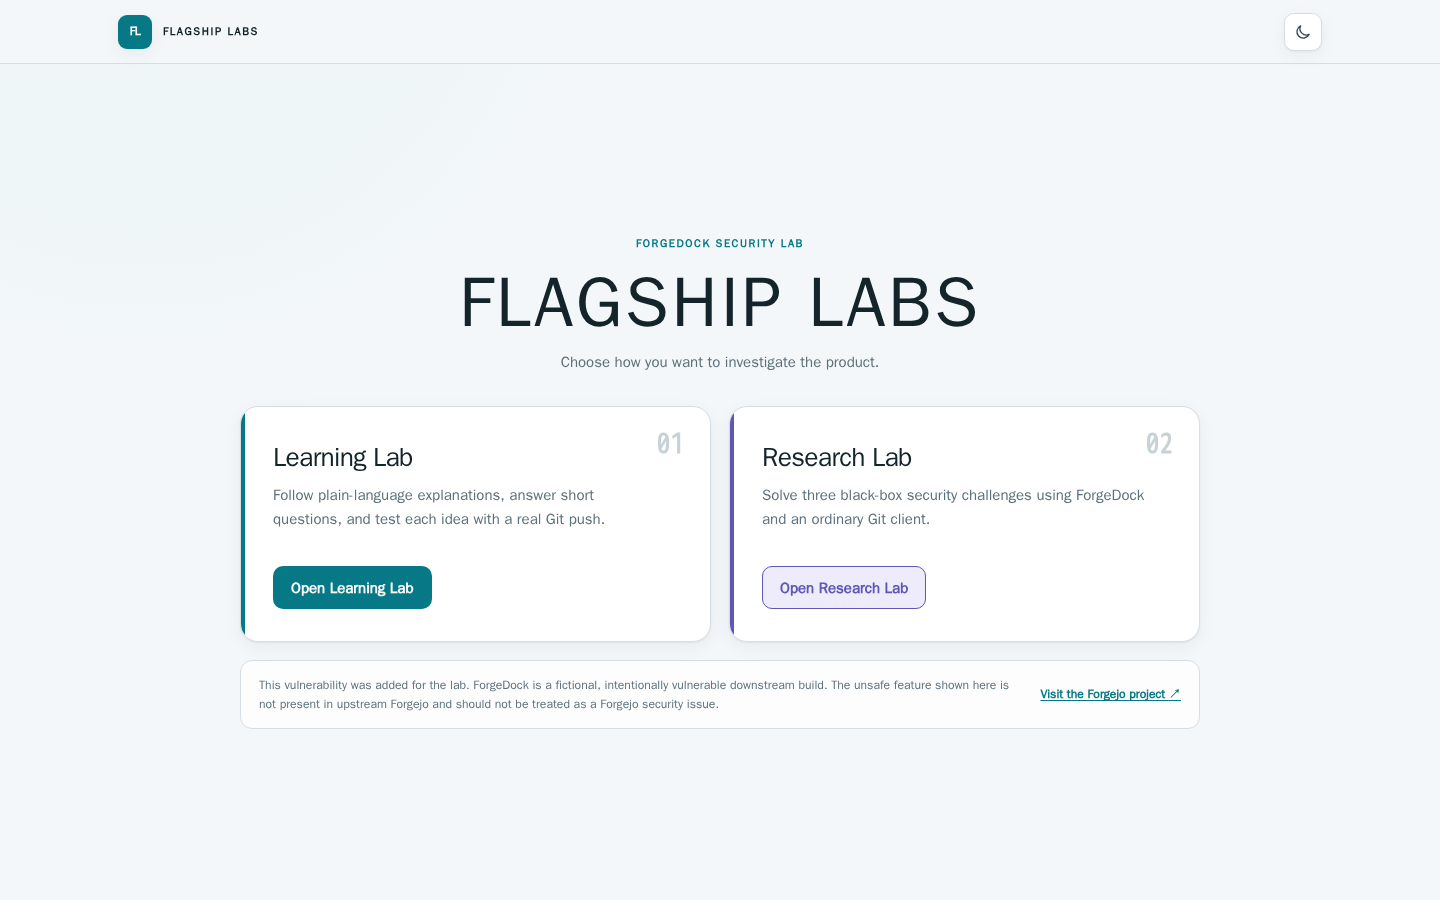
CVE-2026-3854 के पीछे के सार्वजनिक रूप से प्रलेखित भेद्यता अवधारणाओं से प्रेरित एक स्थानीय Learning Lab और Research Lab। दोनों अनुभव ForgeDock, एक काल्पनिक Git सर्वर, के विरुद्ध वास्तविक प्रमाणित Git pushes का उपयोग करते हैं; Research Lab।
[!CAUTION] यह प्रोजेक्ट जानबूझकर भेद्य है। इसे केवल स्थानीय रूप से चलाएँ। इसके पोर्ट को किसी सार्वजनिक या साझा नेटवर्क पर उजागर न करें। इसे कभी भी उत्पादन के लिए उपयोग न करें।
[!NOTE] यह रिपॉज़िटरी एक read-only शैक्षिक संदर्भ के रूप में प्रकाशित की गई है। यह सार्वजनिक issues, pull requests, feature requests, या support requests स्वीकार नहीं कर रही है। अनपेक्षित सुरक्षा सीमा विफलताओं की रिपोर्ट निजी रूप से करें जैसा कि SECURITY.md में वर्णित है।
एक निर्देशित कार्यशाला जो push options, असुरक्षित serialization, duplicate-key parsing, configuration override, और सीमित execution chain सिखाती है। पाठ चल रहे lab के विरुद्ध संक्षिप्त व्याख्याओं को सुरक्षित प्रयोगों के साथ जोड़ते हैं।
तीन क्रमिक Challenge cards, वैकल्पिक hints, और backend-generated flags के साथ एक CTF-शैली का अनुभव। सामान्य UI source, traces, serializer output, execution-gate output, या निर्देशित walkthrough को उजागर नहीं करता है।
git clone https://github.com/royaleybovich/CVE-2026-3854-lab.git
cd CVE-2026-3854-lab
docker compose up -d --build
किसी फ़्लैग या क्रेडेंशियल सेटअप की आवश्यकता नहीं है। एक one-shot initializer पहले स्टार्टअप पर एक निजी Docker वॉल्यूम में स्वतंत्र, संक्षिप्त मानव-पठनीय proof मान और यादृच्छिक सेवा क्रेडेंशियल बनाता है। make up एक समतुल्य सुविधा कमांड है। एक वैकल्पिक .env केवल डिफ़ॉल्ट को ओवरराइड करने या स्पष्ट मानों को Docker के बाहर रखने के लिए आवश्यक है।
| सेवा | स्थानीय URL |
|---|---|
| Flagship | http://localhost:8080 |
| ForgeDock | http://localhost:3000 |
| Web Terminal | http://localhost:7681 |
डिस्पोज़ेबल लैब खाता यह है:
Username: devuser
Password: devpass
ये सार्वजनिक क्रेडेंशियल केवल स्थानीय, डिस्पोज़ेबल लैब के अंदर मौजूद हैं। इन्हें कहीं और दोबारा उपयोग न करें।
docker compose)रिलीज़-तैयारी पास को Apple Silicon (arm64) पर सत्यापित किया गया है। अन्य ऑपरेटिंग सिस्टम और CPU आर्किटेक्चर को तब तक सत्यापित नहीं माना जाता जब तक उनके क्लीन-क्लोन जाँच दर्ज न हो जाएँ।
make up                 # build and start; private lab state is generated automatically
make logs               # follow service logs
make reset              # delete lab repositories/progress and rebuild
make down               # stop the lab without deleting Docker volumes
make test               # run unit and live integration tests
make reset Docker वॉल्यूम हटा देता है, जिनमें लैब रिपॉज़िटरी, रनटाइम प्रगति, प्रूफ़ मान और आंतरिक क्रेडेंशियल शामिल हैं। अगला स्टार्टअप स्वचालित रूप से नए निजी मान उत्पन्न करता है।
प्रकाशित पोर्ट 127.0.0.1 पर बाइंड होते हैं। Redis, हुक एक्ज़ीक्यूटर और आंतरिक प्रोसेसिंग सेवाएँ प्रकाशित नहीं होती हैं। एक्ज़ीक्यूटर के पास कोई Docker सॉकेट या होस्ट फ़ाइलसिस्टम माउंट नहीं है, यह Linux क्षमताएँ छोड़ देता है, रीड-ओनली फ़ाइलसिस्टम का उपयोग करता है, कोई शेल कमांड या कॉलर-नियंत्रित एनवायरनमेंट स्वीकार नहीं करता है, और केवल सटीक लैब-स्वामित्व वाले प्रूफ़ एक्ज़ीक्यूटेबल को ही आमंत्रित कर सकता है। ये नियंत्रण अभ्यास को सीमित करते हैं; ये इसे सार्वजनिक रूप से उजागर करने के लिए सुरक्षित नहीं बनाते हैं।
Browser / Git client
        ↓
Flagship portal / ForgeDock
        ↓
Internal processing network
        ↓
Constrained executor
सिस्टम अवलोकन, push-option प्रसंस्करण, खतरा मॉडल, और स्थानीय परिनियोजन गाइड देखें।
ForgeDock, CVE-2026-3854 के पीछे के सार्वजनिक रूप से प्रलेखित भेद्यता अवधारणाओं का एक जानबूझकर सरलीकृत और सुरक्षित रूप से सीमित पुनर्निर्माण है। यह GitHub के स्वामित्व वाले कार्यान्वयन को पुन: उत्पन्न नहीं करता है। फ़ील्ड नाम, सेवा सीमाएँ, और निष्पादन व्यवहार वास्तविक GitHub और GitHub Enterprise Server कार्यान्वयन से भिन्न हैं।
जानबूझकर भेद्य व्यवहार इस लैब के लिए डाउनस्ट्रीम जोड़ा गया था और यह अपस्ट्रीम Forgejo भेद्यता नहीं है। ForgeDock, GitHub नहीं है, और यह परियोजना GitHub, Forgejo, Wiz, या उद्धृत शोधकर्ताओं से संबद्ध या समर्थित नहीं है।
ये श्रेय स्रोतों और निर्भरताओं का वर्णन करते हैं; वे सहयोग, अनुमोदन, या समर्थन का संकेत नहीं देते हैं।
Flagship-निर्मित सॉफ़्टवेयर और पाठ्यक्रम GPL-3.0-or-later के अंतर्गत लाइसेंस प्राप्त हैं, सिवाय उस स्थिति के जहाँ कोई फ़ाइल अन्य संगत लाइसेंस बताती है। LICENSE, NOTICE.md, Forgejo उत्पत्ति, और TRADEMARKS.md देखें। मौजूदा तृतीय-पक्ष लाइसेंस और सूचनाएँ प्रभावी रहती हैं।






