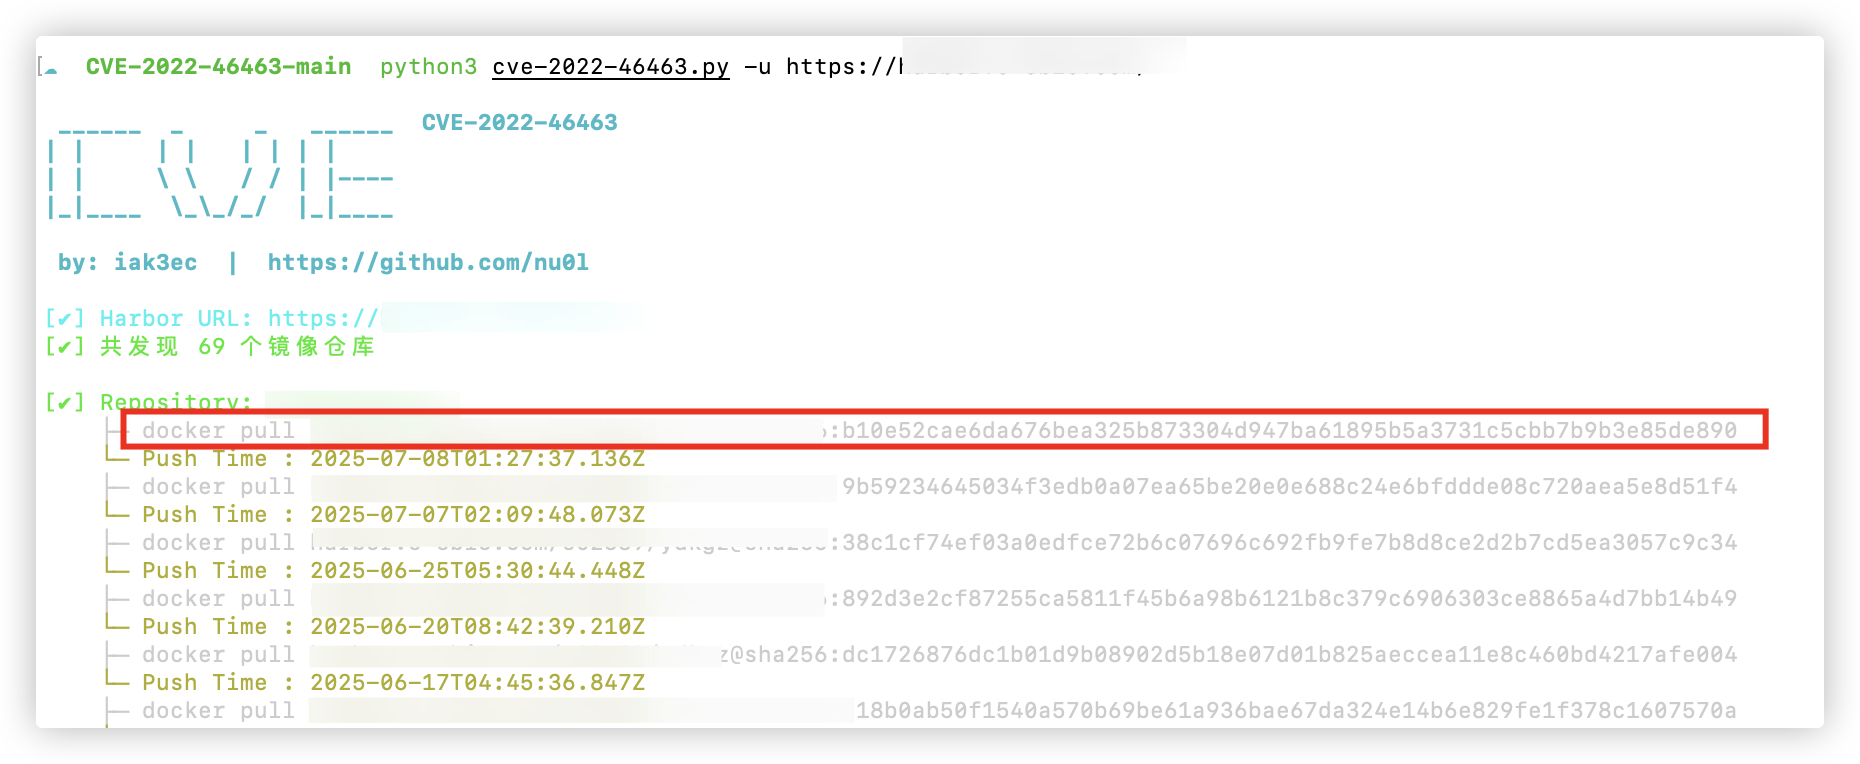
#1
 owasp/kstg
Kubernetes सुरक्षा परीक्षण मार्गदर्शिका
 cozystack/copy-fail-blocker
BPF-LSM CVE-2026-31431 (कॉपी फेल) के लिए शमन — पूरे क्लस्टर में AF_ALG सॉकेट निर्माण को अस्वीकार करता है
 raj3shp/persisthunt
लिनक्स स्थायित्व का पता लगाने, शिकार करने और कलाकृति संग्रह करने की स्क्रिप्ट
 akamajoris/cve-2019-11043-docker
CVE-2019-11043 के लिए डॉकरकृत कमजोर PHP-FPM वातावरण, phuip-fpizdam शोषण को बनाने और चलाने के निर्देशों के साथ दूरस्थ कोड निष्पादन प्राप्त करने के लिए।
 infobyte/distro_checker
क्रॉस डिस्ट्रीब्यूशन एक्सप्लॉइट टेस्टिंग
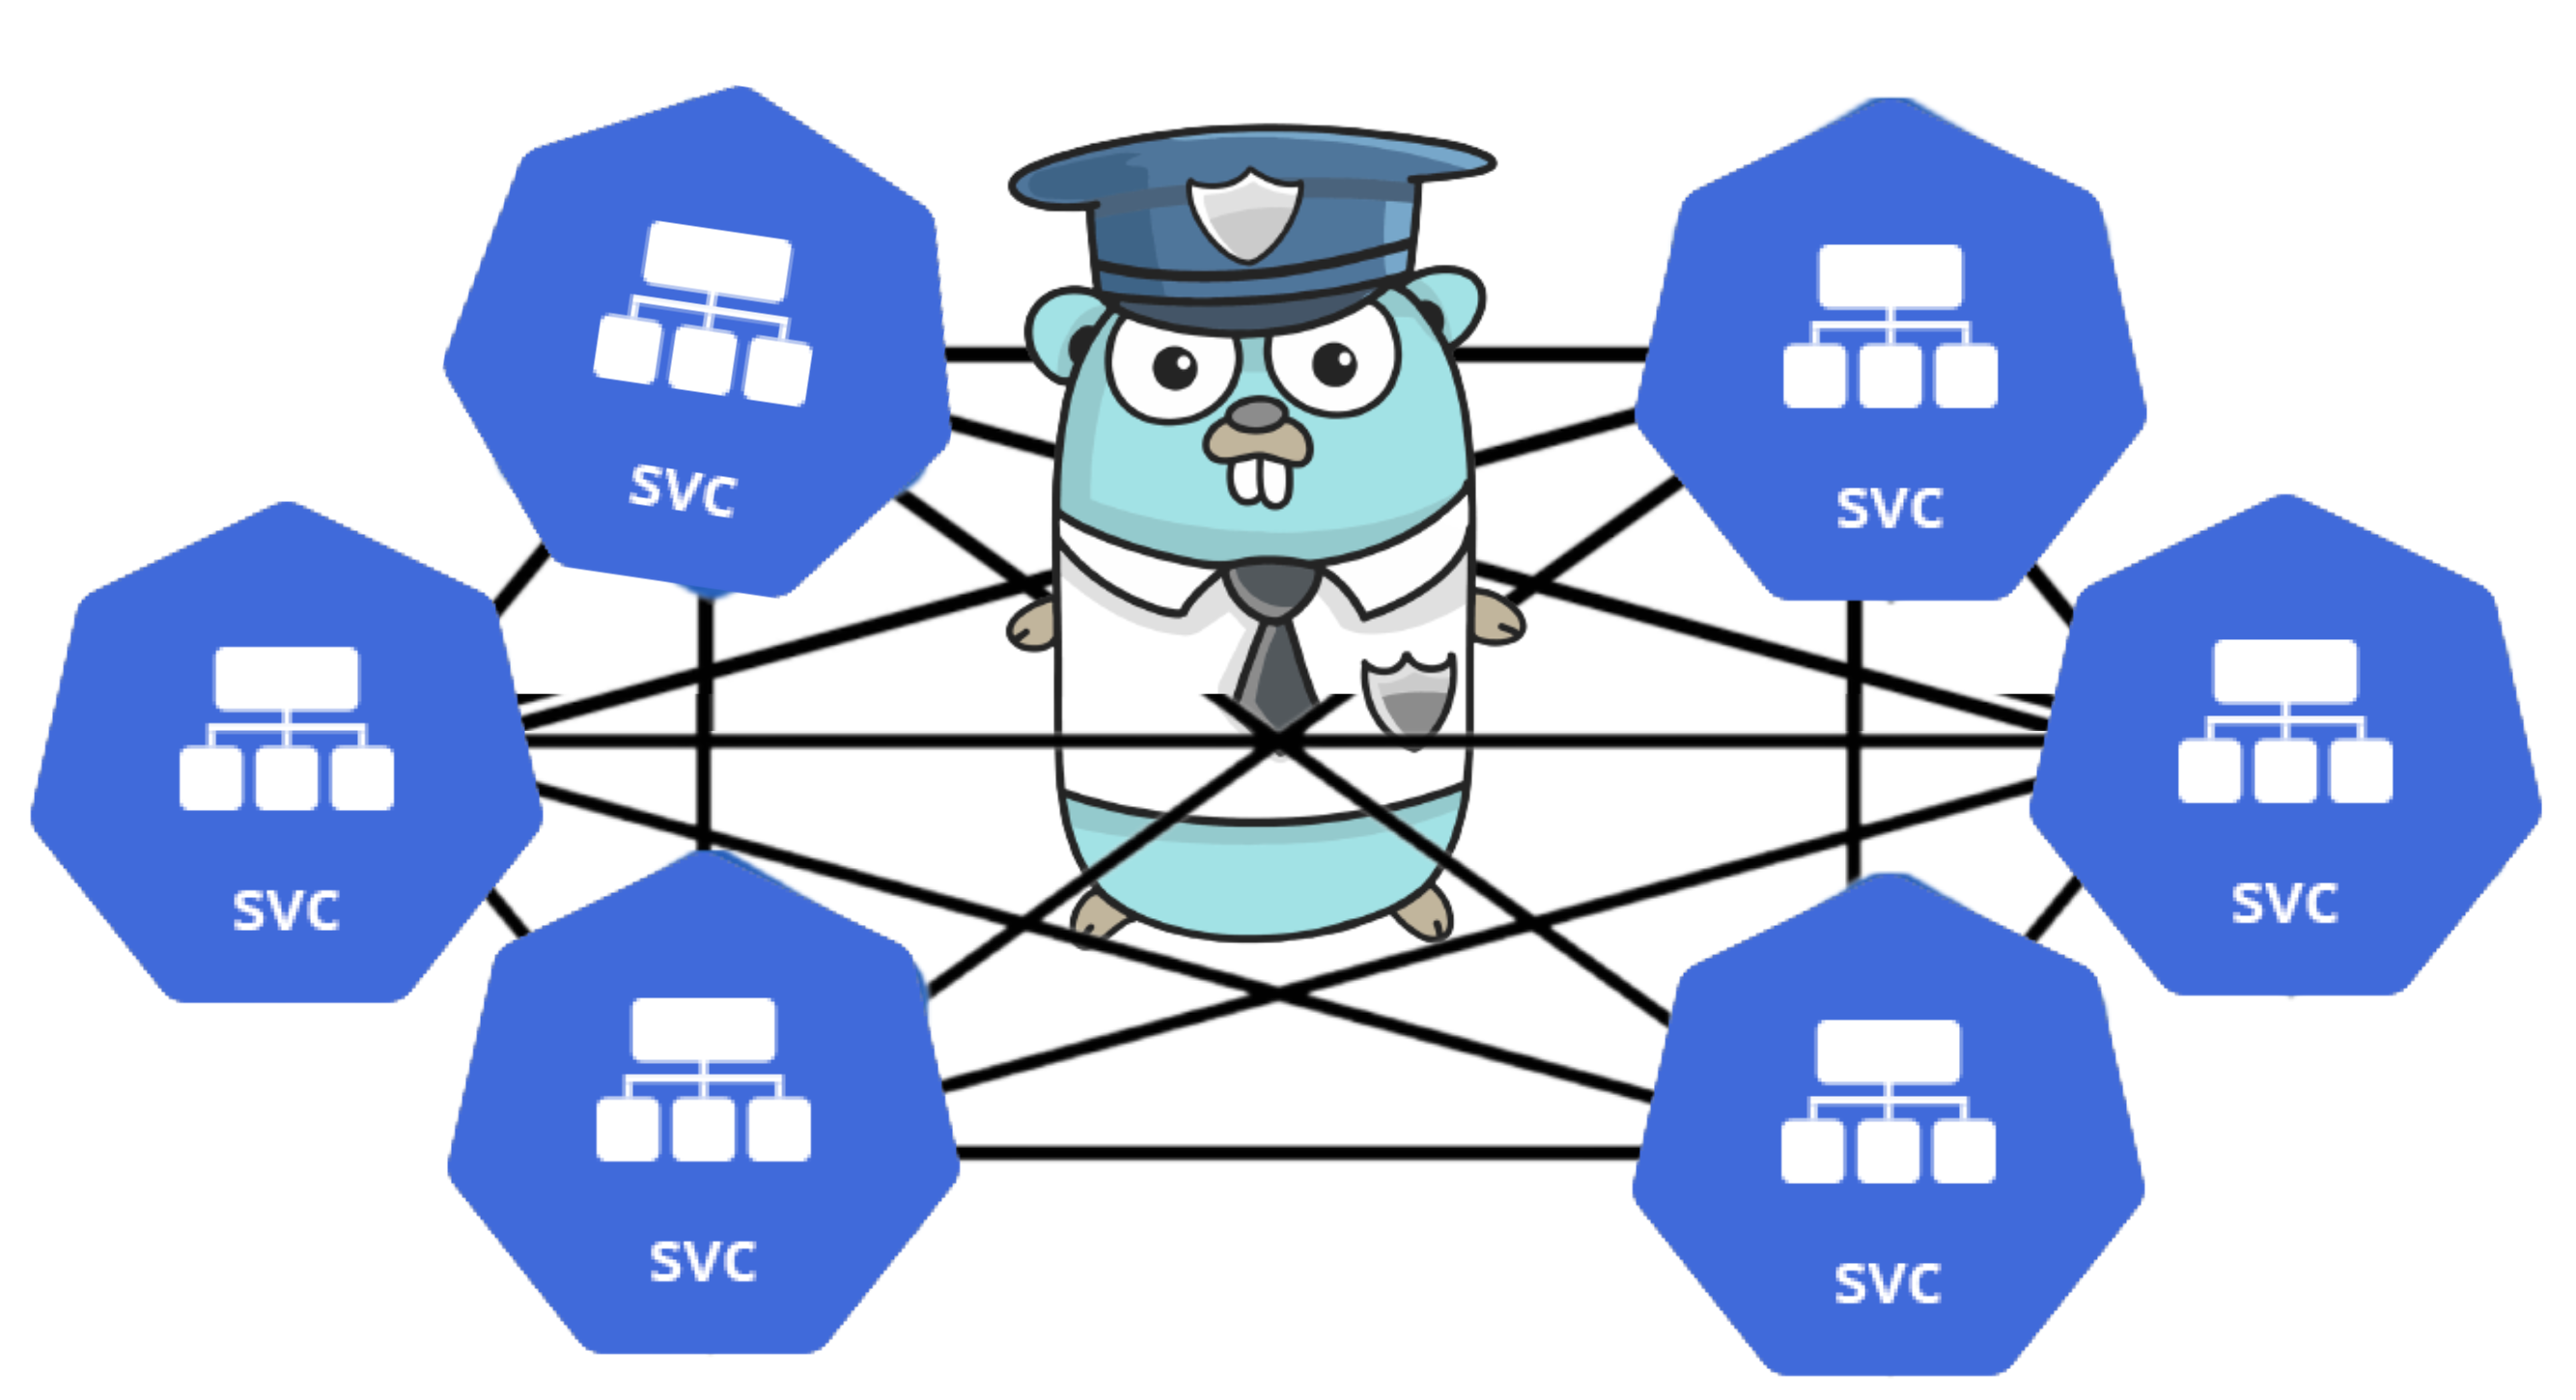 chen-keinan/mesh-kridik
इस्टियो सर्विस मेश के साथ कुबेरनेट्स क्लस्टरों के लिए स्वचालित सुरक्षा जाँचकर्ता, OPA नीतियों के माध्यम से सर्वोत्तम प्रथाओं को लागू करता है और गलत…
 pyperanger/dockerevil
WorldFirst (सार्वजनिक) Docker API Exploit - Docker और Openshift से संबंधित मेरे सुरक्षा अनुसंधान
 nixwizard/kube-alien
स्वचालित Kubernetes क्लस्टर पेनिट्रेशन टेस्टिंग टूल जो API, Kubelet, etcd और Dashboard में गलत कॉन्फ़िगरेशन का शोषण करता है ताकि पॉड के अंदर से SSH…
 otsmane-ahmed/ci-supplychain-guard
यह एक स्थैतिक विश्लेषण उपकरण है जो पैटर्न मिलान और AST विश्लेषण का उपयोग करके CI/CD पाइपलाइनों में दुर्भावनापूर्ण निर्भरताओं का पता लगाता है, जिसमें…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431 (कॉपी फेल) के लिए डिटेक्शन स्क्रिप्ट जो कर्नेल संस्करण, पैच की उपस्थिति, कर्नेल कॉन्फ़िगरेशन, AF_ALG सॉकेट उपलब्धता, setuid बाइनरी और…
 blueteamsteve/cve-2021-41773
CVE-2021-41773 के लिए कमजोर डॉकर इमेज
 xtuc/airgap
AI के आधुनिक युग के लिए सुरक्षा: बुरे AI एजेंटों और दुर्भावनापूर्ण npm पैकेजों से बचाव करें
 aquasecurity/trivy-plugin-kubectl
एक Trivy प्लगइन जो किसी kubernetes संसाधन की इमेजेस को स्कैन करता है
 pokerfacesad/cve-2021-1056
CVE-2021-1056 के लिए PoC, GPU कंटेनर सुरक्षा से संबंधित
 zappaboy/vuln-scanner
रिपोर्ट निर्माण के साथ भेद्यता आकलन स्कैनर
 darryk10/cve-2021-25735
सीवीई-2021-25735 के लिए एक्सप्लॉइट जो नोड लेबल हेरफेर के माध्यम से Kubernetes Validating Admission Webhook बायपास को प्रदर्शित करता है, साथ में तैनात…
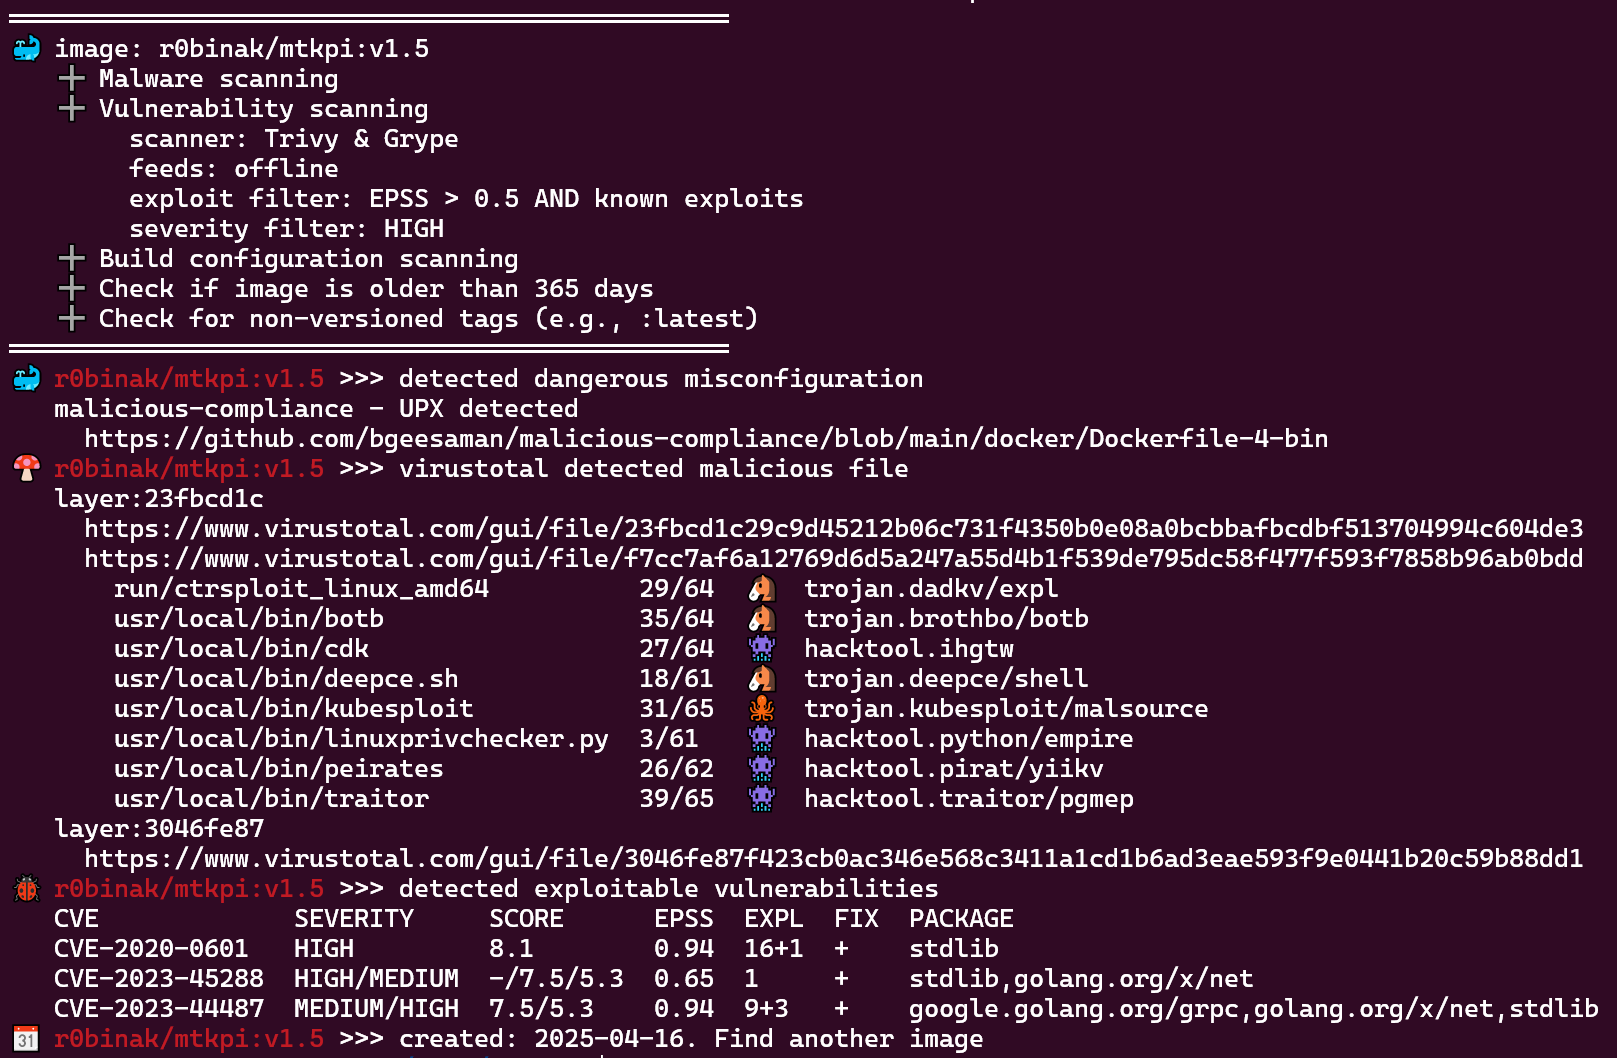 ecomtech-oss/pisc
सार्वजनिक OCI-इमेज (डॉकर इमेज) सुरक्षा जाँचकर्ता