
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 zappaboy/vuln-scanner
रिपोर्ट निर्माण के साथ भेद्यता आकलन स्कैनर
 darryk10/cve-2021-25735
सीवीई-2021-25735 के लिए एक्सप्लॉइट जो नोड लेबल हेरफेर के माध्यम से Kubernetes Validating Admission Webhook बायपास को प्रदर्शित करता है, साथ में तैनात…
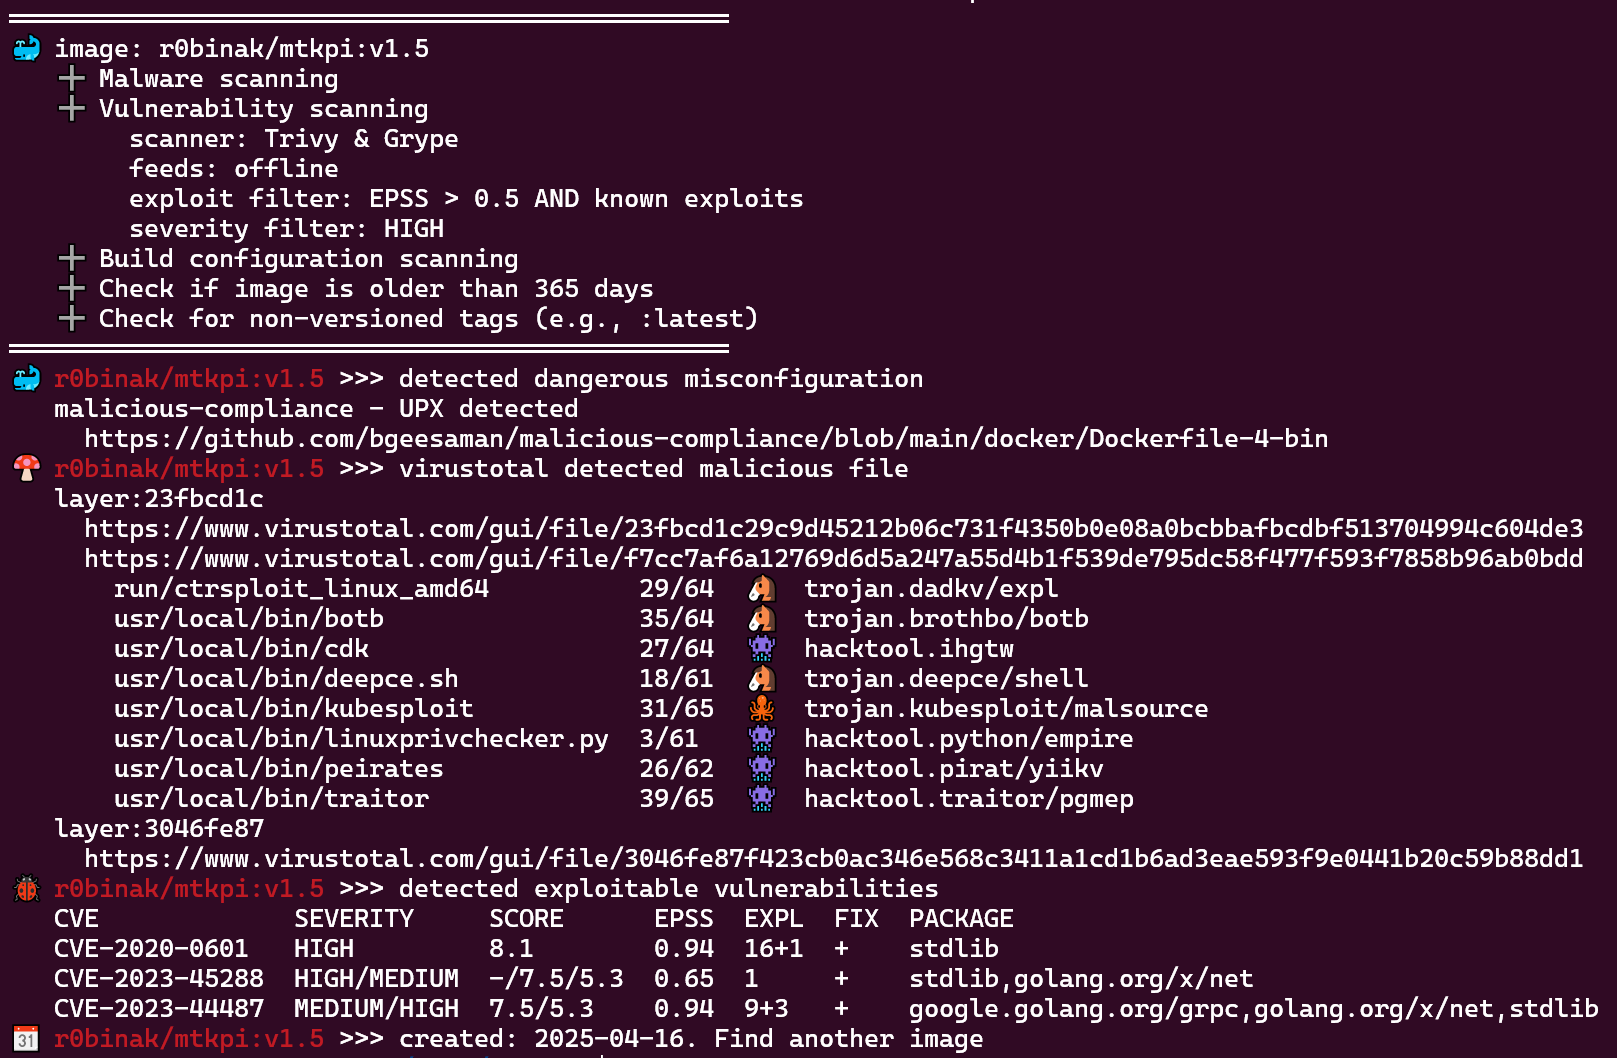 ecomtech-oss/pisc
सार्वजनिक OCI-इमेज (डॉकर इमेज) सुरक्षा जाँचकर्ता
 knqyf263/cve-2018-1111
Docker-आधारित प्रयोगशाला वातावरण, जो CVE-2018-1111 (DynoRoot) को पुनरुत्पादित और शोषण करने के लिए स्वचालित हमलावर और पीड़ित स्क्रिप्ट के साथ…
 hmlio/vaas-cve-2014-0160
भेद्यता एक सेवा के रूप में: CVS-2014-0160, उर्फ Heartbleed का प्रदर्शन
 aquasecurity/trivy-enforcer
[प्रायोगिक] इमेज आश्वासन के लिए Kubernetes Operator
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 स्थानीय विशेषाधिकार उन्नयन और कमजोर कंटेनर
 kamalsrini/sentinel-cve
CLI उपकरण जो CVEs को सरल अंग्रेजी में समझाता है और repos को प्रभाव के लिए स्कैन करता है। Claude द्वारा संचालित।
 xvnpw/k8s-cve-2021-43557-poc
CVE-2021-43557 के लिए PoC
 wantasticapp/wantasticcore
AIO क्लाउड प्रबंधन सर्वर
 bhdresh/cve-2018-11776
CVE-2018-11776 के लिए कमजोर डॉकर कंटेनर
 jas502n/cve-2019-5736
CVE-2019-5736 के लिए एक्सप्लॉइट: runc कंटेनर एस्केप जो होस्ट docker-runc बाइनरी को पेलोड से ओवरराइट करता है, जिसे docker exec के माध्यम से ट्रिगर…
 tabbysable/poc-2020-8559
Kubernetes CVE-2020-8559 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 ugurrates/teampcp-supply-chain-attack
CVE-2026-33634 (CVSS 9.4) — अब तक का 2026 का सबसे प्रभावशाली CI/CD सप्लाई चेन हमला।
 nccgroup/abstractshimmer
CVE-2020-15257 के लिए containerd में प्रूफ ऑफ कॉन्सेप्ट
 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.
 seanrickerd/cve-2026-31431
लिनक्स कर्नेल CVE-2026-31431 के लिए एक्सप्लॉइट, जो authencesn AEAD हेरफेर के माध्यम से पेज कैश भ्रष्टाचार का कारण बनता है, जो कंटेनरों और OpenShift…
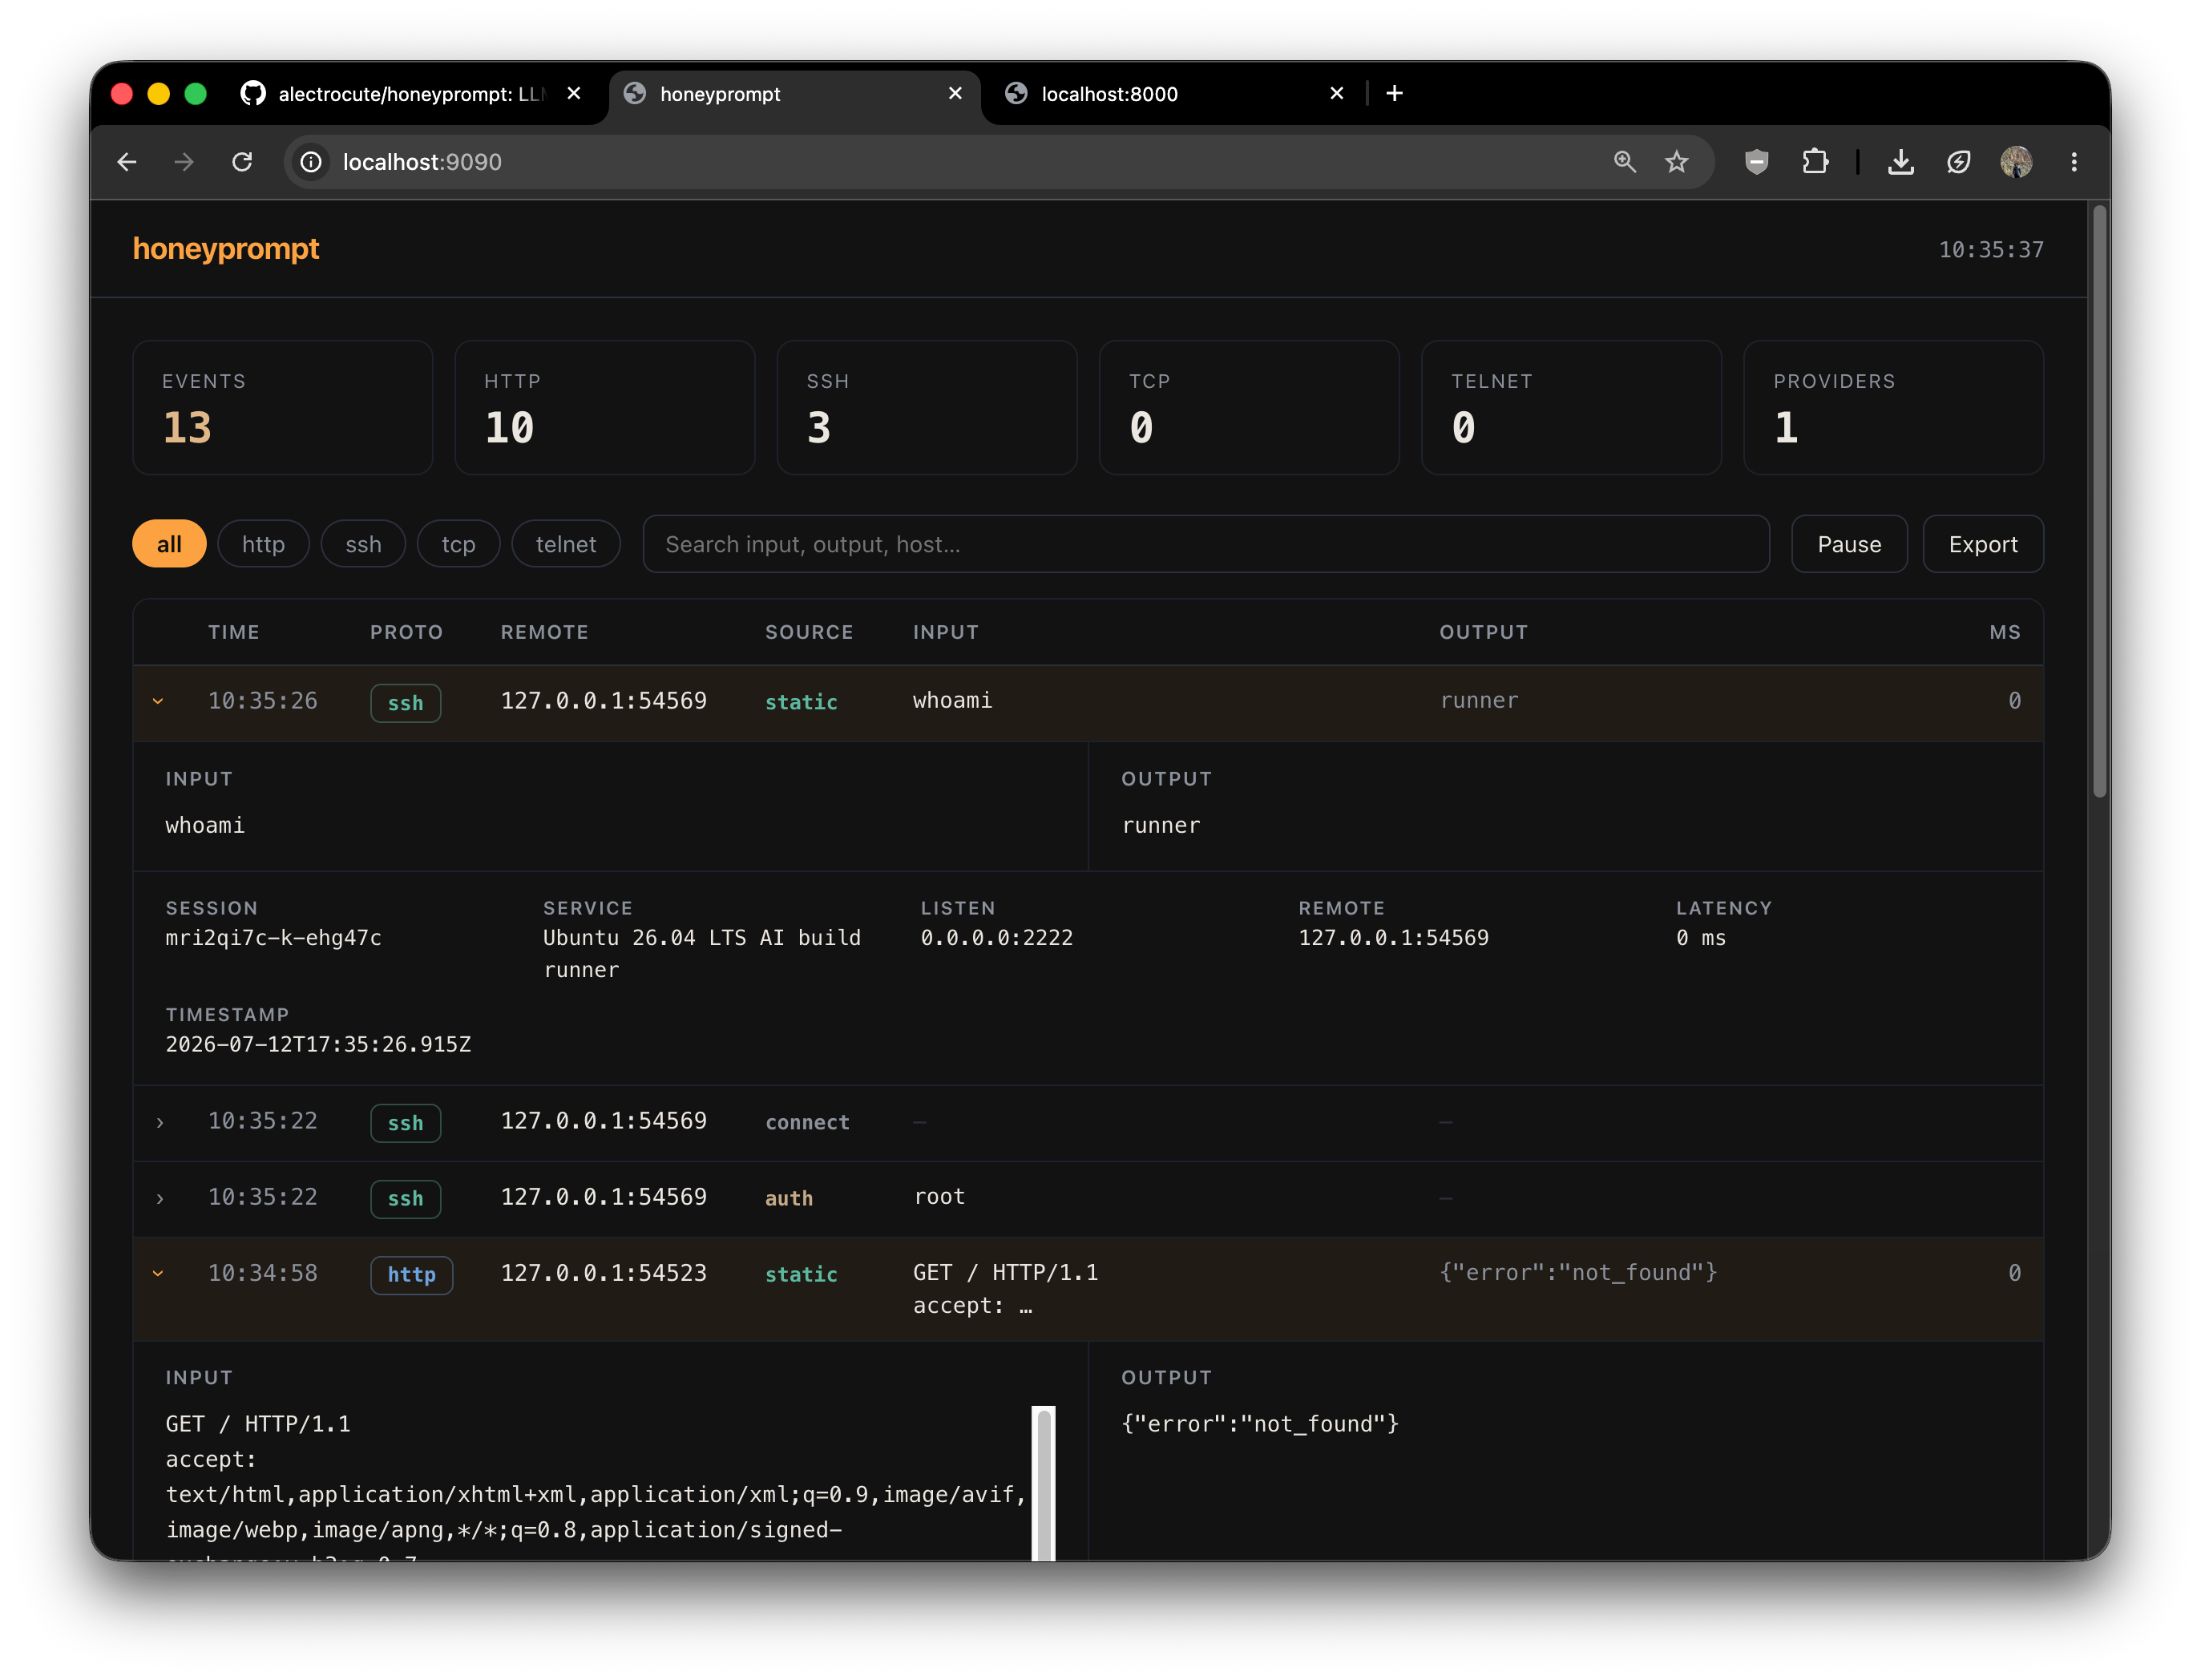 alectrocute/honeyprompt
LLM-प्रथम धोखा ढांचा: "वह हनीपॉट जो बात करता है!™"








