

Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/wenekar/procinfo
सामान्य उपयोगिताएँकंटेनर सुरक्षानेटवर्क मैपिंगस्क्रिप्टिंग और स्वचालनजानकारी एकत्र करनाउपयोगिताएँ और फ्रेमवर्क
GitHubwenekar/procinfo

procinfo

बैश से सीधे प्रक्रिया जानकारी प्राप्त करें, न्यूनतम निर्भरताएँ।

रिपॉजिटरी देखें
292365 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

procinfo

लिनक्स और macOS के लिए एक पोर्टेबल प्रक्रिया निरीक्षक। किसी भी चल रही प्रक्रिया का विवरण तुरंत प्राप्त करें!
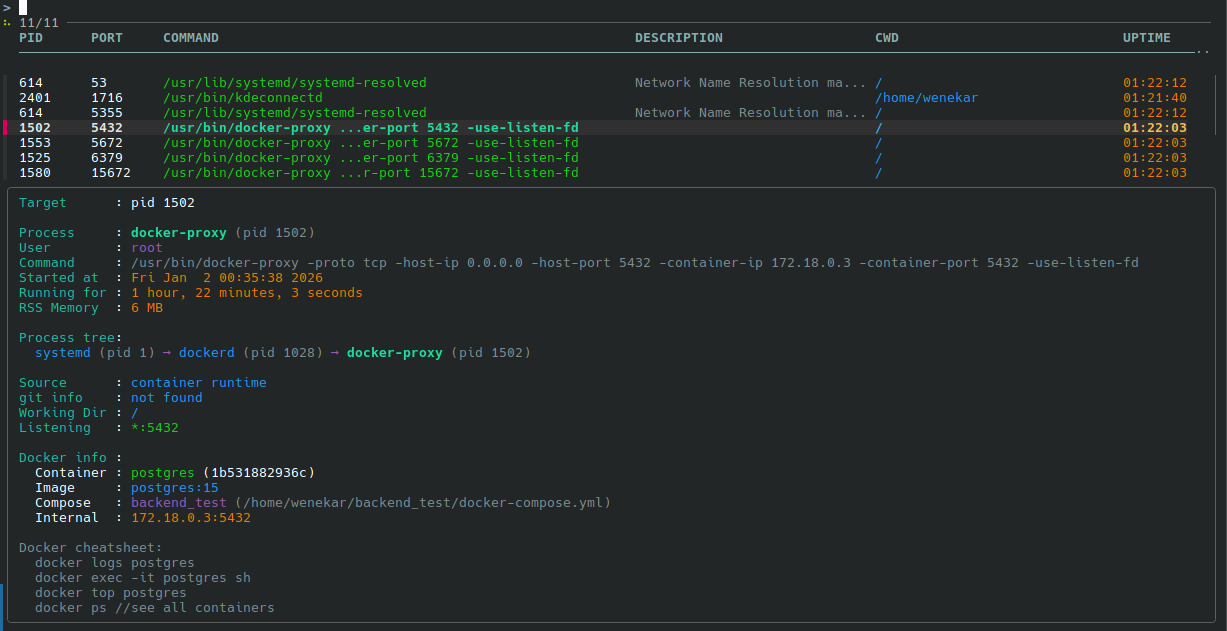
Screenshot_20260102_015743

procinfo_minimal.sh भी देखें - procinfo का शुद्ध sh कार्यान्वयन।

स्थापना

curl -fsSL https://raw.githubusercontent.com/wenekar/procinfo/main/procinfo.sh -o procinfo
chmod +x procinfo
sudo mv procinfo /usr/local/bin/

या बस स्क्रिप्ट को कॉपी करें। यह एक bash स्क्रिप्ट है जिसकी मानक Unix टूल्स (ps, lsof, pgrep) के अलावा कोई निर्भरता नहीं है। या बेहतर, इसके भागों को कॉपी करें, उन्हें संयोजित करें, एक स्क्रिप्ट बनाएं जो आपकी विशिष्ट आवश्यकताओं को पूरा करती हो!

विशेषताएँ

  • क्रॉस-प्लेटफ़ॉर्म - लिनक्स और macOS पर काम करता है (Windows नहीं?)
  • शून्य निर्भरता - केवल bash और मानक Unix टूल्स के अलावा, और शायद एक ऑपरेटिंग सिस्टम।
  • प्रक्रिया वृक्ष - किसी दी गई प्रक्रिया के सभी जनक (parents) देखें। (चौंकाने वाला!)
  • पर्यावरण निरीक्षण - किसी प्रक्रिया के लिए ENV वेरिएबल देखें (-V या --env)
  • Systemd एकीकरण - यदि कोई प्रक्रिया किसी .service का भाग है, तो उस .service फ़ाइल का पथ दिखाता है।
  • SSH एकीकरण - उस ssh-सत्र का user@IP तुरंत देखें जिसने प्रक्रिया शुरू की।
  • git एकीकरण - क्या प्रक्रिया किसी git रेपो से संबंधित है? शाखा और रिमोट URL सीधे आउटपुट में देखें।
  • Docker जागरूक - कंटेनरों, कंपोज़, कंटेनर-आईडी, इमेज का नाम, पोर्ट बाइंडिंग का पता लगाता है... बाद में और जानकारी जोड़ सकता हूँ।
  • नेटवर्क जानकारी - किसी प्रक्रिया के सभी सुनने वाले पोर्ट दिखाता है।
  • पोर्ट सूची - सभी के लिए सुंदर ss -tunlp आउटपुट!
  • लॉक डिटेक्शन - प्रक्रिया की लॉक फ़ाइलें और खुली फ़ाइलें दिखाता है।
  • एकाधिक प्रारूप - मानव-पठनीय, छोटा एक-पंक्ति, या JSON
  • केस-इनसेंसिटिव - procinfo nginx Nginx, NGINX, आदि से मेल खाता है।
  • fzf के साथ TUI मोड - पता चला, fzf बहुत बढ़िया है! सावधान रहें, यह top का विकल्प नहीं है, इसका उद्देश्य सभी प्रक्रियाओं के बजाय खुले पोर्ट देखना है।

आवश्यकताएँ

procinfo के लिए:

  • एक UNIX-जैसी प्रणाली
  • bash
  • ps
  • lsof
  • pgrep

वैकल्पिक निर्भरताएँ:

  • docker
  • git
  • systemctl
  • whatis (man के साथ शामिल)
  • jq (JSON आउटपुट समर्थन)
  • fzf (TUI मोड)

procinfo_minimal के लिए:

  • sh

उपयोग

# इंटरैक्टिव TUI मोड (fzf आवश्यक)
procinfo --tui

# प्रक्रिया नाम से
procinfo nginx

# पोर्ट से
procinfo --port 3306

# PID से
procinfo --pid 1234

# एक-पंक्ति आउटपुट
procinfo --short nginx

# JSON आउटपुट (jq आवश्यक)
procinfo --json nginx

उदाहरण आउटपुट

Target      : godot

Process     : godot.linuxbsd. (pid 234167)
User        : wenekar
Command     : ./bin/godot.linuxbsd.editor.x86_64 --verbose
Started at  : Wed Dec 31 19:12:10 2025
Running for : 1 minute, 6 seconds
RSS Memory  : 330 MB

Process tree:
  systemd (pid 1) → systemd (pid 1141) → konsole (pid 1725) → fish (pid 233851) → godot.linuxbsd. (pid 234167)

Source      : interactive fish shell
git info    : godot (fix-libdecor-ssd-fallback) - [email protected]:wenekar/godot.git
Working Dir : /mnt/Sandisk480/GitHub/godot
Open files  : /memfd:kwin-xkb-keymap-shared
              /memfd:wayland-cursor

Docker कंटेनर

जब किसी Docker कंटेनर से बंधे पोर्ट का निरीक्षण करते हैं:

Target      : port 6379

Process     : docker-proxy (pid 31782)
User        : root
Command     : /usr/bin/docker-proxy -proto tcp -host-ip 0.0.0.0 -host-port 6379 -container-ip 172.18.0.2 -container-port 6379 -use-listen-fd
Started at  : Wed Dec 31 01:45:01 2025
Running for : 17 hours, 28 minutes, 39 seconds
RSS Memory  : 6 MB

Process tree:
  systemd (pid 1) → dockerd (pid 25817) → docker-proxy (pid 31782)

Source      : container runtime
git info    : not found
Working Dir : /
Listening   : *:6379

Docker info :
  Container : redis (463ab2f88502)
  Image     : redis
  Compose   : backend_test (/home/wenekar/backend_test/docker-compose.yml)
  Internal  : 172.18.0.2:6379

Docker cheatsheet:
  docker logs redis
  docker exec -it redis sh
  docker top redis
  docker ps //see all containers

विकल्प

विकल्पविवरण
-p, --port <port>किसी पोर्ट पर सुनने वाली प्रक्रिया खोजें
-P, --pid <pid>विशिष्ट PID का निरीक्षण करें
-a, --all-portsसभी सुनने वाले पोर्ट सूचीबद्ध करें
-t, --tuiइंटरैक्टिव TUI मोड (fzf आवश्यक)
-s, --shortएक-पंक्ति आउटपुट (केवल प्रक्रिया श्रृंखला)
-j, --jsonJSON आउटपुट (jq आवश्यक)
-d, --descriptionप्रक्रिया विवरण की प्रतीक्षा करें (macOS पर धीमा)
--no-colorरंगीन आउटपुट अक्षम करें
-h, --helpसहायता दिखाएँ
-v, --versionसंस्करण दिखाएँ

क्यों?

मैंने TikTok पर witr नामक एक प्रोजेक्ट का विज्ञापन देखा, उक्त TikTok वीडियो का लिंक। फिर मैंने सोचा, लक्ष्य उपयोगकर्ता कौन है? वह बाइनरी किसके लिए है? क्या यह ps -p का केवल एक bash रैपर नहीं है?

इस प्रकार procinfo आया, पता चला, मैं ही वह लक्ष्य उपयोगकर्ता हूँ। यह भी देखें Issue 32।

लाइसेंस

MIT

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    429
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






