
 owasp/python-honeypot
OWASP हनीपॉट, स्वचालित डिसेप्शन फ्रेमवर्क।


OWASP Honeypot एक ओपन-सोर्स सॉफ्टवेयर है जो Python भाषा में है, जिसे आसान और सुरक्षित तरीके से honeypot और honeynet बनाने के लिए डिज़ाइन किया गया है! यह प्रोजेक्ट Python 3.x के साथ संगत है और Mac OS X तथा Linux पर परीक्षण किया गया है।
हम किसी भी योगदान, विचार, प्रतिक्रिया की सराहना करते हैं। बेझिझक हमसे संपर्क करें, issue बनाकर या मुझे सीधे [email protected] पर ईमेल भेजकर। अधिक जानकारी के लिए कृपया Wiki पृष्ठ देखें।
ctrl + c भेजा!)
      ______          __      _____ _____
     / __ \ \        / /\    / ____|  __ \
    | |  | \ \  /\  / /  \  | (___ | |__) |
    | |  | |\ \/  \/ / /\ \  \___ \|  ___/
    | |__| | \  /\  / ____ \ ____) | |
     \____/   \/  \/_/    \_\_____/|_|
                      _    _                        _____      _
                     | |  | |                      |  __ \    | |
                     | |__| | ___  _ __   ___ _   _| |__) |__ | |_
                     |  __  |/ _ \| "_ \ / _ \ | | |  ___/ _ \| __|
                     | |  | | (_) | | | |  __/ |_| | |  | (_) | |_
                     |_|  |_|\___/|_| |_|\___|\__, |_|   \___/ \__|
                                               __/ |
                                              |___/

[+] [2018-07-09 23:56:06] OWASP Honeypot started ...
[+] [2018-07-09 23:56:06] loading modules ftp/weak_password, http/basic_auth_weak_password, ssh/weak_password
[+] [2018-07-09 23:56:06] creating image ohp_ftpserver
[+] [2018-07-09 23:56:35] image ohp_ftpserver created
[+] [2018-07-09 23:56:35] creating image ohp_httpserver
[+] [2018-07-09 23:57:00] image ohp_httpserver created
[+] [2018-07-09 23:57:00] creating image ohp_sshserver
[+] [2018-07-09 23:57:17] image ohp_sshserver created
[+] [2018-07-09 23:57:17] creating ohp_internet network
[+] [2018-07-09 23:57:17] ohp_internet network created subnet:172.19.0.0/16 gateway:172.19.0.1
[+] [2018-07-09 23:57:17] creating ohp_no_internet network
[+] [2018-07-09 23:57:18] ohp_no_internet network created subnet:172.20.0.0/16 gateway:172.20.0.1
[+] [2018-07-09 23:57:18] container ohp_ftpserver_weak_password started, forwarding 0.0.0.0:21 to 72.20.0.:21
[+] [2018-07-09 23:57:18] container ohp_httpserver_basic_auth_weak_password started, forwarding 0.0.0.0:80 to 72.20.0.:80
[+] [2018-07-09 23:57:19] container ohp_sshserver_weak_password started, forwarding 0.0.0.0:22 to 72.19.0.:22
[+] [2018-07-09 23:57:19] all selected modules started: ftp/weak_password, http/basic_auth_weak_password, ssh/weak_password
[+] [2018-07-09 23:57:29] interrupted by user, please wait to stop the containers and remove the containers and images
[+] [2018-07-09 23:57:39] stopping container ohp_httpserver_basic_auth_weak_password
[+] [2018-07-09 23:57:49] stopping container ohp_sshserver_weak_password
[+] [2018-07-09 23:57:49] removing container ohp_ftpserver_weak_password
[+] [2018-07-09 23:57:49] removing container ohp_httpserver_basic_auth_weak_password
[+] [2018-07-09 23:57:49] removing container ohp_sshserver_weak_password
[+] [2018-07-09 23:57:49] removing image ohp_sshserver
[+] [2018-07-09 23:57:49] removing image ohp_httpserver
[+] [2018-07-09 23:57:49] removing image ohp_ftpserver
[+] [2018-07-09 23:57:49] finished.
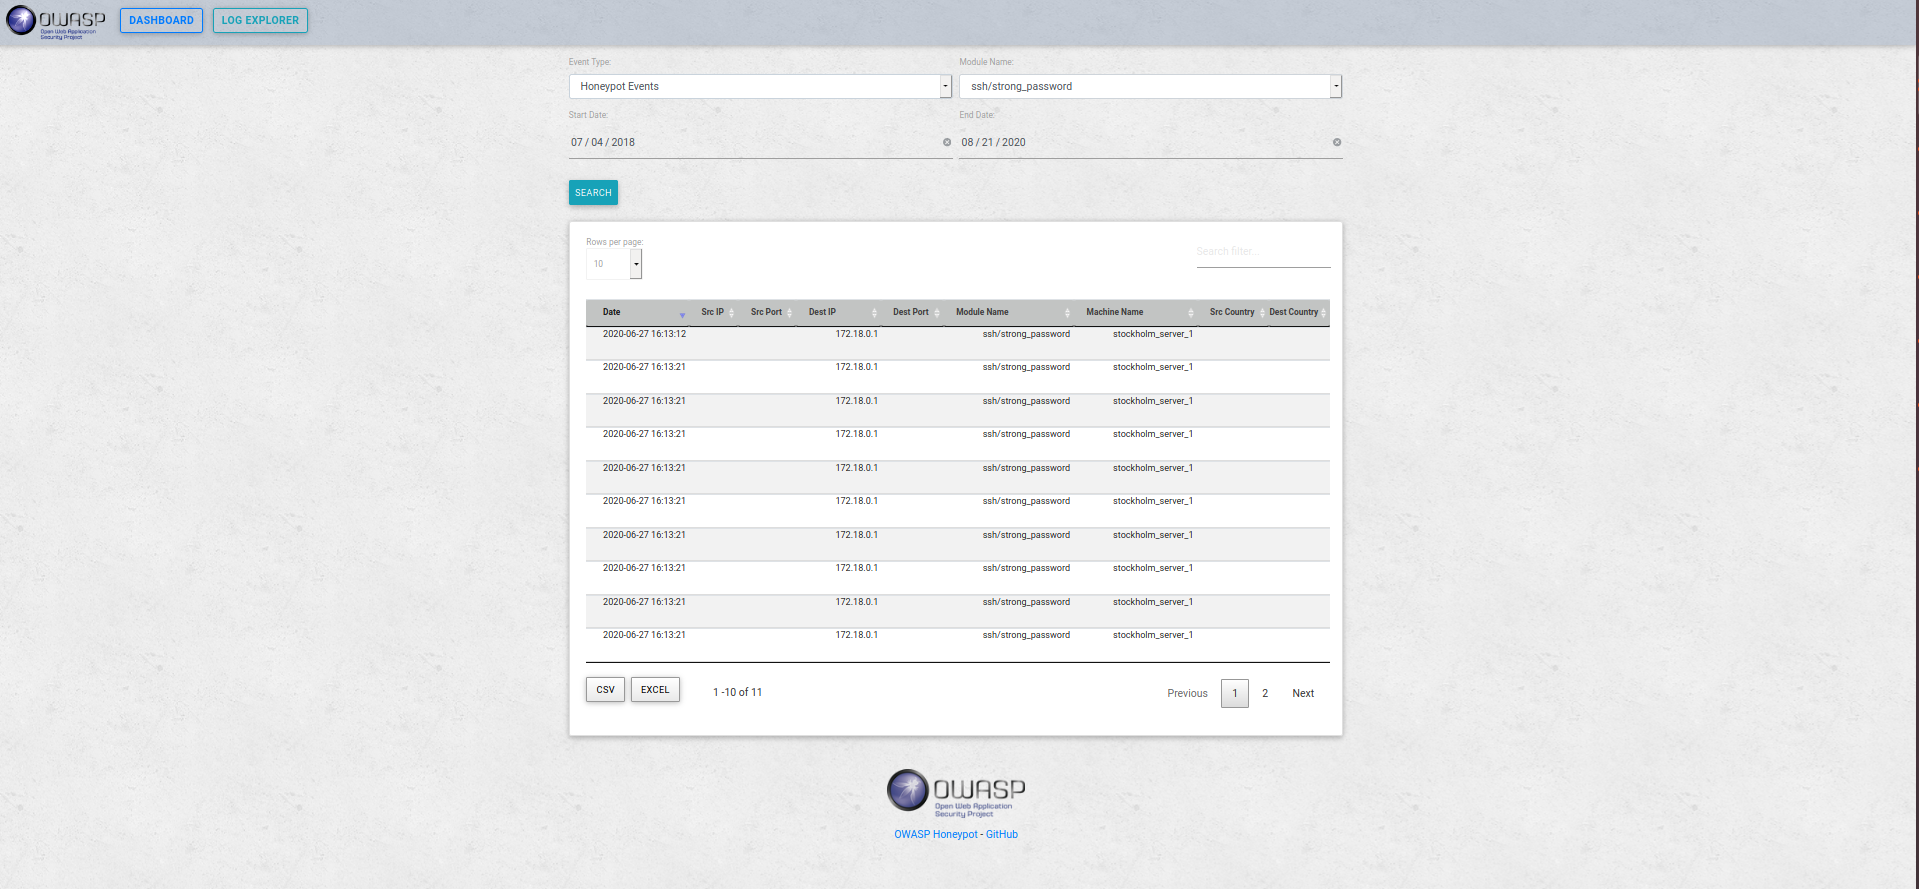
python ohp.py --start-api-server
docker-compose -f docker-compose-host.yml up
docker-compose up

Pull requests का स्वागत है! Slack पर हमसे जुड़ने के लिए स्वतंत्र महसूस करें और #owasp-python-honeypot चैनल पर इंजीनियरों के साथ प्रोजेक्ट पर चर्चा करें। ट्रैकर में 'help wanted' या 'good first issue' लेबल वाले किसी भी खुले issue को उठाने के लिए आपका स्वागत है। विवरण के लिए CONTRIBUTION फ़ाइल देखें। अन्य issues भी योगदान के लिए खुले हैं, लेकिन स्पष्ट रूप से लेबल किए गए issues की तुलना में वे कम सुलभ या कम सुस्पष्ट हो सकते हैं; यदि आप इन tickets को लागू करने में रुचि रखते हैं, तो आपको हमसे संपर्क करने पर विचार करना चाहिए।






