
 #1
डॉकर, कुबेरनेट्स और कंटेनर वाले वातावरणों को स्कैन करने, सुरक्षित करने और मजबूत करने के उपकरण।
Kitploit अनुशंसित

 rootdirective-sec/cve-2026-39987-lab
स्थानीय Docker लैब जो CVE-2026-39987 को पुनः प्रस्तुत करती है, जो marimo के टर्मिनल WebSocket में एक प्री-ऑथ RCE है। शैक्षिक सुरक्षा अनुसंधान के लिए…
 derailed/popeye
👀 एक Kubernetes क्लस्टर संसाधन सैनिटाइज़र
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
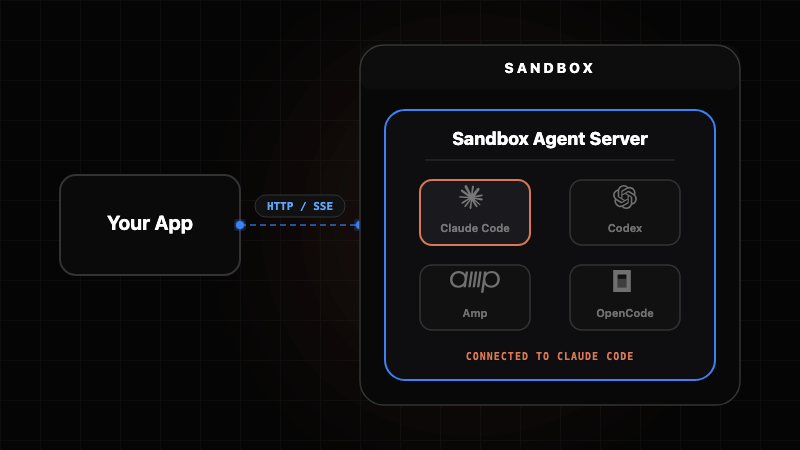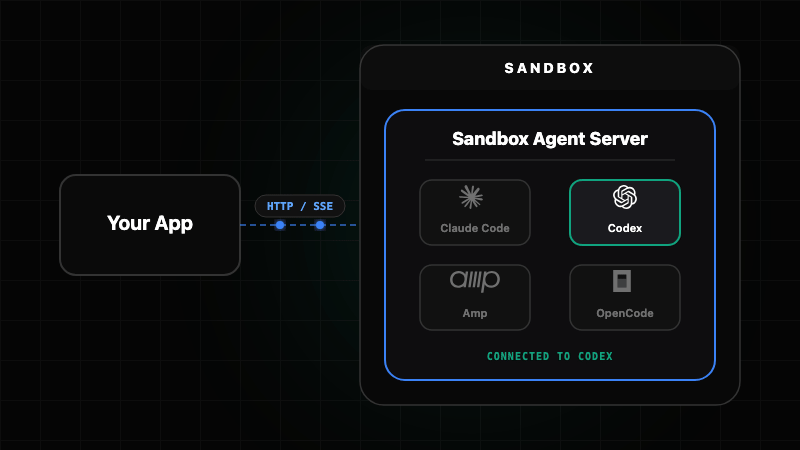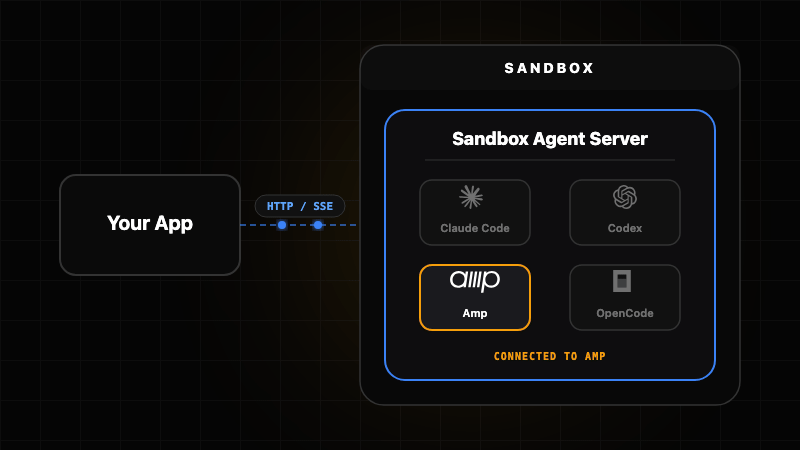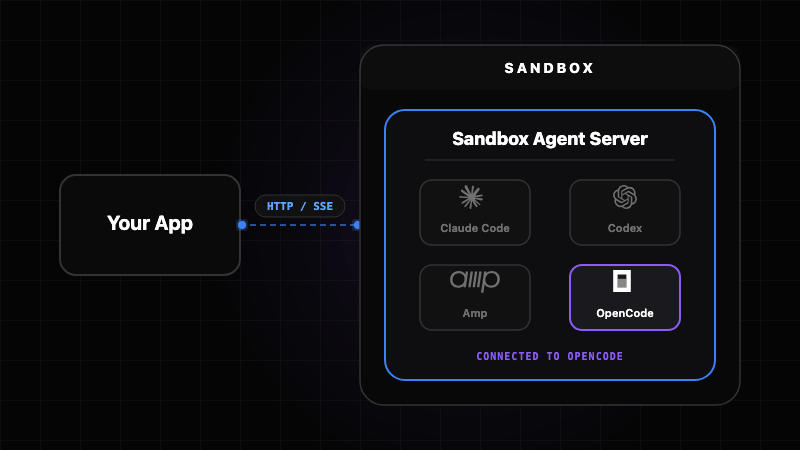 rivet-dev/sandbox-agent
प्रत्येक एजेंट के लिए एक टिकाऊ प्रक्रिया, जिसमें रीस्टार्ट के बाद भी बनी रहने वाली मेमोरी हो
 brompwnie/botb
पेंटेस्टर्स और इंजीनियर्स के लिए एक कंटेनर विश्लेषण और शोषण उपकरण।
 robcholz/vibebox
एप्पल सिलिकॉन मैकओएस पर अल्ट्राफास्ट सीएलआई तेज, सैंडबॉक्स्ड डेवलपमेंट और एलएलएम एजेंटों के लिए।
 andreicscs/honeywire
ओपन-सोर्स डिसेप्शन प्लेटफ़ॉर्म जो किसी भी लिनक्स मशीन को हाई-सिग्नल कैनरी में बदल देता है। फ़ाइलों, पोर्ट्स और नेटवर्क सेवाओं पर ट्रिपवायर सेंसर…
 hackspeak/cve-2026-17106
Docker `docker cp` मनमाना फ़ाइल लेखन के लिए PoC, जो सिमलिंक और tar निष्कर्षण दोषों का फायदा उठाकर होस्ट बाइनरी को ओवरराइट करता है या कंटेनर एस्केप और…
 joaovicdev/exploit-cve-2026-87902
Docker में असुरक्षित लैब + CVE-2026-87902 के लिए Python PoC — WordPress Core में अनधिकृत path traversal (page-template -> LFI -> सशर्त RCE)।…
 siyad01/agentbox
ओपन-सोर्स सैंडबॉक्स्ड रनटाइम AI एजेंटों के लिए — gVisor/Docker आइसोलेशन, क्रेडेंशियल वॉल्ट, अपरिवर्तनीय ऑडिट लॉग। CVE-2026-25253 के बाद निर्मित।
 nisec-eric/cve-2026-31431
# CVE-2026-31431 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण विश्वसनीय सिंगल-शॉट PoC प्रदान करता है, जिसमें कई भाषा कार्यान्वयन, भेद्यता…
 boreas37/cve-2026-44848-poc
CVE-2026-44848 के लिए PoC: Docker प्लगइन एंडपॉइंट्स पर Portainer में अनधिकृत पहुंच नियंत्रण की कमी -> होस्ट RCE (GHSA-rrmm-9v76-h3p4)। केवल Stdlib…
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC बनाम MSG_PEEK use-after-free कंटेनर एस्केप
 aquasecurity/trivy-operator
कुबरनेट्स-नेटिव सुरक्षा ऑपरेटर जो Trivy का उपयोग करके भेद्यता स्कैनिंग, कॉन्फ़िगरेशन ऑडिटिंग, सीक्रेट डिटेक्शन, RBAC विश्लेषण और अनुपालन रिपोर्टिंग…
 chaitin/veinmind-tools
veinmind-tools एक कंटेनर सुरक्षा उपकरण समूह है जो 长亭科技 द्वारा स्वयं विकसित किया गया है और veinmind-sdk पर आधारित है।
 lxc/incus-os
अपरिवर्तनीय लिनक्स OS इमेज जो Incus कंटेनर और वर्चुअल मशीनों को चलाने के लिए अनुकूलित है, UEFI Secure Boot, TPM 2.0 डिस्क एन्क्रिप्शन, और सुरक्षित…










