
 #1

 kubescape/kubescape
ओपन-सोर्स Kubernetes सुरक्षा प्लेटफॉर्म जो पूरे विकास जीवनचक्र में गलत कॉन्फ़िगरेशन, कमजोरियों और अनुपालन के लिए NSA, MITRE और CIS बेंचमार्क के…
 aquasecurity/trivy
कंटेनरों, Kubernetes, कोड रिपॉजिटरी, क्लाउड और अधिक में कमजोरियां, गलत कॉन्फ़िगरेशन, रहस्य, SBOM खोजें
 madhuakula/kubernetes-goat
जानबूझकर असुरक्षित Kubernetes क्लस्टर वातावरण जो व्यावहारिक सुरक्षा प्रशिक्षण के लिए है। इसमें कंटेनर एस्केप, RBAC गलत कॉन्फ़िगरेशन, SSRF, और Falco…
 falcosecurity/falco
लिनक्स के लिए रियल-टाइम क्लाउड-नेटिव रनटाइम सुरक्षा एजेंट जो असामान्य व्यवहार और खतरों का पता लगाने के लिए सिस्कॉल और कंटेनर/कुबरनेट्स मेटाडेटा की…

 secure-system/insular
अपने बिग ब्रदर ऐप्स को अलग करें https://secure-system.gitlab.io/Insular/
 kata-containers/kata-containers
Kata Containers एक ओपन सोर्स परियोजना और समुदाय है जो हल्के वर्चुअल मशीनों (VMs) के एक मानक कार्यान्वयन के निर्माण पर काम कर रहा है, जो कंटेनरों की…
 aquasecurity/kube-hunter
Kubernetes क्लस्टर में सुरक्षा कमजोरियों की तलाश करें
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: gtfobins, pwnkit, dirty pipe, +w docker.sock जैसे आसान लक्ष्यों के शोषण के माध्यम से स्वचालित Linux privesc
 agppp/cve-2019-5736-poc
getshell परीक्षण
 open-policy-agent/opa
घोषणात्मक नीति इंजन जो Rego भाषा का उपयोग करके सेवाओं, Kubernetes, Terraform, Docker और APIs में प्राधिकरण और नीति प्रवर्तन सक्षम करता है।
 google/gvisor
यूज़रस्पेस एप्लिकेशन कर्नेल के माध्यम से कंटेनरों को सैंडबॉक्स करता है जो सिस्टम कॉल को इंटरसेप्ट करता है, होस्ट कर्नेल एक्सेस को सीमित करता है, और…
 cdk-team/cdk
📦 K8s, Docker और Containerd की सुरक्षा परीक्षण को आसान बनाएं।
 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
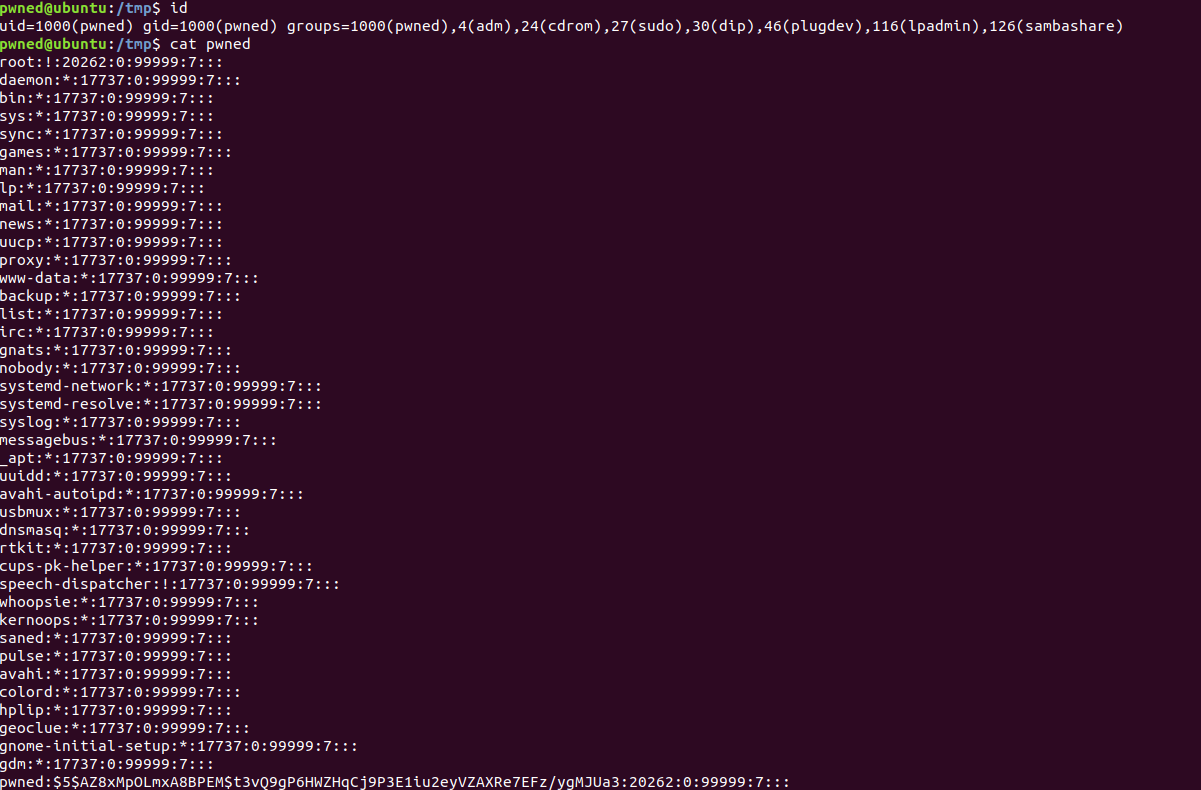 perimora/cve_2019-5736-poc
CVE-2019-5736 के लिए C-आधारित PoC
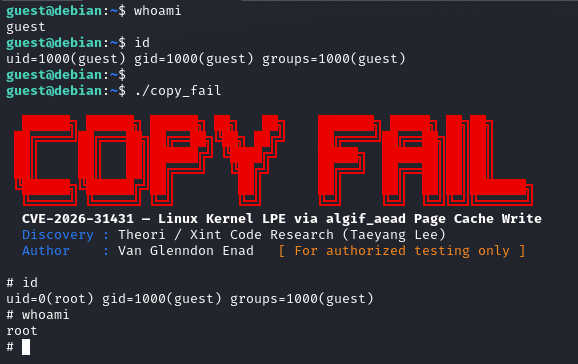 sl4ck0th/cve-2026-31431-poc
# CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट यह Linux कर्नेल में AF_ALG पेज कैश राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि (local…
 metarget/k0otkit
k0otkit एक सार्वभौमिक पोस्ट-पेनिट्रेशन तकनीक है जिसका उपयोग Kubernetes क्लस्टर के विरुद्ध पेनिट्रेशन में किया जा सकता है।
 mishl-dev/cve_2026_31431
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल पेज-कैश राइट प्रिमिटिव जो AF_ALG और splice() के माध्यम से स्थानीय विशेषाधिकार वृद्धि और कंटेनर…




