
 #1
कंटेनर ब्रेकआउट तकनीक, विशेषाधिकार वृद्धि और सैंडबॉक्स एस्केप परीक्षण उपकरण।
Kitploit अनुशंसित

 bishopfox/asminject
डेविड बुकानन के dlinject प्रोजेक्ट का भारी-भरकम संशोधित फोर्क। ptrace का उपयोग किए बिना /proc/<pid>/mem तक पहुँच कर सीधे x86-64, x86, और ARM32 Linux…
 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 eshlomo1/cloudsec
क्लाउड शोषण की कला में महारत हासिल करें। आक्रामक सुरक्षा शोधकर्ताओं और रेड टीम के सदस्यों के लिए एक विशेष संसाधन, जो Azure, Entra ID, AWS, और M365…
 sgkdev/page_inject
CVE-2026-31431-killed page-cache exploit — उन कंटेनरों में कोड निष्पादन जो समान इमेज लेयर साझा करते हैं
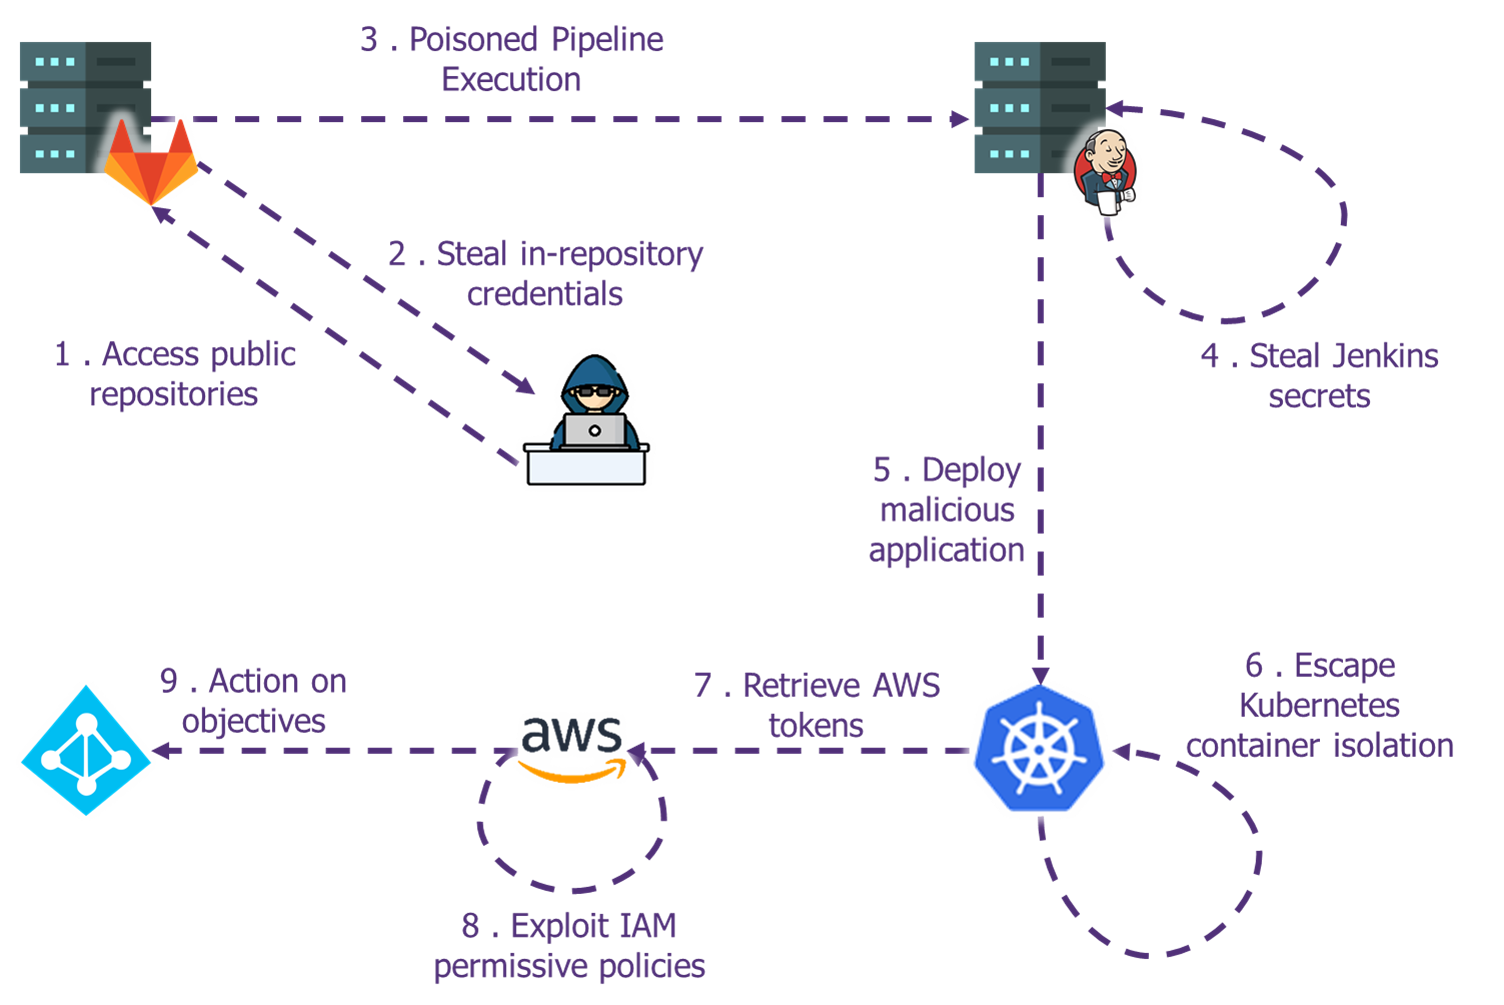 wavestone-cdt/defcon-cicd-pipelines-workshop
व्यावहारिक CI/CD पाइपलाइन सुरक्षा कार्यशाला जिसमें Terraform लैब, AWS शोषण, Kubernetes एस्केप, और आर्टिफैक्ट बैकडोरिंग अभ्यास शामिल हैं, आक्रामक…
 veritas501/pipe-primitive
DirtyPipe से प्रेरित लिनक्स कर्नेल में एक एक्सप्लॉइट प्रिमिटिव
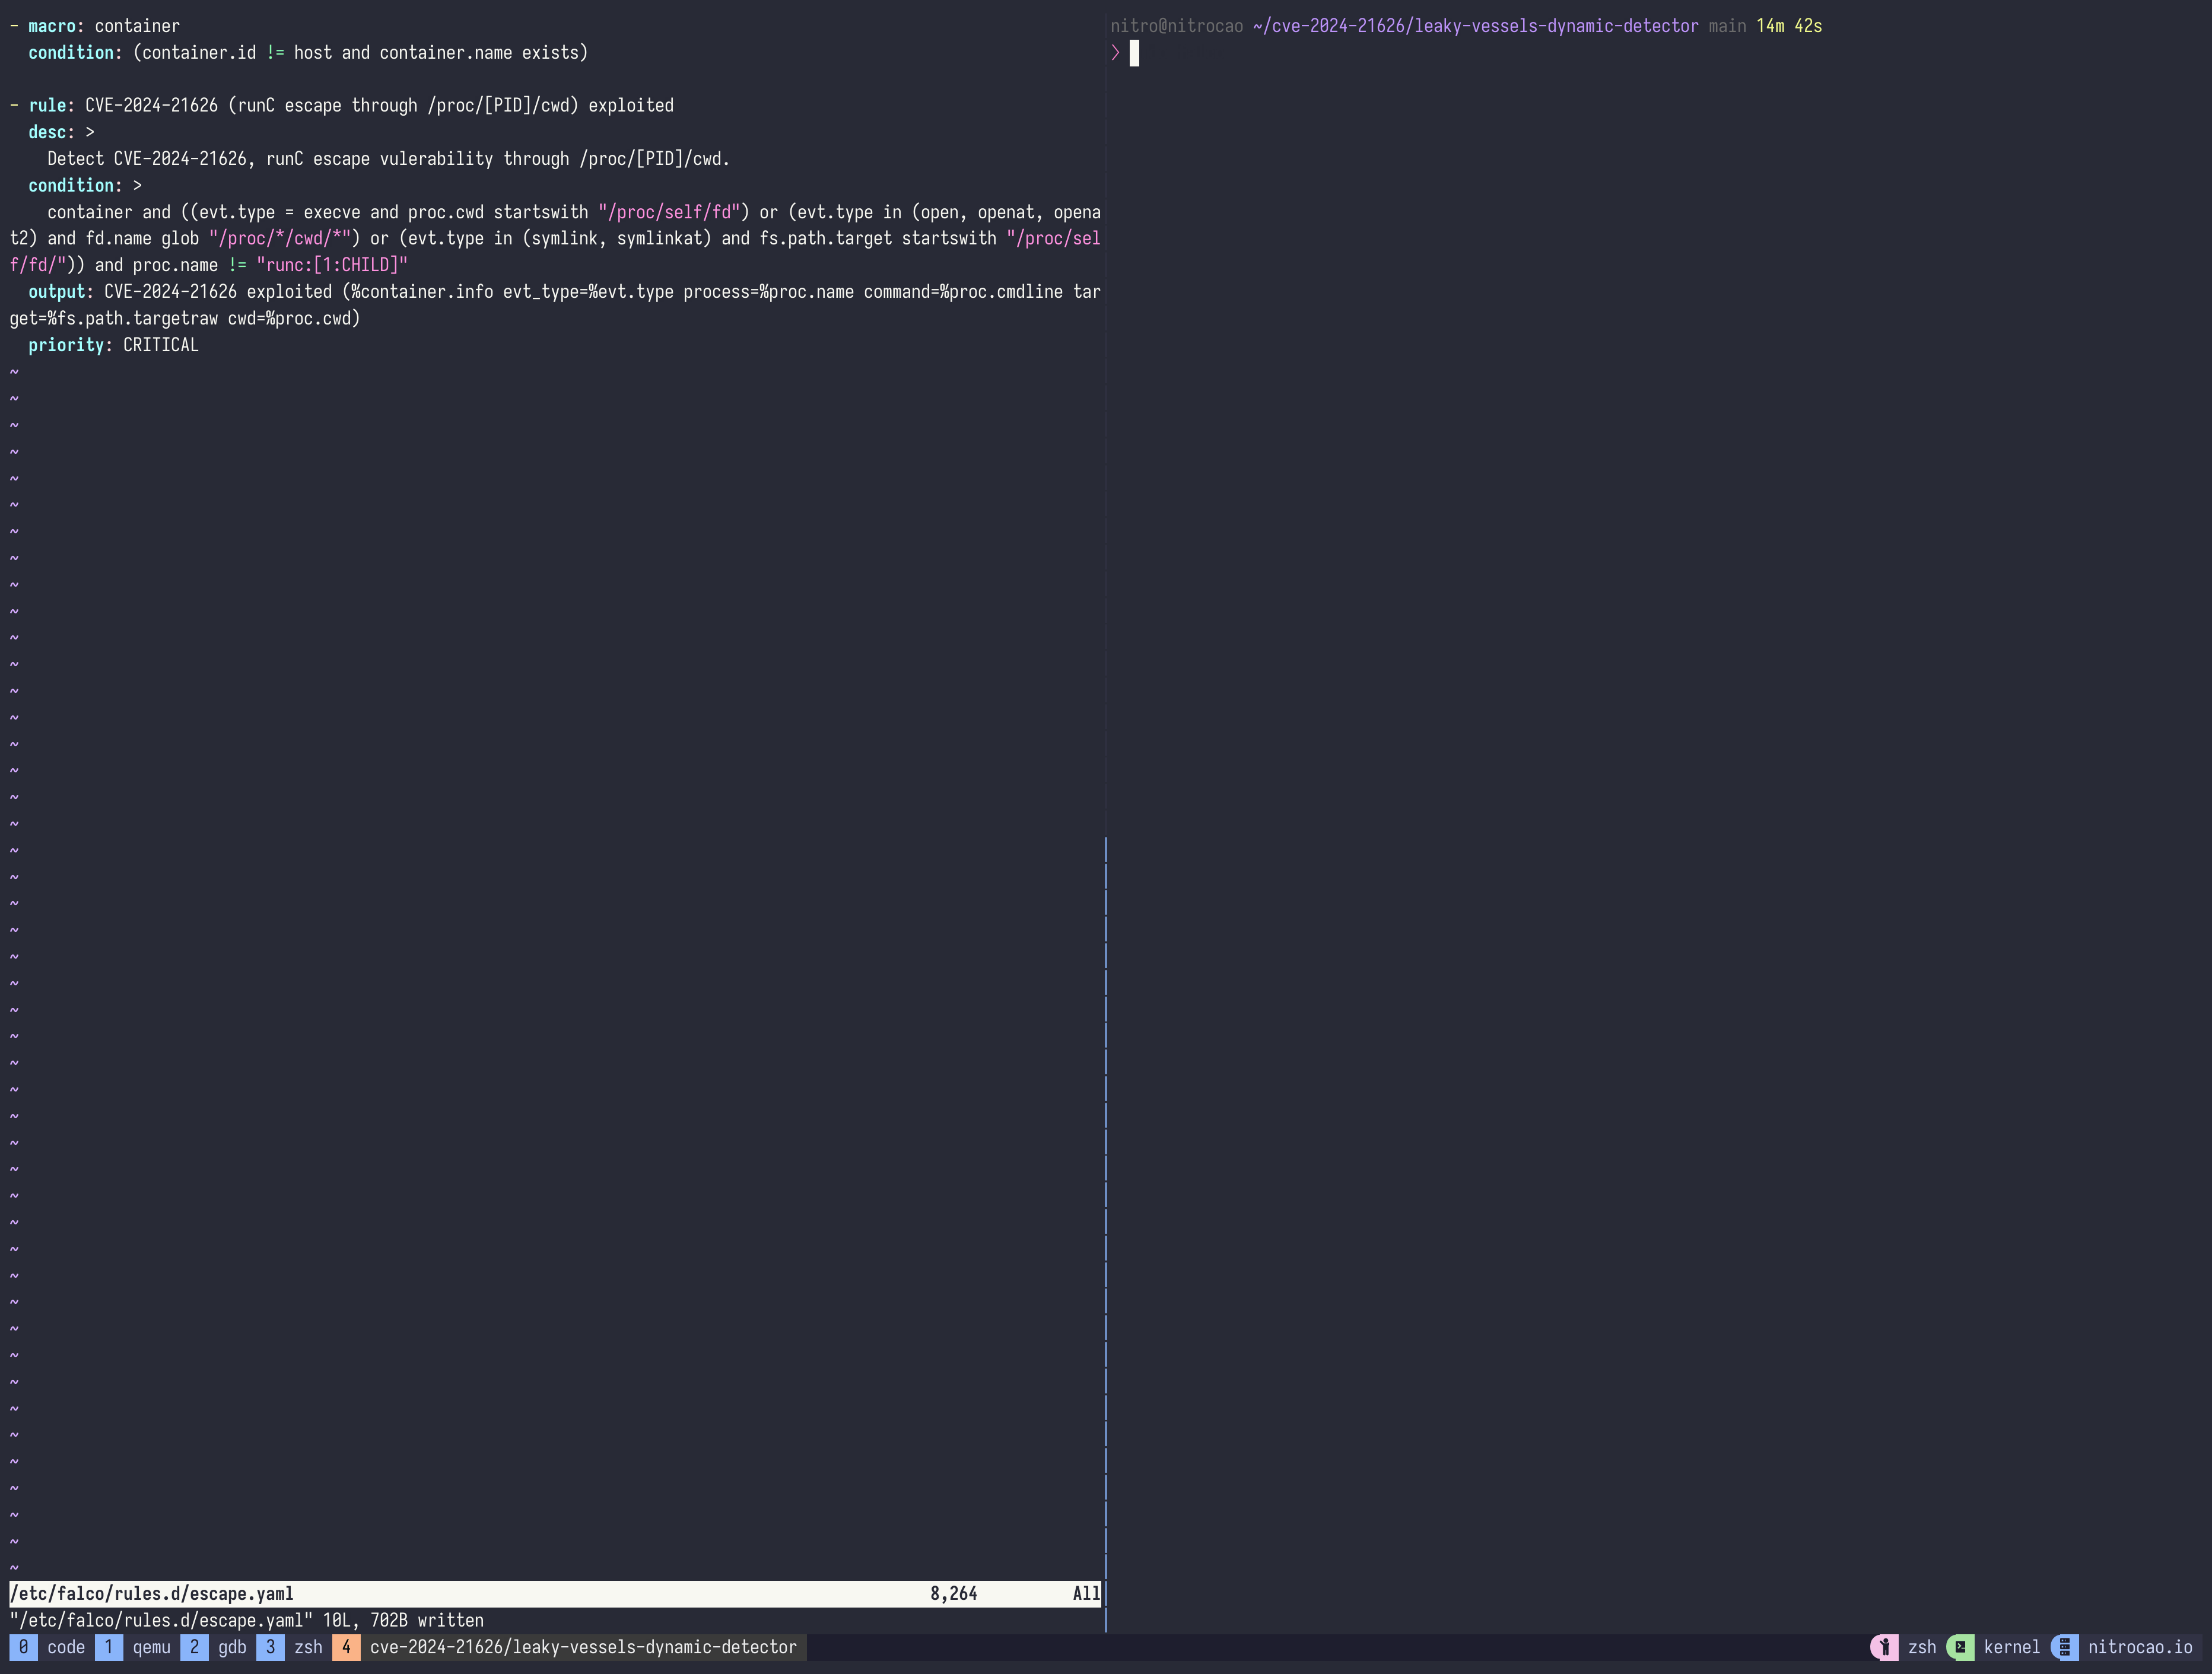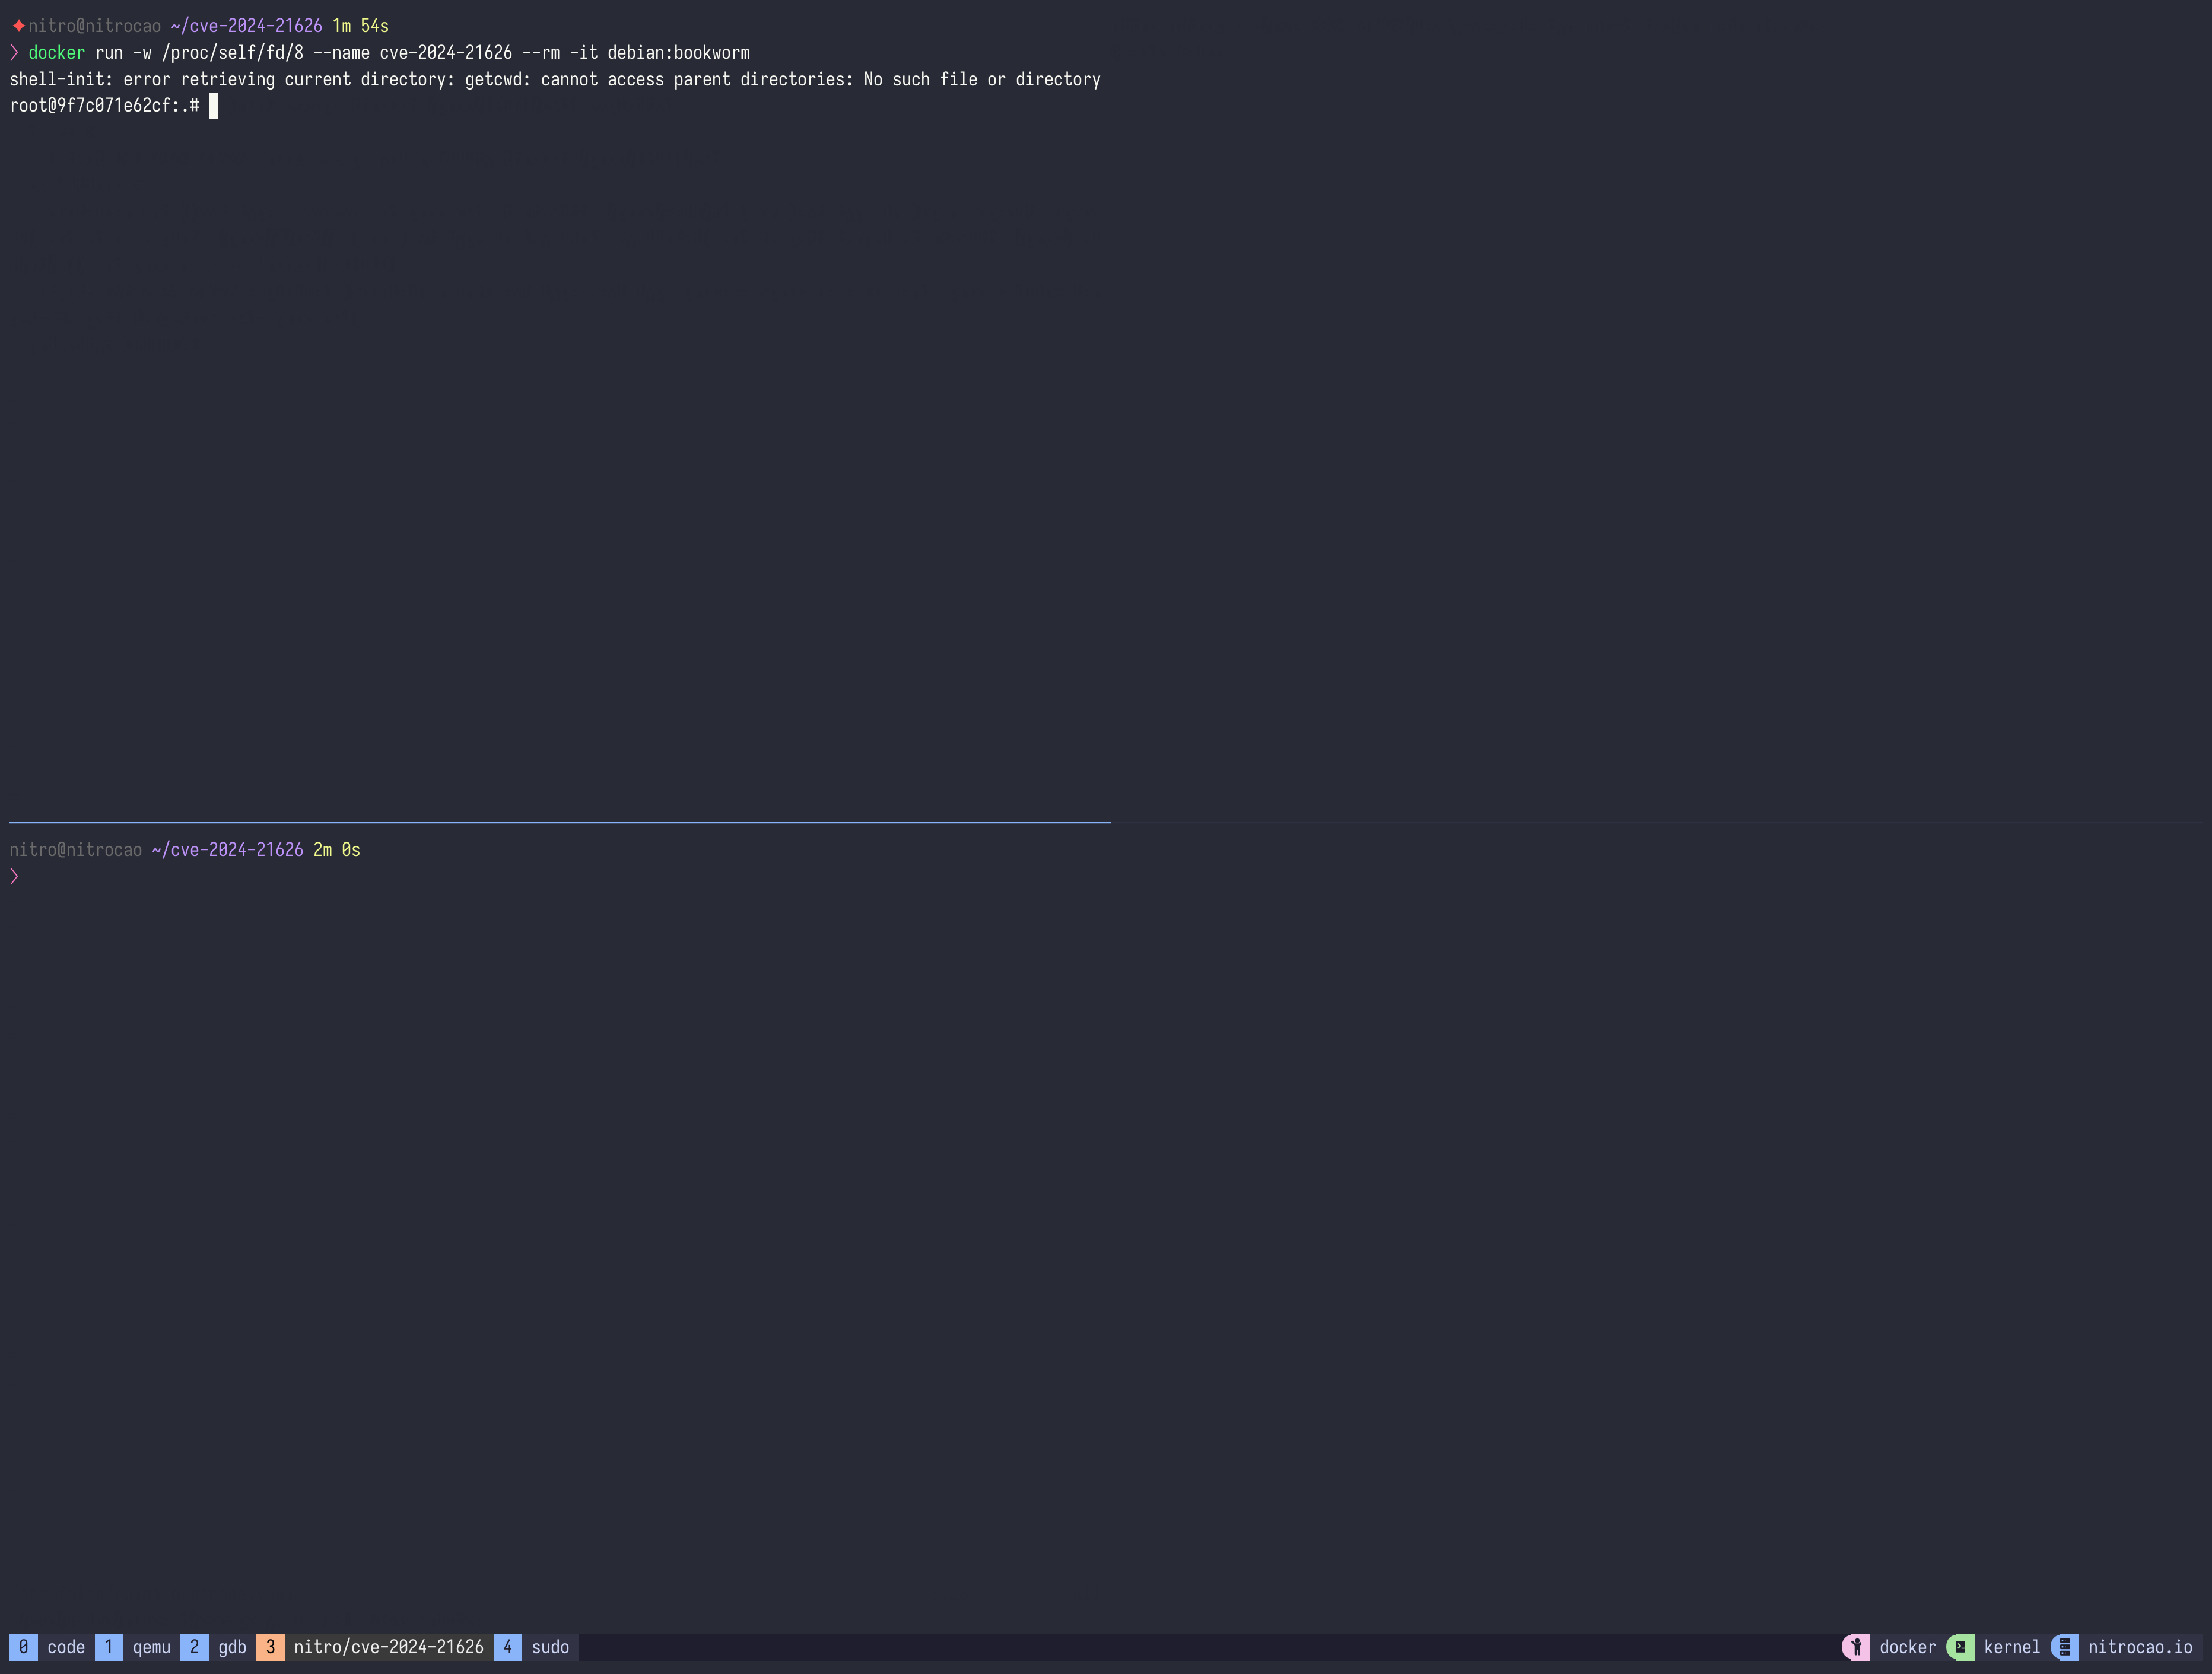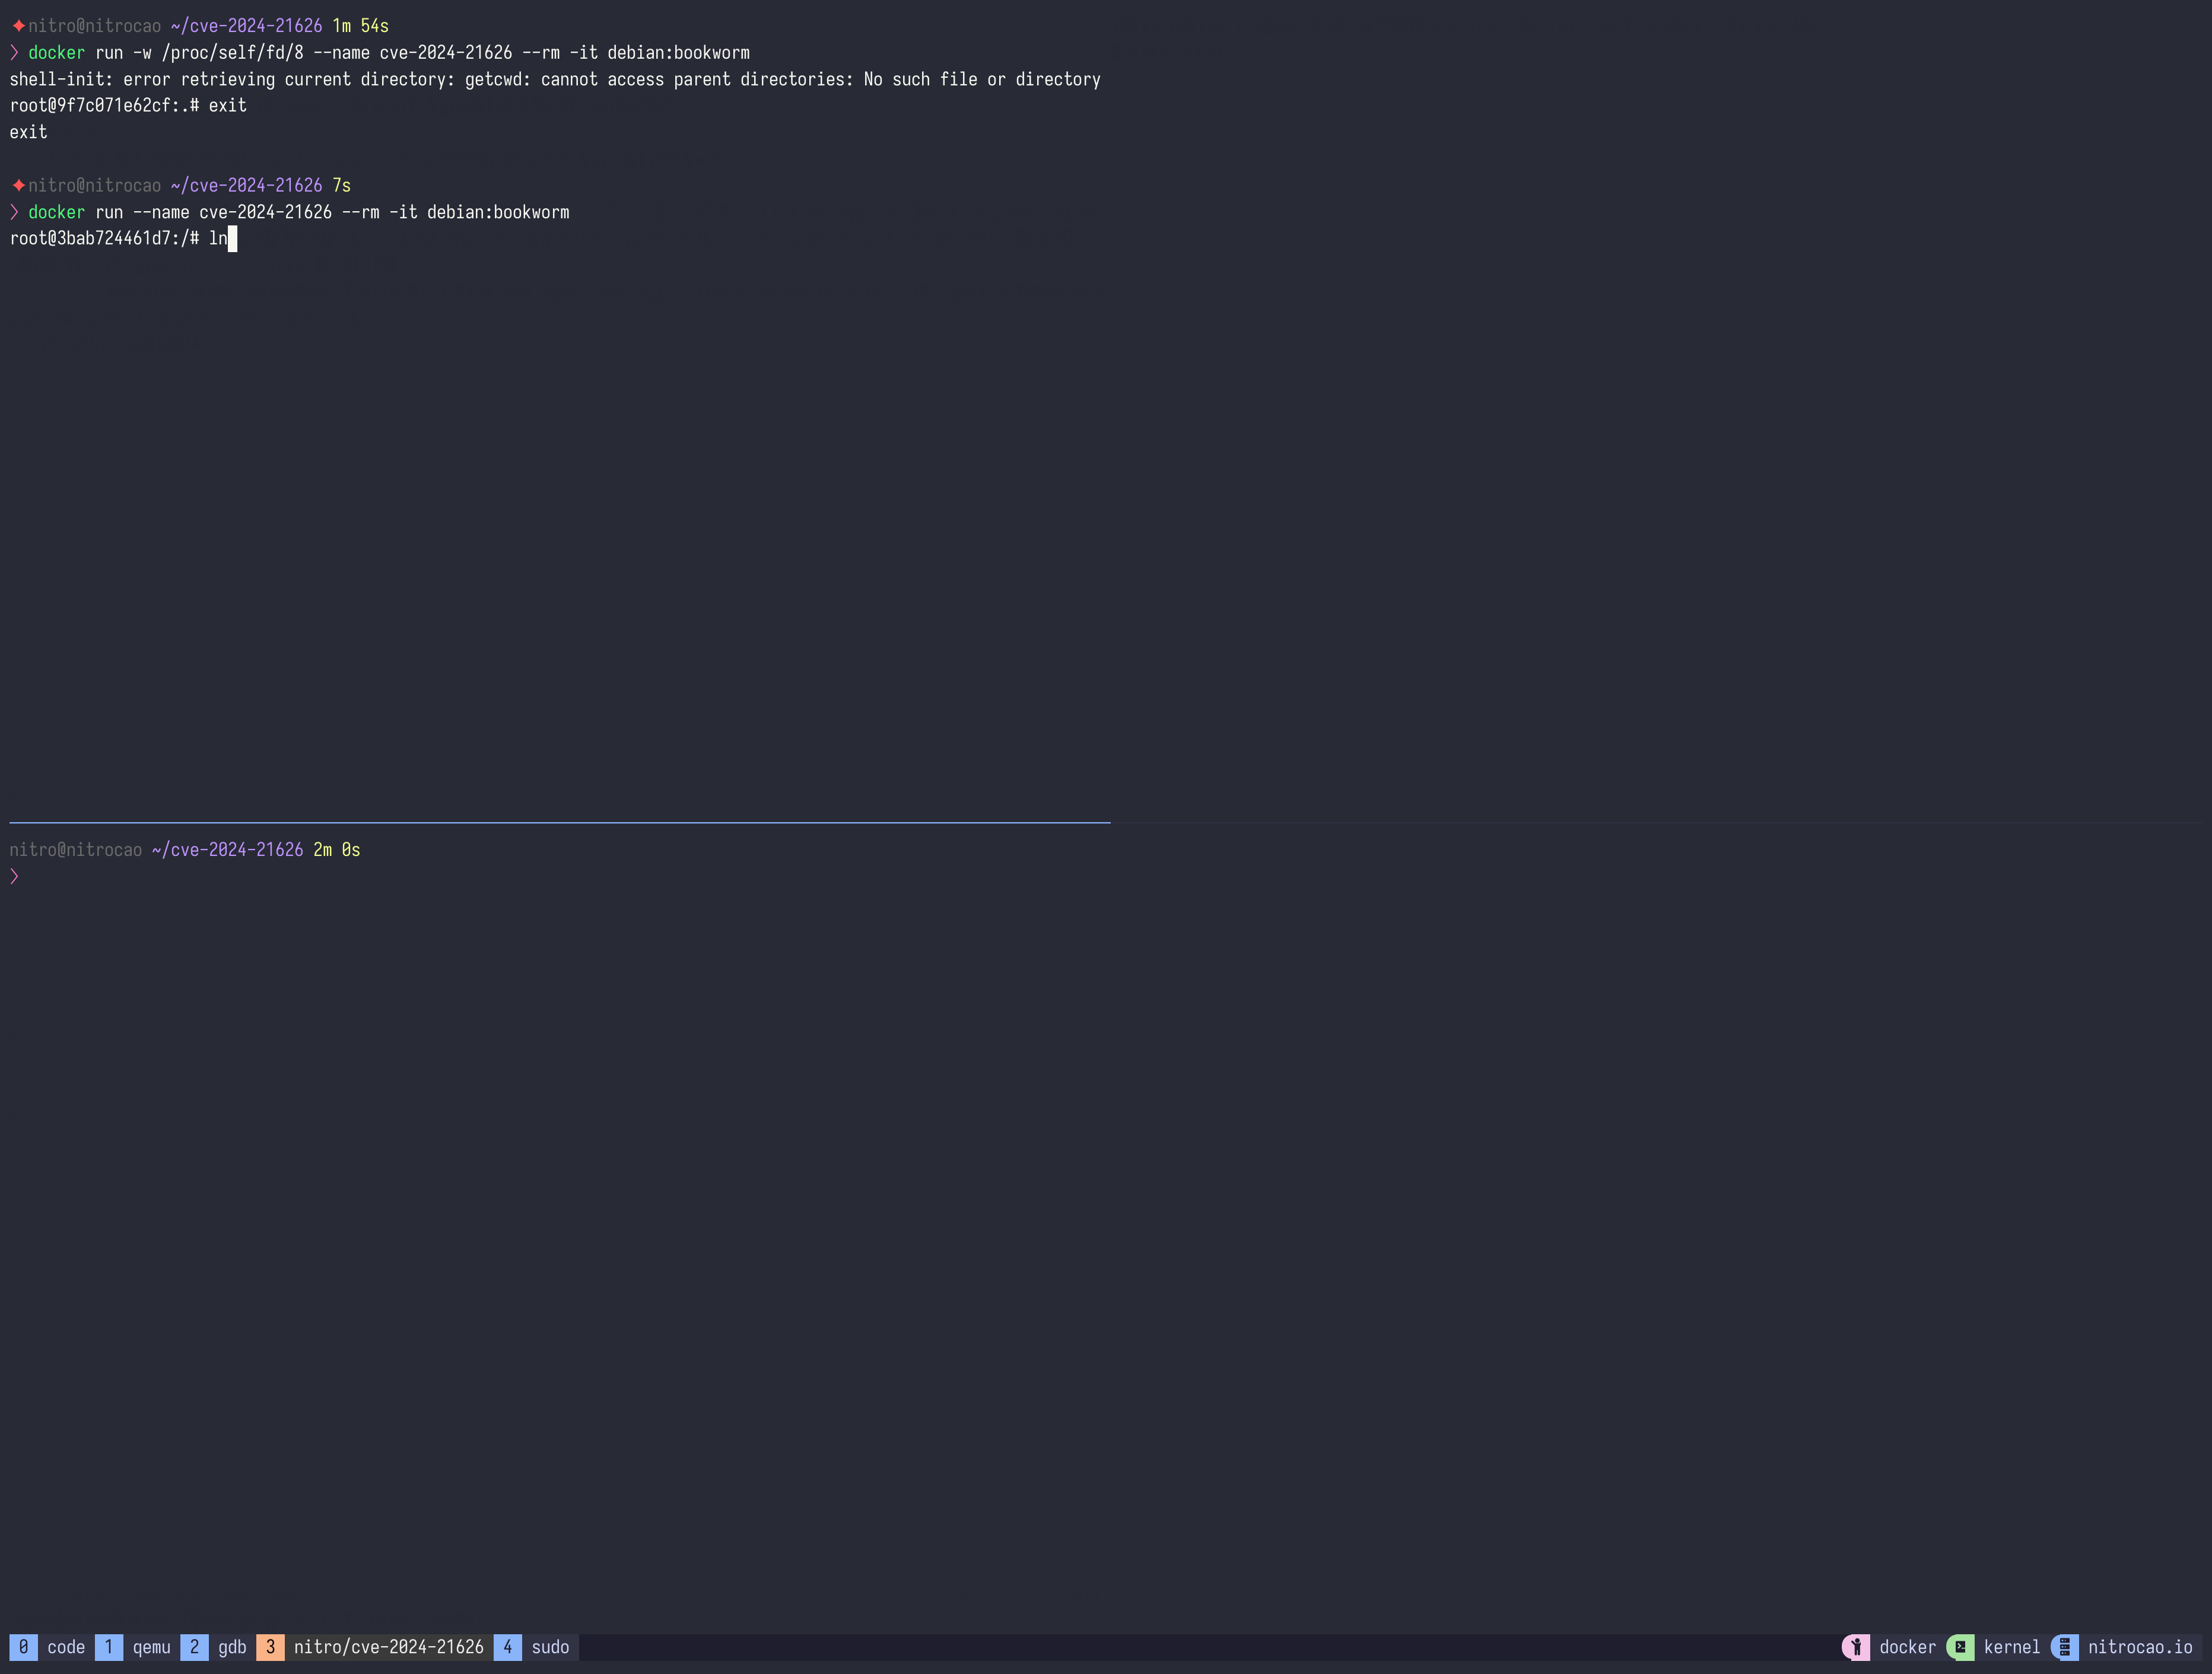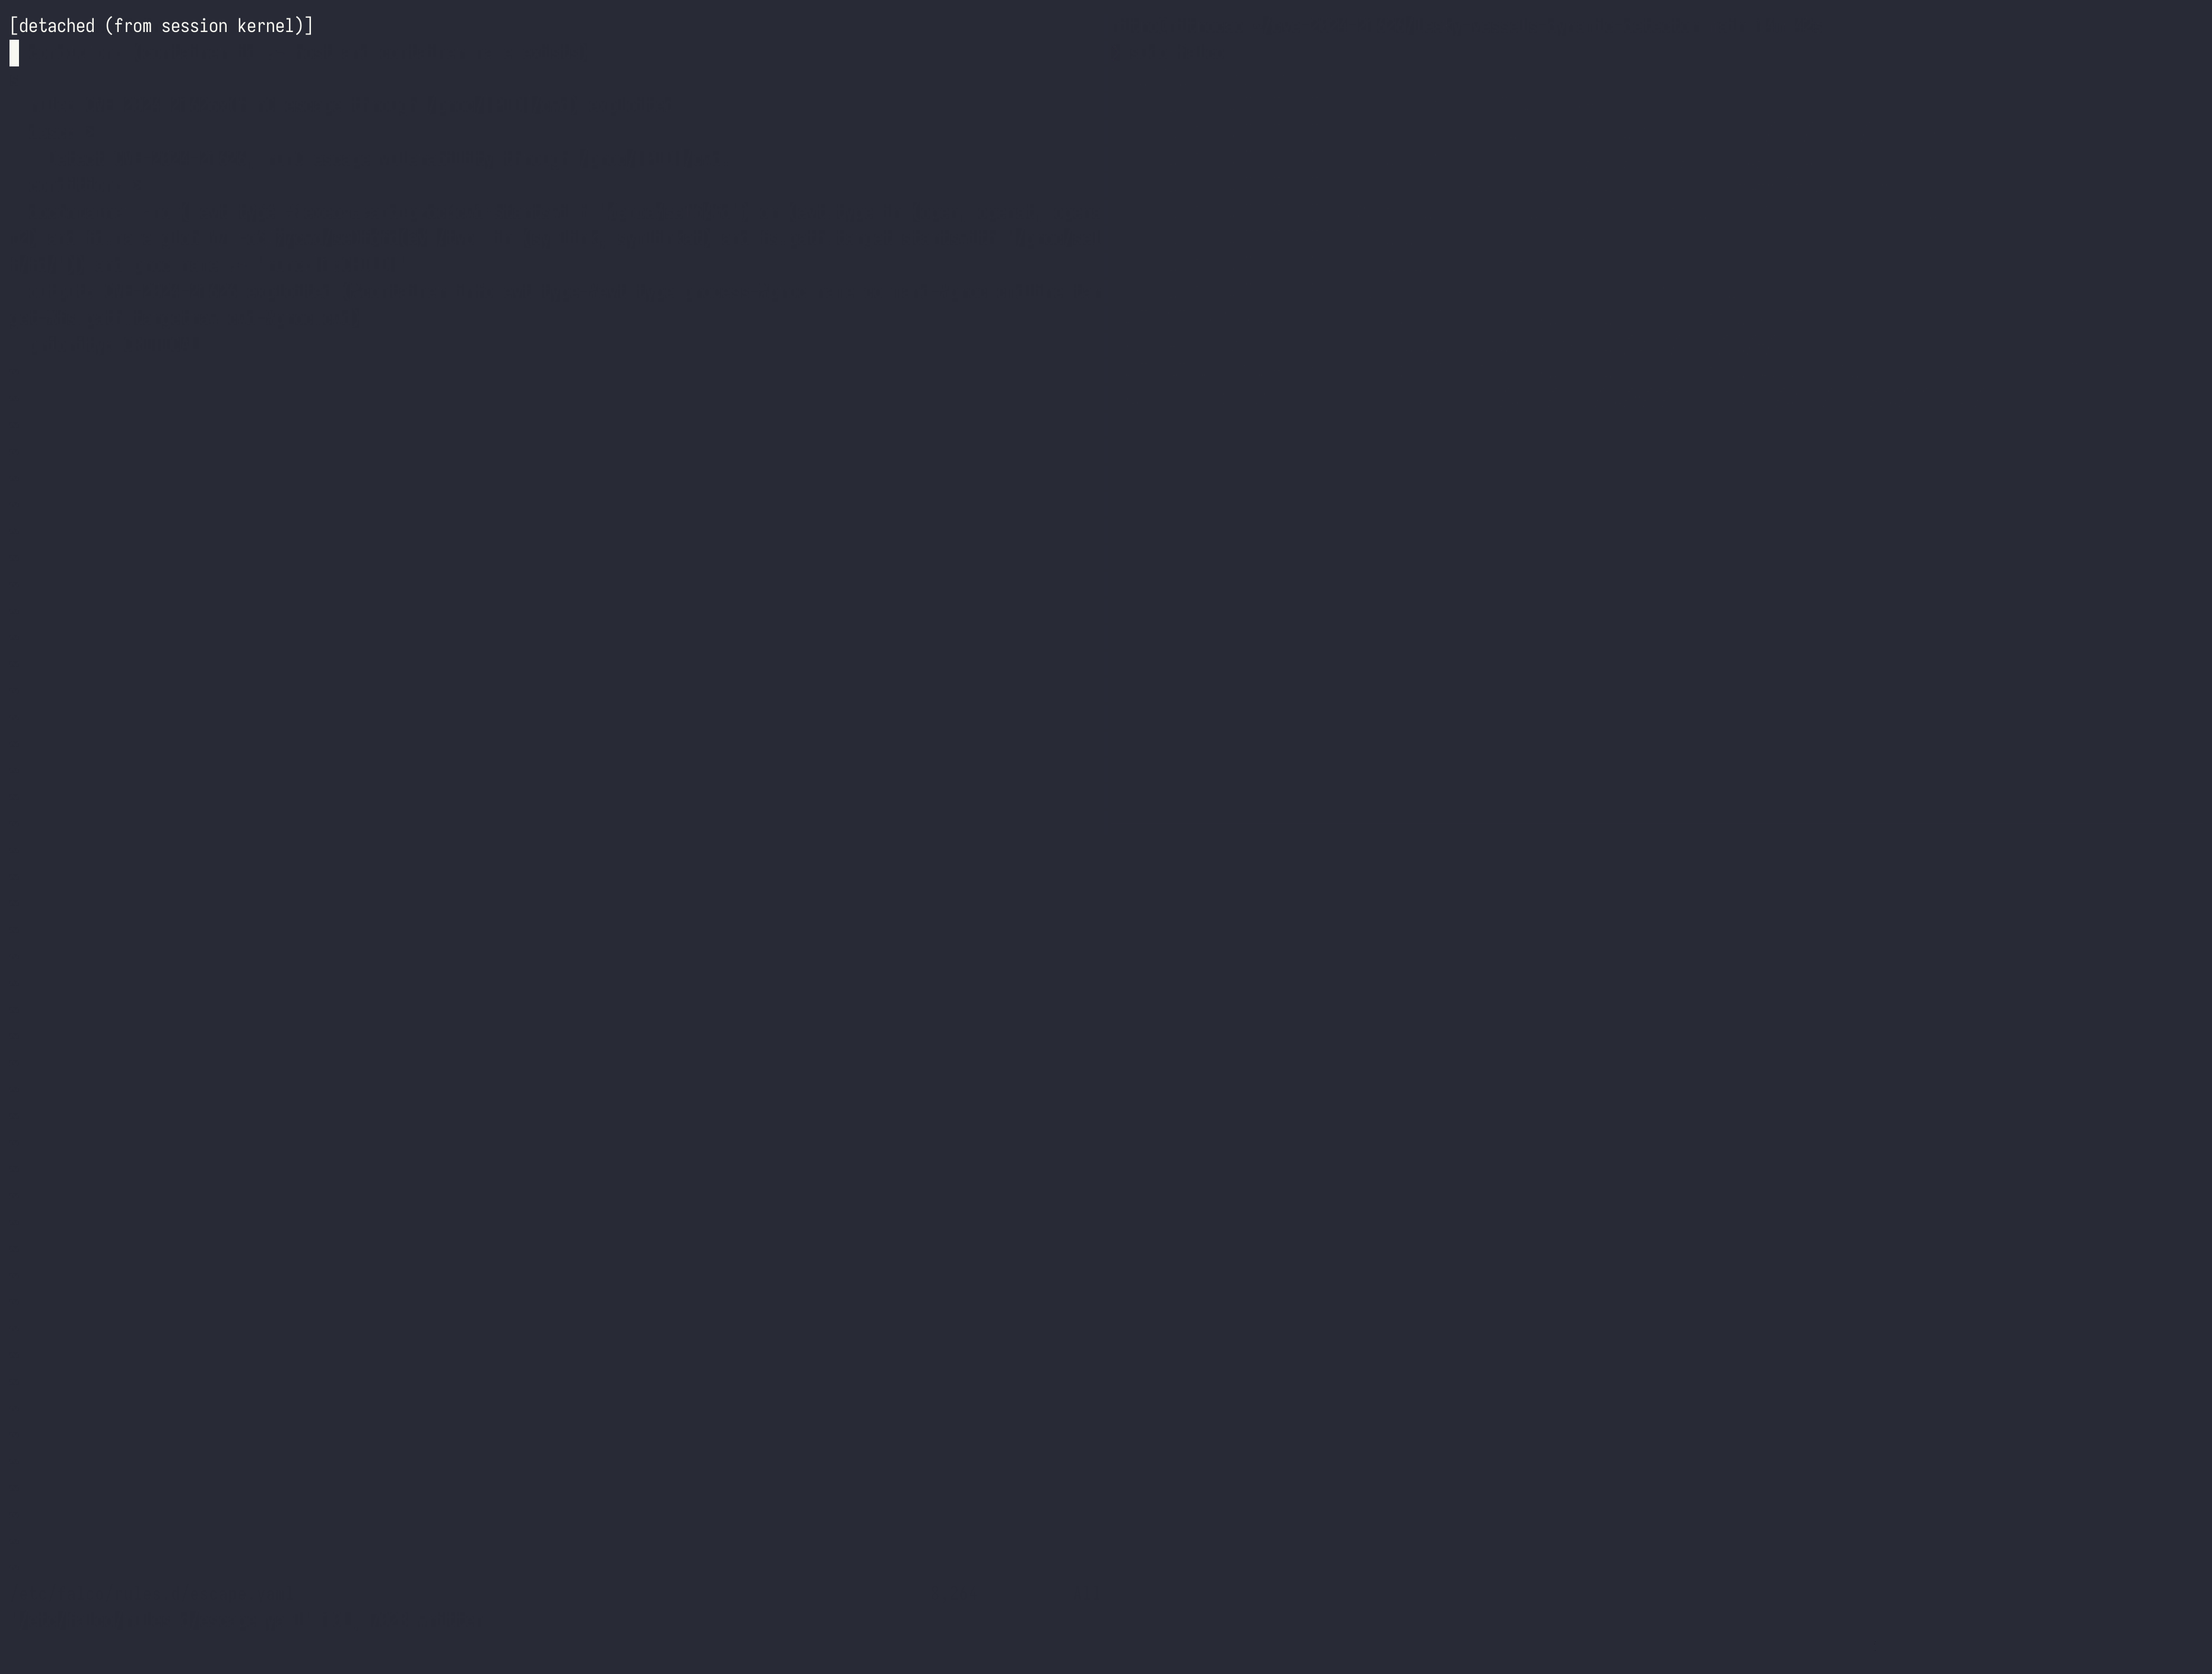 nitrocao/cve-2024-21626
CVE-2024-21626 के लिए PoC और पहचान
 galoryber/fawkes
Fawkes एक golang Mythic C2 Agent है जो पूरी तरह से AI द्वारा लिखा गया है।
 sgkdev/ipv6_frag_escape
Linux LPE - विश्वसनीय Jail/Container Escape
 paloaltonetworks/can-ctr-escape-cve-2022-0492
परीक्षण करें कि क्या कंटेनर वातावरण CVE-2022-0492 के माध्यम से कंटेनर एस्केप के लिए भेद्य है।
 yoshino-s/cve-2025-1974
CVE-2025-1974 के लिए एक्सप्लॉइट जो Kubernetes में ingress-nginx कंट्रोलरों को लक्षित करता है, जो क्राफ्टेड शेयर्ड ऑब्जेक्ट इंजेक्शन और शेल एक्सेस के…
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847 (Dirty Pipe) का उपयोग करके कंटेनर एस्केप प्राप्त करना
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC बनाम MSG_PEEK use-after-free कंटेनर एस्केप
 karazajac/dirtyfail
लिनक्स पेज-कैश लेखन भेद्यताओं के लिए डिटेक्टर + PoC: Copy Fail (CVE-2026-31431) और Dirty Frag (CVE-2026-43284/43500)। केवल अधिकृत सुरक्षा अनुसंधान के…
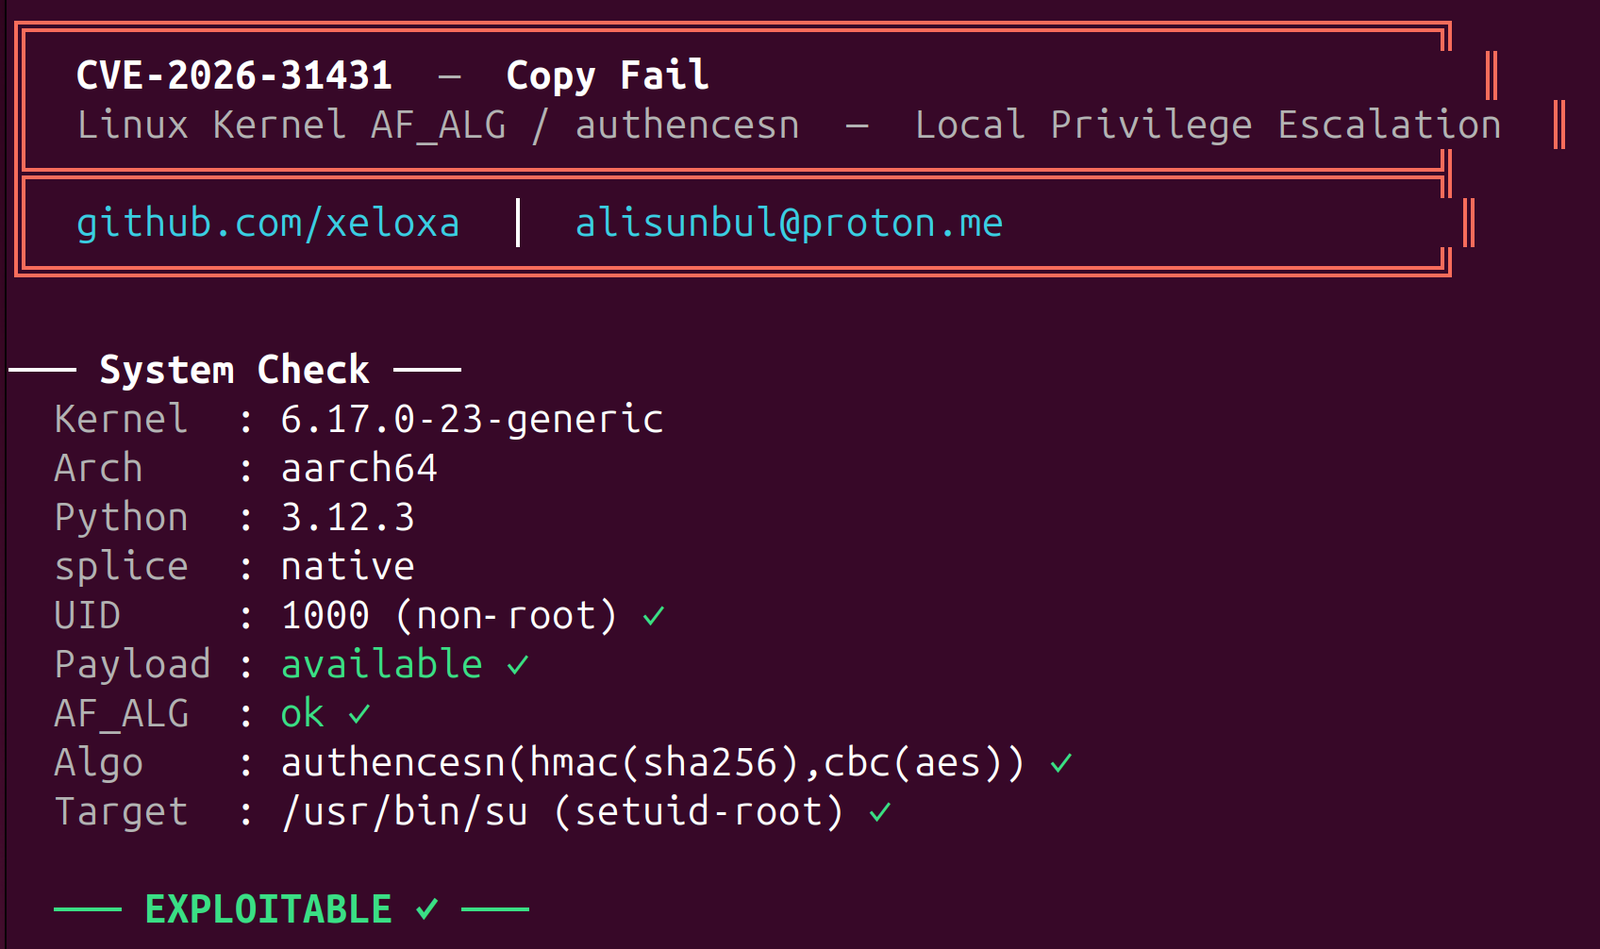 xeloxa/copyfail-exploit
कॉपी फेल (CVE-2026-31431) LPE एक्सप्लॉइट। लिनक्स कर्नेल AF_ALG पेज कैश भेद्यता को लक्षित करने वाला एक स्वच्छ, मल्टी-आर्क Python पुनःकार्यान्वयन।
 bridgeralderson/cve-2025-9074-poc
डॉकर डेस्कटॉप में एक कमजोरी की पहचान की गई है। एक दूरस्थ हमलावर इस कमजोरी का फायदा उठाकर लक्षित सिस्टम पर सुरक्षा प्रतिबंधों को दरकिनार कर सकता है।
 chenaotian/cve-2022-0185
CVE-2022-0185 POC और Docker विश्लेषण write up








