 turroks/cve_prioritizer
भेद्यता पैचिंग को सुव्यवस्थित करें CVSS, EPSS, और CISA की ज्ञात शोषित भेद्यताओं के साथ। वास्तविक समय खतरे की जानकारी के आधार पर कार्यों को प्राथमिकता दें, प्रतिस्पर्धात्मक लाभ प्राप्त करें, और नवीनतम रुझानों के बारे में सूचित रहें।

CVE प्रायोरिटाइज़र एक शक्तिशाली उपकरण है जो आपको CVSS, EPSS, CISA के ज्ञात शोषित कमजोरियाँ और VulnCheck के सामुदायिक संसाधनों (NVD++, KEV) को मिलाकर कमजोरियों की पैचिंग को प्राथमिकता देने में मदद करता है। यह आपके सूचना तंत्र पर शोषण की संभावना और कमजोरियों के संभावित प्रभाव के बारे में मूल्यवान जानकारी प्रदान करता है।
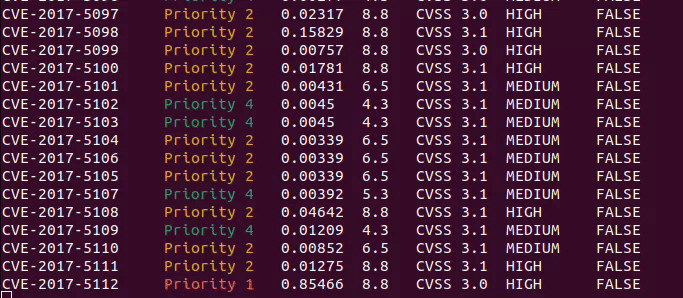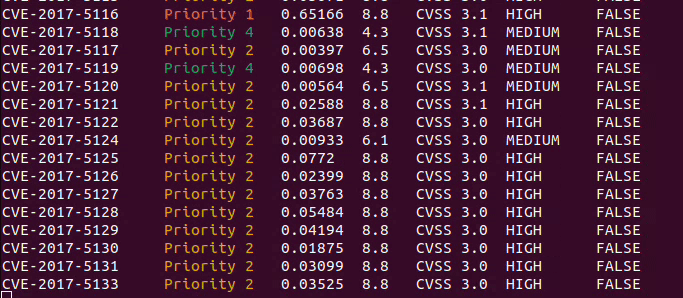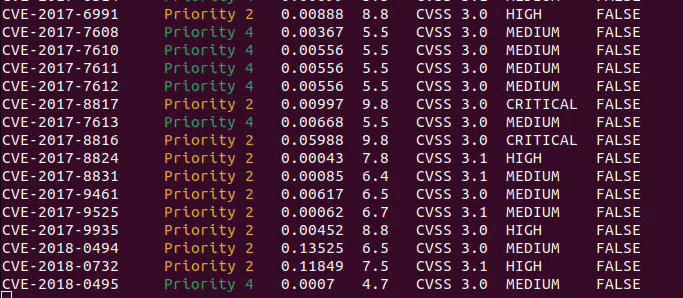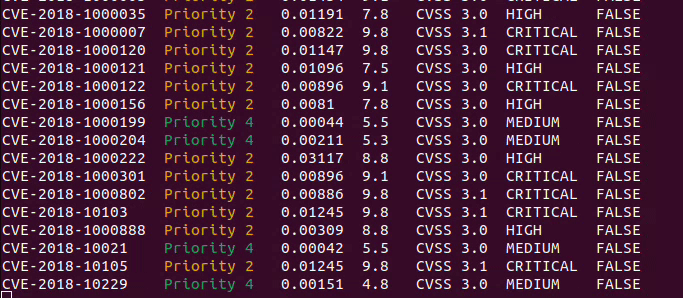
CVE_Prioritizer कमजोरी सुधार प्रयासों को बढ़ाने के लिए CVSS और EPSS स्कोर के बीच सहसंबंध का लाभ उठाता है। जहां CVSS एक कमजोरी के मूलभूत गुणों को पकड़ता है, वहीं EPSS डेटा-संचालित खतरा जानकारी प्रदान करता है, जिससे आप पैचिंग को बेहतर ढंग से प्राथमिकता दे सकते हैं।
FIRST की टीम ने अपने EPSS उपयोगकर्ता मार्गदर्शिका में यह समझाने का शानदार काम किया कि कोई व्यक्ति CVSS और EPSS को क्यों संयोजित करना चाहेगा। निम्नलिखित सामग्री उस दस्तावेज़ से निकाली गई है।
नीचे दिया गया चित्र 05-16-2021 के डेटा पर आधारित EPSS और CVSS स्कोर के बीच सहसंबंध दिखाता है। याद रखें कि EPSS 0 और 1 (0 और 100%) के बीच पूर्वानुमान स्कोर उत्पन्न करता है जहां उच्च स्कोर शोषण की उच्च संभावना का संकेत देते हैं। प्रत्येक बिंदु एक या अधिक कमजोरियों (CVE) का प्रतिनिधित्व करता है। कुछ कमजोरियों को उदाहरणात्मक उद्देश्यों के लिए लेबल किया गया है।
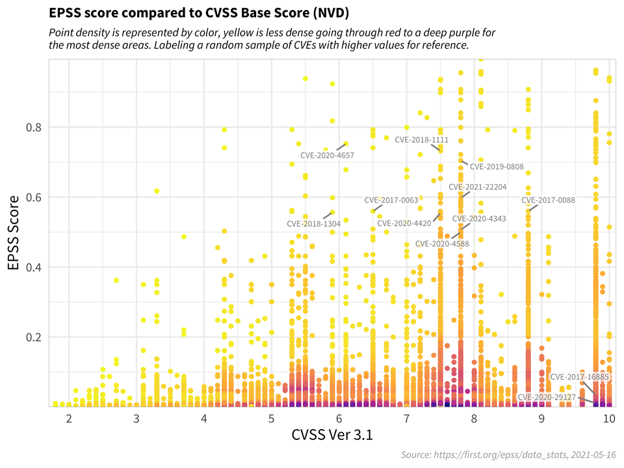
सबसे पहले, ध्यान दें कि अधिकांश कमजोरियां प्लॉट के निचले भाग के पास केंद्रित हैं, और केवल एक छोटा प्रतिशत कमजोरियों के EPSS स्कोर 50% (0.5) से ऊपर हैं। जबकि EPSS और CVSS स्कोर के बीच कुछ सहसंबंध है, कुल मिलाकर, यह प्लॉट सुझावात्मक सबूत प्रदान करता है कि हमलावर केवल उन कमजोरियों को लक्षित नहीं कर रहे हैं जो सबसे अधिक प्रभाव उत्पन्न करती हैं, या जरूरी नहीं कि वे शोषण करने में आसान हों (जैसे, एक अप्रमाणित दूरस्थ कोड निष्पादन)।
यह एक महत्वपूर्ण खोज है क्योंकि यह एक सामान्य धारणा का खंडन करती है कि हमलावर केवल सबसे गंभीर कमजोरियों की तलाश (और उपयोग) कर रहे हैं। और इसलिए, एक नेटवर्क रक्षक इन कमजोरियों में से कैसे चुन सकता है जब यह तय करे कि पहले किसे पैच करना है?
CVSS एक कमजोरी के मूलभूत गुणों को पकड़ने के लिए एक उपयोगी उपकरण है, लेकिन कमजोरी सुधार प्रयासों को बेहतर ढंग से प्राथमिकता देने के लिए इसे डेटा-संचालित खतरा जानकारी, जैसे EPSS, के संयोजन में उपयोग करने की आवश्यकता है।
चर्चा के लिए, नीचे दिए गए आरेख पर विचार करें, जिसे सामान्य रूप से कमजोरी प्राथमिकता को चित्रित करने के लिए एनोटेट किया गया है।
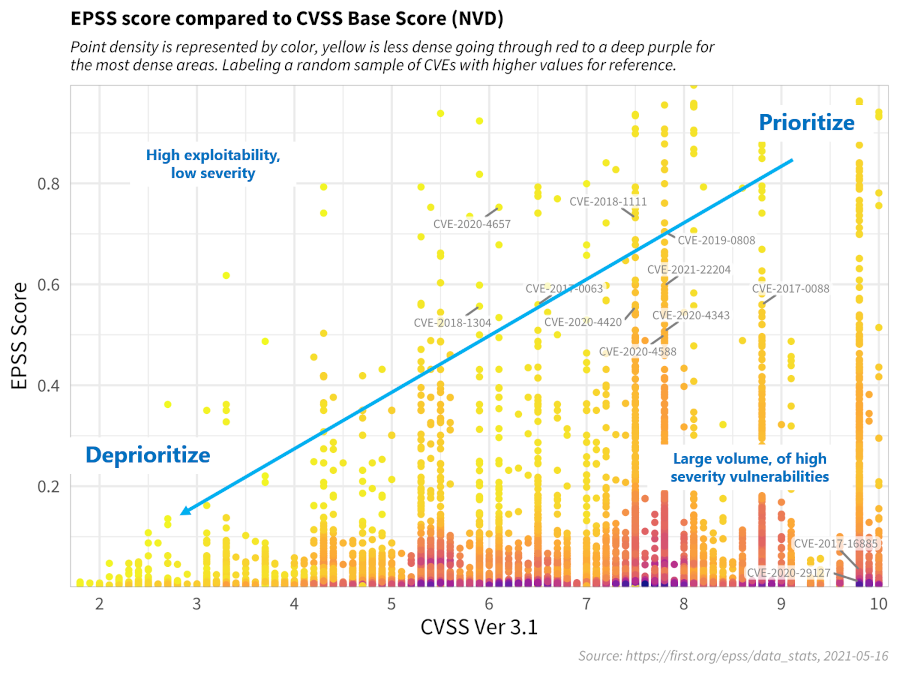
ऊपर वर्णित यह निर्णय रणनीति EPSS की जबरदस्त क्षमता पर जोर देती है। एक नेटवर्क रक्षक जिसे आमतौर पर हजारों या दसियों हजारों उजागर कमजोरियों को संबोधित करना पड़ता था, अब कम संसाधन खर्च करके, उन अधिक कमजोरियों को पैच करने में सक्षम है जिनके शोषण की संभावना बहुत अधिक है। कमजोरियों के बीच अंतर करने की यह क्षमता पहले कभी संभव नहीं थी।
हमने FIRST की सिफारिशों और अपने स्वयं के अनुभव के आधार पर प्राथमिकता सीमाओं को परिष्कृत किया है। यहां एक अवलोकन है:
यह दृष्टिकोण कमजोरियों को पांच प्राथमिकता स्तरों में वर्गीकृत करता है, जिससे आप संसाधनों को अधिक प्रभावी ढंग से आवंटित कर सकते हैं।
| प्राथमिकता | विवरण |
|---|---|
| प्राथमिकता 1+ | CISA के KEV में पाए गए CVE |
| प्राथमिकता 1 | ऊपरी दाएं चतुर्थांश में CVE |
| प्राथमिकता 2 | निचले दाएं चतुर्थांश में CVE |
| प्राथमिकता 3 | ऊपरी बाएं चतुर्थांश में CVE |
| प्राथमिकता 4 | निचले बाएं चतुर्थांश में CVE |
नीचे हमारे अपने दृष्टिकोण को लागू करने के बाद FIRST की सिफारिश का एक संशोधित संस्करण है।
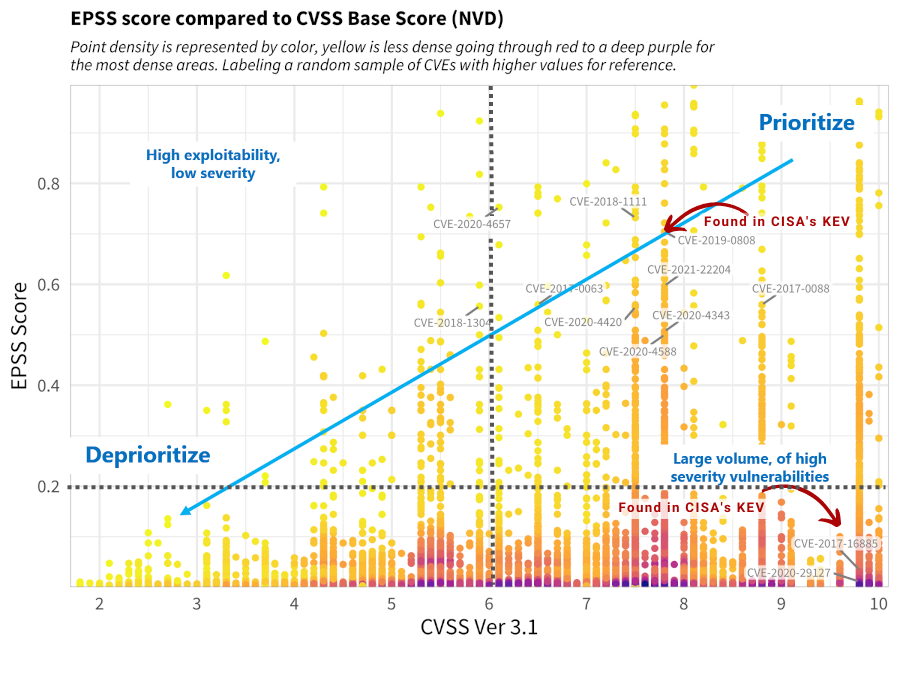
नोट: आप परिणामों को अपने संगठन के जोखिम स्वीकार्यता के अनुरूप बनाने के लिए टूल चलाते समय अपनी स्वयं की सीमाएं परिभाषित कर सकते हैं।
git clone https://github.com/TURROKS/CVE_Prioritizer.git
cd CVE_Prioritizer
pip install -r requirements.txt
pip install --user cve_prioritizer
CVE_Prioritizer का प्रभावी ढंग से उपयोग करने के लिए, इन चरणों का पालन करें:
-vc या --vulncheck का उपयोग करें।-vck या vulnchek_kev का उपयोग करें (केवल NVD++ के साथ काम करता है)।-c का उपयोग करें।-l का उपयोग करें।-f का उपयोग करें।
-f फ्लैग का --nessus या --openvas के साथ उपयोग करें।-v या --verbose का उपयोग करें।--cvss और/या --epss के साथ कस्टम सीमाएं परिभाषित करें।-t या --threads (डिफ़ॉल्ट: 100) के साथ परिभाषित करें।python3 cve_prioritizer.py -c CVE-2020-29127
